
 ">WeChat
En ce qui concerne le piratage, la connaissance est puissance. Plus vous avez de connaissances sur un système cible ou un réseau, plus vous avez d’options disponibles. Cela rend impératif que le recensement approprié soit effectué avant toute tentative d’exploitation. Dites que nous avons reçu une IP (ou plusieurs adresses IP) pour effectuer un audit de sécurité. Avant de faire autre chose, nous devons avoir une idée du –paysager–nous attaquons. Par exemple, peut-être l’un d’eux est en train de lancer un serveur web, et l’autre agit comme un contrôleur de domaine de répertoire actif Windows. La première étape dans la création de ce -map du paysage est quelque chose appelé balayage de port. Quand un ordinateur exécute un service réseau, il ouvre une construction de réseau appelée -port-de recevoir la connexion. Les ports sont nécessaires pour faire plusieurs requêtes réseau ou avoir plusieurs services disponibles. Par exemple, lorsque vous chargez plusieurs pages Web à la fois dans un navigateur Web, le programme doit avoir une façon de déterminer quel onglet charge quelle page web. Ceci est fait en établissant des connexions aux serveurs web distants utilisant différents ports sur votre machine locale. De même, si vous voulez qu’un serveur puisse exécuter plus d’un service (par exemple, peut-être que vous voulez que votre serveur web exécute les versions HTTP et HTTPS du site), alors vous avez besoin d’un moyen pour diriger le trafic vers le service approprié. Une fois de plus, les ports sont la solution à cela. Les connexions réseau sont faites entre deux ports – un port ouvert écoutant sur le serveur et un port sélectionné au hasard sur votre propre ordinateur. Par exemple, lorsque vous vous connectez à une page Web, votre ordinateur peut ouvrir le port 49534 pour se connecter au port 443.

Comme dans l’exemple précédent, le diagramme montre ce qui se passe lorsque vous vous connectez à de nombreux sites Web en même temps. Votre ordinateur ouvre un port différent, numéroté (au hasard), qu’il utilise pour toutes ses communications avec le serveur distant. Chaque ordinateur a un total de 65535 ports disponibles; cependant, beaucoup sont enregistrés comme ports standards. Par exemple, un service web HTTP peut presque toujours être trouvé sur le port 80 du serveur. Un service Web HTTPS peut être trouvé sur le port 443. Windows NETBIOS peut être trouvé sur le port 139 et SMB peut être trouvé sur le port 445. Il est important de noter que, particulièrement dans un réglage CTF, il n’est pas inconnu pour même ces ports standard à modifier, ce qui rend encore plus impératif que nous effectuions une énumération appropriée sur la cible. Si nous ne savons pas lequel de ces ports un serveur a ouvert, alors nous n’avons pas l’espoir de réussir à attaquer la cible; il est donc crucial que nous commencions une attaque par un scan de port. Cela peut être accompli de différentes manières – généralement en utilisant un outil appelé nmap, qui est le point focal de cette salle. Nmap peut être utilisé pour effectuer de nombreux types différents de scan de port – les plus courants seront introduits dans les tâches à venir; Cependant, la théorie de base est la suivante : nmap se connectera à chaque port de la cible à tour de rôle. Selon la façon dont le port répond, il peut être déterminé comme étant ouvert, fermé ou filtré (généralement par un pare-feu). Une fois que nous savons quels ports sont ouverts, nous pouvons alors examiner le recensement des services qui fonctionnent sur chaque port – soit manuellement, soit plus couramment en utilisant nmap. La réponse courte est qu’il s’agit actuellement de la norme de l’industrie pour une raison: aucun autre outil de numérisation de port ne se rapproche de sa fonctionnalité (bien que certains nouveaux venus le correspondent maintenant à la vitesse).C’est un outil extrêmement puissant – rendu encore plus puissant par son moteur de script qui peut être utilisé pour analyser des vulnérabilités, et dans certains cas même effectuer l’exploitation directement! Une fois de plus, cela sera couvert davantage dans les tâches à venir. Pour l’instant, il est important que vous compreniez : ce qu’est la numérisation de port ; pourquoi elle est nécessaire ; et que nmap est l’outil de choix pour tout type de dénombrement initial.
Quelles constructions de réseau sont utilisées pour diriger le trafic vers la bonne application sur un serveur?
Combien d’entre eux sont disponibles sur n’importe quel ordinateur compatible avec le réseau?
[Research] Combien d’entre eux sont considérés comme « bien connus »? (Ce sont les nombres « standard » mentionnés dans la tâche)
Comme la plupart des outils de pentesting, nmap est exécuté à partir du terminal. Il existe des versions disponibles pour Windows et Linux. Pour cette salle nous allons supposer que vous utilisez Linux; cependant, les commutateurs doivent être identiques. Nmap est installé par défaut dans Kali Linux et le TryHackMe Attack Box.
Nmap peut être consulté en tapant nmap dans la ligne de commande du terminal, suivie de certains des « switches » (arguments de commande qui disent à un programme de faire différentes choses) nous couvrirons ci-dessous. Tout ce que vous aurez besoin pour cela est le menu d’aide pour nmap (accessible avec nmap -h) et/ou la page de manuel nmap (accès avec man nmap). Pour chaque réponse, inclure toutes les parties de l’interrupteur sauf indication contraire. Ceci inclut le trait d’union au début (-).
Quel est le premier switch listé dans le menu d’aide pour un ‘Syn Scan’ (plus sur cela plus tard!) ?
Quel commutateur utiliseriez-vous pour un « Scan UDP » ?
Si vous vouliez détecter le système d’exploitation sur lequel la cible tourne, quel commutateur utiliseriez-vous ?
Nmap fournit un interrupteur pour détecter la version des services en cours d’exécution sur la cible. Qu’est-ce que ce commutateur?
La sortie par défaut fournie par nmap ne fournit souvent pas suffisamment d’informations pour un pentester. Comment augmenteriez-vous la verbosité ?
Verbosity niveau un est bon, mais verbosity niveau deux est mieux! Comment définiriez-vous le niveau verbosity à deux (Remarque: il est fortement conseillé d’utiliser toujours au moins cette option)
Nous devrions toujours enregistrer la sortie de nos scans — cela signifie que nous n’avons besoin d’exécuter le scan qu’une seule fois (réduction du trafic réseau et donc des chances de détection), et nous donne une référence à utiliser lors de l’écriture des rapports pour les clients.
Quel commutateur utiliseriez-vous pour enregistrer les résultats de nmap dans un format « normal » ?
Un format de sortie très utile : comment enregistrer des résultats dans un format « grepable » ?
Parfois, les résultats que nous obtenons ne sont pas suffisants. Si nous ne nous soucions pas de notre intensité, nous pouvons activer le mode « agressif ». C’est un shorthand qui active la détection de service, la détection du système d’exploitation, une traceroute et la numérisation de script commune.
Nmap offre cinq niveaux de modèle « timing » . Ceux-ci sont essentiellement utilisés pour augmenter la vitesse à laquelle votre balayage fonctionne. Attention cependant : les vitesses plus élevées sont plus bruyantes et peuvent encourir des erreurs ! Comment définir le modèle de chronométrage au niveau 5 ?
Nous pouvons également choisir quel(s) port(s) analyser. Comment dire à nmap de scanner seulement le port 80 ?
Comment dirais-tu à nmap de scanner des ports 1000-1500 ?
Une option très utile qui ne devrait pas être ignorée : Comment dire à nmap de scanner Tous Les ports ?
Comment activeriez-vous un script depuis la bibliothèque de scripts nmap (plus tard !) ?
Comment activeriez-vous tous les scripts dans la catégorie « vuln » ?
Lors de la numérisation du port avec Nmap, il y a trois types de balayage de base :
- TCP Connect Scans (
-sT) - SYN « Half-open » (
-sS) - UDP Scans (
-sU)
De plus, il existe plusieurs types de balayages de port moins courants, dont certains seront également couverts (bien qu’ils soient moins détaillés).
- TCP Null Scans (
-sN) - TCP FIN Scans (
-sF) - Analyses de Noël TCP (
-sX)
La plupart d’entre eux (à l’exception des scans UDP) sont utilisés à des fins très similaires, mais la façon dont ils fonctionnent diffère entre chaque scan. Cela signifie que, bien que l’un des trois premiers scans soit susceptible d’être votre aller-retour dans la plupart des situations, il est intéressant de garder à l’esprit qu’il existe d’autres types de scan.
Lisez l’introduction des types de balayage.
Pour comprendre les scans de TCP Connect (-sT) , il est important que vous soyez à l’aise avec le TCP poignée de main à trois sens. Si ce terme est nouveau pour vous, alors compléter Mise en réseau avant de continuer serait souhaitable. En résumé, la poignée de main à trois voies se compose de trois étapes. D’abord le terminal de connexion (notre machine d’attaque, dans ce cas-ci) envoie une requête TCP au serveur cible avec le jeu de drapeau SYN. Le serveur reconnaît alors ce paquet avec une réponse TCP contenant le drapeau SYN, ainsi que le drapeau ACK. Enfin, notre terminal complète la poignée de main en envoyant une requête TCP avec le jeu de drapeau ACK.
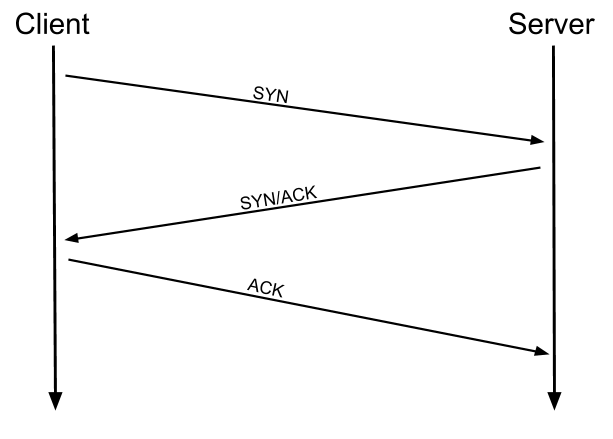

C’est l’un des principes fondamentaux du réseau TCP/IP, mais comment se rapporte-t-il à Nmap ? Eh bien, comme son nom l’indique, un scan TCP Connect fonctionne en exécutant la poignée de main tridirectionnelle avec chaque port cible à tour de rôle. En d’autres termes, Nmap essaie de se connecter à chaque port TCP spécifié et détermine si le service est ouvert par la réponse qu’il reçoit.
Par exemple, si un port est fermé, RFC 793 indique que :
« … Si la connexion n’existe pas (CLOSED) alors une réinitialisation est envoyée en réponse à un segment entrant, sauf à une autre réinitialisation. En particulier, les SYNs adressés à une connexion inexistante sont rejetés par ce moyen. »
En d’autres termes, si Nmap envoie une requête TCP avec SYN drapeau défini à un fermé port, le serveur cible répondra avec un paquet TCP RST Par cette réponse, Nmap peut établir que le port est fermé.

Si, toutefois, la demande est envoyée à un ouvert port, la cible répondra avec un paquet TCP avec le jeu de drapeaux SYN/ACK. Nmap marque alors ce port comme étant ouvert (et complète la poignée de main en renvoyant un paquet TCP avec ACK set).
Tout cela est bien et bien, cependant, il y a une troisième possibilité. Et si le port est ouvert, mais caché derrière un pare-feu? Beaucoup de pare-feu sont configurés pour simplement drop Nmap envoie une requête TCP SYN et ne reçoit rien de nouveau. Ceci indique que le port est protégé par un pare-feu et donc le port est considéré comme étant filtré. Cela dit, il est très facile de configurer un pare-feu pour répondre avec un paquet RST TCP. Par exemple, dans IPtables pour Linux, une version simple de la commande serait la suivante :
iptables -I INPUT -p tcp --dport <port> -j REJECT --reject-with tcp-reset
Cela peut rendre extrêmement difficile (si ce n’est impossible) d’obtenir une lecture précise de la ou des cibles.
Quel RFC définit le comportement approprié pour le protocole TCP?
Si un port est fermé, quel drapeau le serveur doit-il renvoyer pour l’indiquer ?
Comme pour les scans TCP, SYN (-sS) sont utilisés pour scanner la portée du port TCP d’une cible ou des cibles; cependant, les deux types de balayage fonctionnent légèrement différemment. Les scans SYN sont parfois appelés « À moitié ouvert » scans, or « Stealth » Scans. Lorsque les scanners TCP effectuent une poignée de main complète à trois voies avec la cible, SYN Scans renvoie un paquet RST TCP après avoir reçu un SYN/ACK du serveur (ce qui empêche le serveur d’essayer à plusieurs reprises de faire la requête). ouvert port ressemble à ceci :


Cela a une variété d’avantages pour nous en tant que hackers:
- Il peut être utilisé pour contourner les anciens systèmes de détection d’intrusion car ils cherchent une poignée de main complète à trois voies. Ce n’est souvent plus le cas avec les solutions modernes IDS; c’est pourquoi les scans SYN sont encore fréquemment appelés scans «stealth».
- Les scans SYN ne sont souvent pas enregistrés par les applications qui écoutent sur des ports ouverts, car la pratique standard est de enregistrer une connexion une fois qu’elle a été entièrement établie.
- Sans avoir à se soucier de compléter (et de déconnecter) une poignée de main à trois voies pour chaque port, SYN scans sont significativement plus rapides qu’un TCP Connect standard.
Cependant, il y a quelques inconvénients aux analyses SYN, à savoir :
- Ils ont besoin d’autorisations de sudo[1] afin de fonctionner correctement dans Linux. C’est parce que les analyses SYN nécessitent la possibilité de créer des paquets bruts (par opposition à la poignée de main TCP complète), ce qui est un privilège que seul l’utilisateur root a par défaut.
- Les services non stables sont parfois réduits par des analyses SYN, ce qui pourrait se révéler problématique si un client a fourni un environnement de production pour le test.
Dans l’ensemble, les avantages l’emportent sur les inconvénients. Pour cette raison, SYN scans sont les analyses par défaut utilisées par Nmap si courir avec les permissions de sudo. En cas d’exécution sans sudo permissions, Nmap defaults to the TCP Connect scan we saw in the previous task.
Si un port est fermé, le serveur répond avec un paquet RST TCP. Si le port est filtré par un pare-feu, alors le paquet TCP SYN est soit abandonné, soit spoofé avec une réinitialisation TCP. À cet égard, les deux scans sont identiques : la grande différence est dans leur façon de gérer ouvert les ports.
[1] Les analyses SYN peuvent également être effectuées en donnant à Nmap les fonctionnalités CAP_NET_RAW, CAP_NET_ADMIN et CAP_NET_BIND_SERVICE; cependant, cela ne permet pas à beaucoup de scripts NSE de fonctionner correctement.
Nmap peut-il utiliser un scan SYN sans les permissions de Sudo (Y/N)?
Contrairement à TCP, les connexions UDP sont apatrides. Cela signifie que, plutôt que d’initier une connexion avec un « handshake » back-and-forth, les connexions UDP comptent sur l’envoi de paquets vers un port cible et espèrent essentiellement qu’ils le font. Cela rend UDP superbe pour les connexions qui dépendent de la vitesse sur la qualité (par exemple le partage vidéo), mais le manque de reconnaissance rend UDP significativement plus difficile (et beaucoup plus lent) à scanner.-sU) Lorsqu’un paquet est envoyé à un port UDP ouvert, il ne devrait pas y avoir de réponse. open|filtered. En d’autres termes, il soupçonne que le port est ouvert, mais il pourrait être pare-feu. S’il obtient une réponse UDP (ce qui est très inhabituel), alors le port est marqué comme ouvert. Plus souvent, il n’y a pas de réponse, auquel cas la demande est envoyée une deuxième fois comme double-vérification. S’il n’y a toujours aucune réponse, le port est marqué ouvert au filtre et Nmap se déplace. Quand un paquet est envoyé à un fermé Port UDP, la cible devrait répondre avec un paquet ICMP (ping) contenant un message que le port est inaccessible. Ceci identifie clairement les ports fermés, que Nmap marque comme tel et se déplace.
En raison de cette difficulté à identifier si un port UDP est réellement ouvert, les scans UDP ont tendance à être incroyablement lents par rapport aux différents scans TCP (dans la région de 20 minutes pour scanner les premiers 1000 ports, avec une bonne connexion). --top-ports <number> par exemple, numérisation avec nmap -sU --top-ports 20 <target>. Scannera les 20 ports UDP les plus couramment utilisés, ce qui donnera un temps de balayage beaucoup plus acceptable.
Lors de la numérisation des ports UDP, Nmap envoie généralement des requêtes complètement vides — juste des paquets UDP bruts. Cela dit, pour les ports qui sont habituellement occupés par des services bien connus, il enverra plutôt une charge utile spécifique au protocole qui est plus susceptible d’obtenir une réponse à partir de laquelle un résultat plus précis peut être tiré.
Quand un port UDP est fermé, par convention la cible devrait renvoyer un message « port inaccessible ». Quel protocole utiliserait-elle pour le faire?
Contrairement à TCP, les connexions UDP sont apatrides. Cela signifie que, plutôt que d’initier une connexion avec un « handshake » back-and-forth, les connexions UDP comptent sur l’envoi de paquets vers un port cible et espèrent essentiellement qu’ils le font. Cela rend UDP superbe pour les connexions qui dépendent de la vitesse sur la qualité (par exemple le partage vidéo), mais le manque de reconnaissance rend UDP significativement plus difficile (et beaucoup plus lent) à scanner.-sU) Lorsqu’un paquet est envoyé à un port UDP ouvert, il ne devrait pas y avoir de réponse. open|filtered. En d’autres termes, il soupçonne que le port est ouvert, mais il pourrait être pare-feu. S’il obtient une réponse UDP (ce qui est très inhabituel), alors le port est marqué comme ouvert. Plus souvent, il n’y a pas de réponse, auquel cas la demande est envoyée une deuxième fois comme double-vérification. S’il n’y a toujours aucune réponse, le port est marqué ouvert au filtre et Nmap se déplace. Quand un paquet est envoyé à un fermé Port UDP, la cible devrait répondre avec un paquet ICMP (ping) contenant un message que le port est inaccessible. Ceci identifie clairement les ports fermés, que Nmap marque comme tel et se déplace.
En raison de cette difficulté à identifier si un port UDP est réellement ouvert, les scans UDP ont tendance à être incroyablement lents par rapport aux différents scans TCP (dans la région de 20 minutes pour scanner les premiers 1000 ports, avec une bonne connexion). --top-ports <number> par exemple, numérisation avec nmap -sU --top-ports 20 <target>. Scannera les 20 ports UDP les plus couramment utilisés, ce qui donnera un temps de balayage beaucoup plus acceptable.
Lors de la numérisation des ports UDP, Nmap envoie généralement des requêtes complètement vides — juste des paquets UDP bruts. Cela dit, pour les ports qui sont habituellement occupés par des services bien connus, il enverra plutôt une charge utile spécifique au protocole qui est plus susceptible d’obtenir une réponse à partir de laquelle un résultat plus précis peut être tiré.
Quand un port UDP est fermé, par convention la cible devrait renvoyer un message « port inaccessible ». Quel protocole utiliserait-elle pour le faire?
NULL, FIN et Xmas Les scans de port TCP sont moins couramment utilisés que n’importe lequel des autres que nous avons déjà couverts, donc nous n’entrerons pas dans une énorme quantité de profondeur ici. Tous les trois sont interliés et sont utilisés principalement parce qu’ils ont tendance à être même plus furtif, relativement parlant, qu’un scan SYN « stealth ».
- Comme son nom l’indique, NULL scanne (
-sN) sont lorsque la requête TCP est envoyée sans aucun drapeau défini du tout. Selon le RFC, l’hôte cible devrait répondre avec un RST si le port est fermé.


- FIN scans (
-sFCependant, au lieu d’envoyer un paquet complètement vide, une requête est envoyée avec le drapeau FIN (habituellement utilisé pour fermer gracieusement une connexion active). Une fois de plus, Nmap attend un RST si le port est fermé.

- Comme pour les deux autres scans de cette classe, Xmas scans (
-sX) envoyer un paquet TCP mal formé et s’attend à une réponse RST pour les ports fermés. Il est appelé un balayage xmas comme les drapeaux qu’il définit (PSH, URG et FIN) lui donnent l’apparence d’un arbre de Noël clignotant lorsqu’il est vu comme une capture de paquets dans Wireshark.

Réponse attendue ouvert ports avec ces scans est également identique, et est très similaire à celui d’un scan UDP. Si le port est ouvert alors il n’y a pas de réponse au paquet mal formé. Malheureusement (comme avec les ports UDP ouverts), c’est-à-dire aussi un comportement attendu si le port est protégé par un pare-feu, de sorte que les scans NULL, FIN et Xmas n’identifient jamais les ports comme étant ouvert au filtre, ferméou filtré. Si un port est identifié comme filtré avec l’un de ces scans, c’est généralement parce que la cible a répondu avec un paquet inaccessible ICMP. Il est également intéressant de noter que bien que RFC 793 mandate que les hôtes réseau répondent aux paquets malformés avec un paquet TCP RST pour les ports fermés, et ne répondent pas du tout pour les ports ouverts; ce n’est pas toujours le cas en pratique. En particulier, Microsoft Windows (et beaucoup de périphériques réseau Cisco) sont connus pour répondre avec un RST à tout paquet TCP mal formé — peu importe si le port est réellement ouvert ou non. Cela donne lieu à tous les ports apparaissant comme étant fermés. Cela dit, l’objectif ici est, bien sûr, évasion par pare-feu. De nombreux pare-feu sont configurés pour déposer les paquets TCP entrants vers des ports bloqués qui ont le drapeau SYN défini (ce qui bloque les nouvelles requêtes d’initiation de connexion). En envoyant des requêtes qui ne contiennent pas le drapeau SYN, nous contournons efficacement ce type de pare-feu. Bien que cela soit bon en théorie, la plupart des solutions modernes d’IDS sont adaptées à ces types de balayage, alors ne comptez pas sur eux pour être 100% efficace dans le traitement des systèmes modernes.
Pourquoi les scans NULL, FIN et Xmas sont-ils généralement utilisés?
Quel système d’exploitation commun peut répondre à un balayage NULL, FIN ou Xmas avec une RST pour chaque port?
Dès la première connexion à un réseau cible dans une affectation de boîte noire, notre premier objectif est d’obtenir une « carte » de la structure du réseau — ou, en d’autres termes, nous voulons voir quelles adresses IP contiennent des hôtes actifs, et qui ne le font pas. Une façon de le faire est d’utiliser Nmap pour effectuer un « plage de balayage ». Quand il reçoit une réponse, il marque l’adresse IP qui a répondu comme étant vivante. Pour des raisons que nous verrons dans une tâche ultérieure, ce n’est pas toujours exact; cependant, il peut fournir quelque chose de base et donc vaut la peine de couvrir. -sn switch en conjonction avec des plages IP qui peuvent être spécifiées avec un hypène (-) ou la notation du CIDR. 192.168.0.x réseau utilisant:
nmap -sn 192.168.0.1-254
ou
nmap -sn 192.168.0.0/24
Les -sn switch indique à Nmap de ne pas scanner de ports — le forçant à compter principalement sur les paquets d’écho ICMP (ou les requêtes ARP sur un réseau local, si exécuté avec sudo ou directement en tant qu’utilisateur racine) pour identifier des cibles. -sn switch fera également envoyer un paquet TCP SYN au port 443 de la cible, ainsi qu’un paquet TCP ACK (ou TCP SYN si ce n’est pas root) au port 80 de la cible.
Les Ncarte Scripte ENgine (NSE) est un ajout incroyablement puissant à Nmap, étendant sa fonctionnalité assez considérablement. Lua le langage de programmation, et peut être utilisé pour faire une variété de choses: de la numérisation des vulnérabilités, à l’automatisation des exploits pour eux. La NSE est particulièrement utile pour la reconnaissance, cependant, il vaut la peine de garder à l’esprit l’étendue de la bibliothèque de scripts. Il ya beaucoup de catégories disponibles. Certaines catégories utiles comprennent:
safe:- Ne va pas affecter la cibleintrusive:- Non sûr: susceptible d’affecter la ciblevuln:- Analyser les vulnérabilitésexploit:- Tentative d’exploiter une vulnérabilitéauth:- Tentative de contourner l’authentification pour les services en cours d’exécution (par exemple Connexion anonyme dans un serveur FTP)brute:- Tentative de bruteforce identifications pour la gestion des servicesdiscovery:- Tentative de demander des services d’exécution pour plus d’informations sur le réseau (par exemple, demander un serveur SNMP).
Une liste plus exhaustive peut être trouvée Ici.. Dans la prochaine tâche, nous examinerons comment interagir avec le NSE et utiliserons les scripts dans ces catégories.
Quelle catégorie de scripts serait une Très mauvaise idée de courir dans un environnement de production?
Les Ncarte Scripte ENgine (NSE) est un ajout incroyablement puissant à Nmap, étendant sa fonctionnalité assez considérablement. Lua le langage de programmation, et peut être utilisé pour faire une variété de choses: de la numérisation des vulnérabilités, à l’automatisation des exploits pour eux. La NSE est particulièrement utile pour la reconnaissance, cependant, il vaut la peine de garder à l’esprit l’étendue de la bibliothèque de scripts. Il ya beaucoup de catégories disponibles. Certaines catégories utiles comprennent:
safe:- Ne va pas affecter la cibleintrusive:- Non sûr: susceptible d’affecter la ciblevuln:- Analyser les vulnérabilitésexploit:- Tentative d’exploiter une vulnérabilitéauth:- Tentative de contourner l’authentification pour les services en cours d’exécution (par exemple Connexion anonyme dans un serveur FTP)brute:- Tentative de bruteforce identifications pour la gestion des servicesdiscovery:- Tentative de demander des services d’exécution pour plus d’informations sur le réseau (par exemple, demander un serveur SNMP).
Une liste plus exhaustive peut être trouvée Ici.. Dans la prochaine tâche, nous examinerons comment interagir avec le NSE et utiliserons les scripts dans ces catégories.
Quelle catégorie de scripts serait une Très mauvaise idée de courir dans un environnement de production?
Dans la troisième tâche, nous avons examiné très brièvement --script switch pour activer les scripts NSE à partir du vuln Catégorie --script=vuln. Il ne faut pas s’étonner que les autres catégories fonctionnent exactement de la même manière. Si la commande --script=safe est exécuté, alors tout script de sécurité applicable sera exécuté contre la cible (Note : seuls les scripts qui ciblent un service actif seront activés).
Pour exécuter un script spécifique, nous utiliserions --script=<script-name> , par exemple --script=http-fileupload-exploiter. Plusieurs scripts peuvent être exécutés simultanément de cette manière en les séparant par une virgule. Par exemple: --script=smb-enum-users,smb-enum-shares. Certains scripts nécessitent des arguments (par exemple, des identifiants, s’ils exploitent une vulnérabilité authentifiée). --script-args Un exemple de cela serait avec le http-put script (utilisé pour télécharger des fichiers en utilisant la méthode PUT). Cela prend deux arguments: l’URL pour télécharger le fichier vers, et l’emplacement du fichier sur le disque. Par exemple:
nmap -p 80 --script http-put --script-args http-put.url='/dav/shell.php',http-put.file='./shell.php'
Notez que les arguments sont séparés par des virgules, et connectés au script correspondant avec des périodes (i.e. <script-name>.<argument>). Une liste complète des scripts et de leurs arguments correspondants (ainsi que les cas d’utilisation par exemple) peut être trouvée Ici..
Les scripts Nmap sont fournis avec des menus d’aide intégrés, qui peuvent être consultés en utilisant nmap --script-help <script-name>Toutefois, cela n’est pas aussi important que dans le lien ci-dessus, mais il peut encore être utile lorsqu’on travaille localement.
Quel argument optionnel peut le ftp-anon.nse Prise de script ?
Ok, donc nous savons comment utiliser les scripts dans Nmap, mais nous ne savons pas encore comment trouver Ces scripts. Nous avons deux options pour cela, qui devraient idéalement être utilisées en conjonction avec les autres. La première est la page sur le Site Web de Nmap (mentionnée dans la tâche précédente) qui contient une liste de tous les scripts officiels. La seconde est le stockage local sur votre machine attaquante. Nmap stocke ses scripts sur Linux à /usr/share/nmap/scripts. Tous les scripts NSE sont stockés dans ce répertoire par défaut — c’est là que Nmap recherche les scripts lorsque vous les spécifiez. Il y a deux façons de rechercher les scripts installés. /usr/share/nmap/scripts/script.db fichier. Malgré l’extension, il ne s’agit pas en fait d’une base de données autant qu’un fichier texte formaté contenant des noms de fichiers et des catégories pour chaque script disponible.

Nmap utilise ce fichier pour suivre (et utiliser) les scripts pour le moteur de script ; cependant, nous pouvons aussi Grêpe à travers elle pour rechercher des scripts. Par exemple: grep "ftp" /usr/share/nmap/scripts/script.db.

La deuxième façon de rechercher des scripts est tout simplement d’utiliser le ls commande. Par exemple, nous pourrions obtenir les mêmes résultats que dans la capture d’écran précédente en utilisant ls -l /usr/share/nmap/scripts/*ftp*:

Remarquez l’utilisation des astérisques (*) de chaque côté du terme de recherche
Les mêmes techniques peuvent également être utilisées pour rechercher des catégories de script. Par exemple:
grep "safe" /usr/share/nmap/scripts/script.db

Installer de nouveaux scripts
Nous avons mentionné précédemment que le site Web de Nmap contient une liste de scripts, donc, ce qui se passe si l’un d’entre eux est manquant dans la scripts un répertoire local? Un standard sudo apt update && sudo apt install nmap devrait corriger cela; cependant, il est également possible d’installer les scripts manuellement en téléchargeant le script de Nmap (sudo wget -O /usr/share/nmap/scripts/<script-name>.nse https://svn.nmap.org/nmap/scripts/<script-name>.nse) . Il faut ensuite en assurer le suivi nmap --script-updatedb, qui met à jour le script.db fichier pour contenir le script nouvellement téléchargé. Il est intéressant de noter que vous auriez besoin de la même commande « mise à jour » si vous deviez faire votre propre script NSE et l’ajouter dans Nmap — une tâche plus que gérable avec une certaine connaissance de base de Lua!
/usr/share/nmap/scripts/ Quel est le nom de fichier du script qui détermine l’OS sous-jacent du serveur SMB ?Lisez ce script. De quoi dépend-il ?
Nous avons déjà vu certaines techniques pour contourner les pare-feu (penser des balayages furtifs, avec NULL, FIN et Xmas scans); cependant, il ya une autre configuration de pare-feu très commune qu’il est impératif que nous sachions contourner. Votre hôte Windows typique va, avec son pare-feu par défaut, bloquer tous les paquets ICMP. Cela présente un problème: non seulement nous utilisons souvent Ping Pour établir manuellement l’activité d’une cible, Nmap fait la même chose par défaut. Cela signifie que Nmap enregistrera un hôte avec cette configuration de pare-feu comme mort et ne vous embêtera pas à la scanner du tout. Donc, nous avons besoin d’un moyen pour contourner cette configuration. Heureusement Nmap fournit une option pour cela: -Pn, qui dit à Nmap de ne pas déranger pinging l’hôte avant de le scanner . Cela signifie que Nmap traitera toujours l’hôte cible comme étant vivant , contournant efficacement le bloc ICMP ; cependant , il vient au prix de potentiellement prendre un très long temps pour terminer le scan (si l’hôte est vraiment mort , alors Nmap sera toujours vérifier et doublement vérifier chaque port spécifié ). Il est intéressant de noter que si vous êtes déjà directement sur le réseau local, Nmap peut également utiliser les requêtes ARP pour déterminer l’activité hôte.
Il y a une variété d’autres commutateurs que Nmap considère utiles pour l’évasion de pare-feu. Nous ne passerons pas en détail ces, cependant, ils peuvent être trouvés Ici.. Les interrupteurs suivants sont particulièrement importants :
-f:- Utilisé pour fragmenter les paquets (c’est-à-dire les diviser en petits morceaux) ce qui rend moins probable que les paquets seront détectés par un pare-feu ou un IDS.- Une alternative à
-f, mais offrant plus de contrôle sur la taille des paquets:--mtu <number>, accepte une taille maximale d’unité de transmission à utiliser pour les paquets envoyés. doit être un multiple de 8. --scan-delay <time>ms:- utilisé pour ajouter un délai entre les paquets envoyés. C’est très utile si le réseau est instable, mais aussi pour éviter les déclencheurs de pare-feu/IDS basés sur le temps qui peuvent être en place.--badsum:- cela est utilisé pour générer dans un total de vérifications invalides pour les paquets. Toute pile TCP/IP réelle laisserait tomber ce paquet, cependant, les pare-feu peuvent potentiellement répondre automatiquement, sans avoir à vérifier le total de vérifications du paquet. Ainsi, ce commutateur peut être utilisé pour déterminer la présence d’un pare-feu/IDS.
-Pn Changer de langue ?[Research] Quel commutateur Nmap vous permet d’ajouter une longueur arbitraire de données aléatoires à la fin des paquets ?
Utilisez ce que vous avez appris pour scanner la machine cible et répondre aux questions suivantes!
(Remarque: Si vous n’êtes pas un abonné, assurez-vous que cette machine a eu environ dix minutes pour démarrer)
La cible (10.10.244.74)responsable aux demandes de la CIG (ping) (O/N)?
Effectuer un balayage de Noël sur les premiers ports 999 de la cible — combien de ports sont montrés ouverts ou filtrés?
Il y a une raison à cela — qu’est-ce que c’est ?
Remarque: La réponse sera dans les résultats de votre analyse. Réfléchissez bien à quels commutateurs utiliser — et lisez le conseil avant de demander de l’aide!
Effectuer une analyse TCP SYN sur les 5000 premiers ports de la cible — combien de ports sont montrés ouverts?
Ouverture du réseau Wireshark (voir Cryillic’s Salle Wireshark pour les instructions) et effectuez une analyse TCP Connect contre le port 80 sur la cible, en surveillant les résultats. Assurez-vous de comprendre ce qui se passe.
Déployer les ftp-anon script contre la boîte. Nmap peut-il se connecter avec succès au serveur FTP sur le port 21? (Y/N)
Vous avez maintenant terminé la salle Nmap supplémentaire — espérons que vous l’avez apprécié, et appris quelque chose de nouveau! Il y a beaucoup d’excellentes ressources pour en apprendre plus sur Nmap sur votre propre. docs Il s’agit d’une excellente ressource, alors que lire l’ensemble de ces textes et les apprendre par la rotule est tout à fait inutile, il serait hautement conseillé de les utiliser comme point de référence, si vous en avez besoin.
未经允许不得转载:萌萌Apprentissage » apprendre NMAP

 Win10 n'a pas pu accéder aux problèmes de partage de réseau local et les résoudre

 Onze outils pour les professionnels du test de pénétration
 Afficher tous les ordres et numéros d'exécution de la commande Linux

