
 ">WeChat
Un bref examen récent de Volatility, un cadre médico-légal open source qui permet d’analyser les miroirs de mémoire exportés, l’accès aux détails de mémoire et l’état opérationnel en accédant aux structures de données de base, en utilisant des plugins, fichiers système de dump direct, captures d’écran, processus de visualisation, etc. ~ exemples de données
Cridexemdump.zip obtient cirdex.vmem avec une commande pour afficher les informations miroirs, volatilité-fcridex.vmem imageinfo=WinXPSP2xpslidex.vm_profile=WinXPS2x86pslistVoir ProcessusVolatilité -fridex.vm-product=WinXPPSP2x86 net peut accéder à la volatilité du réseau -fcridex.vmem-profile=WinXPSP2x86 psxxxpxxpxxpxpxxpxpxpxxpxpxpxpxxpxpxpxpxxpxpxpxpxxpxpxxxxxxxxxxxxpxxxxxxxxxxx vmem -profile=WinXPS2x86-pid=584 dlldump -D/tmp puis cd/tmp utilise ls et md5sum mobile 584.24a054840a68000.dll obtenir 335c6fbf298b5b4c188bc9cb26ece authentification du hash àhttps://www.virustotal.com/gui/home/upload ouhttps://www.hybrid-analysis.com/ Analyse de malwarecidex infection.
Installation 0x01
Installation divisée en trois étapes:
- Télécharger
- Installer les fichiers dépendants de python nécessaires
- Installer le corps
Télécharger
Tu peux être là.Libération中找到对应你系统(Mac,Win,Linux)的源代码,当然也可以通过github去获取源码:
git clone https://github.com/volatilityfoundation/volatility.git
Dépendance
Ne pas installer ces dépendances si seulement en utilisant Volatility, mais si vous voulez utiliser des plug-ins, vous devez les installer.
Distorm3 :Un grand dépôt inversé.
pip install distorm3
Oui.Outil de classification des logiciels malveillants
pip install yara
PyCrypto:Ensemble d’outils de chiffrement
pip install pycrypto
PIL:Bibliothèque de traitement des photos
pip install pil
OpenPyxl:Lire et écrire des fichiers Excel
pip install openpyxl
– Oui.JSON CONDUITE
pip install ujson
Installer
Si vous utilisez un fichier d’exécution autonome, linux, mac, vous n’avez pas à l’installer. Il suffit de le faire avec python. Si vous téléchargez le fichier de compression, vous pouvez soit exécuter le maître python ou installer Volatility dans l’emplacement spécifique du système dans une bibliothèque en utilisant python setup.py install, donc nous pouvons ensuite utiliser Volatility comme dépôt pour citer l’espace de noms d’autres scripts.
0x02 Utilisation
Kali avait une volatilité, donc je l’ai fait directement à Kali Hill et j’utilise ici un exemple du FCT que je lis depuis deux jours.
Imageinfo
Cette commande peut être utilisée pour extraire des informations de synthèse des miroirs mémoire, comme les versions système, l’architecture matérielle, etc.
volatility -f wuliao.data imageinfo
Par Profil(s) suggéré(s), nous savons que la version de ce fichier miroir est le plus susceptible d’être Win 7SP1x64.

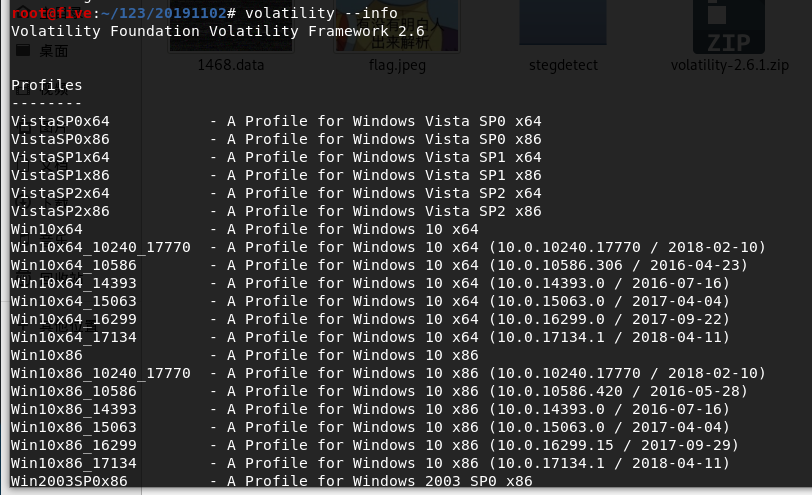
Utiliser les paramètres –info pour afficher les informations de Volatility ajouté programme et plugins
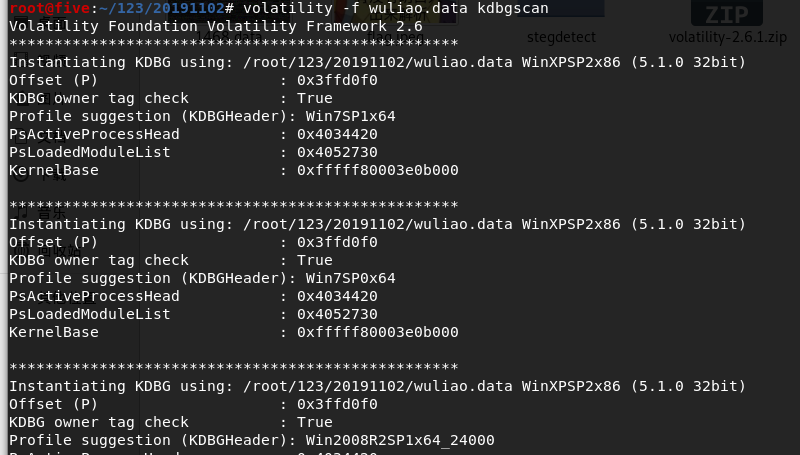
Kdbgscan
La valeur de ce plugin pour analyser les fichiers est généralement multiple, avec un seul résultat étant parfaitement correct.
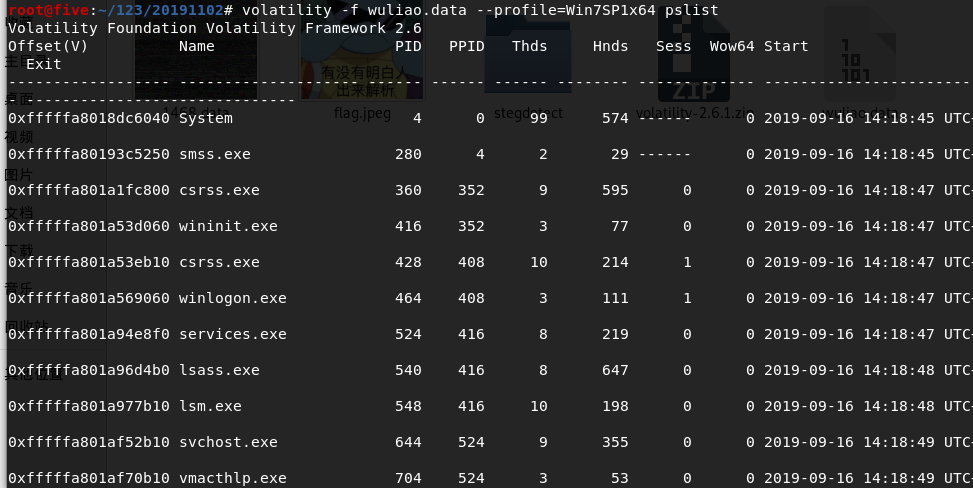
Liste de numéros
volatility -f wuliao.data --profile=Win7SPx64 pslist
pslist peut directement lister le processus en cours et si celui-ci est terminé, la date et l’heure seront affichées dans la colonne Quitter indiquant que le processus a été complété
Hivelist
Liste le registre dans la mémoire lente
volatility -f wuliao.data --profile=Win7SP1x64 hivelist

fichierscan
Scanner les fichiers en mémoire
volatility -f wuliao.data --profile=Win7SP1x64 filescan
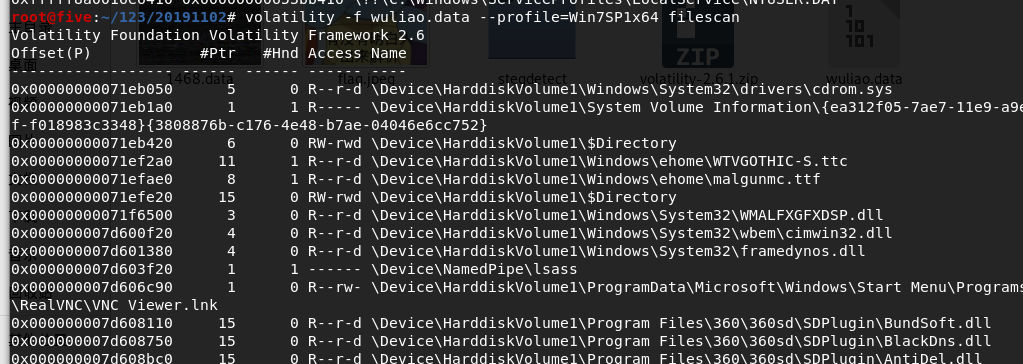
Filecan peut également s’afficher avec des commandes grep, par exemple.
volatility -f wuliao.data --profile=Win7SP1x64 filescan |grep "doc\|docx\|rtf"

Oui.
volatility -f wuliao.data --profile=Win7SP1x64 filescan |grep "flag"

Dossiers à décharge
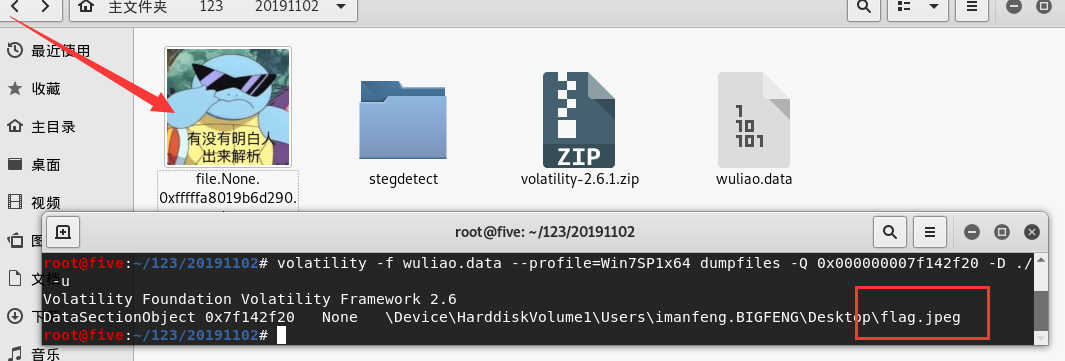
Exporter des fichiers cache en mémoire J’exporte directement le fichier flag.jpeg depuis la recherche ci-dessus
volatility -f wuliao.data --profile=Win7SP1x64 dumpfiles -Q 0x000000007f142f20 -D ./ -u
Cmdscan/cmdline
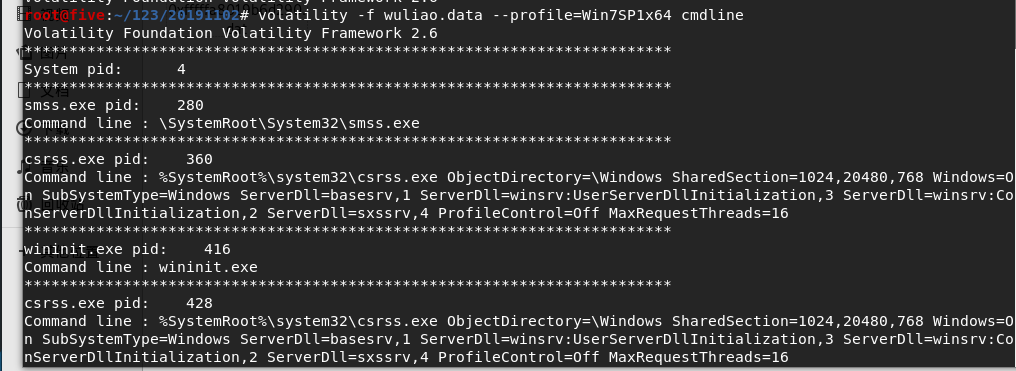
Extraire des commandes cmd de la mémoire
volatility -f wuliao.data --profile=Win7SP1x64 cmdline
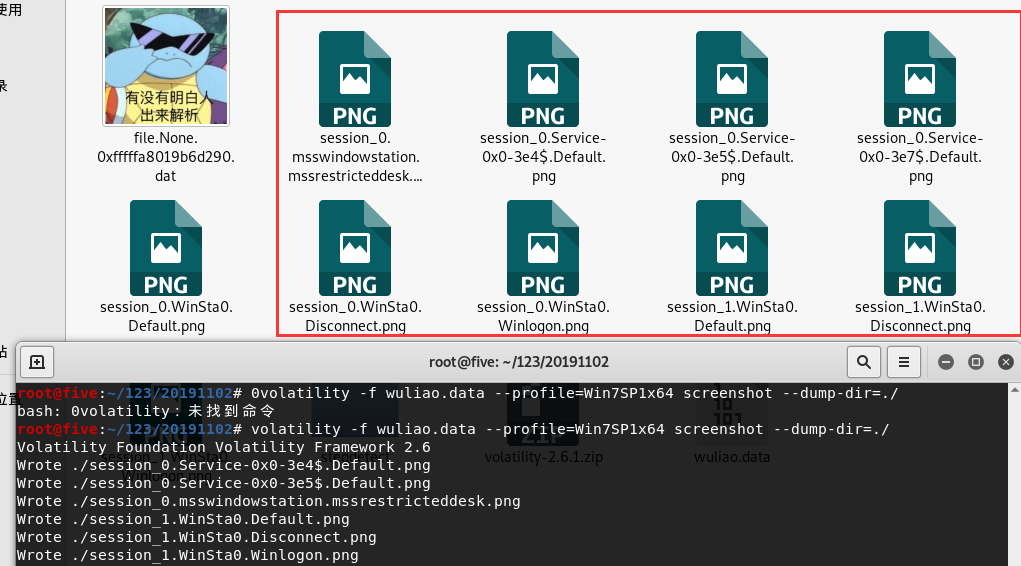
Affichage de la capture d’écran
volatility -f wuliao.data --profile=Win7SP1x64 screenshot --dump-dir=./
Afficher les noms d’utilisateur du système
volatility -f wuliao.data --profile=Win7SP1x64 printkey -K "SAM\Domains\Account\Users\Names"
Afficher les connexions réseau
volatility -f wuliao.data --profile=Win7SP1x64 netscan

未经允许不得转载:萌萌Apprentissage » La volatilité, un cadre médico-légal ouvert -- miroirs de mémoire d'exportation -- analyse le processus du virus


 script linux Un chinois
 Google shell active le mode amélioré 4 nucléaire 16G RAM
 Tutoriel d'utilisation de Tmux
 Résumé de l'écran
 Je vais t'en chercher un nouveau, Shell.cloud.google en ligne.
 Effacement de la mémoire Linux

