
 ">WeChat
[Task 1] Déployez-vous !
[Task 2] Installation
Après installation, ouvert nessus
sudo /etc/init.d/nessusd start

Ouvrez le navigateur et tapez
https://localhost:8834/
Sélectionnez Nesus Essentials et cliquez sur continuer
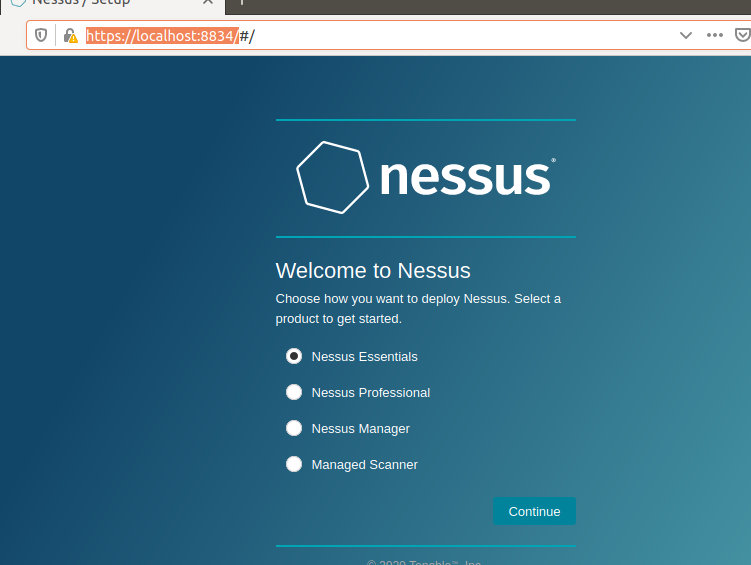
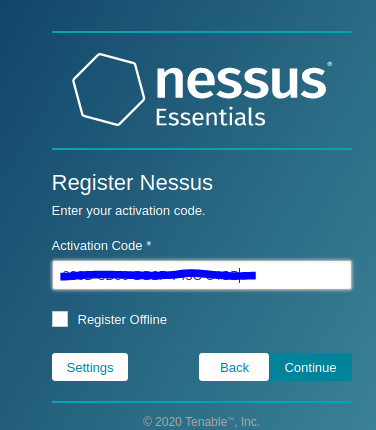
Code d’activation de l’entrée
Créer un compte utilisateur

Après l’installation terminée, connectez-vous avec un titre de créance

[Task 3] Nesus Quiz
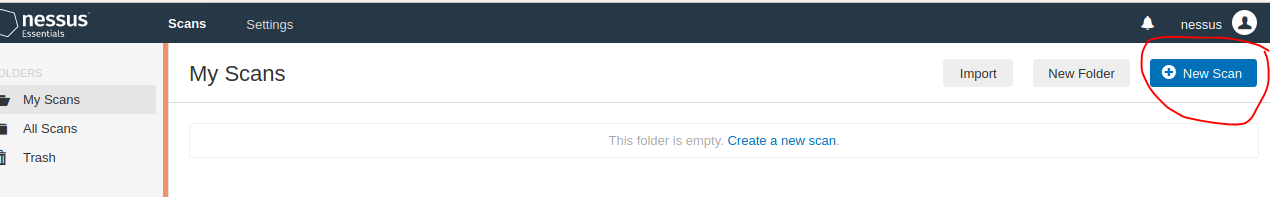
- Alors que nous nous connectons à Nesus, nous sommes accueillis avec un bouton pour lancer un scan, quel est le nom de ce bouton ?
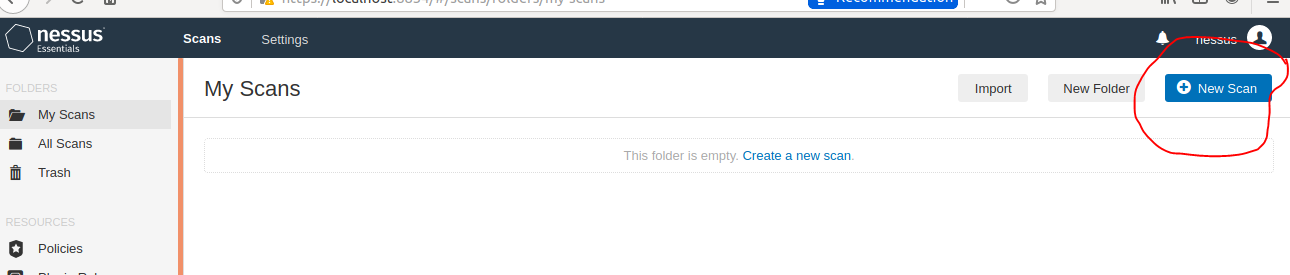
Nouveau balayage
2. Nessus nous permet de créer des modèles personnalisés qui peuvent être utilisés lors de la sélection de l’analyse comme des types de numérisation supplémentaires, quel est le nom du menu où nous pouvons les définir?
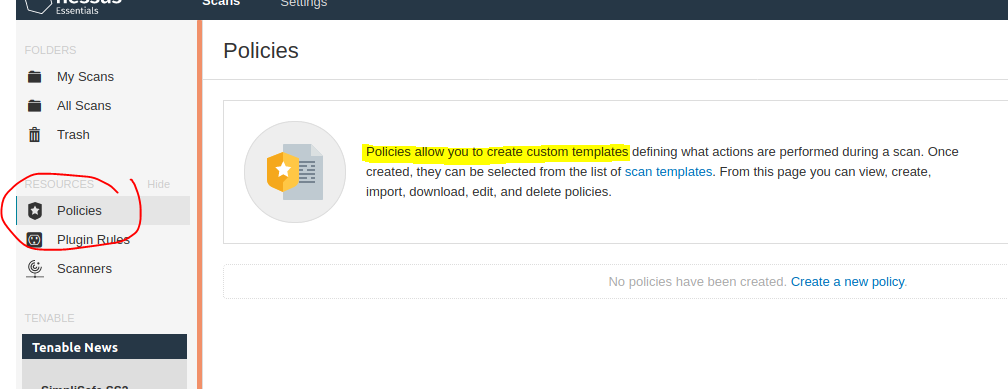
Politiques
3. Nesus nous permet également de changer les propriétés du plugin comme les cacher ou changer leur sévérité, quel menu nous permet de modifier cela?
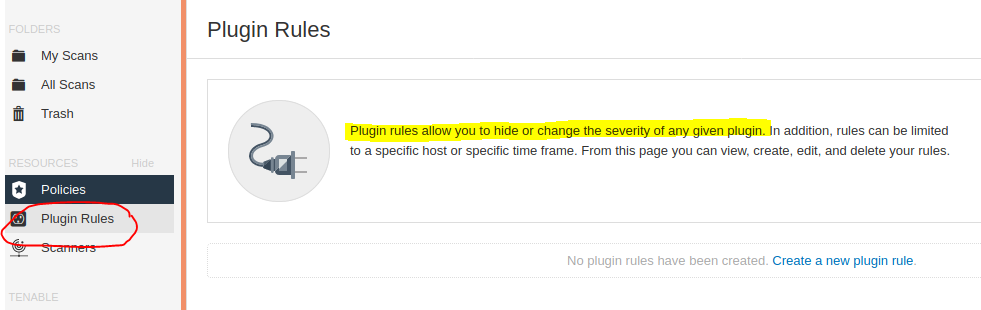
Plugin Rules
4. Nessus peut également être exécuté à travers plusieurs ‘Scanners’ où plusieurs installations peuvent travailler ensemble pour effectuer des scans ou des scans sur des réseaux distants, quel menu nous permet de voir toutes ces installations?
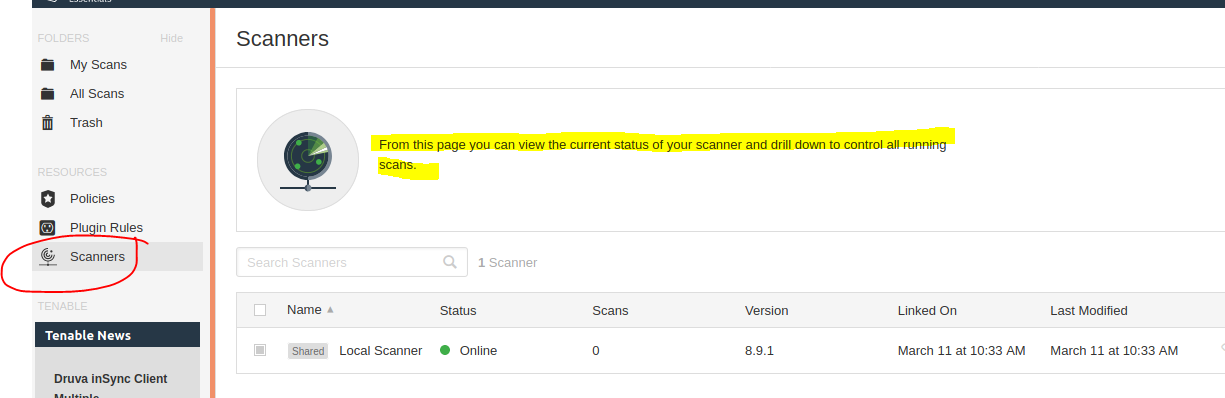
Scanners
5. Laissez passer sur les types de scan, quel scan nous permet de voir simplement quels hôtes sont «alive»?
Cliquez sur Nouveau balayage
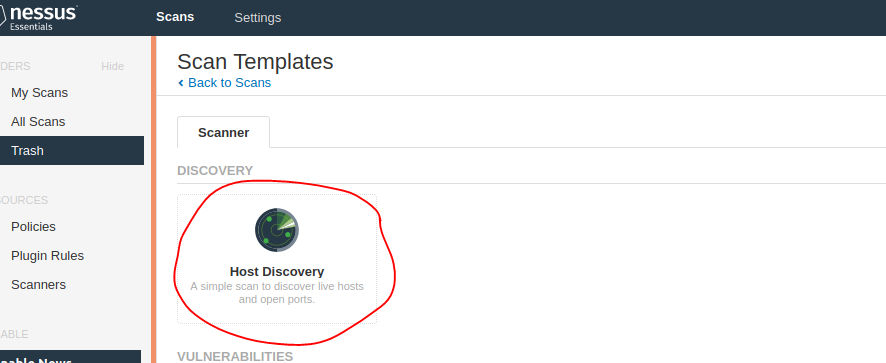
Découverte de l’hôte
6. L’un des types de balayage les plus utiles, qui est considéré comme « approprié pour un hôte »?
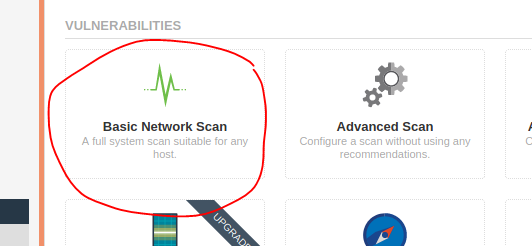
Analyse de base du réseau
7. Après quelques scans de base, il est souvent utile d’exécuter un scan dans lequel le scanner peut authentifier les systèmes et évaluer leur niveau de patching. Quel scan vous permet de faire cela?
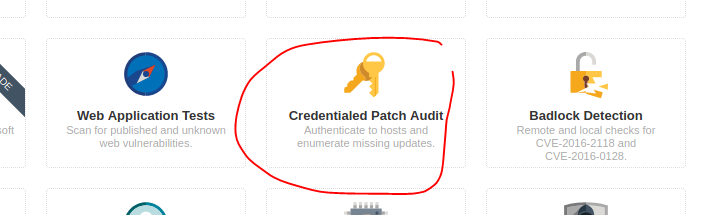
Vérification des lots de titres de créance
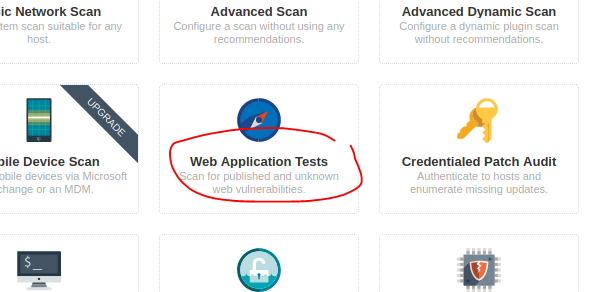
8. Lors de l’exécution des tests Web App il est souvent utile d’exécuter quel scan? Cela peut être incroyablement utile lorsque vous utilisez aussi nitko, zap, et burp pour obtenir une image complète d’une application.

Essais d’application Web
[Task 4] Numérisation !
- Déployez la machine et connectez-vous au réseau
- Créer un nouveau «Basic Network Scan-Scan» ciblant la VM déployée. Quelle option pouvons-nous définir sous «BASIC-Scan pour définir le temps de cette analyse à exécuter? Ceci peut être très utile lorsque la congestion du réseau est un problème.
Cliquez sur Scan de réseau basique, et tapez le nom et la cible
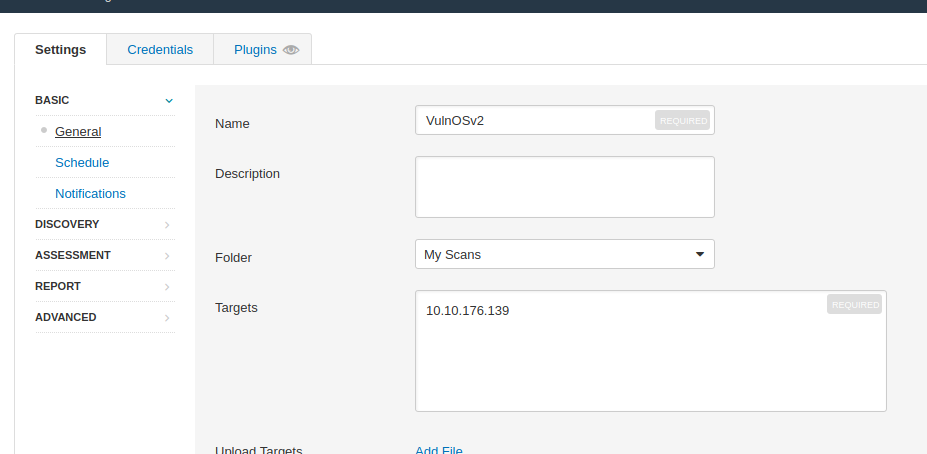
Cliquez sur Calendrier et activé
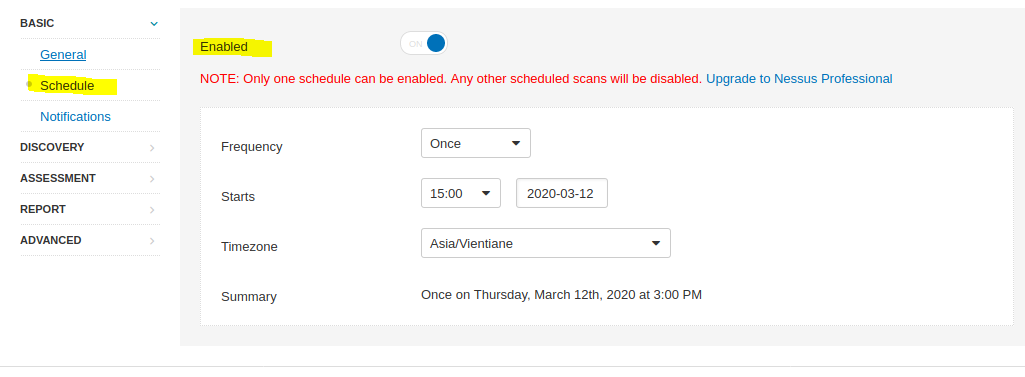
Tableau
3. Sous découverte définissez le balayage pour couvrir les ports 1–65535. Quel est ce type appelé?
Cliquez sur Découverte et sélectionnez le type de numérisation
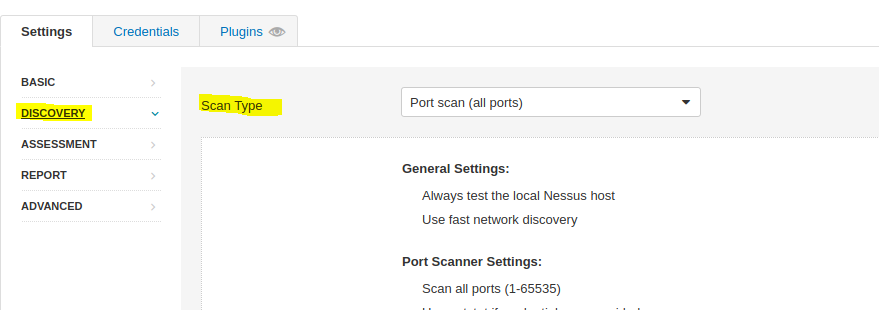
Scan de port(tous les ports) ***attention ()
4. Comme nous sommes connectés au réseau via un VPN, il peut être à notre avantage de «teen down=» le scan un peu. De quel type de scan pouvons-nous passer sous ‘ADVANCED’ pour cette connexion à bande passante inférieure?
Cliquez sur ADVANCED, sélectionnez le type d’analyse
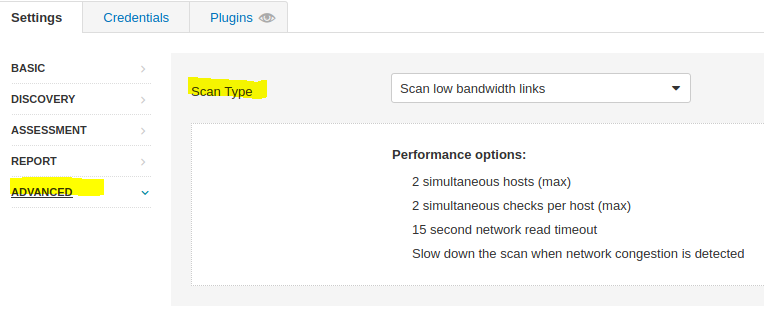
scanner les liaisons à faible bande passante
5. Avec ces options ensemble (autre que le temps d’exécution) enregistrer et lancer le scan.
Lancer l’analyse
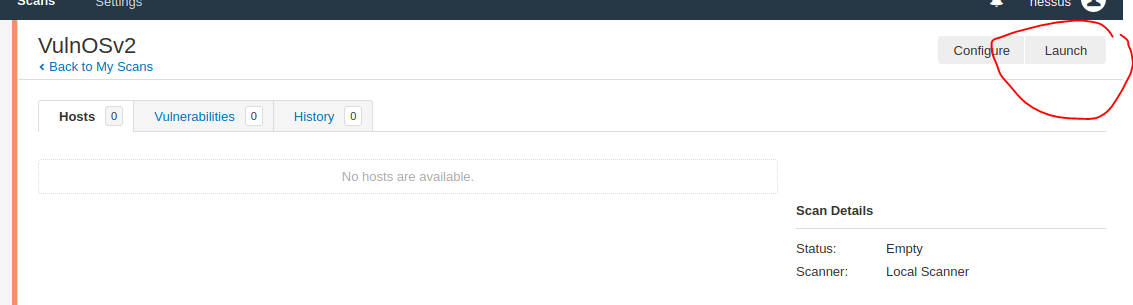
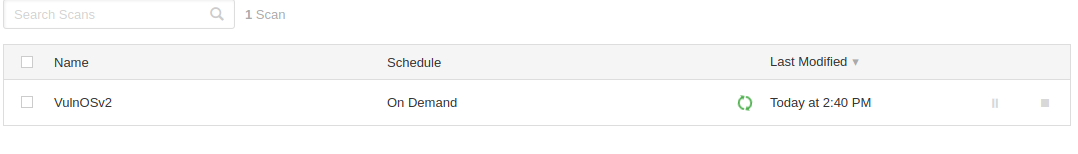
Attendez le scan pour finir
6. Après la numérisation complète, quelle «Vulnérabilité» pouvons-nous voir les détails de voir les ports ouverts sur cet hôte?
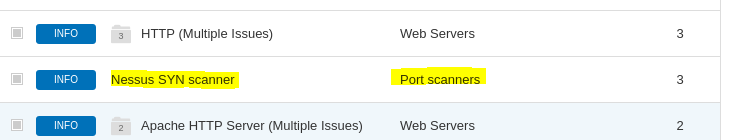

Scanner Nesus SYN
7. Il semble y avoir un serveur de chat qui fonctionne sur cette machine, quel port est-il allumé?
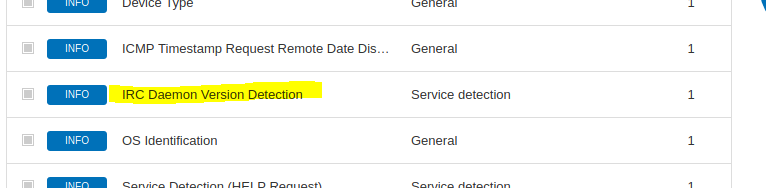
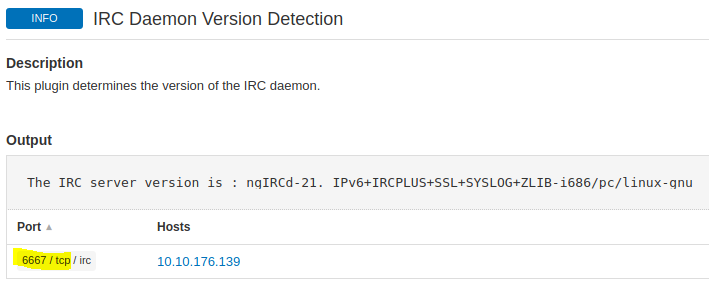
6667
8. On dirait que nous avons une vulnérabilité de niveau moyen liée à SSH, quelle est cette vulnérabilité nommée?
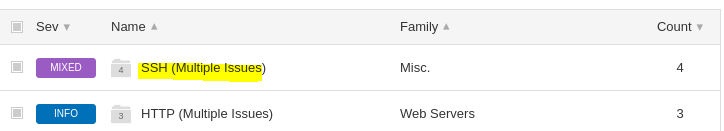
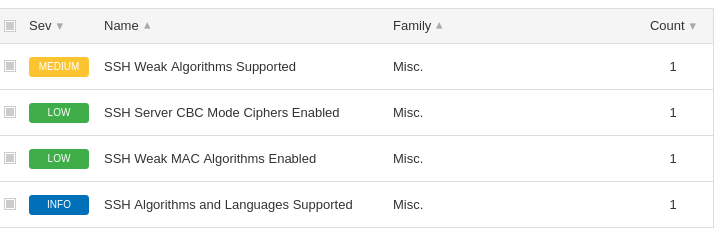
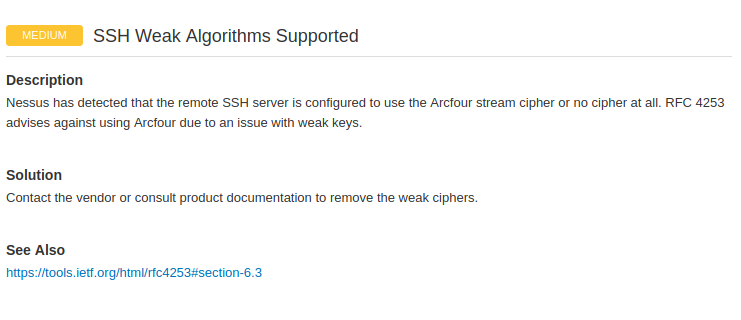
Algorithmes faibles de SSH soutenus
9. Quel type de serveur web et quelle version est signalé par Nesus?
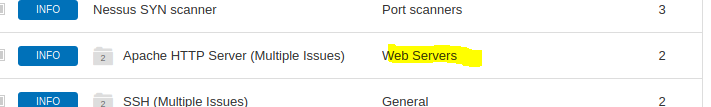
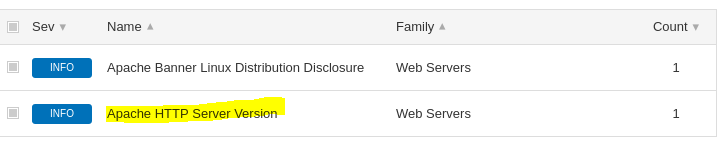

Apache/2.4.99
[Task 5] Attends, il y a du courrier ?
- Une étape supplémentaire optionnelle mais impressionnante, liez votre boîte Nesus à un serveur SMTP via le panneau Paramètres. Google fournit ce gratuit si vous avez déjà un compte Gmail. Ajout d’authentification 2 facteurs sur votre compte et créer un mot de passe app, puis lier Nesus au serveur Gmail SMTP via ces paramètres suivants: https://www.siteground.com/kb/google_free_smtp_server/
Échec
[Task 6] Donc vous me dites que c’est comment vous avez créé une application web…
- Exécutez une analyse d’application web contre cette nouvelle boîte.
Cliquez sur un nouveau scan

Cliquez sur Tests d’application Web, paramétrez les paramètres d’analyse et démarrez
2. Quel est le plugin id du plugin qui détermine le type de serveur HTTP et sa version ?
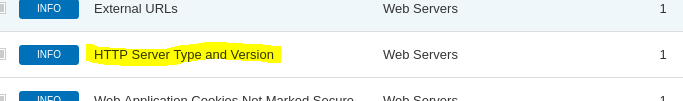
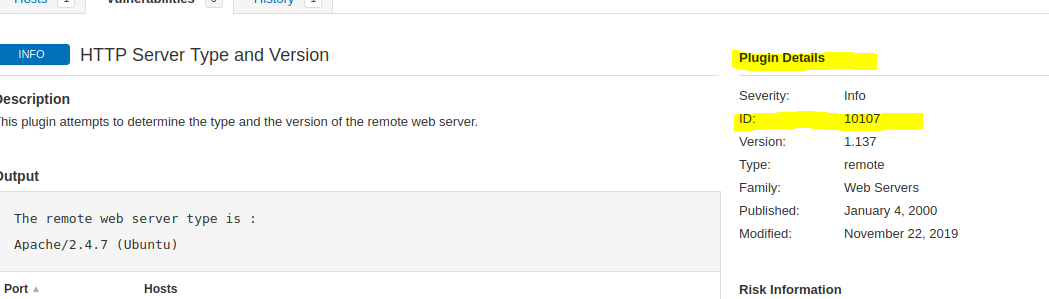
10107
3. Quelle page d’authentification est découverte par le scanner qui transmet les identifiants en texte clair?
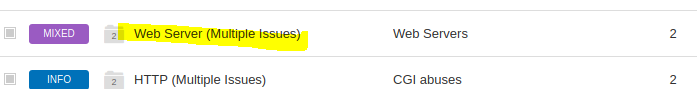
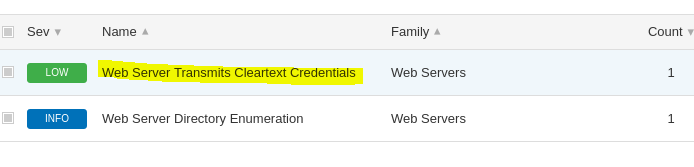
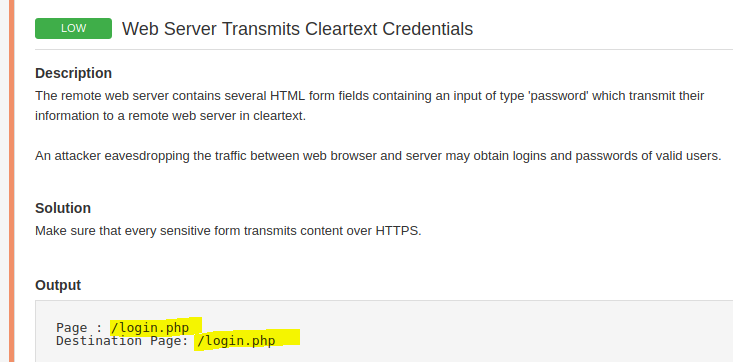
login.php
4. Qu’est-ce que l’extension de fichier de la sauvegarde config ?
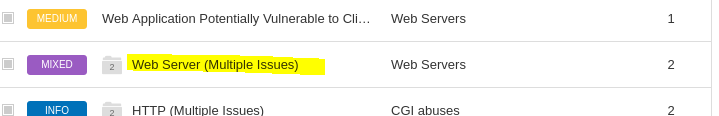

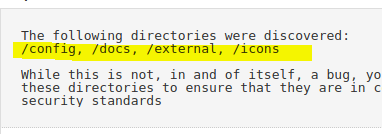
Suivre le chemin
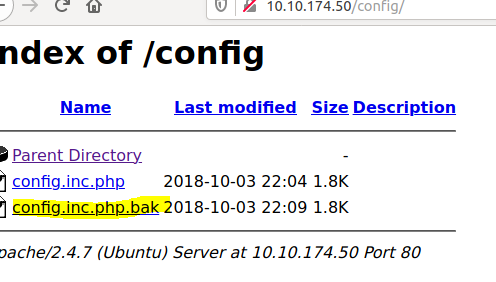
.bak
5. Quel répertoire contient des documents d’exemple? (Ceci sera dans un répertoire php)
Suivre le chemin

/extérieur/phpids/0.6/docs/exemples/
6. Quelle vulnérabilité cette application est-elle sensible à celle qui est associée à X-Frame-Options?
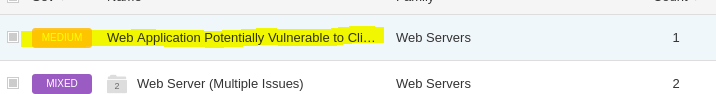

clickjacking
7. Quelle version de php est le serveur qui utilise ?
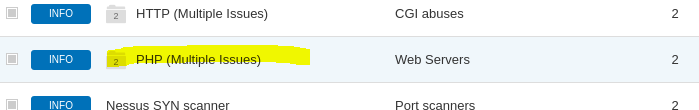
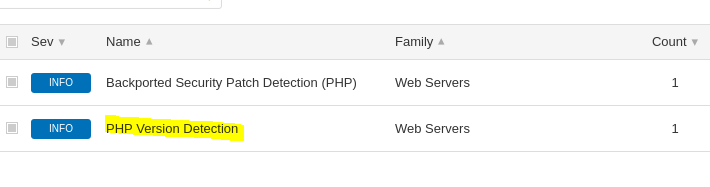
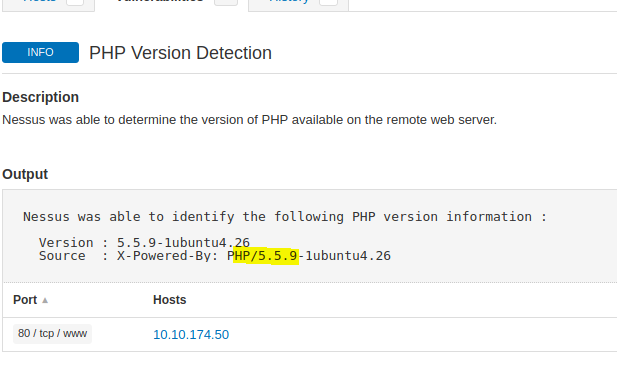
5.5.9–1ubuntu4.26
未经允许不得转载:萌萌Apprentissage » RP: Nessus


 apprendre NMAP

