
 ">WeChat
[Task 1] Tire sur le levier, Kronk !
[Task 2] Je suis censé scanner avec ça ?
J’ai utilisé ceci comme référence:
https://redteamtutorials.com/2018/10/24/nikto-cheatsheet/
Réponse aux questions :
Utiliser la commande pour trouver les options de commutation
nikto -H
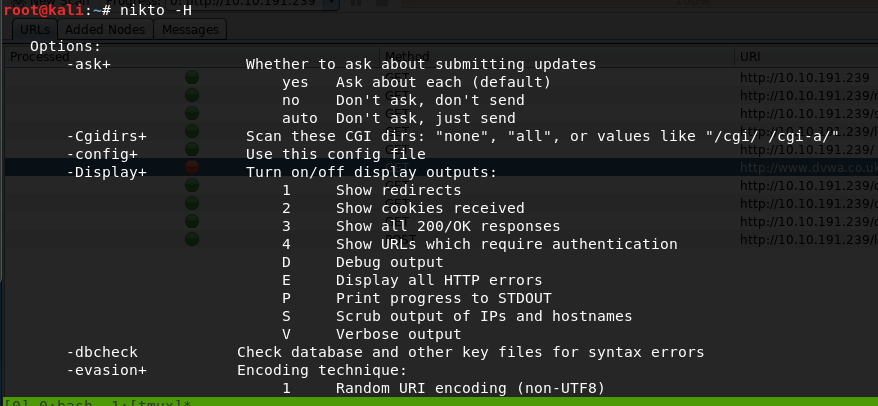
- D’abord et avant tout, quel switch utilisons-nous pour définir l’hôte cible ?
-H
2. Les sites Web ne redirigent pas toujours correctement vers leur port de transport sécurisé et peuvent parfois avoir des problèmes différents selon la façon dont ils sont scannés.
– NOSSL
3. Que diriez-vous du contraire, comment forcer le transport sécurisé?
-ssl
4. Que faire si nous voulons définir un port spécifique à scanner?
-p
5. Comme le web est en constante évolution, Nikto aussi. Une base de données de vulnérabilités représente un composant essentiel de ce scanner Web, comment vérifier que cette base de données fonctionne et est libre d’erreur?
–dbvérifier
6. Si on lui demande, Nitko tentera de deviner et tester les deux fichiers dans les répertoires ainsi que les noms d’utilisateur. Quel switch et la valeur numérique utilisons-nous pour définir Nikto pour énumérer les noms d’utilisateur dans Apache? Gardez à l’esprit, cette option est dépréciée en faveur des plugins, cependant, il est encore une grande option pour être au courant de l’utilisation situationnelle.
-mutat 3
7. Supposons que nous connaissions le nom d’utilisateur et le mot de passe pour un forum web, comment définissons-nous Nikto pour faire une vérification de certification? Supposons que le nom d’utilisateur soit admin et le mot de passe est PrettyAwesomePassword1234
-id admin:PrettySuperbeMot de passe1234
8. Laissez scanner notre machine cible, quel serveur web découvrons-nous et quelle version est-ce ?
nikto -h http://10.10.191.239/ -nossl
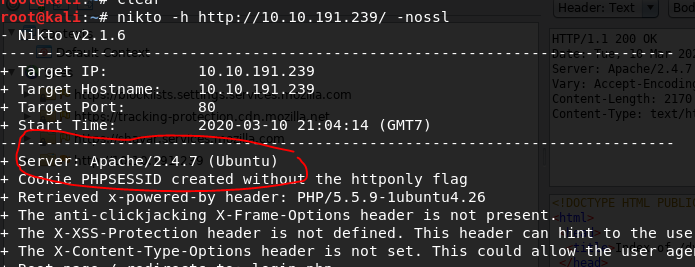
Apache/2.4.7
9. Cette boîte est vulnérable au très mauvais contrôle du répertoire en raison de sa version de serveur web, quel répertoire est indexé qui ne devrait vraiment pas être?
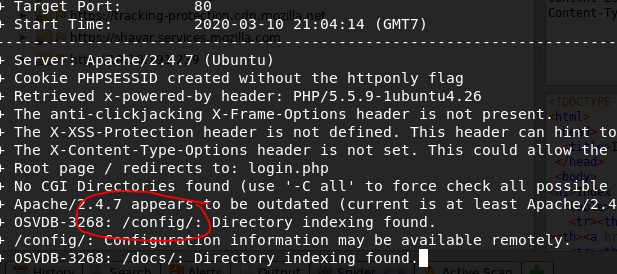
config
10. Les scans Nikto peuvent prendre un certain temps pour compléter complètement, quel commutateur définissons-nous afin de limiter le scan à se terminer à un certain moment?
– jusqu’à
11. Mais attendez, il ya plus! Comment énumérons-nous tous les plugins sont disponibles?
-list-plugins
12. Sur le côté flip-side de la base de données, les plugins représentent un autre composant de base de Nikto. Quel commutateur utilisons-nous pour demander à Nikto d’utiliser des vérifications de plugins pour découvrir le logiciel hors date sur l’hôte cible ? Gardez à l’esprit que lors du test de cette commande nous devons spécifier l’hôte contre lequel nous avons l’intention d’exécuter cette option.
– Les puces sont dépassées
13. Enfin, et si nous voulions utiliser nos plugins pour exécuter une série de tests standard contre l’hôte cible ?
-Plugins tests
[Task 3] Zip ZAP !
1.Let=s démarrent simple et lancent zap. Cela peut être fait de plusieurs façons (Commandes: owasp-zap, zaproxy) ou en le lançant dans le Kali gui.
Ouvrez le ZAP OWASP et cliquez sur Scan automatisé
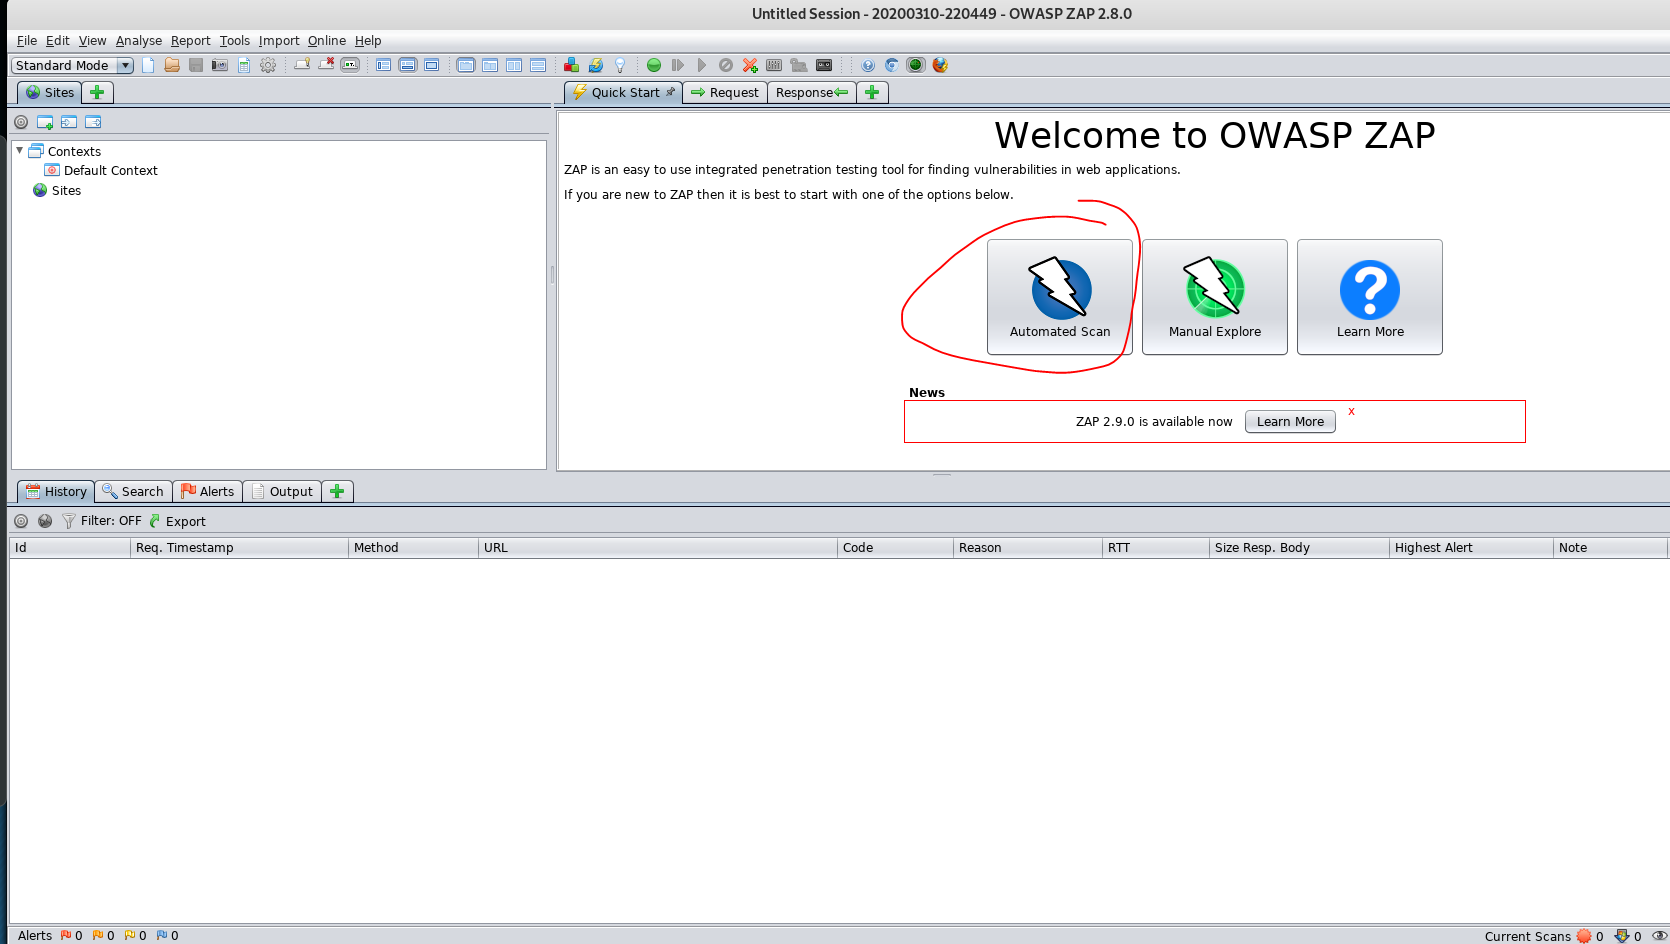
2. Lancez ZAP, quelle option nous définissons pour spécifier ce que nous attaquons?
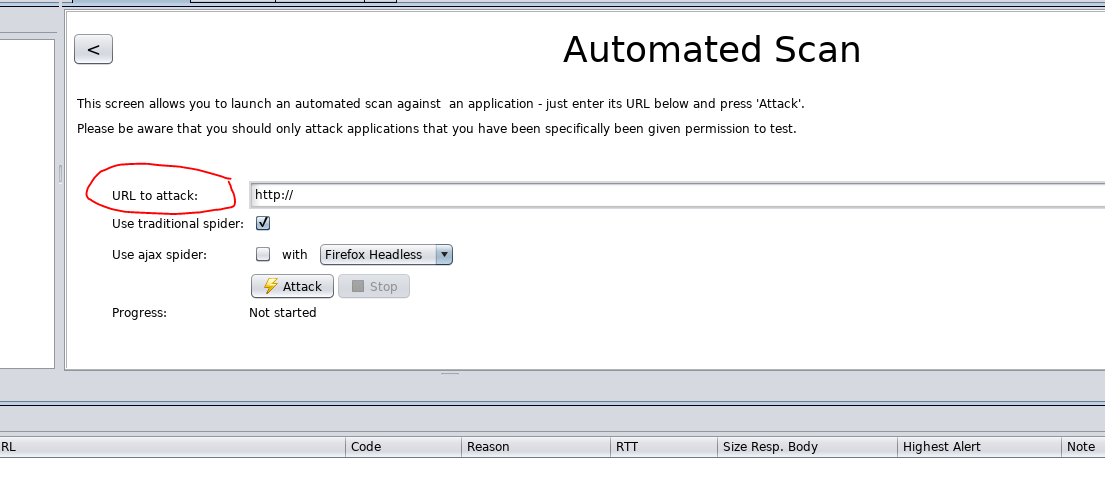
URL à attaquer
3. Lancez l’attaque contre notre cible! Tout au long de cette attaque, vous pouvez remarquer que c’est très similaire à Nikto. Similaire à Nesus vs. OpenVAS, Nikto et ZAP et les deux offrent différentes perspectives sur un hôte et, en tant que tel, il est utile de savoir comment tirer parti des deux outils de numérisation afin de maximiser votre propre visibilité dans une situation où le bruit ne compte pas particulièrement.
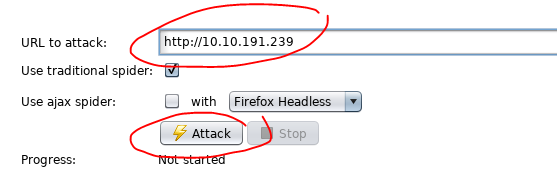
4. ZAP découvrira un fichier qui contient généralement des pages que les moteurs d’indexation web bien entretenus liront afin de savoir quelles sections d’un site à éviter. Quel est le nom de ce fichier? (Lucky pour nous, notre scanner n’est pas ce que nous appellerions «bien-être»!)
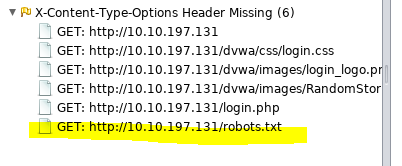
robots.txt
5.Une entrée est incluse dans la section de refus de ce fichier, qu’est-ce que c’est?
Ouvrir dans le navigateur
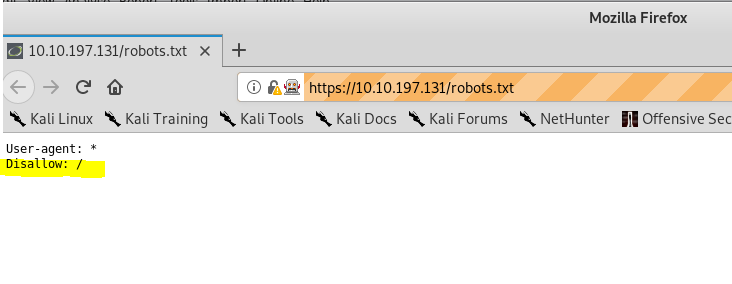
Réponse : /
6. ZAP trouvera un répertoire qui contient des images pour notre application, quel est le chemin pour ce répertoire? (C’est ce qui suit le nom/ip du site Web)
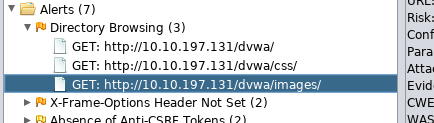
/dvwa/images/
7. Ce site Web ne force pas une connexion sécurisée par défaut et ZAP n’est pas satisfait avec elle. Quel cookie est lié ZAP en colère ?

Http seulement
8. En vedette dans différentes salles sur TryHackMe, Cross-Site Scripting est une attaque vicieuse qui devient de plus en plus fréquente sur le web ouvert. Que produit l’alerte ZAP pour nous faire savoir que ce site est vulnérable à XSS? Notez, il ya souvent un couple d’avertissements produits pour cela, cherchez un plus directement lié au client Web.
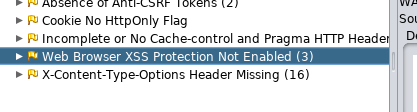
Navigateur Web XSS Protection Non activé
9. L’araignée par procuration ZAP représente la composante responsable de l’extraction du site. Quel site est jugé hors de portée?
Cliquez sur l’onglet araignée
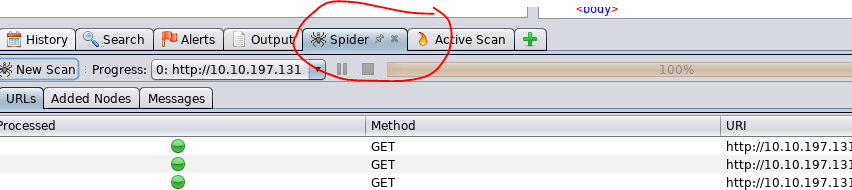
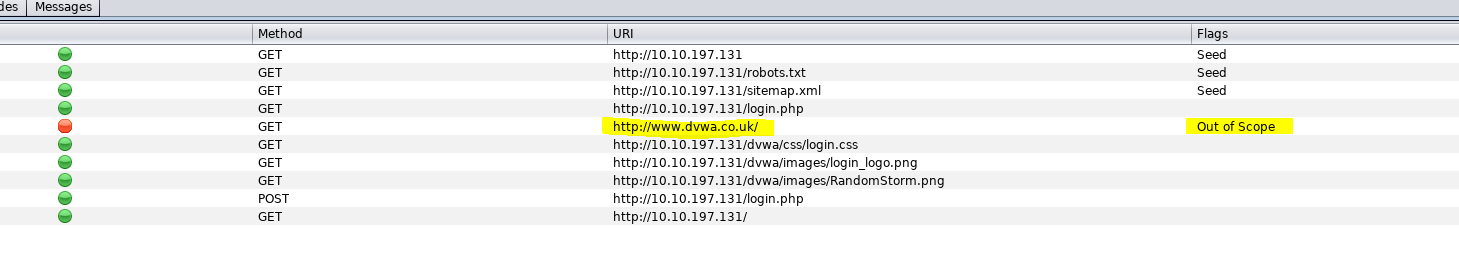
10. ZAP utilisera principalement deux méthodes pour scanner un site Web, lequel de ces deux méthodes HTTP demande du contenu?
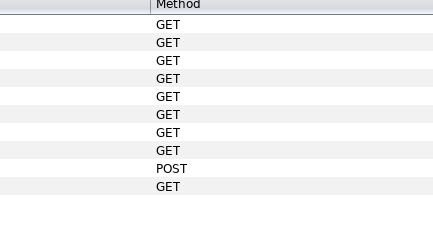
GET
11. Quelle option tente de soumettre du contenu au site Web?
POST
未经允许不得转载:萌萌Apprentissage » RP : Scannage Web


 apprendre NMAP

