
 ">WeChat
Présentation
Presque tous les projets de test de pénétration doivent respecter un calendrier strict, dont la plupart sont déterminés par la demande du client ou la date de développement. Pour les perméateurs, il existe un outil qui peut effectuer plusieurs tests sur des applications individuelles dans un très court laps de temps, aidant à identifier le plus de lacunes possible pendant la période de programmation. Les scanners d’automatisation sont des outils pour cette tâche, et ils sont également utilisés pour détecter d’autres utilisations ou s’assurer que les tests de pénétration ne laissent pas les choses évidentes.
5.1 Utiliser le scanner Nikto
L’outil que chaque testeur doit contenir est Nikto, qui peut être le scanner gratuit le plus utilisé au monde. C’est comme son site Web.https://cirt.net/Nikto2Comme indiqué ci-dessus :
Nikto est le Web Server Scanner for Open Source (GPL), qui effectue une analyse complète des serveurs Web, contenant plus de 6700 fichiers ou programmes potentiellement dangereux, en vérifiant les anciennes versions de plus de 1250 serveurs et des questions spécifiques sur plus de 270 serveurs. Il vérifie également les configurations de serveur tels que plusieurs fichiers de première page, options de serveur HTTP, et tente d’identifier les serveurs Web et logiciels installés. Les éléments et les plugins sont régulièrement mis à jour et peuvent être automatiquement mis à jour.
Dans ce livre secret, nous allons utiliser Nikto pour rechercher des failles sur le serveur Web et analyser les résultats.
Étapes opérationnelles
- Nikto est un outil de ligne de commande, donc nous ouvrons le terminal.
- Nous allons scanner les résultats de l’application Peruggia et exporter vers les rapports HTML:
nikto -h http://192.168.56.102/peruggia/ -o result.html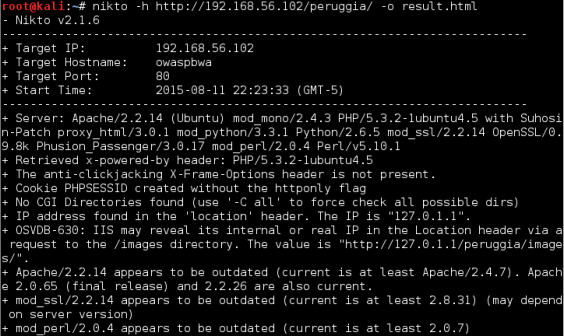

-hL’option de dire à Nikto quel hôte analyser,-oOption indique où stocker la sortie. L’extension de fichier détermine le format accepté. Ici, nous utilisons.htmlpour obtenir le rapport de résultat en format HTML. La sortie peut également être en CSV, TXT ou XML formats. - Il faut du temps pour terminer le scan.
result.htmlDocuments :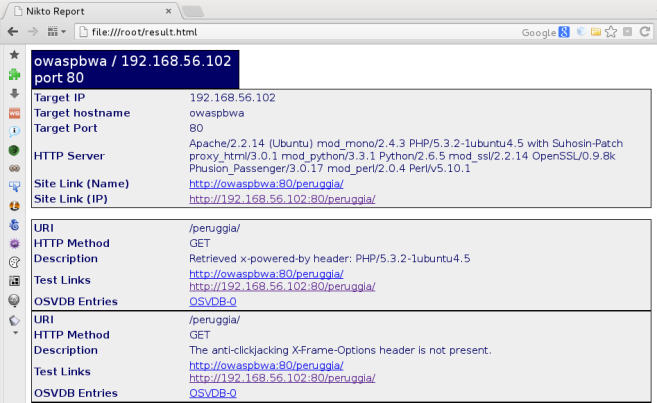
La raison d’être.
Dans ce livre secret, nous utilisons Nikto pour analyser des applications et générer des rapports HTML. Cet outil a plus d’options pour effectuer des numérisations spécifiques ou générer des formats de sortie particuliers. Certaines des options les plus utiles sont:
-H: Ça montrera l’aide de Nikto.-config <file>: Utilisez des fichiers de configuration personnalisés dans la numérisation.-update: Mettre à jour la base de données du plugin.-Format <format>: Ce qui définit les formats de sortie qui peuvent être utilisés pour CSV, HTML, NBE (Nessus), SQL, TXT ou XML. Par exemple, CSV, XML et NBE sont très utiles lorsque nous avons l’intention de les utiliser pour les entrer dans d’autres outils.-evasion <techique>: Ceci utilise certaines techniques de codage pour éviter l’utilisation de pare-feu et de systèmes de détection d’intrusion par Web.-list-plugins: Voir les plugins de test disponibles.-Plugins <plugins>: Sélectionnez le plugin à utiliser dans l’analyse (la valeur par défaut est tout).-port <port number>Si le serveur utilise un port non standard (80 443), nous pouvons utiliser Nikto avec cette option.
5.2 Découvrez les failles en utilisant Wapiti
Wapiti est un autre scanner de faille Web basé sur terminal qui envoie des requêtes GET et POST aux sites cibles pour trouver les failles suivantes (voir aussi ci-dessous).<http://wapiti. sourceforge.net/>):
- Fuite de fichier
- Injection dans la base de données
- XSS
- Commande pour exécuter la détection
- Injection CRLF
- XXE (entité externe XML) injection
- Utilisation de documents potentiellement dangereux connus
- Mais ça a été contourné.
.htaccessConfiguration faible - Dossier de sauvegarde fournissant des informations sensibles (fuite de code source)
Et dans ce livre secret, nous utilisons Wapiti pour découvrir les lacunes de nos applications de test et générer des rapports de numérisation.
Étapes opérationnelles
- Nous pouvons ouvrir Wapiti depuis la fenêtre du terminal, par exemple :
wapiti http://192.168.56.102/peruggia/ -o wapiti_result -f html -m "-blindsql"Nous allons scanner l’application vulnérable_vm Peruggia, enregistrer la sortie au format HTML et l’enregistrer dans
wapiti_resultRépertoire, et saute le test d’aveuglement SQL. - Si nous ouvrons le répertoire de rapports, et
index.htmlOn verra quelque chose comme ça :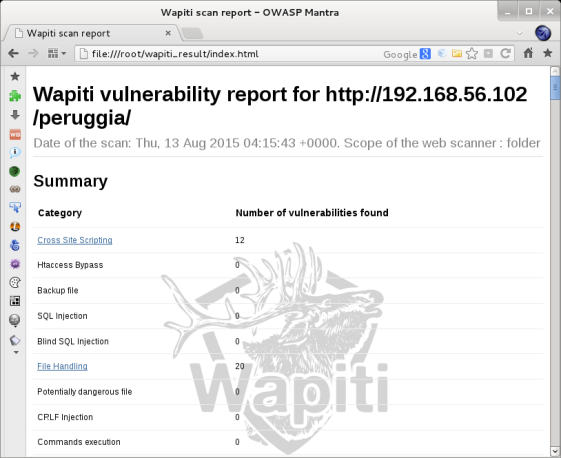 Ici, nous pouvons voir Wapiti trouvé 12 XSS et 20 trous de traitement de fichiers.
- Maintenant, cliquez.
Cross Site Scripting(Triller le script) - Sélectionnez une échappatoire et cliquez
HTTP Request. Nous sélectionnons le deuxième, nous sélectionnons et copieons la section URL demandée.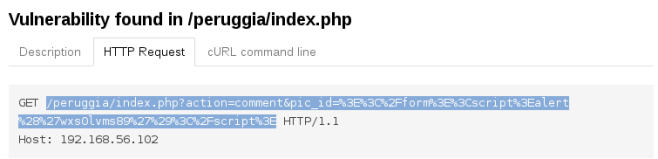
- Maintenant, nous collons l’URL au navigateur comme ceci:
http://192.168.56.102/ peruggia/index.php?action=comment&pic_id=%3E%3C%2Fform%3E%3Cscr ipt%3Ealert%28%27wxs0lvms89%27%29%3C%2Fscript%3E。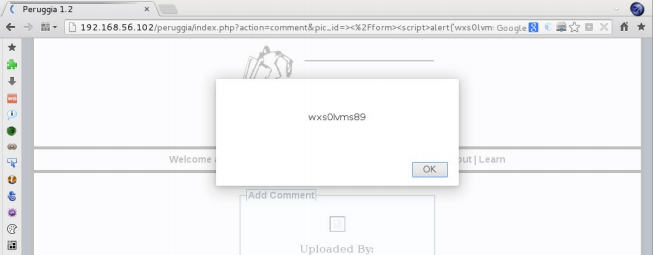 On a trouvé une faille du XSS.
La raison d’être.
Dans ce secret, nous sautons le test d’aveuglement SQL.-m "-blindsql") parce que cette application a cette échappatoire. Il déclenche une erreur de temps-out, faisant Wapiti arrêté avant la fin du scan parce que Wapiti entre par entrée sleep()Les commandes sont testées plusieurs fois jusqu’à ce que le serveur dépasse le seuil de temps écoulé.-o html),wapiti_resultEn tant que répertoire cible pour le rapport, nous pouvons également choisir d’autres formats tels que JSON, OpenVAS, TXT ou XML. Wapiti a quelques options intéressantes:
-x <URL>: Exclut une URL spécifique de l’analyse, qui est utile pour la déconnection et la modification du mot de passe de l’URL.-i <file>: Reprendre un scan enregistré avant le fichier XML. Le nom du fichier est optionnel, car Wapiti descanDossier de synchronisation-a <login%password>: Utilisez un certificat spécifique pour la connexion HTTP.--auth-method <method>: Oui-aOptions pour définir l’autorisation, qui peutbasic,digest,kerberosountlm。-s <URL>: Définit l’URL que vous voulez scanner.-p <proxy_url>: Utilisez HTTP ou HTTPS proxy.
5.3 Percevoir les échappatoires en utilisant OWASP ZAP
OWASP ZAP est un outil que nous avons utilisé dans ce livre pour différentes tâches, et contient des scanners automatisés de fuite parmi ses nombreuses fonctionnalités. Son utilisation et la génération de rapports sont couverts dans le livre.
Prêt.
Nous devons grimper le site avant de pouvoir effectuer avec succès une analyse de fuite en utilisant OWASP ZAP:
- Ouvrez OWASP ZAP et configurez les navigateurs pour l’utiliser comme proxy.
- Visites
192.168.56.102/peruggia/。 - Suivez les directives du chapitre III, -Utilisation des araignées ZAP.
Étapes opérationnelles
- Visite de la ZAP OWASP
SitesPanel, et à droite.peruggiadossier. - Consulté dans le menu
Attack | Active Scan。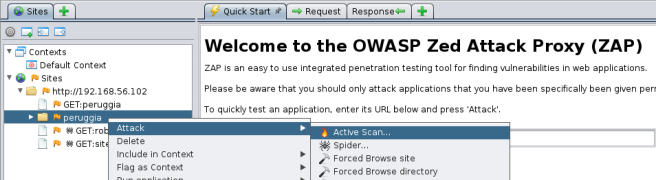
- De nouvelles fenêtres apparaissent. Ici, nous savons quelle technologie nos applications et serveurs utilisent, donc, l’accès.
TechnologyTab, et cochez seulementMySQL、PostgreSQLetLinuxetApache。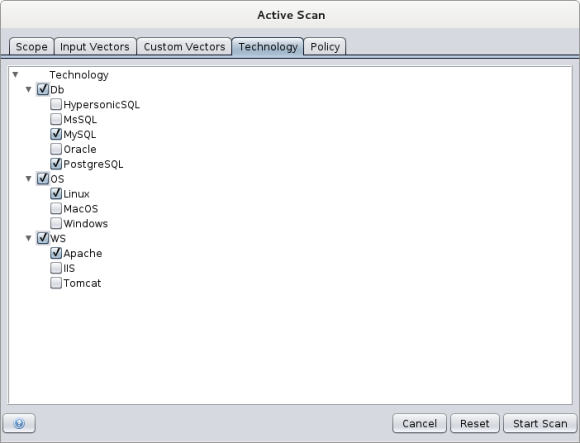 Nous pouvons configurer nos scanners ici.
Scope(où commencer à scanner, dans quel contexte, et autrement)Input Vectors(options si vous voulez tester les requêtes GT et POST, les en-têtes de protocole, les cookies et d’autres options)Custom Vectors(ajout de caractères ou de mots spécifiques à la requête originale en tant que vecteurs d’attaque),Technology(Quels sont les essais spécifiques à la technologie à effectuer) etPolicy(Assigner les paramètres pour des options d’essai spécifiques). - Cliquez sur
Start Scan。 Active ScanL’onglet apparaîtra en haut du panneau, et toutes les requêtes seront là. Une fois le scan terminé, nous pouvons entrer dansALertsvérifier les résultats sur l’onglet.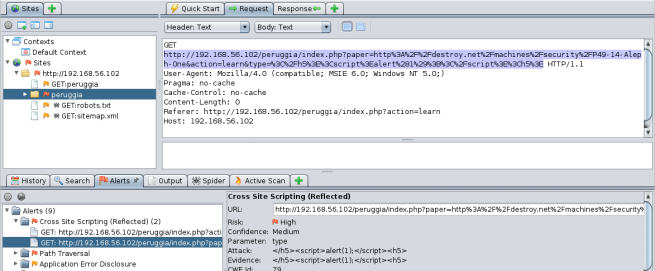
- Si nous choisissons un avertissement, nous pouvons regarder la requête résultante et la réponse du serveur. Cela nous permet d’analyser l’attaque et de déterminer si elle est une véritable faille ou une erreur dans le rapport. Nous pouvons également utiliser cette information pour tester flouement, rejouer la requête dans les navigateurs, ou creuser plus profondément dans elle pour en faire usage. Pour générer des rapports HTML, comme cela a été fait avec l’outil précédent, accéder au menu principal.
ReportSélectionner aprèsGenerate HTML Report....。 - La nouvelle boîte de dialogue demande des noms de fichiers et des emplacements. Par exemple, les paramètres
zap_result. htmlet ouvrir le fichier à la fin :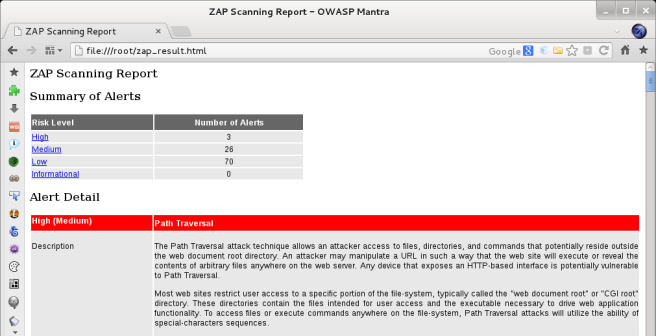
La raison d’être.
OWASP ZAP est capable d’effectuer des analyses actives et passives de l’écart. Le balayage passif est un test non-invasion effectué par l’OWASP ZAP pendant notre navigation, l’envoi de données et le lien de clic. Test actif implique l’utilisation de plusieurs chaînes d’attaque pour chaque variable de formulaire ou valeur de requête pour détecter si la réponse du serveur porte quelque chose que nous appelons -vulnérabilité. – OWASP ZAP utilise différentes techniques pour générer des chaînes de test qui sont très utiles en termes de premières techniques d’identification cible pour optimiser notre numérisation et réduire la probabilité de détection ou d’effondrement des services.
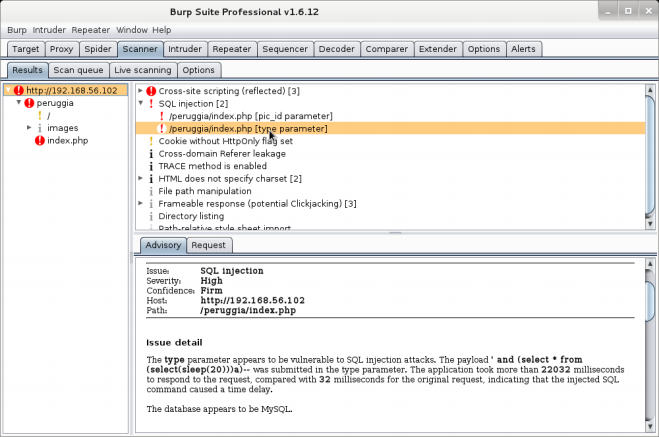
Plus
Nous avons parlé de Burp Suite. Kali contient seulement des versions gratuites, qui n’ont pas de fonctionnalités actives et passives de numérisation. Il est fortement recommandé que vous obteniez une licence de version professionnelle pour Burp Suite parce qu’il a des fonctionnalités pratiques et des améliorations sur la version gratuite, comme un balayage actif et passif des trous d’échappatoire. Burp analyse toutes les requêtes et réponses tout en regardant les motifs des trous connus. Dans l’analyse active, Burp envoie des requêtes spécifiques aux serveurs et vérifie s’ils répondent aux failles. Ces requêtes sont spécialement conçues pour déclencher un comportement particulier avec des applications déficientes.
5.4 Utiliser des scans w3af
W3af prend en charge l’application des cadres d’audit et d’attaque. Il est open-source, basé sur le scanner de gap Web de Python. Il a à la fois interfaces GUI et ligne de commande avec la même fonctionnalité.
Étapes opérationnelles
- Pour démarrer w3af, nous pouvons le sélectionner dans la barre de menus de l’application et le parcourir par navigation.
Applications | 03 Web Application Analysis | w3af, ou depuis le terminal:w3af_gui - Oui.
Profilesen partie, nous choisissonsfull_audit。 - Dans la section plugin, accédez
crawlet sélectionnerweb_spider(Projets sélectionnés). - Nous ne voulons pas que le scanner teste tous les serveurs, mais nous la laissons tester les applications. Dans la section plugin, sélectionnez
only_forwardOptions et clicSave。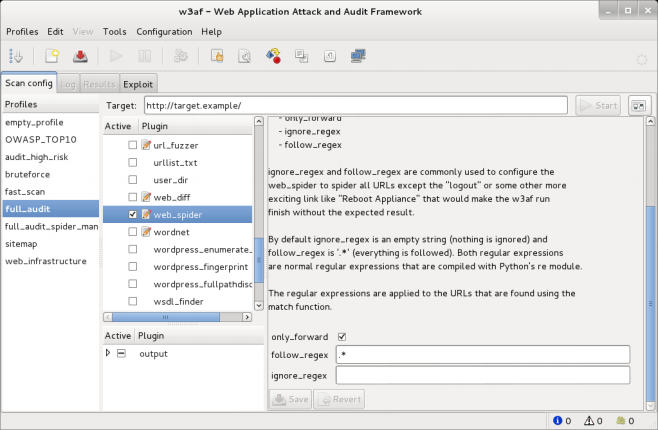
- Maintenant, nous allons dire à w3af de générer des rapports HTML à la fin.
outputPlugin et sélectionhtml_file。 - Pour sélectionner le nom du fichier et où enregistrer le rapport, modifier
output_fileoption. Ici, nous spécifions le répertoire racine sousw3af_report.html, cliquezSave。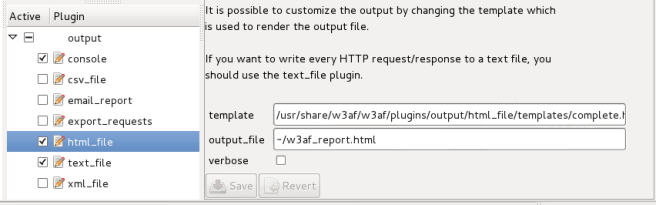
- Tout de suite.
Targetboîte de texte, entrez l’URL que vous voulez tester, voicihttp://192.168.56.102/WackoPicko/et cliquez surStart。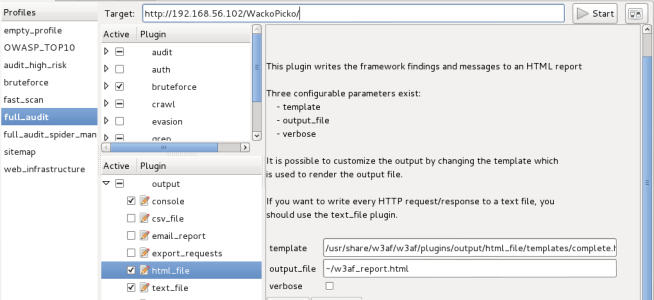
- L’onglet journal va obtenir le focus, et nous pouvons voir le processus de numérisation. Nous devons attendre qu’il soit terminé.
- Passer à une fois terminé
ResultsTab, comme ça :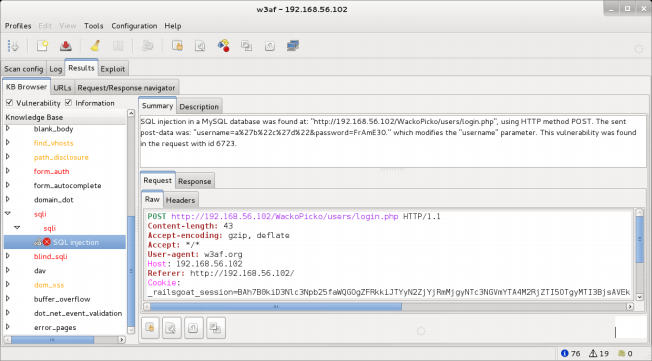
- Ouvrez dans le navigateur pour voir les rapports détaillés
w3af_report.htmlFichier HTML.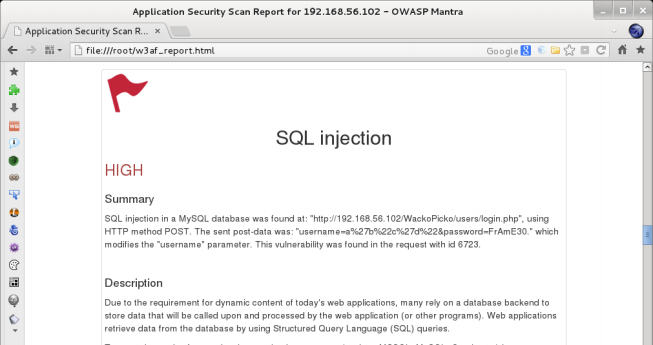
La raison d’être.
W3af utilise des fichiers de configuration pour simplifier la sélection des plugins à scanner. Par exemple, nous pouvons définir un profil qui ne contient que des injections SQL, qui testent les applications pour les injections SQL sans rien faire d’autre.full_auditConfigurez des plugins qui effectuent des tests reptiles, extraitz des listes de mots pouvant être utilisés comme mots de passe et testez les failles Web les plus pertinentes telles que XSS, SQLi, inclusion de fichiers, historique de répertoire, etc.web_spiderNous modifions également les plugins de sortie pour générer des rapports HTML plutôt que des sorties console et des fichiers texte. W3af dispose également d’outils tels que des agents d’interception, testeurs flous, décodores de texte, et demander aux exportateurs qui convertissent les requêtes originales en codes source dans plusieurs langues.
Plus
W3af=S GUI est parfois instable. Si elle s’effondre et ne peut pas terminer l’analyse, son interface en ligne de commande peut fournir la même fonctionnalité. Par exemple, pour effectuer le même balayage que nous venons d’implémenter, nous devons faire ce qui suit au terminal :
w3af_console
profiles
use full_audit
back
plugins
output config html_file
set output_file /root/w3af_report.html
save
back
crawl config web_spider
set only_forward True
save
back
back
target
set target http://192.168.56.102/WackoPicko/
save
back
start
5.5 Utilisation de scanners Vega
Vega est un appareil de recherche sur le Web réalisé par la société canadienne Subgraph, qui est distribué comme outil open source. En plus d’être un scanner, il peut également être utilisé comme agent d’interception et scanner lorsque le site cible de notre navigateur est situé.
Étapes opérationnelles
- Sélectionnez-le dans le menu de l’application, accédez
Applications | Kali Linux | Web Applications | Web Vulnerability Scanners | vega, ou l’ouvrir à travers le terminal:vega - Cliquez sur le bouton Démarrer un nouveau balayage.
- La nouvelle boîte de dialogue va apparaître.
Enter a base URI for scan, entrezhttp://192.168.56.102/WackoPickoPour scanner des applications.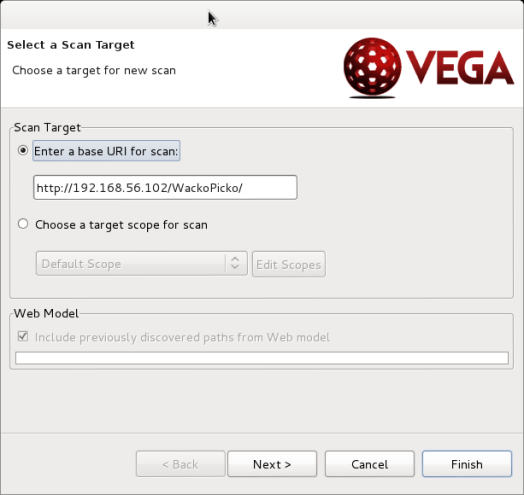
- Cliquez sur
Next. Ici, nous pouvons choisir d’exécuter ce module sur l’application. Gardons notre défaut.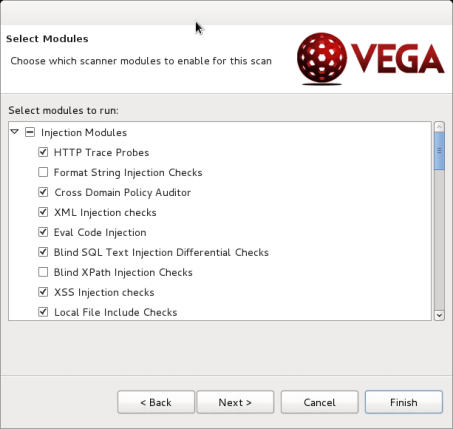
- Cliquez sur
FinishCommençons le scan.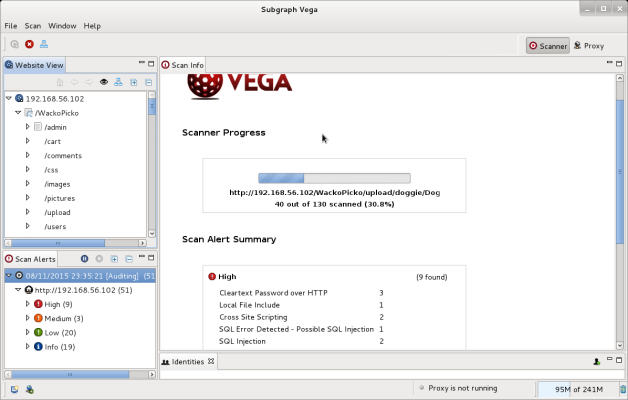
- Quand le scan est terminé, nous pouvons accéder à la gauche.
Scan AlertsLes arbres vérifient les résultats. Les détails de la fuite sont affichés sur le panneau droit, comme ceci: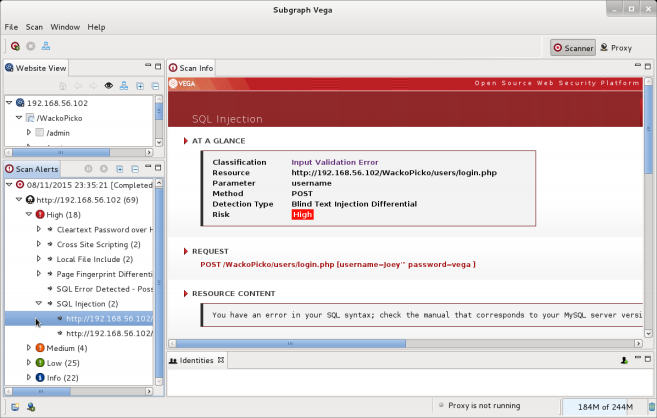
La raison d’être.
Vega fonctionne en grimpant d’abord l’URL, identifiant les formulaires et autres entrées possibles que nous avons spécifiées comme cible, comme un cookie ou un en-tête. Une fois qu’ils sont trouvés, Vega essaie de faire différentes entrées, identifier des failles en analysant les réponses et les assortir avec des profils connus de faille. De même, nous pouvons utiliser des identités (combinaisons utilisateur/cipher pré-stockés) ou des cookies de chat pour authentifier la station et supprimer certains paramètres des tests. Comme défaut important, il ne signale pas les caractéristiques de génération ou d’exportation de données.
5.6 Wmap avec Metasploit trouve des failles Web
Wmap n’est pas un scanner de faille en soi. Il est un module Metasploit qui utilise toutes les images de bogues Web et de modules liés au serveur, et leur permet de coordonner le chargement et l’exécution sur le serveur cible. Ses résultats ne sont pas exportés comme rapports, mais seront utilisés comme entrées dans la base de données Metaspoït. Dans ce livre secret, nous utilisons Wmap pour trouver des trous dans Vulnerable_vm et utiliser l’outil de ligne de commande Metasploit pour vérifier les résultats.
Prêt.
Avant d’exécuter la console Metasploit, nous devons démarrer un serveur de base de données connecté afin de pouvoir enregistrer les résultats que nous générons:
service postgresql start
Étapes opérationnelles
- Démarrer le terminal et lancer la console Metasploit:
msfconsole - Charger le module Wmap après le chargement terminé:
load wmap - Maintenant, nous ajoutons un site à Wamp:
wmap_sites -a http://192.168.56.102/WackoPicko/ - Si nous allons regarder les sites enregistrés:
wmap_sites -l - Maintenant, nous avons ce site comme cible de numérisation:
wmap_targets -d 0 - Si nous prévoyons de cibler le plugin, nous pouvons utiliser:
wmap_targets -l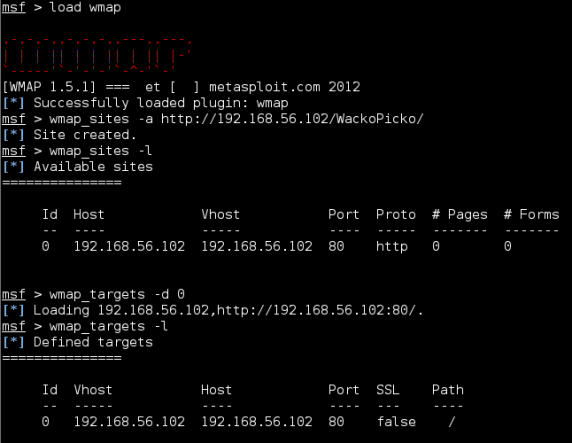
- Maintenant, nous faisons des tests :
wmap_run -e
- Nous devons utiliser la commande de Metasploit pour vérifier le bug enregistré:
vulns
wmap_vulns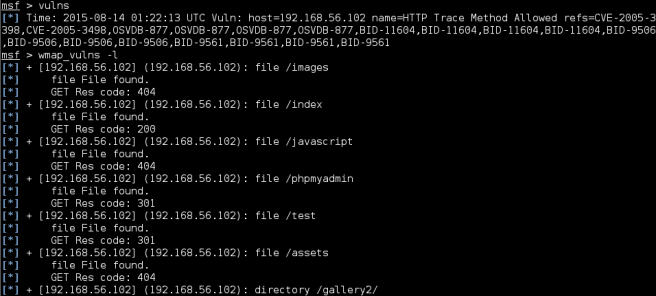
La raison d’être.
Wmap utilise le module Metasploit pour analyser les lacunes dans les applications cibles et les serveurs. Il récupère les informations du site à partir des bases de données et des modules Metasploit et envoie les résultats dans une base de données. Un des aspects pratiques de cette intégration est que si nous effectuons des tests de pénétration sur plusieurs serveurs, et utilisons Metasploit pour tester, Wmap obtient automatiquement des adresses IP de tous les serveurs Web, et des URL connues, et les assemble comme sites afin que lorsque nous avons l’intention d’effectuer des évaluations Web, nous devons simplement sélectionner des cibles dans la liste des stations.wmap_run, nous pouvons choisir quel module à implémenter.-mOptions et expressions régulières. Par exemple, la ligne de commande suivante ouvre tous les modules sauf ceux qui contiennentdos, ce qui signifie qu’aucun test de service n’a été refusé:
wmap_run -m ^((?!dos).)*$
Une autre option pratique est…-p. il nous permet de sélectionner le chemin que nous avons l’intention de tester à travers des expressions régulières, par exemple dans la prochaine commande, nous allons vérifier tous les mots qui contiennentloginl’URL.
wmap_run -p ^.*(login).*$
Enfin, si nous allons exporter nos résultats de numérisation, nous pouvons toujours utiliser les fonctionnalités de base de données de Metasploit. Par exemple, les commandes suivantes sont utilisées dans la console MSF pour exporter l’ensemble de la base de données vers des fichiers XML.
db_export -f xml /root/database.xml未经允许不得转载:萌萌Apprentissage » nicktoWapiti OWASPZAP w3af vega ?? Wmap


 apprendre NMAP

