
 ">WeChat
La meilleure défense est l’attaque, et c’est aussi dans le domaine de la sécurité de l’information. Nous vous présenterons ensuite 15 nouveaux sites Web. Vous pouvez les utiliser soit comme développeurs, experts en sécurité, vérificateurs ou perméateurs pour améliorer vos compétences de piratage.
1. bWAPP -【Le portail.】

bWAPP, ou Buggy Web Application, est une application web gratuite et ouverte.@MME_ITLe site a été délibérément construit avec un grand nombre de lacunes en matière de sécurité, y compris plus de 100 problèmes de sécurité communs dans le Top10 du PAOAO.
bWAPP utilise PHP+MySQL. Pour certains utilisateurs haut de gamme, bWAPP fournit également une version personnalisée du miroir de machine virtuelle Linux appelé bee-box, qui est déjà préréglé dans le système et peut être téléchargé directement par les utilisateurs.
2.Damn Vulnérable iOS App(DVIA)-Le portail.】

DVIA est ingénieur en sécurité de l’information.@prateekg147Une application mobile-end pour les plateformes iOS qui est conçu et développé. iOS 7 et plus de versions peuvent être installés et utilisés avec un grand nombre de lacunes de sécurité, qui sont très utiles aux développeurs d’applications mobiles parce qu’il ya beaucoup de sites Web où les techniques de piratage peut être pratiqué sur Internet, mais peu d’applications mobiles-end peuvent être utilisées pour pratiquer.
【Frappe-moi.) Consultez le document d’aide de DVIA.
3. Jeu de Hacks –Le portail.】

Ce n’est pas vraiment une échappatoire application Web, mais il nous permet d’apprendre une autre façon de trouver des trous de sécurité dans les applications. C’est un jeu très amusant que beaucoup d’experts et développeurs de sécurité ont très apprécié, donc nous les recommandons. L’objectif du jeu est de tester vos compétences en sécurité app, et chaque problème dans le jeu vous fournira un code, que vous devez trouver dans un délai limité.
Intéressants camarades de classe peuvent regarder le jeu de Hacks Twitter.@gameofhacksc) De tenir à jour les informations sur la situation.
4.Google Gruyere -【Le portail.】

Le site présente de nombreuses lacunes en matière de sécurité, destinées aux nouvelles recrues qui viennent tout juste d’apprendre à connaître la sécurité des applications Web. Les principaux objectifs du site sont les suivants :
– Apprendre à trouver des lacunes de sécurité par les pirates;
– Découvrez comment les pirates peuvent utiliser des failles du site Web pour commettre des attaques;
– Apprendre à empêcher les pirates de détecter et d ‘ exploiter les failles de sécurité;
Gruyere contient une variété de failles de sécurité, allant des failles de scripts transstation (XSS) aux requêtes de falsifications transsites (CSRF), des trous de divulgation d’informations aux bogues DoS et de l’application de code à distance. Il est important de noter que le site vous apprend non seulement à trouver des failles de sécurité mais aussi comment les corriger.
Gruyere utilise Python et propose deux tests, Black Box Tests et White Box Testing afin qu’un étudiant puisse apprendre à infiltrer un Web en même temps de l’intérieur et de l’extérieur.
5.Hack ceci!!Le portail.】

HackThis!! C’est un bon endroit pour apprendre la technologie de piratage, les nouvelles de sécurité et des articles techniques.
6.Hack ce site —Le portail.】

Pour tout le monde, HackThisSite est un bon endroit pour pratiquer le piratage. La plate-forme offre des nouvelles de hacker, des articles techniques, des forums de hacker et de nombreux nouveaux cours que vous pouvez apprendre et pratiquer en répondant aux défis de votre site Web.
7.Hackers de transport d’enfer —Le portail.】

Hellborn Hackers nous donne une plate-forme pour pratiquer les techniques de sécurité, et nous pouvons apprendre à détecter, utiliser et réparer des failles en accomplissant diverses tâches sur le site. Hellboard Hackers offre également de nombreux cours plus récents couvrant les connaissances liées à la sécurité tels que les algorithmes de chiffrement, le déchiffrement appliqué, l’ingénierie sociale, et racine d’équipement.
8.Sites de McAfee HacMeLe portail.】

Fundstone, un service professionnel pour McAfee, a lancé une série de sites Web en 2006, qui aident une large gamme de testeurs d’osmoses et d’experts en sécurité à améliorer leurs compétences. Chaque application du projet a simulé une scène d’application dans le monde réel que même les lacunes de sécurité sont très similaires à ce que nous avons dans notre vie réelle.
Le projet comprend les éléments suivants :
9.Mutillidae – –Le portail.】

Mutilladae est conçu pour les plateformes Linux et Windows, qui sont également une application Web qui contient de nombreuses lacunes de sécurité. Il faut noter que le script PHP dans ce projet contient non seulement toutes les failles dans OWASPTop 10 mais beaucoup d’autres types de ceux-ci aussi.
10.Sur la Terre – –Le portail.】

Que vous soyez développeur ou expert en sécurité, quel que soit votre niveau de compétence, OverTheWire peut vous aider à apprendre et à pratiquer toutes sortes de compétences de sécurité. Il offre beaucoup de jeux amusants de piratage, et nous suggérons que les débutants commencent par Bandit.
11.Peruggia – –Le portail.】

Peruggia a fourni un environnement sécurisé aux experts et développeurs de sécurité pour tester les techniques d’attaque Web, qui vous apprendront à identifier les lacunes de sécurité et à réduire les risques posés par les problèmes de sécurité.
12.Root Me – ,Le portail.】

Root Me peut vous aider à mettre à jour vos compétences de piratage et vos connaissances en sécurité Web grâce à plus de 200 missions de défi de pirates et plus de 50 environnements virtuels.
13.Try2Hack —Le portail.】

Try2Hack peut compter comme l’un des plus anciens sites de technologie de piratage disponibles aujourd’hui, qui offre une variété de jeux de piratage difficiles et de nouveaux joueurs peuvent aller à la communauté pour obtenir de l’aide.Le portail.】。
14.VicnumLe portail.】

Il s’agit d’un projet OWASP, et Vicnum a pour objectif de fournir des services d’éducation à la sécurité sur le Web à différents publics par une méthode intéressante (c.-à-d. jeux).
15.WebGoat -【Le portail.】
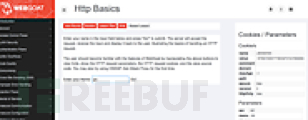
WebGoat est également un projet OWASP, et cette application dangereuse nous permet d’apprendre à traiter des problèmes de sécurité complexes dans un environnement réel.
Vous pouvez consulter la page du projet OWASP pour en savoir plus sur WebGoat.Le portail.】。
16,hackthebox
- Plateforme en ligne
- Essai d’infiltration
- Pratique opérationnelle
Vous devez vous inscrire pour une invitation.
hackthebox渗透测试网站CTF练习注册获得邀请码方法
Un article méthodologique sur l’invitation est disponible sur le site internet de Hackthebox.
Recommandations prioritaires
未经允许不得转载:萌萌Apprentissage » 17 sites Web promus par la technologie de pratique juridique du FCT

 Site de test de pénétration Hackthebox CTF a pratiqué la méthode d'invitation à l'enregistrement
 Onze outils pour les professionnels du test de pénétration

 apprendre NMAP

