 ">微信
tryhackme–RP:Burp Suite
101admin 发布于 2020-08-12


tryhackme,RP:Burp Suite 目录 先决条件 介绍 安装 Gettin'[CA]认证 功能概述 参与黑暗模式 代理 目标定义 将所有内容重复放置[er] 救命!有一个入侵者! 事实证明,这些机器比我们的数学能力更好。 解码器和比较器 安装一些Mod [Exten...
阅读(11147)评论(0)赞 (0)
 萌萌Apprentissage
admin 发布于 2020-08-12
tryhackme,RP:Burp Suite 目录 先决条件 介绍 安装 Gettin'[CA]认证 功能概述 参与黑暗模式 代理 目标定义 将所有内容重复放置[er] 救命!有一个入侵者! 事实证明,这些机器比我们的数学能力更好。 解码器和比较器 安装一些Mod [Exten...
阅读(11147)评论(0)赞 (0)
admin 发布于 2020-08-05
第三章 服务端漏洞利用 在本章中,我们将学习以下内容 1、攻击Linux服务器 2、SQL注入攻击 3、shell类型 4、攻击Windows服务器 5、利用公用服务 6、MS17-010 永恒之蓝 SMB远程代码执行Windows内核破坏 7、MS17-010 EternalR...
阅读(1911)评论(0)赞 (0)
admin 发布于 2020-08-05
第1步:核心命令 ? – 帮助菜单 background – 将当前会话移动到背景 bgkill – 杀死一个背景 meterpreter 脚本 bglist – 提供所有正在运行的后台脚本的列表 bgrun – 作为一个后台线程运行脚本 channel – 显示活动频道 clo...
阅读(1608)评论(0)赞 (0)
admin 发布于 2020-08-03
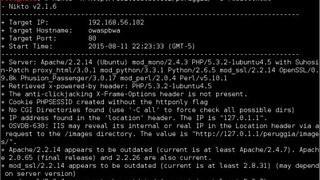
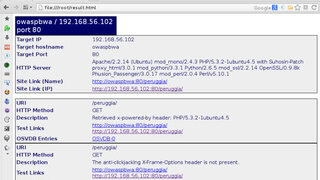
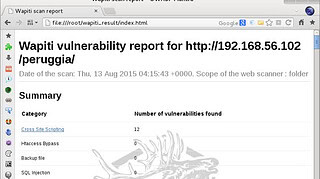
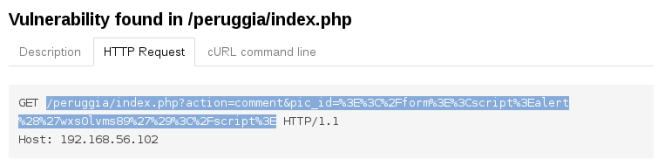
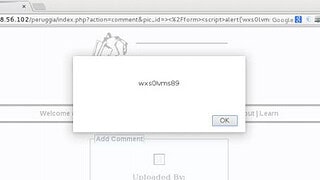
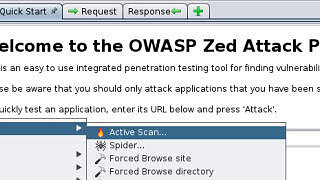
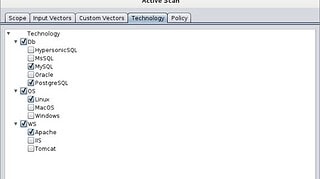
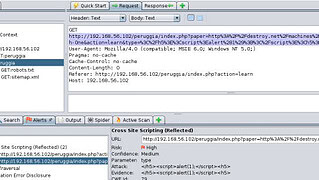
简介 几乎每个渗透测试项目都需要遵循严格的日程,多数由客户的需求或开发交谈日期决定。对于渗透测试者,拥有一种工具,它可以在很短的时间内执行单个应用上的多个测试,来尽可能在排期内识别最多漏洞很有帮助。自动化漏洞扫描器就是完成这种任务的工具,它们也用于发现替代的利用,或者确保渗透测试...
阅读(1585)评论(0)赞 (0)
admin 发布于 2020-08-03
***** 参考视频ul00.com blog https://www 1,启动机器 2, hydra —— hydra -l user -P passlist.txt ftp://192.168.0.1 SSH —— hydra -l <username> -P &...
阅读(3141)评论(0)赞 (0)
admin 发布于 2020-08-03


[Enumeration] Port scan nmap -Pn <ip> There’re 3 ports: 22,80, and 3306. 2. OS and service scan nmap -A -p 22,80,3306 <ip> This ...
阅读(2787)评论(0)赞 (0)
admin 发布于 2020-07-29



俗话说得好,最好的防守就是进攻,而这句话同样适用于信息安全领域。接下来,我们将给大家介绍15个最新的网络安全网站。无论你是开发人员、安全专家、审计人员、或者是渗透测试人员,你都可以利用这些网站来提升你的黑客技术。熟能生巧,请你时刻牢记这一点! 1. bWAPP -【传送门】...
阅读(2579)评论(0)赞 (0)
admin 发布于 2020-07-29

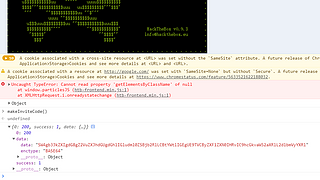
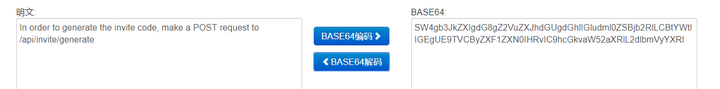
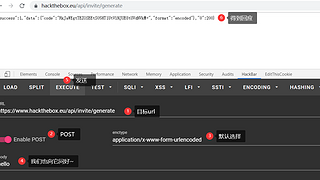
渗透测试在线练习平台:Hack The Box Hack The Box 简介 直接上关键词: 在线平台 渗透测试 操作练习 其他的就不过多介绍了。 官方网站:https://www.hackthebox.eu/ 注册 地址:https://www.hackthebox.eu/i...
阅读(4055)评论(0)赞 (0)
admin 发布于 2020-07-29

渗透测试是模拟一种网络攻击,在真正的黑客入侵之前,模拟黑客入侵企业网络来发现薄弱之处。就像电影《Sneakers》一样,黑客顾问闯入公司网络以发现网络的弱点。其中,渗透测试人员或白帽都使用了黑客可用的工具和技术。 回到过去的旧时代,黑客入侵是一件非常困难的事,并且需要大量的手动操...
阅读(2069)评论(0)赞 (0)
admin 发布于 2020-07-18
前面大头分享了隐藏Wordpress后台登录地址的教程,但是感觉只隐藏后台还是不太安全,这次大头再分享一个给Wordpress后台登录添加验证码的方法,进一步提升网站安全防御。 添加验证码代码: //后台登陆数学验证码开始 function myplugin_add_login_...
阅读(1969)评论(0)赞 (0)