
 ">微信
Metasploit 渗透测试手册第三版 第三章 服务端漏洞利用 实例
admin 发布于 2020-08-05
第三章 服务端漏洞利用 在本章中,我们将学习以下内容 1、攻击Linux服务器 2、SQL注入攻击 3、shell类型 4、攻击Windows服务器 5、利用公用服务 6、MS17-010 永恒之蓝 SMB远程代码执行Windows内核破坏 7、MS17-010 EternalR...
阅读(1902)评论(0)赞 (0)
admin 发布于 2020-08-05
第三章 服务端漏洞利用 在本章中,我们将学习以下内容 1、攻击Linux服务器 2、SQL注入攻击 3、shell类型 4、攻击Windows服务器 5、利用公用服务 6、MS17-010 永恒之蓝 SMB远程代码执行Windows内核破坏 7、MS17-010 EternalR...
阅读(1902)评论(0)赞 (0)
admin 发布于 2020-08-05
第1步:核心命令 ? – 帮助菜单 background – 将当前会话移动到背景 bgkill – 杀死一个背景 meterpreter 脚本 bglist – 提供所有正在运行的后台脚本的列表 bgrun – 作为一个后台线程运行脚本 channel – 显示活动频道 clo...
阅读(1600)评论(0)赞 (0)
admin 发布于 2020-08-04

脚本在线地址 wget https://ul00.com/bk/ZBench-CN.sh (需要root权限) #chmod +x ZBench-CN.sh #来源 https://github.com/lvwuwei/ZBench # Check if user is root...
阅读(2709)评论(0)赞 (0)
admin 发布于 2020-08-04
linux linux-debian 下编译文件sudo make && sudo make install webbench找不到头文件解决办法 查找头文件 find /usr/include -name types.h apt-get update &...
阅读(1564)评论(0)赞 (0)
admin 发布于 2020-08-04
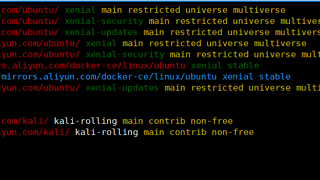
网上有很多方法让去github上下载安装,这方法的确可以但是特别慢,更新也特别慢,这里写下比较快的方法 1.添加kali源 vim /etc/apt/sources.list 在原有源的基础上添加国内的kali源,这里使用的腾讯云的源 //腾讯源内网与外网域名不一样...
阅读(7877)评论(0)赞 (0)
admin 发布于 2020-08-04
打开sources.list文件 命令: nano /etc/apt/sources.list 我的debian源配置 # See http://www.debian.org/releases/stable/i386/release-notes/ch-upgrading.html...
阅读(2081)评论(0)赞 (0)
admin 发布于 2020-08-03
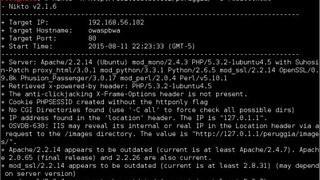
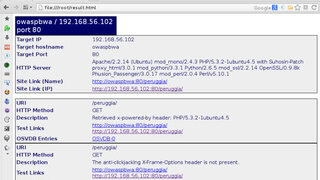
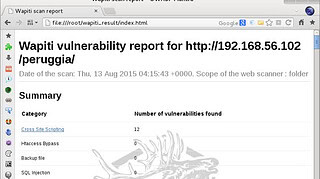
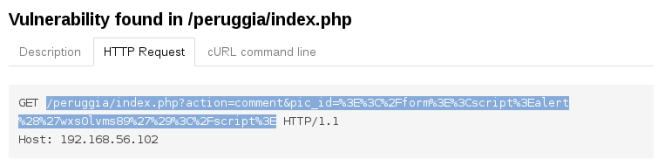
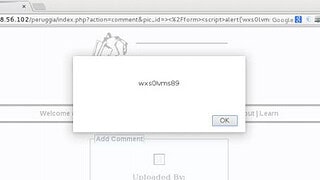
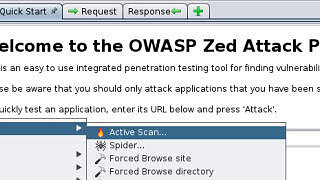
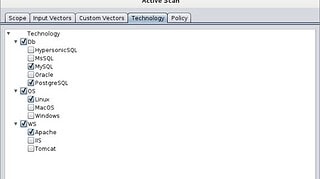
简介 几乎每个渗透测试项目都需要遵循严格的日程,多数由客户的需求或开发交谈日期决定。对于渗透测试者,拥有一种工具,它可以在很短的时间内执行单个应用上的多个测试,来尽可能在排期内识别最多漏洞很有帮助。自动化漏洞扫描器就是完成这种任务的工具,它们也用于发现替代的利用,或者确保渗透测试...
阅读(1575)评论(0)赞 (0)
admin 发布于 2020-08-03
***** 参考视频ul00.com blog https://www 1,启动机器 2, hydra —— hydra -l user -P passlist.txt ftp://192.168.0.1 SSH —— hydra -l <username> -P &...
阅读(3131)评论(0)赞 (0)
admin 发布于 2020-08-03


[Enumeration] Port scan nmap -Pn <ip> There’re 3 ports: 22,80, and 3306. 2. OS and service scan nmap -A -p 22,80,3306 <ip> This ...
阅读(2771)评论(0)赞 (0)
admin 发布于 2020-08-03


本次简单的记录优下自己关于WPScan渗透实战的案例,以及对于WPScan的一些使用方法,有什么错误的地方希望各位大佬指正(Orz) 一:什么是WPScan WPScan是一个扫描 WordPress 漏洞的黑盒子扫描器,它可以为所有 Web 开发人员扫描 WordPress 漏...
阅读(2201)评论(0)赞 (0)